
随着《数据安全法》落地推进,制造企业对重要数据全生命周期治理、资产台账管理、操作审计追溯的合规要求持续收紧。大量制造企业在混合办公模式下,终端图纸加密长期处于 “重加密管控、轻资产盘点” 状态,分散在设计终端内的存量加密图纸底数不清、批量解密操作缺少集中审计,给数据安全核查、资产梳理带来较大挑战。依托终端加密扫描工具完成本地路径资产清点,并将扫描记录、批量解密事件统一接入阿里云日志服务 SLS,能够实现存量加密图纸资产的集中台账化治理,补齐混合办公场景下加密资产治理短板。
为什么需要允许使用加密文件扫描工具?
在多终端、多厂区混合办公环境中,加密策略部署后,图纸资产散落在各设计终端本地磁盘、NAS 共享目录,管理员很难掌握全量加密文件分布。如果缺少标准化扫描能力,只能依靠人工逐台核对,效率低下且容易遗漏。
加密扫描工具支持管理员选定指定终端路径,自动遍历目录内全部文件,识别并汇总存量加密图纸,形成资产清单;同时支持对目标路径执行批量解密操作,用于图纸迁移、归档、系统切换等运维场景。
但扫描、批量解密等高权限操作本身伴随风险:批量解密一旦被滥用,会造成大批量工艺图纸明文外泄。单纯本地留存扫描日志,存在日志分散、可被篡改、无法跨终端汇总统计的缺陷,难以满足监管对操作留痕、可追溯的要求。因此需要将扫描输出的资产清单、批量解密行为事件上云,做集中存储与风险分析。
阿里云提供的底层能力
阿里云日志服务 SLS 作为云原生一站式可观测平台,为本方案提供完整的数据底座能力。其一,SLS 支持多终端异构数据高并发接入,接收来自内网多台终端上报的扫描结果、批量解密事件,统一汇聚到云端 Logstore,打破终端数据孤岛;其二,提供结构化索引、SQL 实时分析、可视化仪表盘能力,基于文件路径、文件类型、操作账号、操作动作、扫描时间等字段,自动统计加密资产总量、分布目录、批量解密频次;其三,支持灵活配置数据生命周期,满足合规审计对日志长期留存的要求,并可配置告警规则,针对短时间高频批量解密、非工作时段大范围扫描等高风险行为触发告警;其四,依托阿里云 RAM 权限体系做细粒度访问隔离,区分资产查看权限、日志审计权限,实现审计职责分离。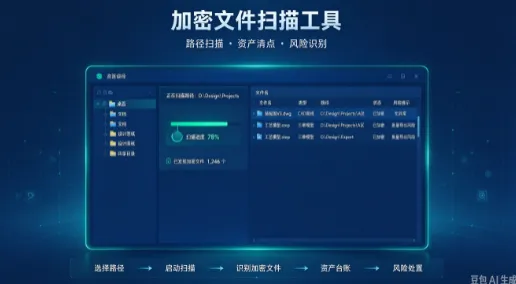
加密管控平台对接 SLS 的实现方式
终端加密管控组件可通过标准 SDK、HTTP 协议或者 Logtail 采集通道,完成扫描数据与操作事件上报。加密扫描工具执行目录扫描后,结构化输出资产台账记录;执行批量解密任务时,同步生成操作事件日志,包含终端标识、操作者账号、目标路径、解密文件数量、任务结果等字段。
加密平台内置上报策略,可配置扫描任务完成后自动推送结果至 SLS,也支持定时增量上报资产快照。在 SLS 侧完成字段索引配置,管理员即可基于控制台检索全厂区加密资产分布,持续跟踪存量图纸变动;同时配置检测规则,识别异常批量解密行为。整个对接过程无需对原有加密业务流程改造,以非侵入方式叠加资产治理与审计能力。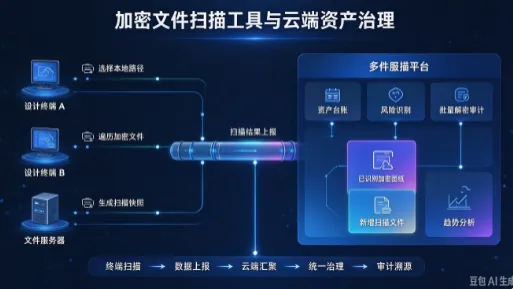
结语
该方案打通终端资产扫描能力与云端日志分析能力,一方面帮助企业摸清加密图纸资产底数,建立动态更新的重要数据台账,解决混合办公下图纸资产 “看不见、数不清” 的痛点;另一方面把批量解密等高风险操作纳入统一审计链路,平衡运维场景中批量解密的业务便利性与安全管控约束。从合规收益来看,完整的资产清单与操作审计记录,能够支撑数据安全自查、等保测评以及监管核查,帮助企业落实重要数据识别、动态治理的主体责任,在业务灵活流转与数据安全合规之间建立稳定平衡。
编辑:小七

