2025年3月,某大型装备制造企业的核心设计图纸在离职员工拷贝后外泄,直接导致竞争对手提前半年发布同类产品,企业损失超2亿元。事后复盘发现,该员工在离职前两周集中下载了300余份CAD图纸,而企业的传统加密方案仅在文件外发时进行网关拦截,对终端本地文件的创建、编辑、保存过程完全无感——数据在硬盘上长期以明文存在,一旦脱离管控环境便形同裸奔。这一事件深刻揭示了一个行业共识:静态数据(Data at Rest)的存储加密,已成为企业数据安全建设的"最后一公里"盲区。
一、为什么需要透明加密?
传统数据防护体系往往聚焦于网络边界,通过防火墙、DLP网关、邮件审计等手段拦截"外发"行为,却忽视了终端本地文件的"落地"风险。当员工在本地创建一份设计图纸、编辑一份财务报表、保存一段源代码时,这些数据在硬盘上是以明文形式存在的。一旦设备丢失、被物理窃取,或员工通过U盘、网盘、即时通讯工具绕过网络管控私自拷贝,明文数据便会瞬间失控。
应用层加密方案虽然能解决问题,却需要深度改造业务代码、调整SQL逻辑、重构应用架构,实施周期长、成本高、风险大。存储层硬件加密则依赖专用加密卡,成本高昂且无法实现细粒度的文件级管控。透明数据加密(Transparent Data Encryption, TDE)正是在这一背景下应运而生——它在操作系统内核层或数据库引擎层实现自动加解密,对上层应用完全透明,无需修改一行代码,即可让数据"落地即密文、读取即明文",兼顾安全性与业务连续性。
二、阿里云提供的底层能力
阿里云围绕数据全生命周期安全,构建了一套完整的透明加密基础设施,为上层应用和第三方安全软件提供了"即插即用"的密码学底座。
密钥管理服务KMS(Key Management Service)是整个体系的信任根。KMS基于硬件安全模块(HSM)提供FIPS 140-2 Level 3级别的密钥保护,支持主密钥(CMK)的生成、存储、轮换与销毁全生命周期管理。企业可选择"服务密钥"或"自带密钥(BYOK)"模式,确保密钥完全由客户自主掌控,阿里云仅管理设备硬件,无法获取任何密钥明文。
云数据库TDE覆盖RDS MySQL、PostgreSQL、SQL Server等主流引擎。开启TDE后,数据在写入磁盘前自动加密,读入内存时自动解密,实例对应的数据文件、备份、快照均以密文形式存在。密钥由KMS统一托管,RDS仅在启动和迁移时动态读取一次密钥,日常运行中密钥不落盘。
云盘EBS与OSS服务端加密则将TDE能力延伸至块存储和对象存储场景。EBS云盘支持基于KMS的落盘加密,确保分布式存储系统中的数据块以密文存放;OSS支持服务端加密(SSE-KMS/SSE-OSS),上传对象自动加密,下载时自动解密。
此外,阿里云全面支持国密算法体系(SM1/SM2/SM3/SM4),满足等保2.0、密评及政务、金融行业的合规要求。RAM访问控制提供细粒度的权限策略,SDDP敏感数据保护实现数据分级分类与脱敏扫描,形成"加密+管控+审计"的闭环。
三、自研与第三方加密软件如何调用阿里云能力
以固信软件为例,其终端透明加密系统通过标准化API/SDK与阿里云底层能力深度集成,实现了"云端密钥托管 + 终端透明加密"的协同防护架构。
固信透明加密模式采用操作系统内核级文件系统微过滤驱动技术,在I/O请求包(IRP)处理路径上建立高效过滤机制。当授信进程(如AutoCAD、Office、IDEA等)发起文件写入请求时,驱动层实时拦截,调用AES-256或SM4算法对数据进行加密后再落盘;当授权用户双击打开文件时,驱动层自动解密并将明文加载至内存。整个过程在毫秒级内完成,终端用户完全无感,无需手动输入密码或点击加密按钮。
在密钥管理层面,固信终端通过阿里云KMS SDK调用CreateKey接口生成数据加密密钥(DEK),DEK本身由CMK加密后存储于本地安全模块。CMK作为根密钥始终托管于阿里云HSM中,终端仅缓存加密后的DEK密文。当需要执行加解密运算时,终端向KMS发起Decrypt请求获取DEK明文,运算完成后立即从内存中清除。这种"密钥分层"架构(CMK→DEK→文件密文)既保证了密钥安全,又避免了频繁云端调用带来的性能损耗。
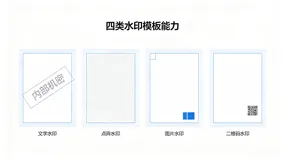
固信还提供高度灵活的策略引擎,管理员可通过YAML配置文件定义加密规则:按文件类型(如*.dwg强制加密、*.java强制加密)、按部门密级(绝密/机密/内部)、按进程授信列表进行精细化管控。外发文件时,系统支持审批解密、临时解密、离线解密等多种模式,并可限制打开次数、有效时效和数字水印,确保文件脱离企业环境后自动恢复为不可读的密文状态。
四、结语:零改造的价值与合规收益
阿里云TDE透明加密解决方案与固信终端加密系统的结合,为企业带来了"四位一体"的核心价值:
安全价值上,实现了"终端文件落地即密文、云端数据落盘即加密、外发文件脱离即失效"的全链路防护,即使设备物理丢失,数据也只是无法破解的乱码。
效率价值上,零代码改造、零操作干扰、毫秒级处理、一键批量部署,让安全策略真正无感落地,不影响任何业务连续性。
合规价值上,满足等保2.0存储加密要求、密评国密算法要求、GDPR/HIPAA审计追溯要求,合规审计准备周期从数周缩短至数小时。
管理价值上,统一策略覆盖云端与终端,集中审计日志全链路留存,密级分级实现最小权限原则,离职前批量下载行为秒级预警。
在数据泄露已成常态的2026年,透明加密早已不是"锦上添花"的技术选项,而是企业数字资产的"安全底线"。阿里云以KMS、TDE、国密算法为底座,提供了"加密即基础设施"的云原生能力;固信软件以内核级驱动过滤、透明无感体验、精细化策略管控为专长,实现了终端侧的最后一公里防护。二者协同,让企业在无需改造业务、无需培训员工、无需增加运维负担的前提下,构建起真正"可用不可见"的零改造防护架构——这,正是云上数据安全的最优解。
编辑:小七