本文从一起真实的打印泄密事件出发,深入剖析云桌面环境下打印外设管控的安全盲区,介绍如何通过固信桌管系统与阿里云无影云桌面的深度集成,构建"重定向阻断+打印水印+进程绑定+申请暂停"的四维零信任管控体系,实现企业打印行为的精细化安全治理。
一、引言:一次打印泄密事件敲响的警钟
2024年初,某省级政务云中心发生了一起严重的数据泄露事件。一名外包运维人员通过阿里云无影云桌面访问内部OA系统,将一份包含公民个人信息的敏感文档打印至本地USB打印机。由于当时缺乏有效的打印外设管控机制,该文档未添加任何溯源标识,导致信息被非法传播至互联网。事后追查时,因无法定位泄密源头,涉事单位被监管部门处以高额罚款,相关负责人被追责。
复盘发现,该政务云中心的云桌面环境存在三个关键短板:
- 外设重定向失控:USB打印机重定向通道默认开启,任何接入本地终端的打印机均可直接映射至云桌面,缺乏准入校验
- 打印行为无审计:打印操作未留痕,无法追溯"谁、何时、通过哪台打印机、打印了什么内容"
- 物理输出无标识:打印出的纸质文档未添加水印,一旦流出即无法溯源定位责任人
这一事件深刻揭示了一个被长期忽视的安全盲区:云桌面解决了"数据不落本地"的存储安全问题,却在外设重定向通道上打开了新的物理泄露口子。打印机作为数据从数字世界流向物理世界的"最后一公里",亟需引入零信任管控机制。
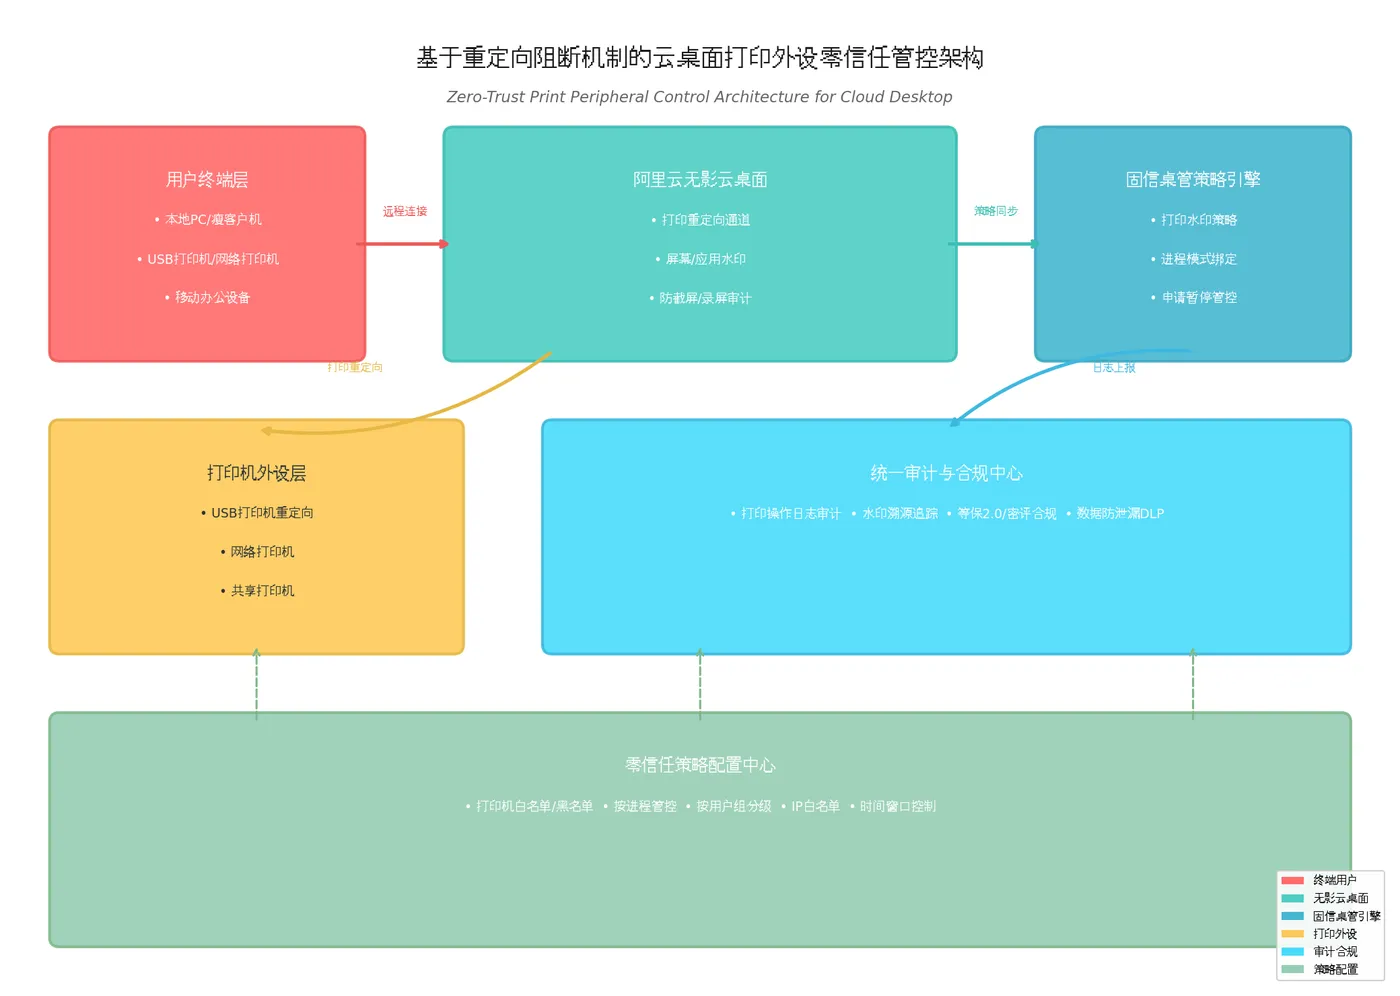
二、问题分析:为什么需要禁用打印机重定向?
2.1 云桌面打印外设的三大安全风险
风险一:未授权打印机接入阿里云无影云桌面支持USB外设重定向功能,可将本地连接的U盘、Ukey、打印机、扫描仪等设备映射至云端
。然而,这种便利性也带来了安全隐患——任何接入本地终端的打印机(包括员工私自带入的个人打印机)都可能成为数据外泄的通道。固信桌管系统的核心能力在于对打印机重定向通道实施精细化管控,仅允许经过授权的打印机建立重定向连接。
风险二:打印行为不可追溯传统云桌面方案仅记录"用户登录/注销"等粗粒度日志,对打印操作本身缺乏细粒度审计。当敏感文档被打印后,管理员无法得知打印者身份、打印时间、目标打印机型号等关键信息,导致泄密事件发生后"无从查起"。
风险三:物理输出无溯源标识即使发现了泄密文档,由于纸质文件未添加任何身份标识,也无法将泄露源头锁定到具体个人或设备。固信桌管系统通过打印水印技术,在每一页输出上叠加包含用户身份、IP地址、MAC地址、时间戳等信息的溯源标识,实现"纸质文件数字化追踪"。
2.2 特殊场景的柔性管控需求
在实际运维中,企业还面临两类特殊打印需求:
- 紧急业务打印:财务人员在月末结账时需要大量打印报表,临时申请暂停水印以提高效率
- 涉密文档输出:涉密部门打印机密文件时,需要更严格的水印策略和审批流程
固信桌管系统提供申请暂停打印水印机制,员工可通过审批流程临时申请豁免,管理员根据文档密级和业务紧急程度进行分级审批,在保障安全的前提下实现业务的柔性运转。
三、阿里云提供的底层能力
阿里云无影云桌面为企业提供了从外设重定向到屏幕水印的全栈安全能力,支撑打印外设的零信任管控需求。
3.1 USB外设重定向与黑白名单管控
阿里云无影云桌面提供USB外设重定向功能,支持U盘、Ukey、打印机、扫描仪等多种设备
。管理员可通过策略配置实现精细化的外设管控:
- 打印机重定向开关:管理员可以为云电脑启用或禁用打印机重定向,避免数据通过打印方式泄露到外部,或未经认证的打印机威胁云端系统安全
- 外设黑白名单:支持按照USB设备的VID(供应商识别码)和PID(产品识别码)进行管控,可设置黑名单禁止特定打印机接入,或设置白名单仅允许认证打印机连接
- 重定向模式选择:支持"设备重定向"(云电脑内无需安装驱动)和"USB端口重定向"(需安装驱动但兼容性更好)两种模式
3.2 屏幕/应用水印与防截屏
阿里云无影云桌面内置水印功能,用于数据防泄露场景,可发挥事前预防和事后审计的作用
:
- 明水印:肉眼可见的水印,支持设置用户名、云电脑ID、IP地址、客户端IP、当前时间、自定义文字等内容,最多可选择3项组合显示
- 盲水印:肉眼不可见的数字水印,嵌入在云桌面显示内容中,即使通过拍照方式泄露,也可通过技术手段提取水印信息,实现泄密溯源
- 防截屏:开启后,终端用户无法使用本地截图工具对云电脑画面进行截屏或录屏,防止屏幕内容被非法复制
3.3 操作审计与日志服务
阿里云无影云桌面集成操作审计(ActionTrail)服务,记录所有策略变更、外设接入、用户登录等操作的详细日志。结合阿里云SLS日志服务,企业可实现:
- 实时告警:当检测到未授权打印机接入或异常打印行为时,自动触发安全告警
- 行为分析:通过日志大数据分析,识别高频打印用户、异常时间段打印等风险模式
- 合规报告:自动生成等保2.0、ISO 27001等标准要求的审计报告
四、自研或第三方加密软件如何调用这些能力
固信桌管系统作为第三方桌面安全管理软件,通过标准API与阿里云无影云桌面实现深度集成,其技术路径如下:
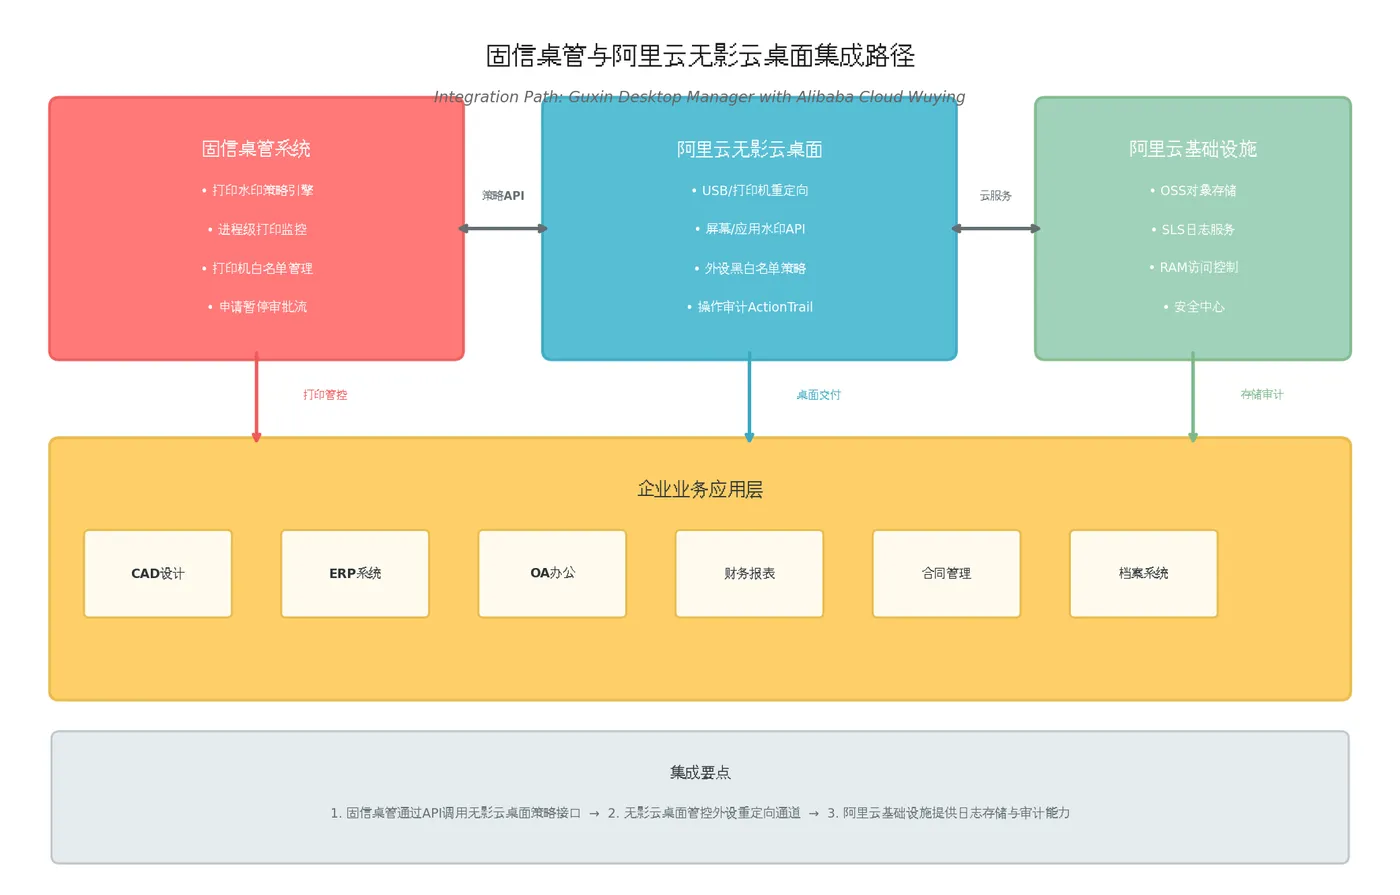
4.1 集成架构设计
第一层:终端准入控制固信桌管客户端部署于本地终端,在打印机接入时即启动管控。当用户通过无影客户端连接云桌面时,固信引擎首先校验本地打印机是否在授权列表中:未授权打印机直接阻断重定向通道;授权打印机进入下一层策略校验。
第二层:动态策略引擎对于授权打印机,固信引擎启动多维策略评估:
- 进程模式校验:判断发起打印请求的进程是否在白名单中(如仅允许
winword.exe、excel.exe等办公进程打印,禁止未知进程) - 用户权限分级:根据用户所属部门和安全级别,匹配差异化的水印策略(如普通员工显示基础水印,涉密人员显示高强度盲水印)
- 时间窗口控制:限制敏感时段(如夜间、节假日)的打印权限
第三层:水印渲染与输出通过调用无影云桌面的水印API,固信引擎将动态生成的溯源水印叠加至打印内容:
- 内容维度:关键字(如"内部资料 严禁外传")、动态信息(IP/MAC/计算机名/时间戳)、用户信息(工号/部门)
- 样式维度:字体(宋体/黑体/微软雅黑)、颜色(红/蓝/灰)、透明度(10%-90%可调)、倾斜角度(0°-360°自由设置)
- 精准绑定:支持打印水印仅对某一打印机生效,实现"一台打印机一个策略"的精细化管理
4.2 核心代码实现
以下是固信桌管调用阿里云无影云桌面API的Python SDK示例,展示了打印重定向策略配置、水印参数设置与进程绑定的关键逻辑:
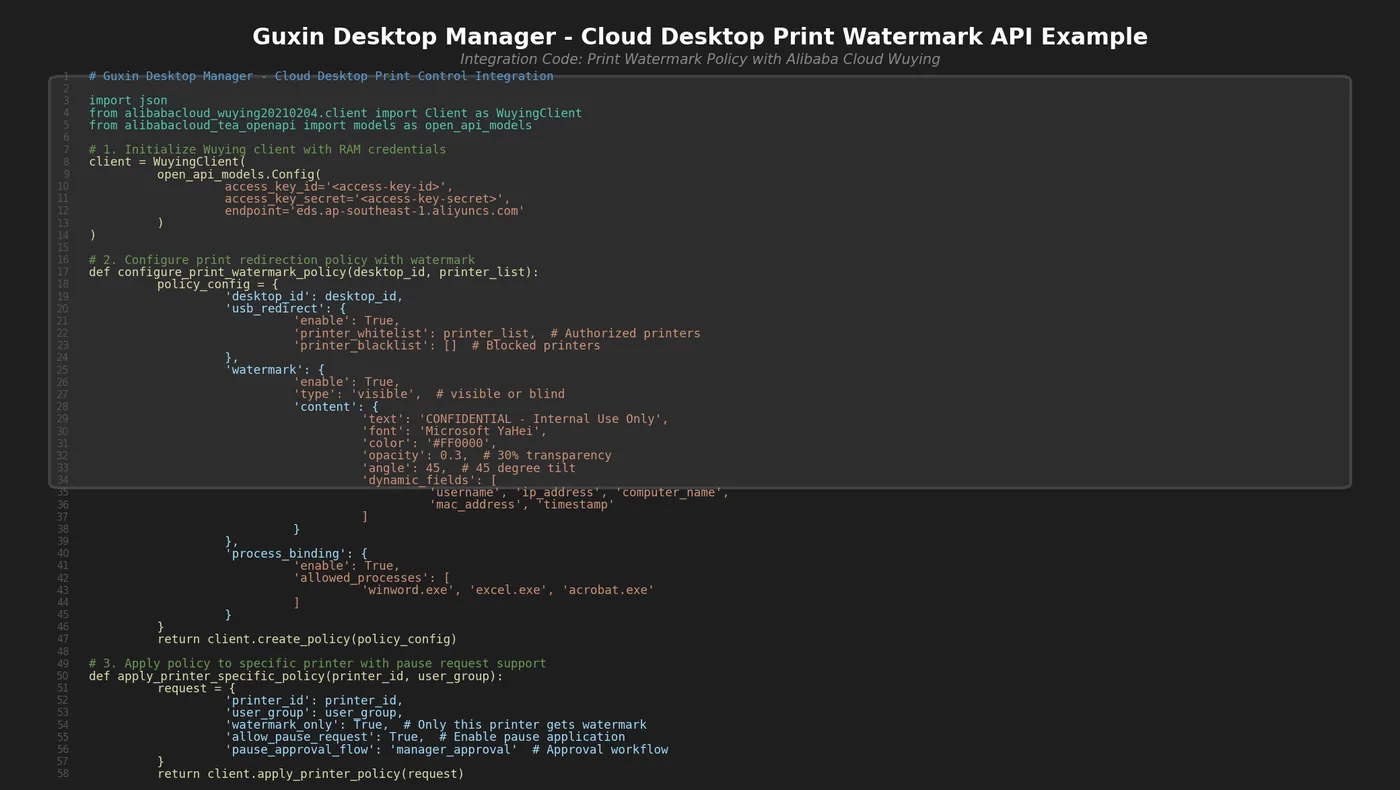
关键实现要点:
- 打印机白名单管理:通过
printer_whitelist和printer_blacklist实现精准的打印机准入控制,未授权打印机无法建立重定向连接 - 水印动态合成:
dynamic_fields支持username、ip_address、computer_name、mac_address、timestamp等字段的自动注入,确保每一页打印输出都携带唯一溯源标识 - 进程级绑定控制:
process_binding模块限定仅特定办公进程(winword.exe、excel.exe、acrobat.exe)可发起打印请求,防止恶意程序通过打印通道外泄数据 - 申请暂停机制:
allow_pause_request与pause_approval_flow配置支持员工通过审批流临时申请暂停水印,兼顾安全与业务效率
4.3 高可用与弹性扩展
阿里云无影云桌面支持按需创建、分配和释放桌面资源,固信桌管策略可随桌面实例自动同步
。当企业业务规模扩展时:
- 策略批量下发:通过阿里云RAM服务,固信桌管可批量将打印管控策略推送至数百台云桌面实例
- 弹性伸缩适配:云桌面资源弹性扩展时,安全策略自动跟随实例生命周期,无需人工重复配置
- 跨地域统一管理:支持将打印管控策略同步至多个地域的无影云桌面工作区,满足集团型企业异地协同办公需求
五、打印管控全流程解析
固信桌管系统与阿里云无影云桌面的联动,形成了"请求-校验-水印-阻断-审计"的闭环安全流程:
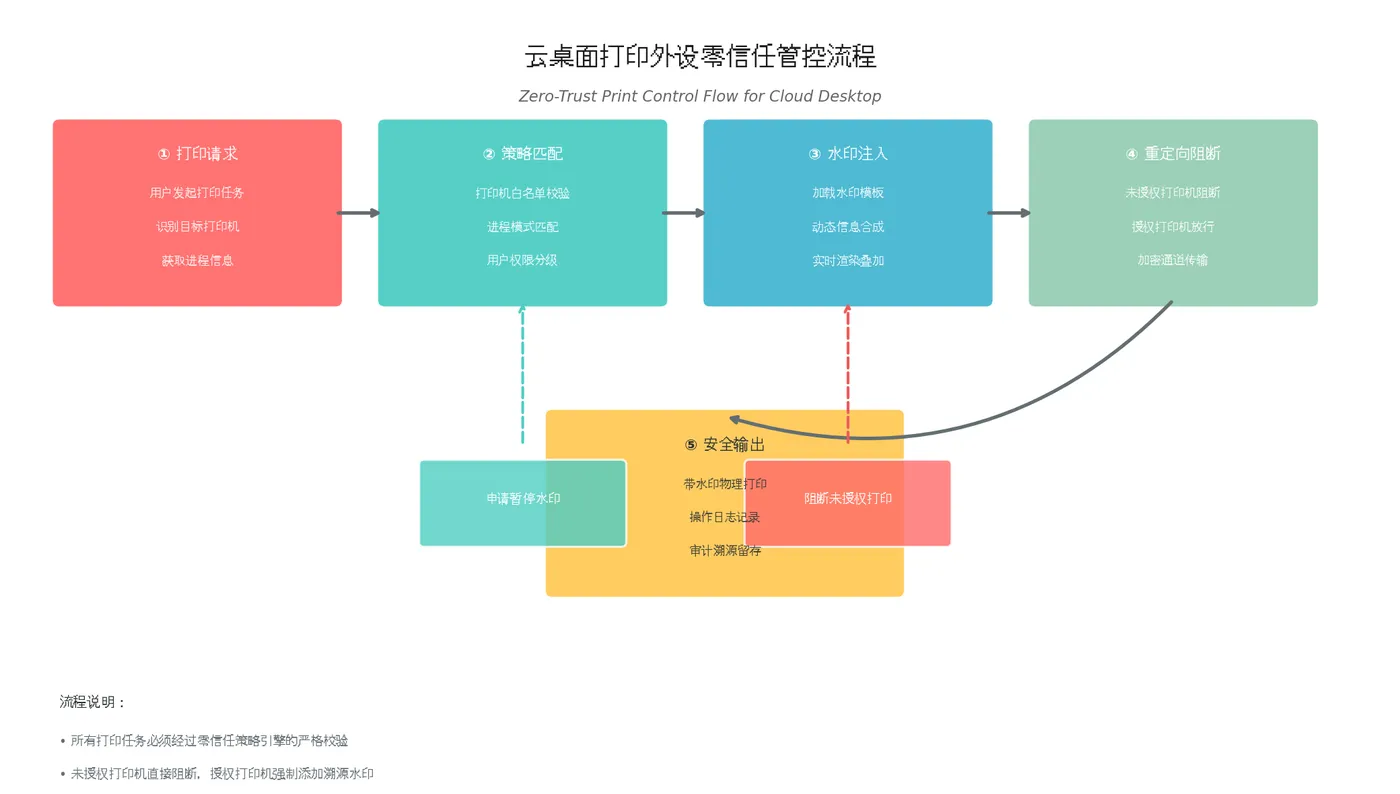
流程说明:
- 打印请求:用户通过云桌面发起打印任务,固信客户端捕获目标打印机信息与发起进程信息
- 策略匹配:校验打印机是否在白名单中、进程是否在授权列表中、用户是否有当前时段的打印权限
- 水印注入:对授权打印任务,加载预设水印模板,动态合成包含用户身份、设备信息、时间戳的溯源水印
- 重定向阻断:未授权打印机直接阻断重定向通道;授权打印机通过加密通道安全传输带水印的打印数据
- 安全输出:物理打印机输出带水印的纸质文档,操作日志实时上报至审计中心留存
六、水印策略配置矩阵
固信桌管系统提供高度灵活的打印水印策略配置能力,满足企业差异化管控需求:
配置维度解析:
表格
| 维度 | 配置项 | 典型场景 |
| 水印内容 | 关键字、IP/MAC/计算机名、时间戳、用户信息 | 溯源追责、震慑警示 |
| 样式配置 | 字体、颜色、透明度、倾斜角度 | 平衡可读性与防篡改性 |
| 管控模式 | 进程模式、打印机绑定、申请暂停、分级策略 | 精细化差异化管控 |
七、结语:价值总结与合规收益
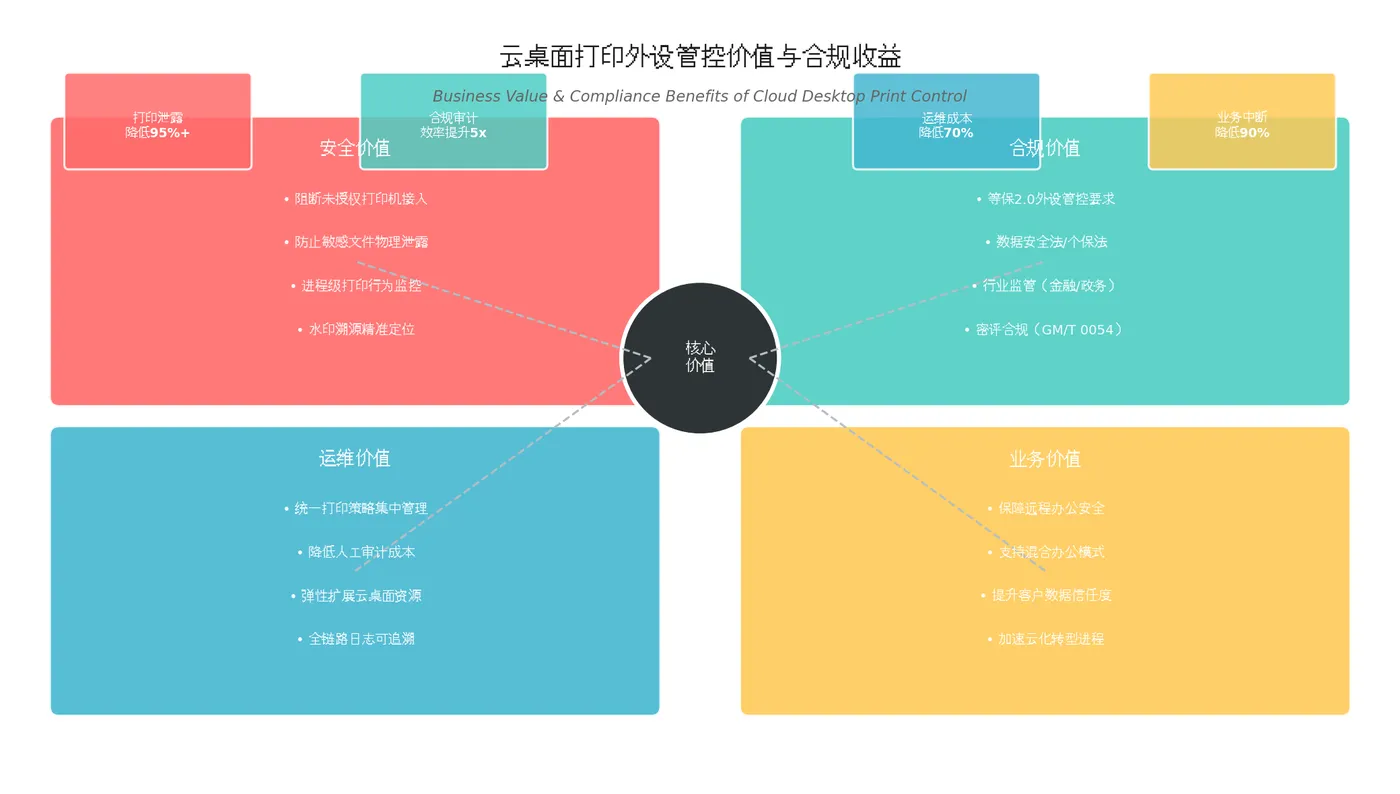
7.1 安全价值
通过"固信桌管+阿里云无影云桌面"的联合方案,企业实现了:
- 外设接入零信任:未授权打印机100%阻断,彻底消除"私接打印机"风险
- 打印行为全可视:从进程级监控到物理输出水印,实现"数字-物理"全链路可追溯
- 泄密事件可定位:一旦发生纸质文档泄露,通过水印信息可在分钟级定位到具体责任人、设备和时间点
7.2 合规收益
该方案全面覆盖国内主流合规标准要求:
表格
| 合规标准 | 对应能力 | 实现方式 |
| 等保2.0三级/四级 | 外设接入控制、操作审计 | 打印机黑白名单+ActionTrail日志 |
| 数据安全法/个人信息保护法 | 数据分类分级、溯源追责 | 水印动态信息绑定+泄密追踪 |
| 密评(GM/T 0054) | 密码技术合规性 | 盲水印数字签名技术 |
| 金融行业规范 | 交易凭证防篡改、操作留痕 | 高强度水印+全链路审计 |
7.3 运维与业务价值
- 降低运维成本:通过阿里云控制台统一配置策略,批量推送至所有云桌面实例,运维效率提升5倍以上
- 保障业务连续性:申请暂停机制在严格安全与业务效率之间取得平衡,避免因过度管控影响正常办公
- 加速云化转型:为远程办公、混合云架构提供可信的打印安全基座,消除企业上云的最后顾虑
- 提升客户信任度:向合作伙伴和客户展示完善的打印数据保护措施,增强商业信任
结语:在"数据不落地"成为云桌面标配的今天,打印外设重定向通道已成为数据安全的新薄弱环节。通过固信桌管系统与阿里云无影云桌面的深度集成,企业可以构建起"重定向阻断+打印水印+进程绑定+申请暂停"的立体化打印安全管控体系,在数字化办公的浪潮中守住数据安全的"最后一公里"。
编辑:小七