构建云上数据安全防线:阿里云加密参数配置的最佳实践与合规指南

简介: 本文剖析未加密数据导致的安全事件,指出企业需从“边界防御”转向“数据本体加密”。详解哈希/分组算法选择、密钥管理、备份策略等精细化配置要点,并介绍阿里云KMS、CloudHSM、铜锁密码库等底层能力如何支撑终端加密软件实现合规、安全、高效、可控的内生数据防护。(239字)

一、真实安全事件:未加密数据的惨痛代价

2024年初,网信办通报了一起令人警醒的数据安全事件:某知名火锅连锁品牌创立近30年来积累的1.5亿条会员个人信息及18万条员工信息长期处于"裸奔"状态——未加密存储。这些敏感数据在系统中以明文形式存在,一旦数据库被攻破,攻击者可直接获取完整的用户身份信息、消费记录乃至联系方式。无独有偶,同年某高新科技企业也遭遇境外黑客组织勒索软件攻击,信息化系统及数据被加密锁定,生产经营活动被迫中断。这些事件共同指向一个核心问题:企业数据保护不能仅依赖边界防御,必须从数据本身的加密参数配置入手,构建纵深防御体系。

二、问题分析:为什么需要精细化加密参数配置?

传统的企业文件加密往往采用"一刀切"模式——所有文件使用同一套加密策略,既无法适应不同业务场景的安全需求,也难以满足日益严格的合规要求。以固信软件的加密参数配置功能为例,管理员需要面对以下关键决策:

  • 哈希算法选择:SHA-256 还是国密 SM3?用于校验加密文件的完整性,防止文件被静默篡改。
  • 分组算法配置:AES-256 还是国密 SM4?直接决定加密文件内容的强度与性能平衡。
  • 密钥管理方式:手动管理还是自动托管?关系到密钥泄露后的应急响应能力。
  • 备份与清理策略:加密文件是否备份?解密目录保留几天?影响数据可用性与残留风险。
  • 程序与浏览器授信:哪些敏感程序、存量程序、快速落盘程序需要纳入加密管控?浏览器动态授信如何配置?可信 URL(如 *.pan.baidu.com)如何设定?
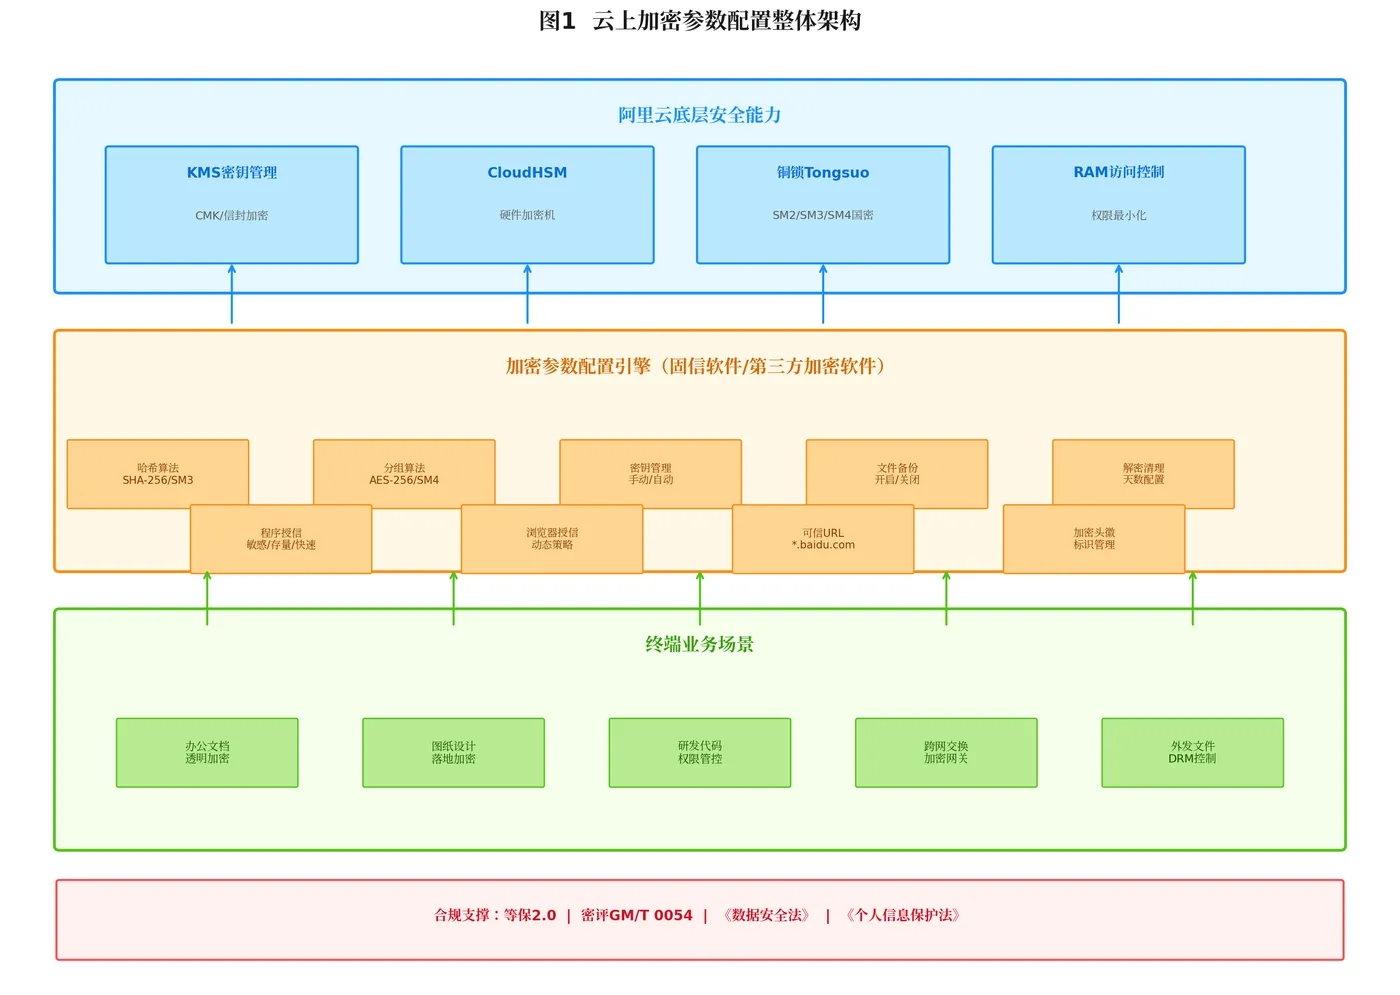
这些参数并非孤立存在,而是构成了"算法-密钥-策略-审计"四位一体的加密治理框架。缺乏精细化配置能力,企业将面临三大风险:一是加密强度与业务性能失衡,二是密钥管理混乱导致"加密即失效",三是合规审计无法追溯,在等保测评与密评中失分。

三、阿里云提供的底层安全能力

阿里云围绕数据全生命周期安全,构建了完整的加密基础设施,为上层加密软件提供坚实的底层支撑:
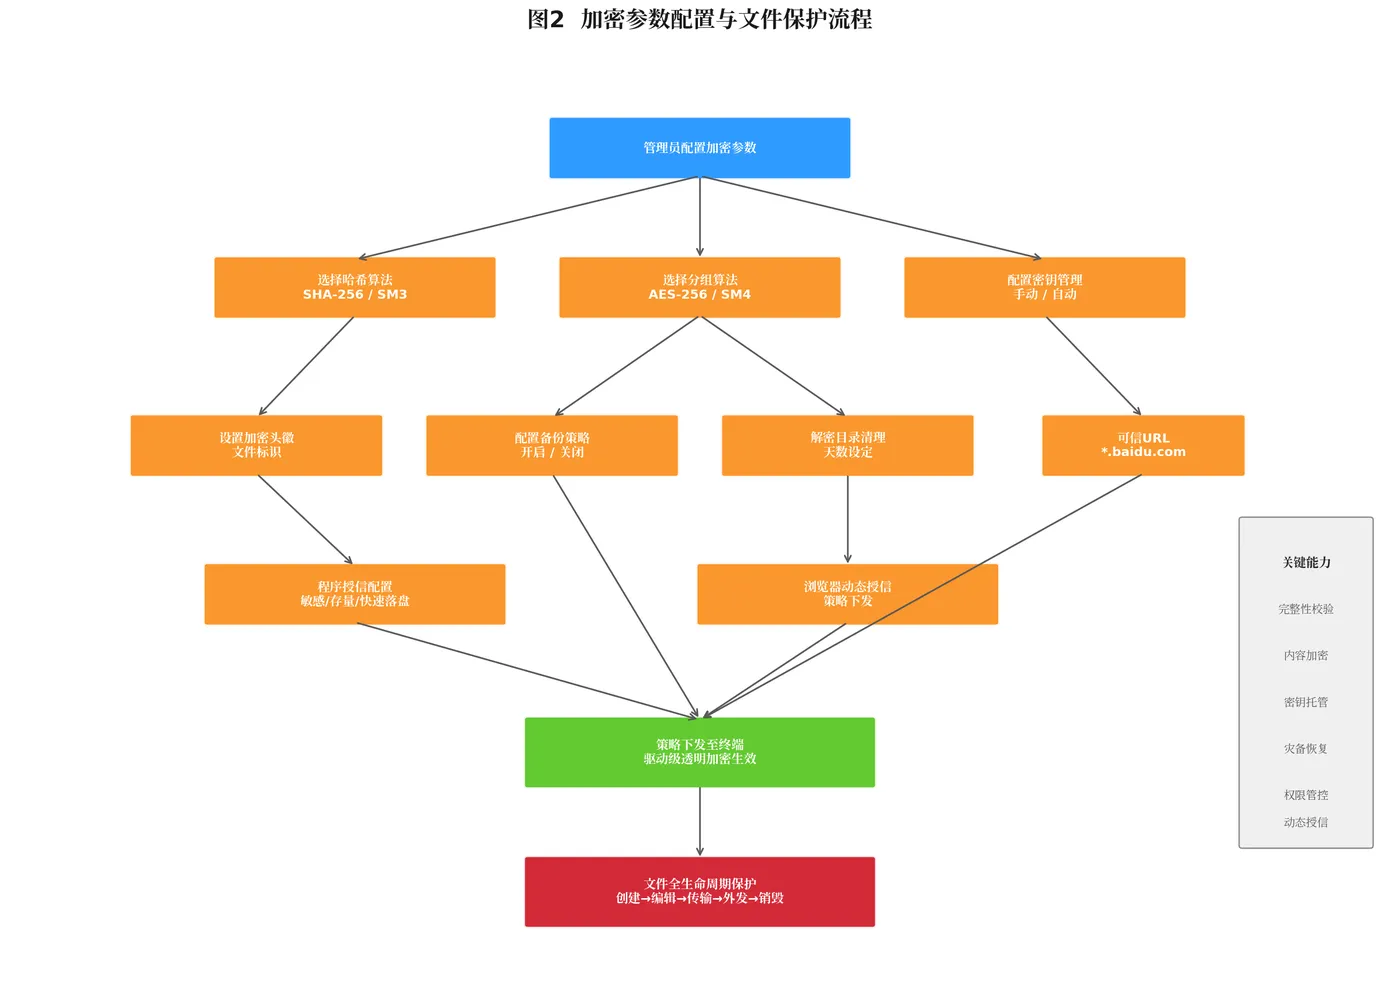
1. KMS 密钥管理服务:提供用户主密钥(CMK)的全生命周期管理,支持信封加密模式——CMK 加密数据密钥(DEK),DEK 再加密业务数据,实现"一次一密"与高性能兼顾。根密钥和 CMK 的密钥材料在硬件安全模块(HSM)中生成和存储,提供最高等级的安全隔离。

2. CloudHSM 专属加密机:满足金融、政务等高合规场景对物理密码设备的硬性要求,支持国密 SM2/SM3/SM4 算法,通过《GM/T 0028》密码模块安全一级认证。

3. 铜锁(Tongsuo)密码库:阿里巴巴自研的开源基础密码库,提供 SM2/SM3/SM4 等国密算法与 AES/SHA 等国际算法,支持 TLCP 国密通信协议与 TLS 1.3,已获得商用密码产品认证证书。

4. RAM 访问控制与 ActionTrail 操作审计:通过最小权限原则管控密钥使用权限,记录"谁在何时通过何种方式对何资源做了何事"的完整操作日志,满足合规审计的溯源要求。

四、自研或第三方加密软件如何调用阿里云能力

第三方加密软件(如固信软件)可通过阿里云 OpenAPI 与 SDK 实现与底层安全能力的深度集成,形成"终端策略配置 → 云端密钥托管 → 本地透明加密 → 全链路审计"的闭环。
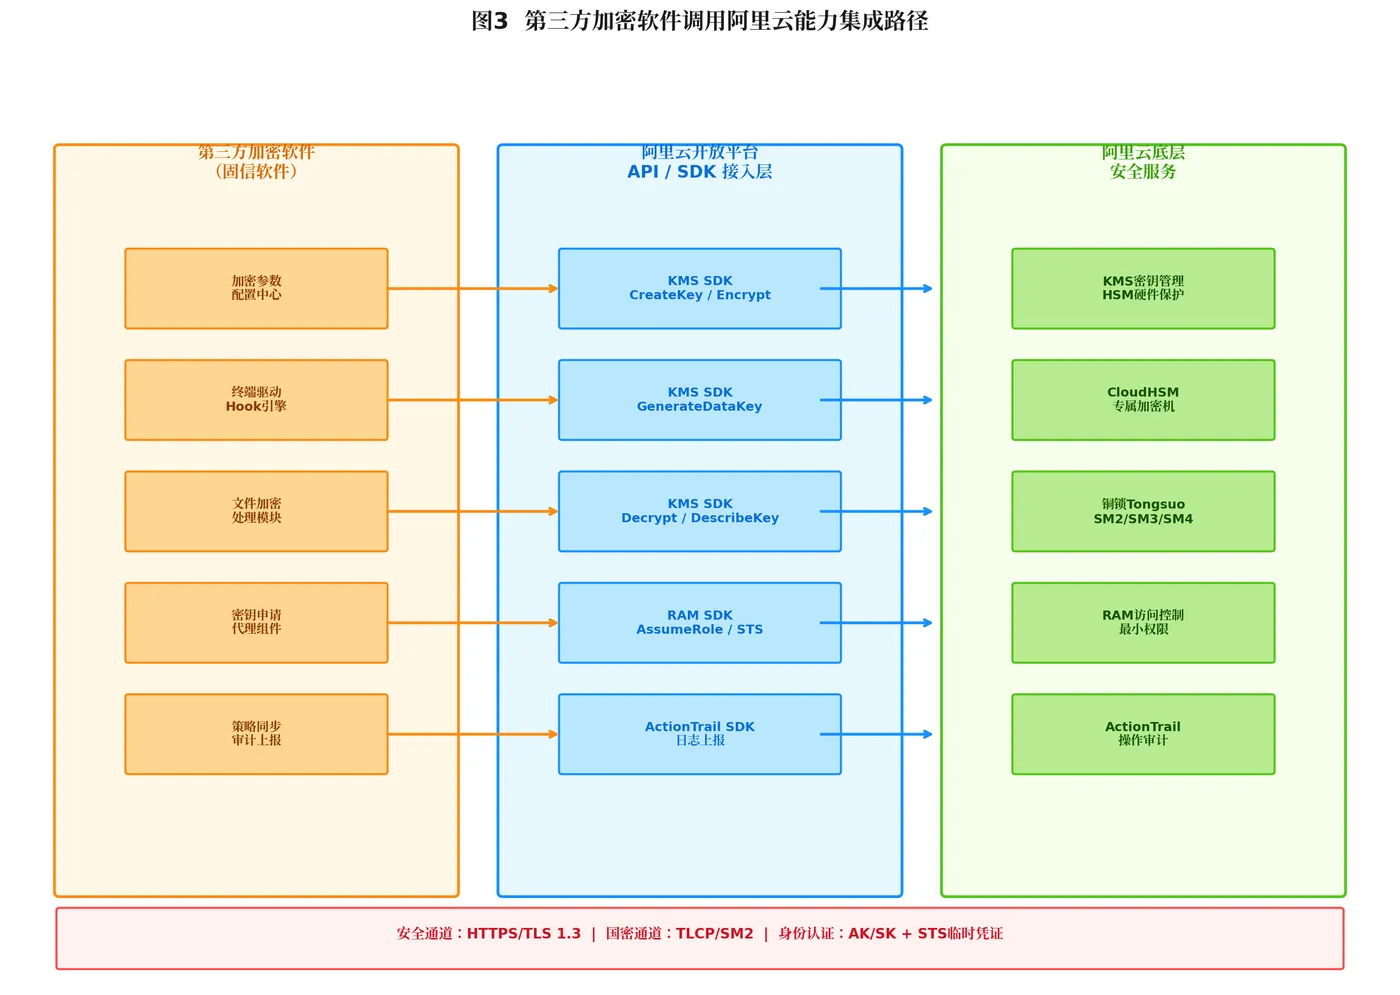
集成路径的核心逻辑如下:

  • 密钥申请代理组件调用 KMS SDK 的 GenerateDataKey 接口,指定 CMK 别名(如 alias/EnterpriseFileKey)和分组算法规格(AES_256 或 SM4),获取明文数据密钥与密文数据密钥。
  • 文件加密处理模块在本地内存中使用明文 DEK 完成文件内容加密,随后立即通过 Arrays.fill() 安全销毁内存中的明文密钥,仅保留密文 DEK 与加密文件一同存储。
  • 加密参数配置中心将哈希算法(SHA-256/SM3)、密钥管理方式(手动/自动)、备份策略、解密清理天数、程序授信列表、浏览器动态授信规则及可信 URL 等策略,通过 API 下发至终端驱动级 Hook 引擎。
  • 策略同步与审计上报组件通过 ActionTrail SDK 将加密操作日志、密钥调用记录、策略变更事件上报至云端,形成不可篡改的审计证据链。
上图展示了基于阿里云 KMS 的信封加密核心代码。关键安全设计包括:明文数据密钥仅在内存中短暂存在,不落盘、不传输;加密完成后立即销毁明文密钥;加密文件附带哈希值作为完整性校验标识;加密头徽记录算法版本与密钥标识,便于后续解密与合规审计。

五、结语:从合规负担到内生安全能力

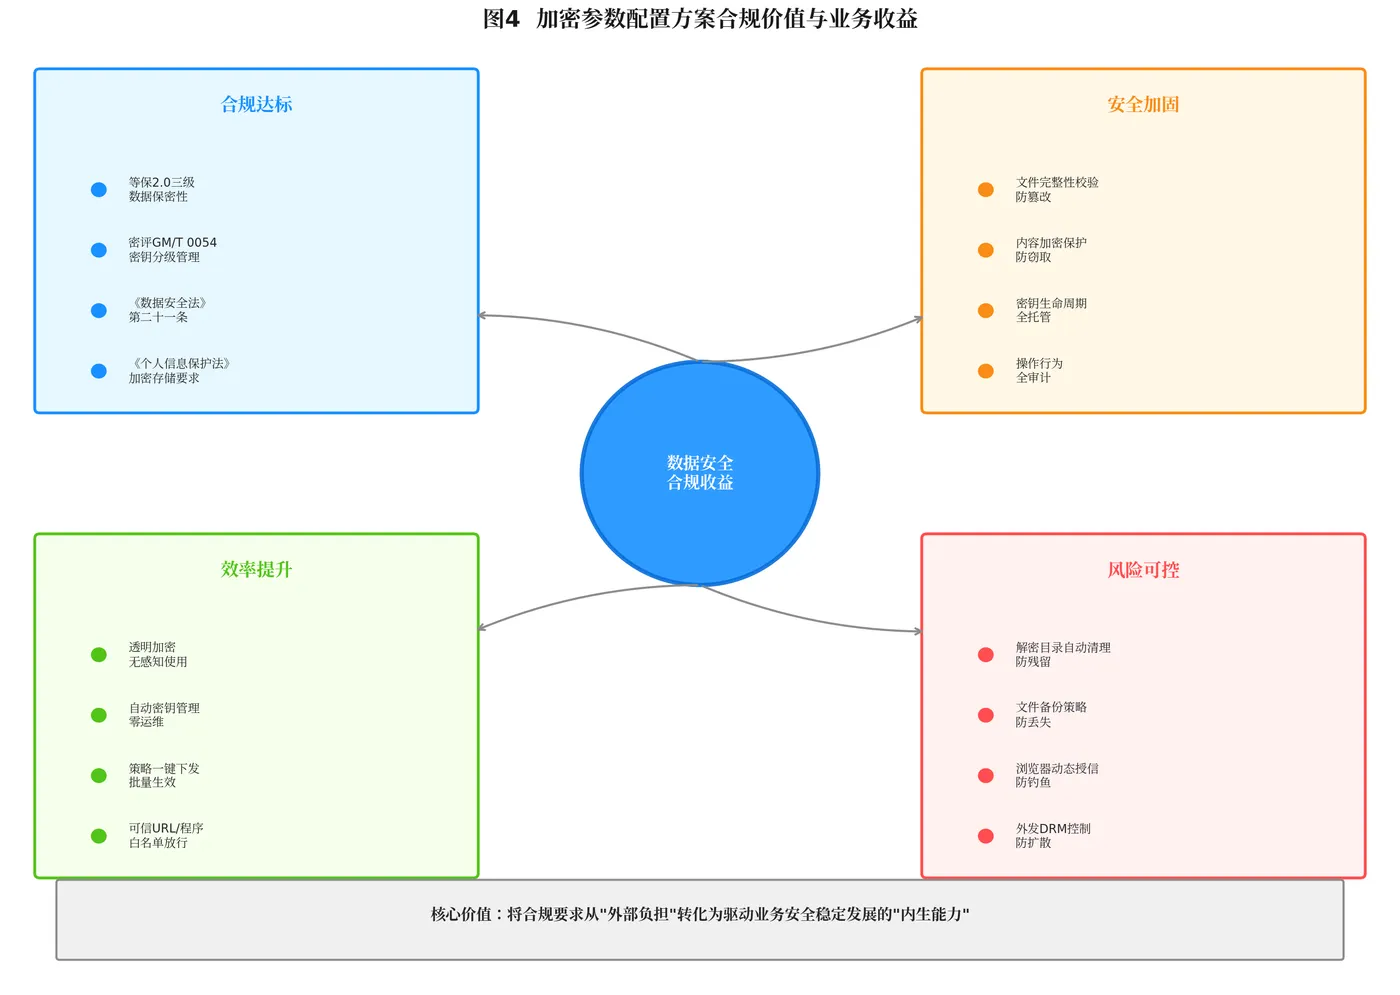
通过阿里云加密参数配置方案,企业可系统性收获四大价值:

合规达标:全面满足等保 2.0 三级"数据保密性"要求、密评(GM/T 0054)对"密钥分级管理与权限分离"的硬性指标,以及《数据安全法》第二十一条关于数据分类分级保护的规定。

安全加固:文件完整性校验防篡改、内容加密防窃取、密钥生命周期全托管、操作行为全审计,构建"防得住、查得清、追得回"的数据安全防线。

效率提升:透明加密对用户无感知,自动密钥管理降低运维负担,策略一键下发批量生效,可信 URL 与程序白名单减少误拦截。

风险可控:解密目录自动清理防残留、文件备份策略防丢失、浏览器动态授信防钓鱼、外发 DRM 控制防扩散。

在数字化转型的深水区,数据安全不再是业务的"绊脚石",而是信任的"压舱石"。通过阿里云底层安全能力与上层加密软件的深度协同,企业将合规要求从"外部负担"真正转化为驱动业务安全稳定发展的"内生能力"。

编辑:小七

相关文章
|
6月前
|
存储 算法 安全
新增密级管理能力,筑牢数据安全合规防线——基于阿里云密评合规框架的专业实践
本文以某制造企业8000万元数据泄露事件为引,揭示“全员可见”的粗放加密之弊,强调密级管理才是数据安全核心。通过对比传统加密与密级管理差异,剖析越权访问、密钥连锁泄露等风险,并介绍阿里云KMS、CloudHSM、RAM及国密算法四大能力,详解第三方软件如何实现密级标签映射、权限分级绑定与合规审计闭环,助力企业满足等保2.0、密评及《数据安全法》要求。(239字)
|
5月前
|
存储 缓存 安全
企业如何搭建安全内部通讯平台
企业日常协作中,文件乱传、组织裸奔、离职账号残留等安全盲区隐患重重。真正安全的内部IM需具备私有化部署、端到端加密、组织隔离、全生命周期账号管控四大能力,让数据自主可控、权限边界清晰、审计可溯可管。
|
9月前
|
人工智能 IDE 机器人
阿里云百炼优惠券:满20减10元+返券50元+免费领取7000万Tokens,2026阿里云AI大模型权益
阿里云百炼推出2026开年大促:新客享满20减10元券、按量消费达标最高返50元、免费领7000万Tokens+100图+50秒视频!低成本体验Qwen3、万相2.6等前沿模型,覆盖智能体搭建、RAG知识库、AI图文视频创作等场景。
2153 1
|
7月前
|
安全 API 网络安全
OpenClaw 养“虾”安全指南:工信部预警下的OpenClaw阿里云/本地部署加固/漏洞防护方案(百炼Coding Plan免费API配置)
2026年春,OpenClaw(昵称“龙虾”)的热度席卷全网:GitHub星标逼近30万,A股“龙虾概念股”逆势涨停,闲鱼“代装服务”价格从50元飙至1500元,甚至有人声称几天狂赚26万。但就在这股热潮中,工信部网络安全威胁和漏洞信息共享平台(NVDB)正式发布预警,直指OpenClaw在默认或不当配置下存在“较高安全风险”,易引发网络攻击、信息泄露。
895 2
|
7月前
|
存储 人工智能 监控
OpenClaw(龙虾)秒级部署指南及安全避坑手册
2026年初爆火的OpenClaw(“龙虾”)是一款开源AI智能体,突破传统AI仅能“回答”的局限,真正实现“动手执行”——自动整理文件、填表抢票、写代码、管服务器等。本文详解其定义、四大实用场景、阿里云一键部署教程及安全避坑指南,助你零门槛上手!
1443 3
|
机器学习/深度学习 人工智能 编解码
十连冠!阿里云蝉联中国音视频整体市场第一!
阿里云视频云以24.17%市场份额连续十次蝉联IDC音视频市场第一。AI+视频云成为增长核心驱动力,“AI实时互动”与“智能媒体生产”等赛道实现商业化突破。阿里云推出三大解决方案:AI实时互动助力企业快速构建沉浸式体验;智能媒体服务通过大模型提升内容生产效率;超高清与超低延时技术双突破,为客户提供高品质直播及点播服务。未来,阿里云将持续定义音视频新体验,与伙伴共创行业未来。
721 1
|
人工智能 自然语言处理 开发者
HarmonyOS NEXT~鸿蒙开发利器:CodeGenie AI辅助编程工具全面解析
鸿蒙开发迎来新利器!DevEco CodeGenie 是华为推出的 AI 辅助编程工具,专为 HarmonyOS NEXT 开发者设计。它具备智能代码生成(支持 ArkTS 和 C++)、精准知识问答以及万能卡片生成三大核心功能,大幅提升编码效率。通过与 DeepSeek 深度整合,CodeGenie 实现流畅的问答体验,帮助开发者解决技术难题。无论是新手还是资深开发者,都能从中受益,享受更智能高效的开发过程。快来体验吧!
1324 5
|
缓存 搜索推荐 安全
“全渠道API整合:无缝对接,打造流畅购物体验”
全渠道API整合助力零售企业打通线上线下数据流,实现库存、订单与用户数据实时同步,提升运营效率超30%。通过RESTful API、Webhook和OAuth2.0等技术,确保高可用性和一致性。混合云部署结合Kubernetes与AWS Lambda处理流量高峰,三层架构(接入层、业务层、数据层)支持高效数据管理。事件驱动模型将POS销售事件同步至ERP和CRM,延迟控制在2秒内。优化消费者体验方面,整合CDP生成用户画像,聚合支付API缩短结算路径,物流API提供精准预估送达时间。安全措施包括JWT令牌、Gzip压缩及分布式追踪系统,支撑10万QPS并符合PCI DSS标准。
|
人工智能 弹性计算 安全
阿里云计算巢私有化MCP市场:企业级AI工具的安全部署新选择
阿里云计算巢私有化MCP市场,依托阿里云弹性计算资源,提供自主可控的私有化部署方案。支持OpenAPI、SSE、StreamableHttp等多种接入方式,结合Higress云原生网关实现高效网络控制,所有工具直接部署在用户云账号下,5分钟极速部署,保障数据安全与使用便捷性。适用于对数据安全要求高、需访问内网资源、服务隔离及统一管理多种MCP工具的企业场景。
|
自然语言处理 API Python
BERT
【11月更文挑战第18天】
1157 6