CAD 图纸防泄密:为什么普通办法拦不住

简介: 图纸防泄密需专策:普通文档方案无效,因DWG等格式易转PDF、截图或改后缀泄露。须在AutoCAD等设计软件内进程级管控,嵌入隐形水印(覆盖打印/PDF/截图),并严控打印审批与外发流程。核心图纸优先落地,分步实现可溯源、可拦截、可审计的防护闭环。

图纸和 Word、Excel 这类普通文档不是一回事。

它得靠 AutoCAD、SolidWorks 这类专业软件才能打开。

很多团队拿"普通文件防泄密"的办法直接套图纸,结果设计人员把 DWG 转成 PDF、截个图、或者塞进 U 盘就带走了——拦不住。

原因很简单:图纸的泄露路径和普通文件不一样,防的法子也得专门做。
image.png

一、为什么图纸比普通文件难防

1. 改个后缀、转个格式就溜了

普通文档你认后缀、认文件名就行;图纸不行。

设计人员在软件里改完,顺手导出 PDF、按一下打印、或者复制粘贴到聊天框,图纸就出去了。

2. 两条"看不见"的泄露路:转格式和截图

更麻烦的是两条"看不见"的路:一是转格式(DWG 变 PDF 变图片),二是截图。

后缀名改一改、格式转一转,靠"看文件类型"的防泄密方案直接失效。

二、在软件里做控制

图纸的大部分操作发生在设计软件内部——另存为、导出 PDF、复制到剪贴板、打印。

这些动作在普通文件系统层面不一定留痕,得在软件进程内部做拦截才拦得住。

终端上的管控程序比网关更贴近这类行为,因为它能感知"哪个软件、正在做什么"。

常用两种做法:一是对主流设计软件做进程级行为监控,二是通过终端管控软件在导出和发送环节插一道控制。
image.png

三、隐形水印:泄了也能查到是谁

1. 给每份图藏个隐形"身份证号"

光拦不够,图纸一旦泄露还得能反查来源。

隐形水印是把员工编号、时间等信息悄悄嵌进图纸本身——打印出来的纸质图、导出的 PDF、甚至截图,都能带这层标记,而且平时看不出来。

泄露发生后,拿到的图一解析,就能定位是谁、什么时候出去的。

这就像在每份文件里藏了一个隐形的"身份证号",平时看不见,出事了能调出来。

2. 打印件、PDF、截图三种都要覆盖

隐形水印要同时覆盖打印件、导出 PDF 和屏幕截图三种,少覆盖一种就有溯源盲区。

四、打印、外发和落地节奏

1. 打印是个被低估的口

图纸打印是个常被低估的泄密口。

设计图纸往往只能打印、不能电子外发,所以打印环节要单独控:打印时强制加上可见水印、限制份数、敏感图纸走审批。

2. 外发结合审批流

外发环节则结合上面的格式识别加审批流,没审批的不让出 U 盘、不让发邮件。

3. 落地节奏:先核心后扩展

图纸防泄密容易一上来就想全覆盖,结果策略和管控程序都扛不住。

务实的做法是先按密级分批:

先把标题栏标"机密"的核心图纸管起来,控住外发审批和打印水印,跑顺了再扩到"内部"级。

引用和图块多的装配图优先于散件图,因为前者一旦出去,整条产品线都暴露。

别指望一步到位,先让核心图出不去,再谈精细化。
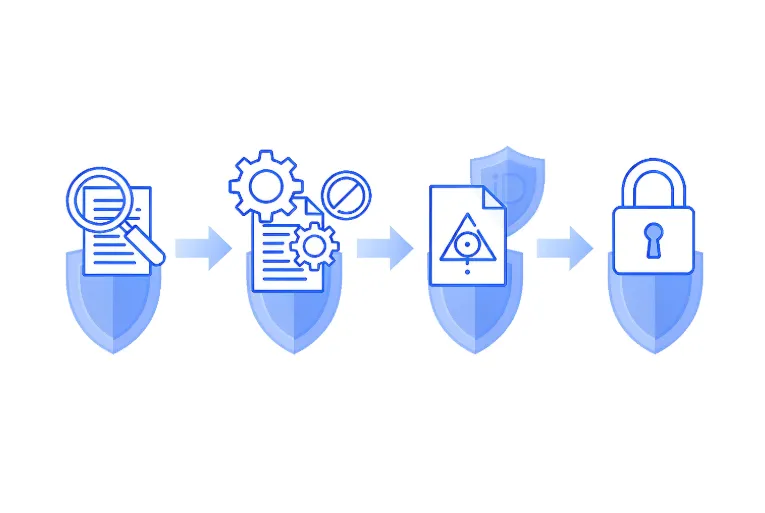
image.png

小结

图纸防泄密比普通文件防泄密更细,核心是三件事:

在软件做控制(拦内部动作)、隐形水印(能溯源)、打印与外发管控(堵实体口)。

把这条链路做通,设计院的图号才不会变成竞争对手的样品。

责编:安企神-小赵
相关文章
|
9天前
|
BI 网络安全
只允许访问特定网站,怎么做才能收得刚刚好?
佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。
|
9天前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
|
1月前
|
机器学习/深度学习 安全 API
从合规要求反推:数据防泄密的完整技术主线
本文从合规倒推数据防泄密技术路径:先分类分级(识别敏感数据),再加密(出界即失效),接着出口管控(U盘、IM、云API等),最后审计追溯(行为日志+暗水印)。强调“看清底数→精准防护→可溯可控”落地顺序,避免误拦误报,兼顾制度与技术协同。
128 1
|
1月前
|
存储 安全 数据安全/隐私保护
移动存储管控的技术实现:U 盘等外设到底怎么管
U盘管控看似简单,实则涵盖设备精准识别(VID/PID/设备类)、策略分级(路由层禁用/过滤驱动拦截/加密容器)及深度审计(操作日志、内容哈希),并需与终端DLP协同,避免策略裂缝。技术路线选择取决于安全强度与用户体验的平衡。
177 1
|
16天前
|
运维 监控 安全
信息部门如何选安全软件:先看清要覆盖哪几类风险
厦门某外贸ERP企业曾因只关注U盘管控,忽视网页邮件泄密风险,导致客户数据外流且无法溯源。本文指出:安全选型关键不在功能数量,而在能否闭环覆盖“人在岗、数据走、出事查”三大核心环节,兼顾行为审计、数据防泄、实时阻断、资产管控与轻量运维。
|
21天前
|
存储 监控 BI
局域网电脑屏幕怎么监控:一段画面从终端到屏幕墙
某呼叫中心质检团队为应对客户投诉(如条款未提醒),引入屏幕监控,实现“听+看”双维度质检。但实时监看与事后回看实为两条独立链路:前者重低延迟、高并发,后者重存储与检索。系统经抓帧、编码、传输、显示四步处理,需平衡路数、画质、留存三要素。画面仅提供事实依据,合规判定仍依赖人工与制度保障。
121 0
|
24天前
|
运维 安全 数据安全/隐私保护
数据泄露防护方案:从识别到追溯的四个环节
数据泄露的真正风险常不在技术漏洞,而在管控失效:某公司虽部署U盘管控,却从未验证其有效性,致离职员工分三晚窃取客户数据。本文剖析防护失效根源——误判对手、通道单一、规则僵化,并强调:防泄密成败取决于通道摸排、日志可信、代价权衡与角色协同,而非堆砌技术。
|
24天前
|
存储 运维 安全
操作日志审计:记什么、怎么存、如何用
操作日志审计的关键不在“记不记”,而在“能否信、是否全、有没有用”。本文直击日志失效三大痛点:记录不完整、不可信(易被删/覆盖)、无人看;并从文件、系统、外设三层面明确审计范围,强调集中存储、加密权限、合理留存及高效检索关联,让日志真正成为可追溯、可举证、可驱动决策的安全依据。
127 0
|
26天前
|
安全
企业如何禁止员工私自修改电脑ip地址:三道闸把地址管住
私自修改IP看似小事,实则引发地址冲突、绕过管控、溯源困难等严重风险。需构建“权限收紧+地址绑定+准入校验”三道防线,实现改不动、改了无效、改即告警,兼顾安全与办公效率。
115 0
|
29天前
|
监控 小程序 数据安全/隐私保护
上网行为管控怎么落地:别把它想成偷看员工
上网行为管控≠简单监控网页,而是融合应用识别(端口/内容/行为三层分析)、网址智能分类、策略引擎执行的系统工程,核心在“认得准、控得住、不误伤业务”。建议先监控摸底,再分档(记录→限速→阻断)渐进实施。
119 0