USB端口如何管控:从端口这层收,不跟盘较劲

简介: 东莞注塑厂质检员私拷不良品照片及模具参数,暴露USB管理漏洞:禁U盘却不禁端口。本文提出“管端口而非管盘”的治本方案,涵盖USB设备黑白名单、存储类端口四档权限(禁止/仅读/仅写/双向)、加密U盘明暗分区、全量插拔与文件拷贝审计,以及端口-程序联动管控,实现精准、可溯、可持续的数据防泄密。

东莞一家注塑厂,质检员用私人 U 盘把当天不良品照片拷走,盘里还混着模具参数。

厂里 U 盘是禁的,可禁令只压在"盘"上,没压在"端口"上——手机、读卡器、移动硬盘照插不误。禁令压在盘上,是治标;压在端口上,才是治本。

管的要是端口,不是某一支盘。端口是 USB 插进来的那个口,盘只是过口的货。
image.png

一、先认端口这层

1. USB 设备白名单和黑名单

(1)登记过的公司设备进白名单放行,名单外的进黑名单,插上不认。
(2)分的是:不是所有 USB 设备一个待遇,按设备身份发通行证,私人盘天然在外。不用逐个盘去认。

2. 按设备类型分端口

存储类和非存储类本来就是两回事:手机、读卡器算存储,蓝牙适配器、无线网卡算非存储。

端口按类型收,比盯着某一支盘管用,旁路设备也跑不掉。非存储类看着不起眼,无线网卡一插就能把机器拽出内网,这刀要先切。

二、存储类端口怎么分档

存储类端口,按岗位要给什么权限,分四档铺开。

1. 禁止使用

该碰图纸的岗位,端口直接封死,插什么都读不出写不进。封死之后,想拷只能走申请,口子收在明处,不影响收邮件、看网页。

2. 仅读取

U 盘里的文件能进电脑,电脑里的文件出不去,适合要收外部资料的岗,资料进得来、底稿出不去。

3. 仅写入、允许使用

只往外给数据的岗用仅写入;确需双向的,放行但走记录。四档按岗位铺,不是一刀切,要导报表的财务不用再去借邮箱。

四档不是越多越好,按岗位给刚好那档。
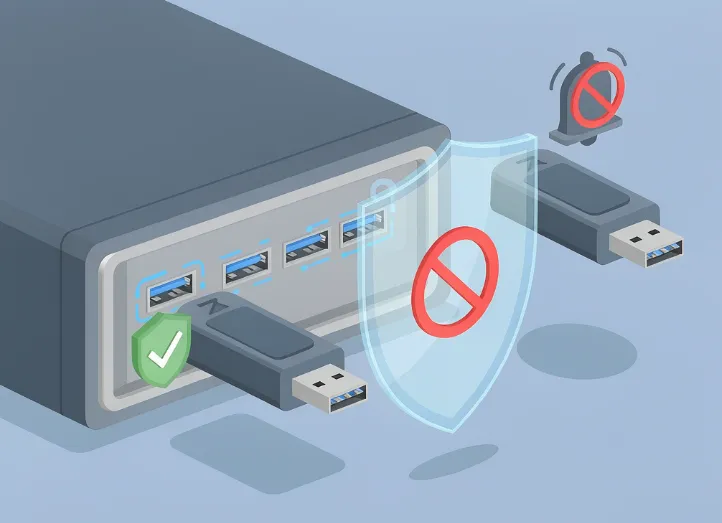
image.png

三、给公司盘开个暗区

公司盘自己也要分明暗,不能整支都裸着。明暗分开,盘丢了也不慌。

1. U 盘加密

(1)加密 U 盘分出明区和暗区,机密文件放暗区,暗区只在公司授信电脑上现形。
(2)收住的是:盘丢了、借给别人,暗区那部分在外头就是空的,看不到也打不开。暗区还能设打开次数,借出去的盘也撑不了几天。

2. 仅允许使用加密 U 盘

(1)普通盘一律不认,只放行公司发的加密盘。
(2)开的是:员工自己买的盘插上来也没用,口子只对公司那几支盘开,私盘自然进不来。

四、记录和对账

1. USB 使用记录

插拔逐条记,哪支盘、哪台机器、什么时间,查得到,出事先翻记录就能定位到具体那台。记录能导出,对账时直接调。没记录就只剩猜。

2. USB 文件拷贝记录

除了插拔,拷了什么文件也留下。只查插拔只知道"有人拷过",查文件才知道"拷了啥",两本账对着看才完整。月底谁拷得多,排名一看就出来。
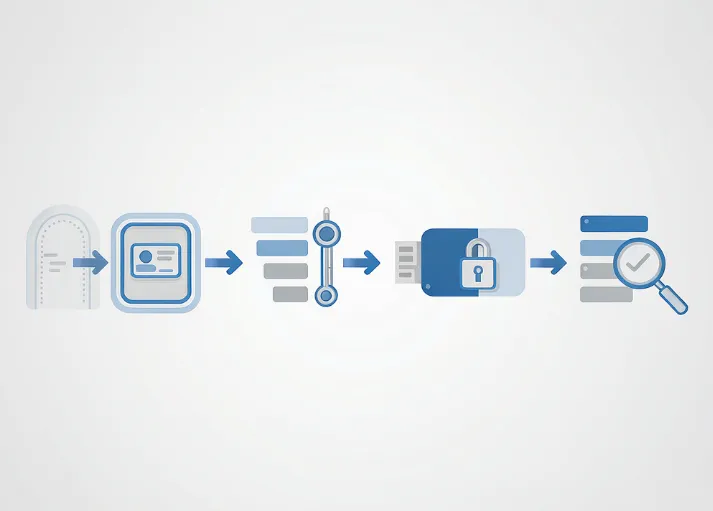
image.png

五、端口还连着程序

1. 禁止指定程序访问端口

比如禁掉 443 和 80 端口,聊天、网盘这类程序就上不了网,传不出去。端口和程序两只手一起掐,比单管盘牢。端口管程序,程序管出口,两层合上才稳。

2. 违规 USB 设备报警

名单外的设备一插就报,报警汇到管理端。不用盯实时画面,事后翻列表也不漏。

偶尔一次还是长期在用,对着记录一眼分清。端口这层稳了,盘的事才谈得上。

端口这层收住了,盘再花也只在本子里转。禁得死不如收得准,这话放在端口这层,正合适。治本这层多花十分钟配置,后面少救十次火。

责编:安企神-小赵
相关文章
|
1天前
|
运维 监控 安全
电脑软硬件变化报警:变更这回事,早知道比晚补救强
苏州某精密制造厂曾因测试机被私装违规软件,半月后才在故障排查中发现——系统变慢、数据异常。软硬件变更报警系统可实现“变动即报”,从源头杜绝隐蔽风险:自动盘点资产、实时监控软件装卸与硬件接入、识别性能异常,让IT管理从“救火”转向“预防”,真正实现全网可视、当日响应。
|
2月前
|
人工智能 自然语言处理 API
通义千问大模型完整解析:全系列模型能力、核心优势、行业落地与选型定价全梳理
通义千问(Qwen)是达摩院自主研发的全模态通用大模型体系,依托阿里云百炼MaaS平台对外提供服务,覆盖闭源商用服务与开源模型两大产品线,兼顾复杂推理、代码生成、多模态理解、长文档处理等能力,面向个人开发者、中小企业、大型政企客户提供分层的AI能力底座,广泛应用于办公提效、软件开发、工业质检、智能客服、内容创作等众多业务场景。整套模型体系迭代速度快,细分版本丰富,很多开发者在接入时容易混淆不同模型的定位,不清楚业务场景该选择哪一款,同时对不同计费模式的成本差异缺少清晰认知。本文从模型矩阵、核心技术优势、真实落地场景、选型策略、定价体系、API实操命令多个维度完整拆解通义千问,帮助不同规模的业务
11676 2
|
3天前
|
人工智能 弹性计算 自然语言处理
00后第一单77元,7年做到年入200万:AI云服务“卖铲人“OPC案例深度拆解
本文是「OPC一人公司通关手册」第27篇,拆解一位00后AI“卖铲人”真实路径:7年从77元首单做到年入近200万。他不挖金子,专为企业提供AI智能客服+云服务器一站式交付服务,以内容建立信任、借社区基础设施提效。核心启示:AI时代最稳的生意,是卖刚需工具,而非追风口产品。(239字)
|
人工智能 JavaScript 开发工具
DeepSeek Harness 本地安装与使用指南
DeepSeek Harness(DSH)是DeepSeek AI开源的Agent运行框架,支持本地文件操作、命令执行与工具调用。基于Cordis插件架构,具备高扩展性与强可控性,适合开发者搭建可控Agent环境或开展模型基准测试。当前为开发者预览版,需Node.js环境,推荐先用`npx @deepseek-ai/dsh web`快速体验。
6777 17
|
3月前
|
人工智能 前端开发 Linux
Codex 桌面版安装 + CC Switch 接入第三方 API 完整教程(2026 最新)
2026最新教程:手把手教你安装Codex桌面版,通过CC Switch v3.17.0一键接入Fenno等国产API(兼容OpenAI Responses格式),跳过账号登录,完整启用代码审查、多步任务与上下文感知功能。零基础友好,全程图文实操。(239字)
13940 8
|
11天前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
|
16天前
|
安全 网络安全
如何构建企业内网安全体系?先把这六道槛立起来
内网安全关键不在设备数量,而在规则体系。本文以汽配厂勒索病毒事件为例,系统阐述“准入、隔离、家底、程序、防护、处置”六道防线:从设备准入、网络隔离、资产盘点,到程序管控、网页防护及远程处置,层层设防,让安全从“救火”转向“筑墙”。
|
17天前
|
人工智能 网络安全 数据安全/隐私保护
金融行业网络安全解决方案:客户信息要做到哪三本账
天津一70人财富公司因客户信息留痕不全被整改,花费超原管控预算。安企神助其夯实“家底账、动作账、外发账”三本账,实现身份资料全链路可查、可溯、可控。
|
18天前
|
运维 监控 安全
信息部门如何选安全软件:先看清要覆盖哪几类风险
厦门某外贸ERP企业曾因只关注U盘管控,忽视网页邮件泄密风险,导致客户数据外流且无法溯源。本文指出:安全选型关键不在功能数量,而在能否闭环覆盖“人在岗、数据走、出事查”三大核心环节,兼顾行为审计、数据防泄、实时阻断、资产管控与轻量运维。