数据泄露这件事,真正麻烦的往往不是技术,而是不知道从哪儿漏的。
某贸易公司的业务员离职前,分三个晚上把客户名单和报价表陆续拷走,用的是自己的U盘,走的是正常下班时间。
三个月后老客户被低价撬走,公司才发现问题,可日志早就翻不出当时那几笔拷贝。
复盘时最刺眼的一点是:公司其实装了管控软件,U盘也做了限制。
问题出在这套管控从上线那天起就没被验证过——它到底拦住了什么、漏掉了什么,没有一个人说得清。
一、为什么防泄露的方案容易失效
先把失效的原因说清楚,比直接罗列防护手段更有用。
1. 假设错了对手
很多方案是按"员工不会刻意绕路"来设计的。
可真正造成损失的往往是主动规避的人,他们清楚哪里没管、哪条路好走。
2. 只堵了看得见的通道
外设是最直观的出口,于是管控首先落在这里。
但通道是联通的——U盘被禁,文件还能通过邮件、网盘、截图出去,只堵一条意义有限。
3. 管控与业务互相消耗
管得越严,绕过它的动机越强;绕的人越多,规则就订得越死。
这个循环一旦形成,方案本身就成了新的风险源。
二、技术能做到的和做不到的
把边界划清楚,才不会对一套方案寄予不切实际的期待。
1. 能识别,但识别依赖规则
文件分级、内容识别这些能力,本质上是靠关键词、规则和特征比对来工作的。
规则覆盖不到的地方,就是盲区。识别准确率和误报率之间,始终要做取舍。
2. 能拦外发,但拦不住"搬走"
加密能保证文件离了授权环境打不开,却管不了文件被复制多少份。
而屏幕被拍、内容被手抄这类动作,技术上基本无从拦截,只能靠追溯和威慑。
3. 能留记录,但记录会失效
审计日志的价值建立在完整和可信之上。
留存周期设得太短、日志能被本地清掉、或者根本没人定期看,这几条里任何一条成立,记录就等于没有。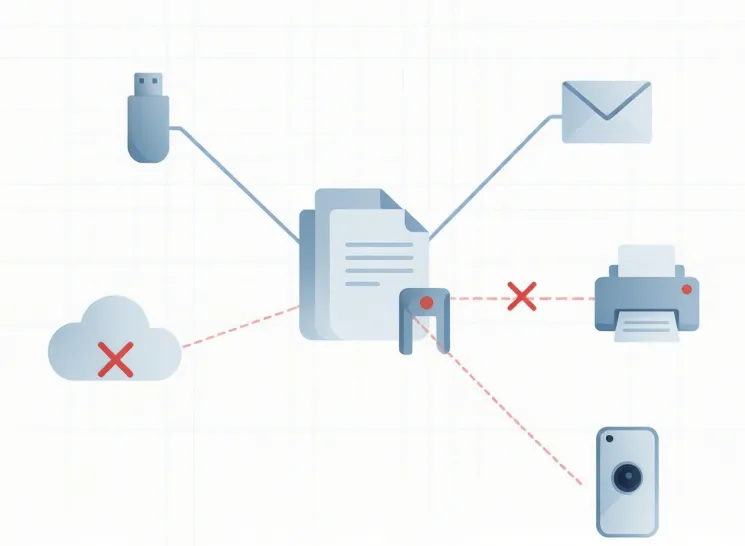
三、代价:防护强度与办公效率的取舍
任何一条管控措施都有代价,区别只在代价有没有被提前算进去。
1. 加密的代价是运维复杂度
密钥怎么管、解密怎么审批、员工换机器怎么办,这些都要有人负责。
流程设计得粗糙,最先被抱怨的就是它。
2. 管控的代价是沟通成本
被管控的人如果不知道规则为什么存在,就会把限制理解成不信任。
推行阻力的大小,往往不取决于技术,而取决于前期有没有把话说透。
3. 审计的代价是权限与人
日志越全,能看日志的人就越需要被约束。
不同层级的管理者应该看到多少,这件事本身就需要一套规则来管。
四、不同角色在这件事里的位置
防泄露从来不是一个部门能独立完成的事。
1. 管理层要给的是边界
哪些数据属于核心资产、能承受多大程度的办公效率损失,这类判断只能由管理层拍板。
技术团队替代不了这个决定。
2. 安全团队负责的是落地与校准
策略上线只是开始,真正的功夫在持续校准——哪些规则误报了、哪些通道新开了口子。
缺少校准,策略会随着业务变化慢慢失效。
3. 业务部门的配合决定成败
一线人员才知道流程哪里别扭、哪个环节必然要外带文件。
不给他们留合理的出口,规则就会被绕过去。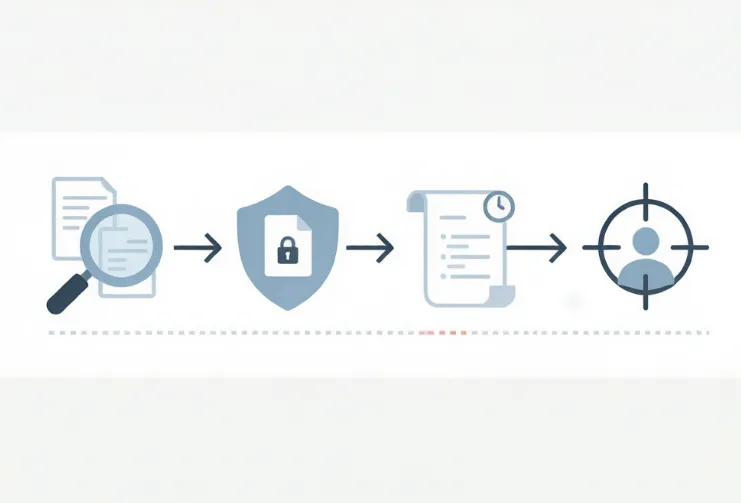
五、小结
数据泄露防护方案的成败,很少取决于用了多少种技术手段。
更常见的情况是:通道没摸全、记录留不住、代价没算清、角色没分清,方案在纸面上完整,在运行中空转。
把这几件事想明白,比急着上一套系统更值得先做。
责编:安企神-小赵