监控员工聊天记录,法律红线划在哪

简介: 本文厘清企业监控员工聊天记录的法律边界与技术路径:强调“设备工作化、告知书面化、范围最小化”三大合规原则,区分公司设备与私人账号场景,解析《个人信息保护法》红线,并对比服务端存档、终端Hook等技术方案的风险差异,助企业合法防控飞单与泄密。

不少公司想看员工聊天记录来防飞单、防泄密,但"能不能看"和"怎么看才不违法"是两件事。

本文从法律边界和技术实现两个角度,把这条红线说清楚。
image.png

一、先分场景:工作设备还是私人账号

法律判断的核心,不是"看没看聊天",而是三件事:

  • 设备与账号归谁(公司发的电脑、公司申请的企微,还是员工私人手机、私人微信)
  • 员工是否知情并同意
  • 监控范围是否限于工作必要

工作电脑、公司企微、员工知情告知,通常是合规的。

私人手机、偷装监控软件读私人微信,基本踩线。

二、法律红线在哪

  • 《个人信息保护法》:处理员工个人信息要合法、正当、必要;聊天属于敏感个人信息,需要单独同意,不能过度收集。
  • 公司规章制度:监控目的要与经营管理相关,制度要公示,不能暗箱操作。
  • 知情同意是底线:未告知、未同意就暗中监控私人通讯,可能被认定侵犯隐私,甚至承担民事责任。

一个有代表性的后果:

某公司为查飞单,在员工私人手机偷偷装监控 App 读取微信,被员工举报后,不仅聊天证据不被采信,公司还因侵犯个人信息被监管约谈并整改,原本想追的损失反而追不回来。
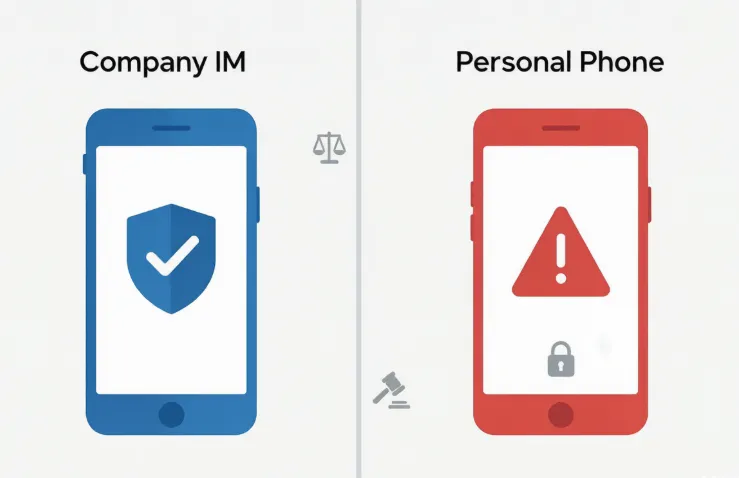
image.png

三、合规的做法长什么样

  1. 只在公司设备、公司账号上做留存
  2. 书面告知并让员工确认(入职签收或制度确认)
  3. 范围限于工作沟通,不碰私人账号
  4. 数据最小化:谁能查、查什么、留多久,都要有审批

技术实现上,优先走平台服务端存档,而不是终端 Hook 私人工具。

{
  "employee_id": "E1023",
  "consent_scope": "company_wecom_work_chat",
  "consent_signed_at": "2026-01-15",
  "retention_days": 180,
  "viewers": ["risk_admin"],
  "purpose": "fly_order_prevention"
}

上面这段是一个员工知情同意与查询权限的最小记录模型,把"谁同意了、同意看什么、留多久、谁能查"都结构化,比口头通知靠谱得多。

四、技术路线的法律风险差异

  • 服务端存档:平台授权加员工知情,风险最低
  • 终端 Hook 私人 IM:覆盖广但隐私风险高,很容易越界
  • DLP 内容识别(只看外发文件、不读聊天):介于两者之间,风险相对可控

五、不同情形的合规判定

把常见情形放一张表,边界更清楚:

情形 是否合规
公司电脑、公司企微、员工知情 通常合规
私人手机、偷装软件读私人微信 基本违法
仅做外发文件内容识别,不读聊天 风险可控
全员聊天无差别录制、无告知 明显越界

判定主线就一条:设备工作化、告知书面化、范围最小化,三点缺一个,风险就上来。
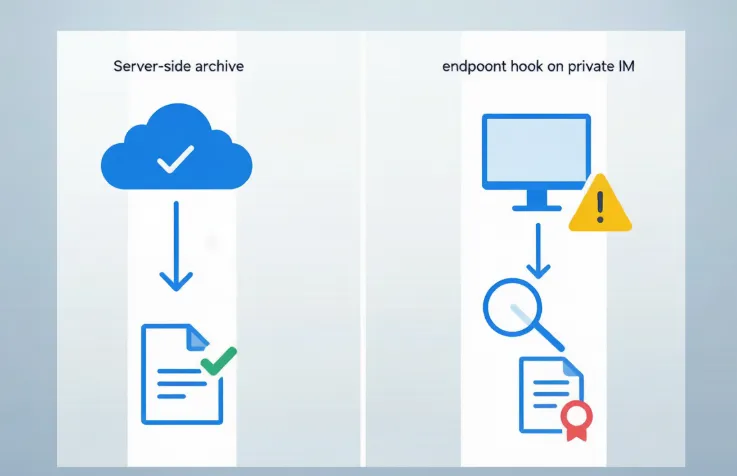
image.png

六、取证效力的现实边界

合规地留了档,不代表一定能当证据。

司法实践中,聊天记录要满足真实性、完整性、合法性才能采信。

如果留存过程自己都没审计留痕——谁查的、什么时候查的、有没有被改过说不清,证据链就弱。

所以技术侧该做的是:存原始记录、留操作日志、控访问权限,让"这条记录从哪来、没被改过"可被验证。

这比单纯"能不能看到"重要得多。

七、小结

监控员工聊天记录本身不必然违法,违法的是"未经同意、侵入私人空间、过度收集"。

合规三件事:设备工作化、告知书面化、范围最小化。

技术上优先服务端存档,谨慎用终端 Hook。

责编:安企神小赵
相关文章
|
2月前
|
数据可视化 数据安全/隐私保护
企业微信会话存档怎么开通?开通动作之后还有三件事
会话存档不是“一键开通”就能查记录,而是需完成三步:企业资质认证与版本选择、管理员配置(范围/来源/公钥)、员工及客户知情确认。开通后还需自主对接接口、保管私钥、建设查询系统。数据仅覆盖开通后的企业账号会话,私人渠道需终端审计补全。
553 0
|
2月前
|
存储 监控 应用服务中间件
会话存档到底存了什么:一次技术拆解
本文详解企业IM(如企微、钉钉)会话存档机制:它是由平台服务端合规留存的加密消息数据,覆盖单聊/群聊的文本、图片、语音、事件等,仅限企业账号范围。对比终端监控,存档更合规、覆盖更准,但需企业自建解密、存储与权限管理体系,防范私钥泄露、越权访问与超期留存风险。
842 0
|
2月前
|
域名解析 网络协议 BI
内网禁止访问特定网站:三种拦截技术实现
本文介绍内网禁访网站的三种技术方案:DNS过滤(轻量、全网生效)、代理/网关ACL(精细控制、支持策略与报表)、终端Agent(兜底防绕行,可管HTTPS及私人热点)。推荐分阶段落地:小公司先用DNS起步,再叠加网关与终端,三层协同最稳妥。
573 0
|
2月前
如何查看员工聊天记录?开了存档却查不到的坑
某医疗器械代理公司为防飞单,年付3万元开通企微会话存档,却因需自建解密系统、仅覆盖企微、无法监管私人微信,致60万订单流失、90万客户蒸发。本文剖析“服务端存档”与“终端管控”两条审计路径,指出精准选型须先厘清风险场景。
325 0
|
2月前
|
Web App开发 前端开发 搜索推荐
SEO多账号同机操作总被归并?从浏览器指纹原理拆解环境隔离的底层逻辑
SEO多账号操作易因“环境指纹一致”被搜索引擎关联降权。本文详解浏览器指纹(Canvas/WebGL/WebRTC等)、网络出口、行为节奏三大风险点,推荐MostLogin等源码级指纹隔离工具,支持API/MCP自动化调度,强调“一账号一环境一代理”及类人行为模拟的合规实践。
|
19天前
|
监控 数据安全/隐私保护
怎么预防员工私单飞单?用证据链把飞单挡在门外
员工私单飞单,常盗用公司客户与报价信息,绕过合同、带走信任。高发于销售岗,取证难、损失大。四大泄密路径(名单拷贝、微信接单、文件外发、手机拍照)需全链防控;聊天监控、屏幕录像、文件审计三类证据缺一不可。
112 0
|
19天前
|
监控 安全 网络安全
上网行为监控软件是什么?它到底在管员工的哪些上网动作
上网行为监控软件精准记录员工网页访问、搜索关键词、文件传输等全轨迹,既是提效“镜子”,更是防泄密“闸门”。支持黑白名单、敏感词告警、流量限制等主动管控,仅限办公设备与时段,合法合规。
167 0
|
2月前
|
存储 监控 安全
终端安全管理平台怎样才能管控到位?先解决这四个问题!
该终端安全管理平台以“可观测、可管控、可加密、可统一”四层架构,解决研发企业数据泄露痛点:实时监控行为、严控U盘/上网/外联等出口、透明加密+保密沙箱保护文件本体,并通过一体化管理端实现策略统一下发与远程处置,真正弥合碎片化防护的缝隙。
135 1
|
2月前
|
存储 安全 数据安全/隐私保护
电脑加密软件:怎么把明文文件锁在公司里
这是一家专注机械设计的公司,核心图纸分散在多台电脑上,面临明文存储、硬盘被盗等泄密风险。其加密方案以“文件离环境即失效”为核心:透明加密+落地加密+剪贴板防护打底;五种模式适配不同场景;国密SM3+安全区域实现部门分权;高密文件进保密沙箱;离线管控与禁截屏保障移动办公安全。
125 1
|
2月前
|
监控 安全 数据安全/隐私保护
打印刻录监控与审计系统:纸与光盘两条出口怎么收口
这是一份关于打印与刻录安全管控的深度解析:聚焦招投标代理公司年底自查暴露的纸质/光盘泄密风险,揭示“纸面出口”无电子痕迹的隐患;提出“三道判定”(人、内容、去向)和“介质层管控”策略,并强调日志、水印、报警三类审计记录缺一不可。
150 1

热门文章

最新文章