东莞一家消费电子厂,研发和财务各装各的加密工具,结果彼此的文件打不开。
老板问我:公司到底有没有一套能管全员的,而不是每人手里一把锁?
资产说不清、部门互锁,比文件外流更先要解。各部门各锁各的,等于没锁。
一、各部门各装各的,先栽了
错的做法是这样:研发装甲的、财务装乙的,策略各定各的。表面都加密了,真到跨部门传文件,打不开,只能邮件明文发——加密反倒成了泄密的导火索。
对的做法反过来:全员一套策略,一个人配、全网下发,不分部门各自为政。
各装各的还有个坑:乙厂商不维护,甲的策略改了乙的不知道,漏洞谁背?这一层先解开,后面才好谈分级。
二、正确做法是全员一套
1. 透明加密,自动强制、公司内流通无碍
透明加密好在员工无感,不用每次手动加密,推行才推得动。
(1)文档自动强制加密,公司内正常打开,发到外网变乱码。
(2)五种模式可配:透明、智能、落地、只解密不加密、只读,按岗取用。
(3)全员一套策略,研发财务不再各锁各的,互锁先解开;先小范围试,再全量铺,出问题回退快。
2. 文件操作记录,外发拷贝逐笔留
加密管的是"出不去",记录管的是"出了能查到谁"。
(1)外发、拷贝动作逐笔留痕,可按文件名、人、时间检索。
(2)记录带操作者,纠纷时指得出人,不扯皮。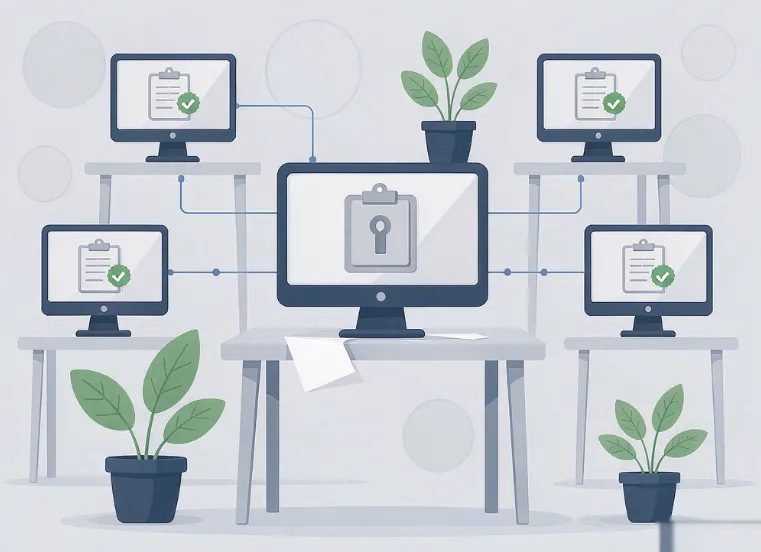
三、文件到机就密
1. 落地加密,保存到本地立刻加密
转发前的明文空档最容易被利用,落地即密正好堵上。
(1)文件一旦保存到本地立刻加密,不用等打开才触发;直接转发、没走打开流程的副本,也逃不出加密范围。
(2)没加密的临时文件落地也密,非加密副本也按后缀纳管,绕不开。
四、部门之间还得分层
装了加密不等于人人能解,部门之间还得分层,不然内部越权照样发生。内部越权比外部更隐蔽,因为账号本来就在内网。
1. 安全区域,防止不同部门越权查看
(1)不同部门按区域划权限,跨区打不开,提示权限不足。
(2)跨区尝试留痕,谁想越权看得见,不蒙混。
2. 跨区提示权限不足,上下级分权
(1)上下级分权,关键文件只限授权人打开;部门墙加权限墙,内部不乱串。
(2)权限变更走审批,乱授权能查到;按密级分权,普通文件不占高权限。
五、最金贵的进隔离区
1. 保密沙箱,独立隔离、离开自动加密
沙箱适合图纸、源代码这类高敏文件,普通文档不必都进。
(1)独立隔离空间,只有授权程序能创建、编辑、打开文档;文件离开沙箱自动加密,无法通过网络外发。
(2)沙箱防火墙阻断或放行沙箱文件通过网络传输,可设例外网段;沙箱内程序白名单,外部软件打不开。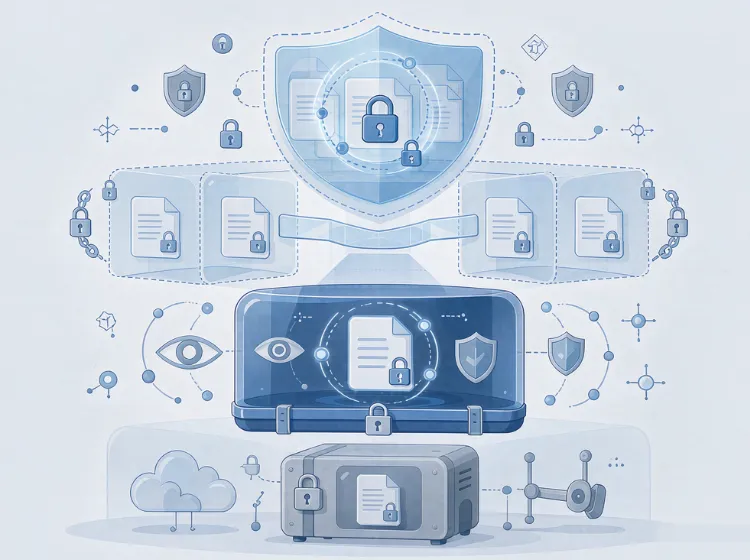
六、带出去怎么办
人带设备出去了,靠有效期兜底,丢了也不怕。有效期之外,远程删密是双保险。
1. 离线管控,外出开离线模式设有效期
(1)外出前开离线模式并设有效期,过期文件变乱码;不靠人催还,过期即废数据。
(2)丢了能远程删密,不干等过期,丢机当夜就处置。
全员先铺一套策略,比每人一把锁省心。
文件到机就密,部门之间分层,金贵的进沙箱,带出去的靠有效期兜底。
四层叠上,内部互锁解开,外流也兜得住。光装个加密没这几层配合,还是心里没底。
责编:安企神-小赵