内网禁止访问特定网站:三种拦截技术实现

简介: 本文介绍内网禁访网站的三种技术方案:DNS过滤(轻量、全网生效)、代理/网关ACL(精细控制、支持策略与报表)、终端Agent(兜底防绕行,可管HTTPS及私人热点)。推荐分阶段落地:小公司先用DNS起步,再叠加网关与终端,三层协同最稳妥。

内网办公电脑想禁掉某些网站(炒股、购物、竞品站),光靠行政通知管不住,得在技术层把路堵上。

本文讲三种可落地的拦截路线。
image.png

一、路线一:DNS 过滤

最轻量。

内网 DNS 把黑名单域名解析到空地址或内网拦截页,员工访问时被拦在域名解析这一步。

优点是全网生效、不改终端。

缺点是只挡域名、管不住直连 IP,HTTPS 下提示也不够友好。

# 内网 DNS 黑名单匹配(示意)
BLOCKLIST = {"gambling.example", "shopping.example"}

def resolve(host):
    if any(host.endswith(b) for b in BLOCKLIST):
        return "0.0.0.0"          # 解析到空,访问直接失败
    return upstream_resolve(host)

二、路线二:代理或网关 ACL

内网流量统一走正向代理或上网行为网关,按 URL 分类做允许或拒绝。

能识别路径、按用户策略,比 DNS 细。

优点是可按部门、时段灵活控制,还支持报表。

缺点是终端要把流量导到代理,员工绕过代理就失效。

# 正向代理 ACL 片段(示意)
http {
  deny_hosts gambling.example shopping.example;
  location / {
    proxy_pass http://origin;
  }
}
image.png

三、路线三:终端 agent 网站管控

在员工电脑装 agent,在浏览器层或驱动层拦截。

覆盖最全,连员工开私人热点绕过代理的场景也能管,能识别 HTTPS 具体站点。

优点是终端侧兜底,不怕绕代理。

缺点是要在终端装软件,隐私与合规要讲清楚,前提是工作设备加员工告知。

四、怎么选

  • 小型内网:DNS 过滤起步,成本最低
  • 有上网行为管理需求:代理或网关 ACL,控制更精细
  • 要防员工绕路:终端 agent 补最后一道

三者叠加最稳:DNS 拦普遍、网关管精细、终端兜底。

从落地成本看,DNS 过滤几乎零成本,半天能上线,适合先拦住明显违规站;

代理或网关要改流量走向,适合已有上网行为管理需求的网络;

终端 agent 最重,但要管私人热点绕路时躲不开。

小公司先用 DNS 起步,业务规模上来再叠网关和终端,是更顺的节奏。

五、HTTPS 与绕路对策

网页大多走 HTTPS,域名能挡,但内容看不到,拦截提示也不够友好。

代理或终端方案能按 SNI、URL 分类做精细拦截,体验更好。

员工绕路是常态:

开私人热点、改 DNS、用手机流量。

DNS 和网关都挡不住私人热点,只有终端 agent 能兜底。所以三层叠加才稳。

六、部署与例外

上线别一刀切。

先灰度,给研发、外联等确需访问的岗位开白名单例外。

拦截页要写清原因和申诉入口,否则业务会私下绕得更狠。

报表也要有:哪些站点被高频访问、谁在绕,数据反过来帮你调策略。
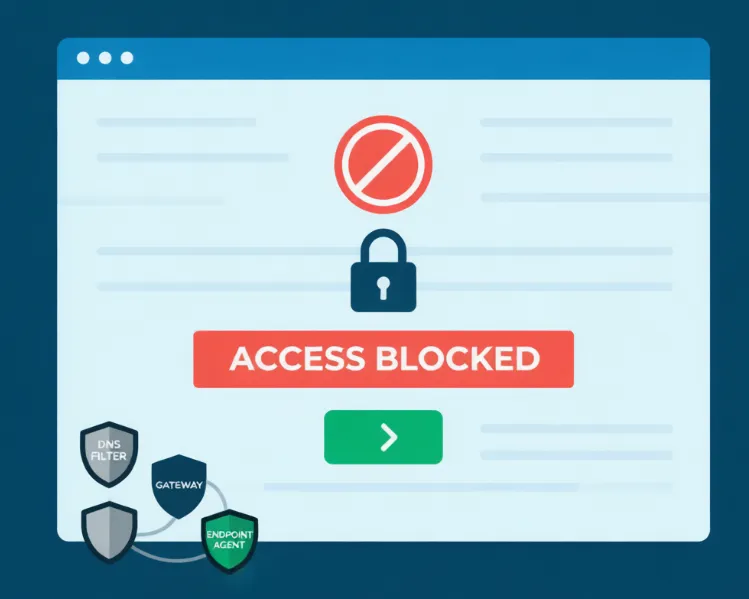
image.png

七、上线前的 Checklist

动手前先过一遍,避免上线即翻车:

第一,明确范围。禁哪些、不禁哪些,白名单谁拍板,要写进制度而不是口头说说。

第二,告知到位。拦截页写清原因和申诉入口,员工知道为什么被拦,才不会私下绕得更狠。

第三,灰度发布。先小范围开,看误拦情况,再全量铺开。研发、外联、高管这些岗位大概率要开例外。

第四,留好报表。哪些站点被高频访问、谁在绕热点,数据反过来帮你调策略,而不是凭感觉加黑名单。

这四步走完,技术拦截才不会变成"管了但没管住"。

八、小结

禁访网页不是一句制度,是 DNS、网关、终端三层把路堵上。

选哪层,看你的内网规模和"员工会不会绕"这个现实。

技术能兜住大部分,但制度告知、白名单例外和范围最小化仍是前提。

责编:安企神小赵
相关文章
|
2月前
|
数据可视化 数据安全/隐私保护
企业微信会话存档怎么开通?开通动作之后还有三件事
会话存档不是“一键开通”就能查记录,而是需完成三步:企业资质认证与版本选择、管理员配置(范围/来源/公钥)、员工及客户知情确认。开通后还需自主对接接口、保管私钥、建设查询系统。数据仅覆盖开通后的企业账号会话,私人渠道需终端审计补全。
553 0
|
2月前
|
存储 监控 应用服务中间件
会话存档到底存了什么:一次技术拆解
本文详解企业IM(如企微、钉钉)会话存档机制:它是由平台服务端合规留存的加密消息数据,覆盖单聊/群聊的文本、图片、语音、事件等,仅限企业账号范围。对比终端监控,存档更合规、覆盖更准,但需企业自建解密、存储与权限管理体系,防范私钥泄露、越权访问与超期留存风险。
842 0
|
2月前
|
监控
监控员工聊天记录,法律红线划在哪
本文厘清企业监控员工聊天记录的法律边界与技术路径:强调“设备工作化、告知书面化、范围最小化”三大合规原则,区分公司设备与私人账号场景,解析《个人信息保护法》红线,并对比服务端存档、终端Hook等技术方案的风险差异,助企业合法防控飞单与泄密。
478 0
|
2月前
|
Web App开发 前端开发 搜索推荐
SEO多账号同机操作总被归并?从浏览器指纹原理拆解环境隔离的底层逻辑
SEO多账号操作易因“环境指纹一致”被搜索引擎关联降权。本文详解浏览器指纹(Canvas/WebGL/WebRTC等)、网络出口、行为节奏三大风险点,推荐MostLogin等源码级指纹隔离工具,支持API/MCP自动化调度,强调“一账号一环境一代理”及类人行为模拟的合规实践。
|
2月前
|
安全 数据安全/隐私保护
企业防止数据泄密:先从分级开始
该文揭示数据防泄密的核心矛盾:技术加密治标,分级不清治本。因未明确核心资料范围,导致规则僵化、审批低效、绕行频发。强调分级必须由业务与管理层共同定义,技术只是执行工具——先定级、再设防,方能兼顾安全与效率。
114 1
企业防止数据泄密:先从分级开始
|
18天前
|
数据安全/隐私保护
员工带走图纸之后有没有办法取证?靠平时留下的记录说话
图纸是企业核心资产,泄密即失工艺与客户。2026年电子化、协同化加剧外泄风险,能否取证,取决于日常是否留痕——文件发送、U盘拷贝、打印、聊天及操作全轨迹记录,叠加明/隐形水印溯源,方能事前防控、事后锁定、依法追责。
112 0
|
18天前
|
存储 安全 网络安全
机房里面怎么阻止拷贝内部课件?先堵外设,再管内容与屏幕
机房课件易被窃取,主因是多人共用、本地存储、拷贝渠道多(U盘/网络/截屏/拍照)。需“堵+溯”双管齐下:禁用USB、封外网、加密复制、禁截屏、加动态水印,并全程记录授权拷贝行为,实现源头防控与精准追责。
123 0
|
2月前
|
存储 监控 安全
数据全生命周期监控:数据走到哪一段,谁在看着
某医药企业安全团队开展数据流转测试,发现归档至外发环节存在一天断点——资料经未装监控客户端的备用机转出,导致记录链条断裂。揭示监控盲区:记录点错位、标识不一、时间不同步,三者缺一不可。
111 1
|
2月前
|
存储 数据处理 数据安全/隐私保护
防住公司文件泄密,先把定密分级做对
文件防泄密须先分级:公开、内部、受限、机密四级标准是前提。不分级则防护失准——全拦伤业务,全放等于无防。定密后方可精准实施权限控制(ABAC)、透明加密、外发审批与暗水印溯源。工具是放大器,制度与标准才是地基。
193 0
|
2月前
|
人工智能 文字识别 数据安全/隐私保护
办公室数据防泄密,文件是怎么从工位上被带走的
办公室泄密不止U盘、打印等物理途径,聊天软件外发、手机拍照、截屏更隐蔽。安企神通过五重防线:管控程序外发、封禁U盘/打印机、防截屏与拍照、操作留痕追溯、人脸识别+权限+水印,实现“文件可管、行为可溯、责任可究”,真正堵住所有出口。
136 0

热门文章

最新文章