图纸加密软件:图纸发错了人,还能不能往回拉

简介: 宁波汽配厂误发图纸事件警示:文件外发≠失控!真正的防护需三道“绳”——事前审批控出口、外发包自带时效加密锁、水印+审计精准溯源。静态加密不够,必须管住“主动发出去”的动作,让图纸出门仍可控、可溯、可收。

宁波一家汽配厂,上月把一套发动机支架图纸发给了选错的供应商,等发现时对方已下载。厂长说,文件发出去那一刻,控制权就没了。

这话不全对——发出去也能留几道绳。
image.png

一、先说容易犯的错

直接把原图或压缩包拖进聊天框发走,省事,也够危险。对方收到就能随便转、随便存,你这边连他存了几份都看不到。

等图出现在同行群里,才反应过来:发的不是文件,是没上锁的门。加密只管得住公司里的那份,管不住已经出门的那份,外发这节常被人漏掉。

真出事那天,厂里才想起:图不是被偷的,是自己亲手发走的。

很多厂以为装了加密就万事大吉,其实加密管的是静态文件,管不了"主动发出去"这个动作。漏掉外发,等于把锁装在门内、钥匙却递给了门外的人。

那几道绳,得在发之前就系上,不是等图出去了再补救。

二、头一道,外发先过审批

1. 文件外发审批

(1)员工要外发图纸,先在客户端提交申请,写清发给谁、为什么、限多久,管理员批了才解开。
(2)留的是:外发从"偷偷发"变成"登记过",谁发的、发去哪、到什么期限,系统里有条。审批还能指定接收人,发错对象当场拦下。

2. 禁止程序外发

(1)浏览器、聊天软件、网盘、邮箱这些出口按程序收住,确需外发的走解密加审批。
(2)收的是:不靠人盯每个窗口,通道层面把口子收住,图很难从没登记的缝里溜走。盘里混进别家资料,这层也挡得住。
image.png

三、第二道,发出去的包自带锁

审批和加密管的是"发不发得出去",这一道管的是"发出去的包本身"。

1. 外发包

(1)把图纸打成携带式加密包,打开要密码,还能限制打开次数、有效期,甚至禁止打印和截屏。包还能绑接收设备,换台机器打不开。
(2)带的是:包到了对方手上,超次数或过期就打不开,不像普通附件那样永久有效。
(3)补的是:就算包被转给第三个人,没有密码、过了期,他也只是手里多了个开不了的壳。

2. 透明加密

(1)图纸在公司里正常打开,一旦发到外网环境就成乱码,必须申请解密才看得开。
(2)兜底的是:前面审批漏了,文件本身还是密,对方拿到也是乱码,不是裸图。裸图出门那刻才慌,这一层就是那个保险。

四、第三道,带出去的水印认得人

1. 文档发送水印

(1)图纸发送时自动叠一层水印,可隐形的点阵水印也行,不挡画面,能藏下机器和账号信息。水印位置能调,不挡图面关键信息。
(2)认得清的是:图流出去了,水印能溯源到哪台机器、哪个账号、什么时间,不靠猜。

2. 文件外发审计

(1)上传、发送、拷贝逐笔留记录,可按人按时间翻,也能导出成清单。
(2)查得到的是:哪份图、被谁、发去哪,事后复盘不用从零找,账上本来就有。审计清单月底能交给老板看,不用临时翻。
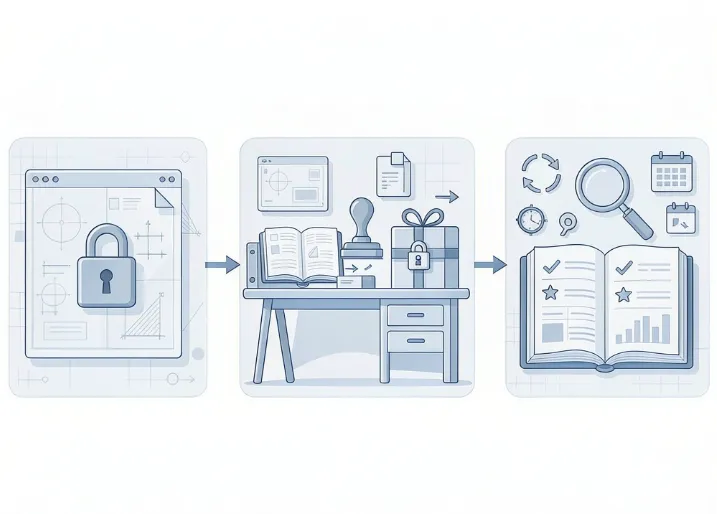
image.png

五、对的那条线

审批把口子收一道,外发包把锁加上,水印和审计把人认出来——三层叠上,图出了门也还在你视线里。

三步不是叠装备,是给外发这件事上了三道不同的锁。发得出去管不回来,那不叫加密,叫碰运气。系绳要趁早,别等图到了别人硬盘里才想起来。

三道锁各管一段,合起来才叫发得出去也收得回。

责编:安企神-小赵
相关文章
|
2月前
|
存储 监控 应用服务中间件
会话存档到底存了什么:一次技术拆解
本文详解企业IM(如企微、钉钉)会话存档机制:它是由平台服务端合规留存的加密消息数据,覆盖单聊/群聊的文本、图片、语音、事件等,仅限企业账号范围。对比终端监控,存档更合规、覆盖更准,但需企业自建解密、存储与权限管理体系,防范私钥泄露、越权访问与超期留存风险。
689 0
|
24天前
|
存储 安全
U盘禁了鼠标也跟着死,如何限制U口但保留键盘鼠标正常使用?
USB管控≠禁用所有接口!哈尔滨某设计所因“一刀切”禁USB,致无线键鼠失灵,办公瘫痪。其实键盘鼠标走HID协议,与存储类U盘天然隔离。科学做法:按设备分类(存储/通讯类严管,HID类默认放行),设黑白名单+场景化U盘策略(禁用/只读/只写/允许),蓝牙键鼠单独放行,全量审计留痕。分类施策,安全与效率兼得。
|
2月前
|
存储 监控 安全
人员定位系统的分层架构与规则引擎:定位源选型、数据链路与围栏判定
本文以爱勤管外勤定位平台为例,解析多源融合的人员定位系统架构:室外用GPS/北斗、室内靠蓝牙信标、关键点位由NFC签到,实现连续轨迹生成与归一化;采用端—管—云—应用四层设计,支持电子围栏、规则报警、自动考勤等核心能力。(239字)
152 0
|
9天前
|
存储 安全 网络安全
机房里面怎么阻止拷贝内部课件?先堵外设,再管内容与屏幕
机房课件易被窃取,主因是多人共用、本地存储、拷贝渠道多(U盘/网络/截屏/拍照)。需“堵+溯”双管齐下:禁用USB、封外网、加密复制、禁截屏、加动态水印,并全程记录授权拷贝行为,实现源头防控与精准追责。
|
9天前
|
安全 数据安全/隐私保护
加密文件换电脑打不开怎么处理?先分清是防护还是损坏
公司加密文件换电脑打不开,是高频安全防护现象,并非文件损坏。其本质是文档与授权设备/账号绑定,脱离信任环境即无法解密。2026年员工换机、外派增多,此类问题更常见。正确做法:优先补授权、查策略、用分发或远程解密,而非盲目修复。
|
19天前
|
安全 定位技术 网络安全
计算机终端保密检查系统:定期查体比出事再查管用
该系统解决终端保密“平时不查、出事才翻”的痛点,通过定期自动检查违规软件、资产漏洞、异常外联、上网外设四类风险,实现隐患早发现、提醒到人、记录可溯。变被动救火为主动体检,筑牢日常保密防线。
126 0
|
21天前
|
数据安全/隐私保护
实时记录文档打印的软件:谁打了什么,日志比人记得清
合肥律所合伙人常问:打印要不要管?答案是必须管,且比U盘更急!文档离屏即失控,需实时留痕、分级管控:敏感文件强制申请,普通打印自动记账;指定打印机+细粒度权限;全量日志溯源+动态水印;异常行为实时告警。先从律所、财务等敏感岗位试点,电子加密+纸面留痕双保险,织密防泄密最后一环。
|
21天前
|
监控
监控电脑聊天怎么落地:聊天框里的风险,也能留痕看得见
南宁外贸公司因业务员私用微信外发报价单、客户名单致客户流失。风险常藏于聊天框——拖拽即发、无人监管。安企神方案实现:聊天内容全审计留痕、敏感信息实时报警、外发强制审批、屏幕操作录像溯源、离职苗头智能预警,让数据流动可控可溯。
|
14天前
|
存储 运维 监控
多地办公分支机构如何统一管理员工工作?集中管控是关键
分支机构增多易致管理混乱:策略不一、资产不清、故障靠跑。安企神终端集中管控平台实现“统一策略、远程运维、实时可视”,一套模板全网同步,软件分发、补丁更新、行为监控、屏幕录像、终端防火墙一体化管理,让多地办公如在同一大厅。
100 0
|
16天前
|
人工智能 安全 算法
内鬼比黑客更可怕:信息防泄密软件怎么堵住自己人
近期两起泄密案警示:离职员工带走硬件资料、研发人员泄露核心配方,致企业损失千万。真相是——80%泄密源于内部人员!本文剖析内鬼作案手法(离职拷贝、在职倒卖),详解防泄密软件如何从文件加密、外发审批、物理出口三端堵漏,并强调权限管控+审计留痕+水印追溯的合规闭环,助企业守住核心资产。

热门文章

最新文章