企业如何禁止员工私自修改电脑ip地址:三道闸把地址管住

简介: 私自修改IP看似小事,实则引发地址冲突、绕过管控、溯源困难等严重风险。需构建“权限收紧+地址绑定+准入校验”三道防线,实现改不动、改了无效、改即告警,兼顾安全与办公效率。

改个IP地址,看着是件小事,可真出问题的时候一点都不小。

有人把地址改成和网关冲突的,整个网段都能瘫;有人改地址,就是为了绕开管控、换个身份上网。

想真正管住,光在系统里点一下禁用网络设置,远远不够。
image.png

一、为什么要管私自改IP

先想清楚风险在哪,才知道这事值不值得花力气。

1. 地址冲突,整段断网

内网地址是统一规划的,谁改了,可能就和别人撞车。

一撞车,轻则一两台掉线,重则整个网段都上不去。

2. 绕过管控与行为审计

上网行为管控、流量审计往往是按地址和身份来对应人的。

地址一改,原本指向他的策略和记录就全乱套了,管控形同虚设。

3. 出事难溯源

日志里记的是地址,人换过地址,这两者对不上,追责就断了线。

查不到人,制度也就没什么威慑力。

二、三道闸:权限收紧、地址绑定、准入校验

管住改地址这件事,本质上要三道闸一起上。

1. 第一道:权限收紧

把终端上的网络设置入口锁住,普通账号改不了地址。

这一步能挡住大部分顺手一改的人,但挡不住有心绕开的人。

2. 第二道:地址绑定

让地址和设备一一对应,谁该用哪个地址是固定的,改了就不匹配。

地址和设备的对应关系放在管理端,终端说了不算。

3. 第三道:准入校验

设备接入前先校验,地址对不上、配置不合规的,直接不放行。

就算前两道被人绕过去了,这一道还能兜住。

链路里每一步都留痕,出问题时倒着查一遍,就能定位到是哪一环没兜住。
image.png

三、具体怎么落地

三道闸拆开看,各有各的做法。

1. 系统层:锁住网络设置入口

把网络配置项设为只读,普通账号看不到、也改不动。

同时把相关操作记下来,谁动过配置一眼就能看到。

2. 网络层:按设备下发地址

地址由管理端按设备统一下发,终端不再自己填。

配合地址与设备的绑定关系,改了也连不上。

3. 管控层:异常变更即告警

一旦发现地址被改动、或者出现异常地址,立刻告警并可按策略限制接入。

告警要带上设备、时间、原地址和新地址,方便快速判断。

四、上线前要注意的三件事

这几步没做好,很容易好心办坏事。

1. 预留例外

笔记本外出、临时调试这类场景,确实需要临时改地址,要留出申请通道。

一刀切禁死,最后往往被上有政策下有对策绕开。

2. 保留回退

策略上线前先小范围试,确认不影响业务再铺开,并留好回退办法。

真出了大面积连不上的情况,能马上退回去才是稳妥。

3. 先告知后执行

提前把规则和原因讲清楚,让员工知道这不是为了卡人,是为了网络稳定。

事先说清楚,比事后解释省事得多。
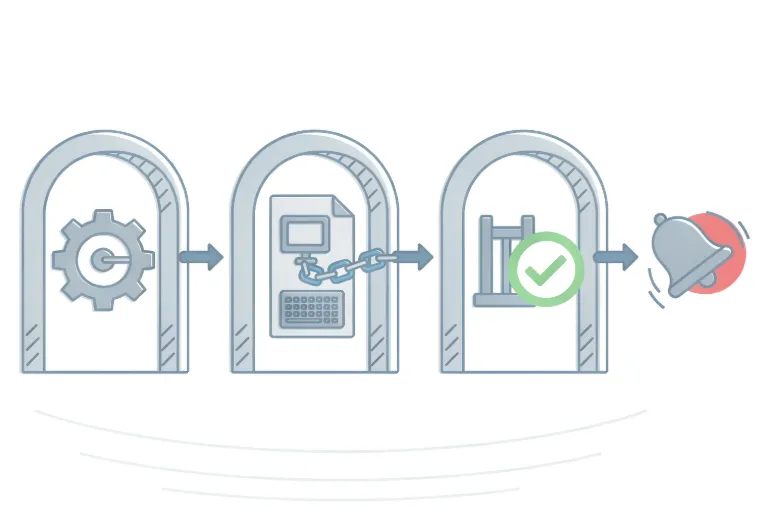
image.png

五、小结

管住私自改IP,靠的不是某一个开关,而是改不动、改了没用、改了就告警这三层叠加。

权限收紧、地址绑定、准入校验三道闸一起上,才能既保住网络的稳定,又不至于把正常办公给管死。

责编:安企神-小赵

相关文章
|
1月前
|
存储 监控 安全
数据全生命周期监控:数据走到哪一段,谁在看着
某医药企业安全团队开展数据流转测试,发现归档至外发环节存在一天断点——资料经未装监控客户端的备用机转出,导致记录链条断裂。揭示监控盲区:记录点错位、标识不一、时间不同步,三者缺一不可。
|
1月前
|
运维 安全 数据安全/隐私保护
数据泄露防护方案:从识别到追溯的四个环节
数据泄露的真正风险常不在技术漏洞,而在管控失效:某公司虽部署U盘管控,却从未验证其有效性,致离职员工分三晚窃取客户数据。本文剖析防护失效根源——误判对手、通道单一、规则僵化,并强调:防泄密成败取决于通道摸排、日志可信、代价权衡与角色协同,而非堆砌技术。
|
4天前
|
存储 安全
U盘禁了鼠标也跟着死,如何限制U口但保留键盘鼠标正常使用?
USB管控≠禁用所有接口!哈尔滨某设计所因“一刀切”禁USB,致无线键鼠失灵,办公瘫痪。其实键盘鼠标走HID协议,与存储类U盘天然隔离。科学做法:按设备分类(存储/通讯类严管,HID类默认放行),设黑白名单+场景化U盘策略(禁用/只读/只写/允许),蓝牙键鼠单独放行,全量审计留痕。分类施策,安全与效率兼得。
|
7天前
|
人工智能 监控
聊天监控软件:老板该弄清哪几个问题?看完这篇不再迷茫!
杭州某电商公司引入聊天监控系统,聚焦“防飞单、保客户资源”:自动留痕微信/企微等对话,支持按人按客户检索;文件外发需审批,截图行为亦被记录;敏感词实时报警并留存上下文;三类记录(聊天、文件、截屏)完整闭环,确保证据链可溯。监控仅限工作账号与客户往来,边界清晰,兼顾合规与信任。
|
8天前
|
数据安全/隐私保护
图纸加密软件:图纸发错了人,还能不能往回拉
宁波汽配厂误发图纸事件警示:文件外发≠失控!真正的防护需三道“绳”——事前审批控出口、外发包自带时效加密锁、水印+审计精准溯源。静态加密不够,必须管住“主动发出去”的动作,让图纸出门仍可控、可溯、可收。
|
17天前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
|
17天前
|
BI 网络安全
只允许访问特定网站,怎么做才能收得刚刚好?
佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。
|
1月前
|
机器学习/深度学习 安全 API
从合规要求反推:数据防泄密的完整技术主线
本文从合规倒推数据防泄密技术路径:先分类分级(识别敏感数据),再加密(出界即失效),接着出口管控(U盘、IM、云API等),最后审计追溯(行为日志+暗水印)。强调“看清底数→精准防护→可溯可控”落地顺序,避免误拦误报,兼顾制度与技术协同。
149 1
|
1月前
|
存储 安全 数据安全/隐私保护
移动存储管控的技术实现:U 盘等外设到底怎么管
U盘管控看似简单,实则涵盖设备精准识别(VID/PID/设备类)、策略分级(路由层禁用/过滤驱动拦截/加密容器)及深度审计(操作日志、内容哈希),并需与终端DLP协同,避免策略裂缝。技术路线选择取决于安全强度与用户体验的平衡。
217 1
|
24天前
|
运维 监控 安全
信息部门如何选安全软件:先看清要覆盖哪几类风险
厦门某外贸ERP企业曾因只关注U盘管控,忽视网页邮件泄密风险,导致客户数据外流且无法溯源。本文指出:安全选型关键不在功能数量,而在能否闭环覆盖“人在岗、数据走、出事查”三大核心环节,兼顾行为审计、数据防泄、实时阻断、资产管控与轻量运维。

热门文章

最新文章