
工业图纸上云协同之后,大量 DWG、三维装配模型、工艺图纸集中存储在阿里云 OSS,跨部门、外协单位通过专线、临时授权下载查阅图纸。很多企业仅依靠 OSS 的 RAM 权限做云侧只读控制,存在明显短板:云层面限制写入,但文件下载到本地终端后,依然可以用 CAD 打开修改、另存为新版本,图纸篡改风险无法闭环。只读加密能力,正是补齐这一缺口的终端侧防护手段,实现 “云端权限管控 + 终端读写约束” 的双层分级防护。
只读加密的核心逻辑是:在该模式下,终端使用设计软件打开加密图纸时,仅在内存中完成解密渲染,支持正常查看、测量、标注查看;系统拦截文件的保存、另存、覆盖写入动作,无法对加密图纸生成修改后的新版本。它区别于简单的操作系统文件只读属性,是在进程 I/O 层面做拦截,CAD、BIM 等设计软件本身的编辑功能可以正常操作,但写入请求会被拒绝,从根源避免图纸被篡改。
在阿里云 OSS 协同架构中,只读加密可以和云原生能力深度联动,形成分级管控体系:
- RAM 与 Bucket Policy 做第一层访问隔离:在 OSS 侧配置访问策略,区分设计主创、校对人员、外协访客,外协账号仅具备 GetObject 下载权限,禁止上传、覆盖、删除对象,控制云侧写入入口。
终端只读加密作为第二层防篡改约束:对分配给外协、校对岗位的图纸启用只读加密策略,文件下载到授信终端后,只能查阅,不能修改保存。
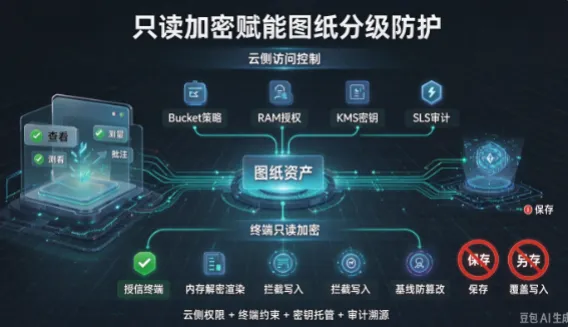
KMS 统一托管密钥:终端加密密钥依托阿里云 KMS 信封加密机制托管,密钥支持轮转、吊销,图纸上传 OSS 后保持密文状态,叠加 SSE-KMS 服务端加密,实现端到云加密闭环。
- 全链路审计日志汇聚 SLS:图纸下载、打开、修改尝试、外发等行为生成终端日志,和 OSS 访问日志、KMS 密钥调用日志统一投递日志服务,可按人员、图纸、时间检索溯源。
这套方案适合三类高频图纸协同场景:
- 外协加工厂、供应商查阅图纸,只允许核对尺寸、工艺,禁止私自修改图纸参数;
- 内部校对、评审岗位,仅用于图纸审核,不参与版本迭代;
- 归档基线版本图纸,固化定型图纸,防止误改基线数据。
需要明确的是,只读加密和透明读写加密是互补关系。主创设计师使用透明读写加密,正常绘图、迭代保存;评审、外协人员分配只读加密策略,保障图纸基线稳定。管理员可在后台灵活切换文件权限模式,不需要重新上传图纸到 OSS。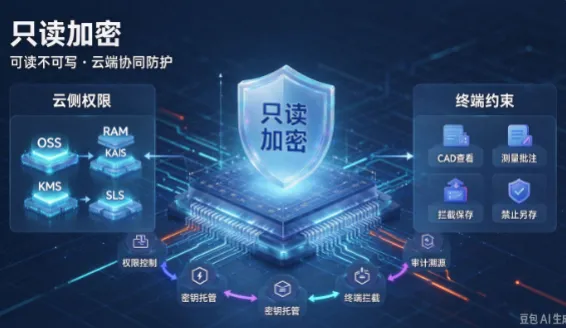
在图纸资产分级防护体系中,云侧权限解决 “谁能拿文件”,终端只读加密解决 “拿到之后能不能改文件”。依托阿里云 OSS、KMS、SLS 的能力,把权限边界延伸到终端 CAD 运行环节,平衡图纸协同查阅的便利性和技术基线防篡改的安全要求,是制造、设计院云上图纸安全的重要落地思路。
编辑:小七
