局域网里现在有几台电脑在网、谁在往外传东西,多数管理者答不上来。
不是不上心,是那块屏一直是黑的。等到发现的时候,往往已经晚了几天。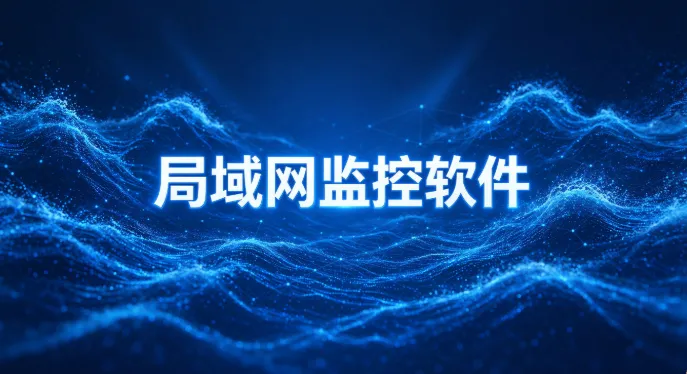
一、先把设备的底摸清
设备来路不清,后面每一道管控都得加倍补偿,先把这个底摸清。
1. 多了一台设备,你知道吗
网络准入控制:未登记设备不允许接入内网,临时电脑先放进隔离区,确认身份后再放行,可按部门划分不同网段。
外来笔记本、访客的设备、来调试的厂商机器,来源本来就杂。
来历不明的机器,头一步就该卡在隔离区,而不是直接落到办公网里。
2. 它该打的补丁打了吗
补丁管理:已安装补丁和补丁清单都能统计出来,缺的可以远程分发补齐。
机器是新的不代表系统是新的。带着三年前的漏洞接进生产网,等于给后面省了一道门。
补没补齐不用猜,看清单比听人汇报准。
二、网线之外还有别的路
这道闸常被绕开,因为用的是员工自己的东西,不走公司那条网线。
1. 有人开了手机热点,你会知道吗
违规外联报警:发现违规网络连接立即报警,可设报警同时自动断网、锁屏,无线网卡一并禁用。
4G 网卡比手机热点更难防,插上就用,不依赖任何人的手机。
报警和断网得一起动,慢一步就够病毒跑完一圈;与其事后查是谁,不如一开始就不让它连上。
2. 网卡能不能像 U 盘一样拔掉
其他外设管控一键禁用:蓝牙、光驱、红外、串口、无线网卡这些,可以按类一键关掉,需要用时再发申请开。
不用的时候一并关着,用到时才临时放行,审批记录也跟着留下。
三、家底要天天更新
靠人去数机器,总是慢一步,尤其分布在几个楼层的时候。
1. 昨天还在的机器,今天还在吗
IT资产统计、资产变化报警:软硬件清单自动汇总,装了什么、少了什么、配置变了什么自动报警。
账目每天刷新,多一台少一台当天就能发现,不用等到年底盘点。
2. 机器上多了个陌生软件呢
软件资产统计:定期检查有没有违规软件安装,发现即标记,并支持远程卸载。
盗版和破解版常带着木马,早点清掉,少一处麻烦。
四、东西在往外走的那些信号
不必盯着所有人,先关心异常的那几个。
真正常见的不是被偷走,是无意间把东西传了出去。
1. 谁在批量传文件
流量超额报警:每秒上传和下载都设阈值,超了就报警。
日常浏览碰不到这条线,真正批量往外搬的时候才会响,误报少。
2. 他去的是哪些地方
上网记录:网站浏览、搜索关键词、上传下载逐条留记录,可按人、按时间导出。
看的是去向,不只看访问了哪些域名;搜了什么、下载了什么,有据可查。
五、看见了以后得能动手
看得见却动不了手,等于白看。
1. 人不在公司也能处理吗
远程协助:四种模式(交互、旁观、兼容、独占),一个管理端同时管控多个客户端,可远程锁屏、协助处置异常电脑。
旁观模式适合先看清楚它在干什么;真确认有问题,直接远程锁屏。
2. 不该跑的程序怎么处理
程序黑白名单:按名单放行或禁止程序运行,木马类脚本、未授权工具直接拦在门外。
名单外的起不来,后台动静也看得见,不用等它跑起来才反应。
六、要不要什么都监控起来
1. 先把这三块屏点亮
不必一上来全面铺开。设备认得、私接的路堵上、家底天天更新,这三块亮着,日常多数事就够用了。
监控要的是可用性,不是把每个人的一举一动都存下来。
真要加码,也等这三块稳了再说。
2. 真要加,加在哪一道
文件异常变化预警:给规定时间内的文件发送、打印、U盘拷贝数量设上限,超过就报警。
这一道平时安静,只在有人短时间内大量往外搬的时候响,不打扰正常使用。
先把它当成第四块屏,其余的往后排。
这六块屏拼起来,说的是同一件事:每台设备都有身份、每条路都在视野里。先点亮,再谈别的。
责编:安企神-小赵