禁止插入私人U盘,靠哪几道关拦得住?

简介: 温州某低压电器出口厂因未管控私人U盘,致报价单外泄。案例揭示:风险不在U盘本身,而在无登记、不可溯的私盘。需建立U盘黑白名单、实时报警、全操作留痕,并同步封堵手机OTG等旁路,实现精准可控的数据防泄漏。

温州一家做低压电器出口的厂,跟单员把客户报价单往私人 U 盘里一拷,第二天对手就报出了同样的价。

老板后来跟我聊起这事,直拍大腿:那支盘公司压根没登记过,人带回家照样能打开,出事了连谁拷的都查不到。

所以私人 U 盘要拦的,真不是"能不能用 U 盘",是"没登记过的那个盘,别让它插进来"。
image.png

一、先分清哪类盘最危险

公司盘有台账,私人盘谁都不知道插过没有。真去问老板怕不怕资料被拷走,他肯定怕,可一细想才发现,私人盘最麻烦的是它根本没进公司的账。

带得走、带回家也能开、出事查不到——这三件叠在一起才最要命。私人盘禁了、公司盘走登记,两类分开管,账起码对得上,出了事也知道从哪支盘查起。

二、先把盘认下来

登记不是走形式。盘上贴不贴标不重要,重要的是系统里认不认这支盘。公司采购配发的那几支登记在册,剩下的插上来,系统当没这号设备。

1. U盘黑白名单,给指定 U 盘开放权限

(1)公司盘进白名单,私人盘插上没反应,等于插了块砖。

(2)按部门发名单,研发财务各认各的盘,不用为个别岗位放开全网。

人走了盘作废,离职半年也不认他的旧盘;盘丢了先查名单,不在册的立刻作废,不隔夜。
image.png

三、插上来的瞬间要有人知道

很多厂以为装了管控软件就高枕无忧,其实报警没接好,违规插了也没人看,等于摆设。光认盘不够,违规设备插上来的那一刻,得有人立马知道。

检测到违规 USB 接入立即报警,信息汇总到管理端,不用你守着屏幕。

事后翻报警列表,也能看清是哪台机器、哪天插的。

报警和记录对着看,能分清他是偶尔一次还是长期在用;报警同时弹窗提醒管理员,不用专人在那守着。

四、偶尔那一次怎么开

客户来拷资料、审厂要临时导数据,这类一次性需求,也别有求于"把整条策略放开"。

1. 远程U盘管理,弹出、加密、临时授信

(1)管理员远程对某台电脑临时授信,到期自动失效,也能远程弹出或加密。

(2)授信谁给的、哪台机器、哪支盘,全程留痕,真出事调得出来。

五、出事靠什么指认

记录这东西,平时没人翻,一出事就是最实在的抓手。事后要能查,靠的是每支盘的使用记录,按人按时间都能翻。

1. U盘使用记录,插拔与拷贝逐条留

U 盘插拔、拷贝逐条记录,可定向查;出事后先翻记录,能定位到具体机器和那支盘。

2. U盘文件操作记录,拷了什么也留

光记插拔看不出内容,所以拷了什么也得留一笔:除插拔外,还记 U 盘上的文件操作,拷了什么、改了什么一并留。

文件操作带时间戳,谁动的改不了,扯皮时有凭据。
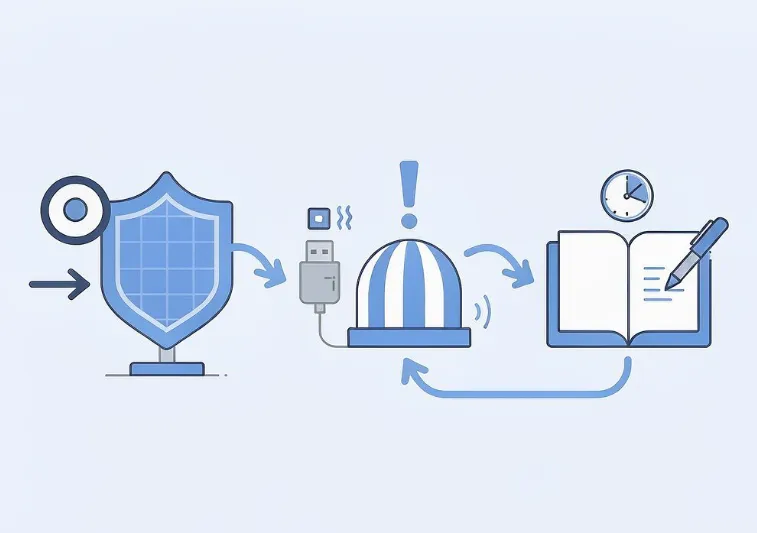
image.png

六、别忘了还有别的口子

外设这块最容易被忽略。盘禁了,员工用手机 USB OTG 一线连,照样能把文件顺走,这些口子也得一起堵。

蓝牙、光驱、无线网卡、串口等外设一键禁用,确有需要可提交申请,申请留痕。核心车间全禁,办公区按需开,不靠一刀切硬压。

说到底,私人 U 盘这事没那么玄。盘分好类、插上来会报警、用过有记录,再把手机无线网卡这些旁路堵上。

业务照常跑。你也不用天天喊"一律不许带盘"。真较真起来,拦的是那个没登记的盘,不是 U 盘本身。

责编:安企神-小赵
相关文章
|
2月前
|
BI 网络安全
只允许访问特定网站,怎么做才能收得刚刚好?
佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。
132 0
|
2月前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
107 0
|
2月前
|
安全 网络安全 数据安全/隐私保护
数据加密软件,别急着全加密,先分清哪些丢不得
模具企业陈总常问:“全加密就安全?”答案是否定的——盲目全加密易被成本拖垮。本文提出分层防护策略:先锁定“丢不得”的标书、客户名单、图纸源码;再补落地加密、剪贴板防泄、部门级密钥隔离;高敏文件进保密沙箱;辅以离线管控与多维水印。重在精准、可行、可持续。
100 0
|
2月前
|
人工智能
AI Agent结合浏览器有哪些可落地任务
AI Agent结合浏览器后,最容易尝试的任务往往是已有网页入口、需要人工反复读取、结果又便于检查的工作。
|
2月前
|
供应链 监控 前端开发
拆解1688供应链星级升级:B2B平台把口碑与履约写进评分卡
1688供应链星级评价体系于2026年10月13日升级:聚焦履约拆解(支揽率、异常率等)、询盘数前置、金额加权、免责机制及多渠道能力考核,推动B2B评价从“交易记账”迈向“经营画像”,助力商家精细化运营与数字供应链演进。
|
2月前
|
编解码 缓存 安全
onvif-go(mickeyzzc/onvif-go v2)完整参考手册:从建工程到写出自己的 NVR 接入
`onvif-go/v2` 是 MiBee 生态核心 ONVIF 协议库,同时支持客户端(发现/认证/取流/PTZ/事件)与服务端(虚拟相机),零依赖、Go 原生实现。已真机兼容海康、大华、Axis 等主流品牌及 ESP32 最小系统,含诊断工具链与完整示例,开箱即用。(239字)
|
2月前
|
存储 缓存 监控
银行卡二三四要素-银行卡四要素-银行卡二要素-银行卡三要素-银行卡实名认证接口
本文从技术视角梳理银行卡二、三、四要素实名核验接口的接入流程、参数规范与调用示例。二要素校验银行卡号与持卡人姓名一致性,三要素增加证件号校验,四要素进一步加入绑定手机号,构成递进的校验维度。文章给出 GET 请求与 APPCODE 鉴权方式、完整 Query 参数表、Python 与 Node.js 调用示例及返回字段结构,并覆盖在线调试要点、调用限制与规范、错误码排查与工程实践(前置校验、幂等去重、熔断降级、结果缓存、监控),以及合规与数据安全要求,供金融风控、账户安全与合规登记场景参考。
215 0
银行卡二三四要素-银行卡四要素-银行卡二要素-银行卡三要素-银行卡实名认证接口
|
2月前
|
监控 数据安全/隐私保护
员工桌面行为监控,到底该看什么?看行为,不是看屏幕
南通电商代运营公司60余人共处一室,客服日切程序200+次,却仅显示“在线”。传统管理难溯源低效环节。安企神提供全链路行为审计:精准记录程序使用、上网痕迹、文件操作;智能识别异常(流量超限、敏感词、高频拷贝);生成效率与风险分析报告。让“八小时去哪了”有据可查,助力精细化管理。
150 1
|
2月前
|
监控 安全
局域网监控软件:看得见才管得住
局域网设备不清、外联难控、资产难管、数据外泄难察?本方案聚焦“六块屏”建设:精准识别入网设备、阻断违规外联、实时更新资产、监控异常传输、远程快速处置、按需扩展预警,让网络管理从“黑屏”变“可视可控”。
128 0
|
2月前
|
人工智能 供应链
当AI进入B2B关键词匹配:1688商家搜索运营的新分工
本文剖析1688商家关键词运营的范式升级:从经验填空转向“挖掘—筛选—布局—验证—迭代”闭环链路。揭示词源结构、分层逻辑与AI协同新实践,强调询盘数据资产价值与两周迭代节奏,指出流程化管理正成为B2B搜索流量竞争的关键壁垒。

热门文章

最新文章