ELK日志分析系统迁移记录

简介: 写在开始 阿里云ECS即将到期,由于之前ELK日志分析是在自己的服务器上进行试水,断断续续运行了一年多时间。 今天抽空赶紧把ELK迁移一下,由于Logstash本身就配置于各个系统之中,所以这里只是对Redis、Elasticsearch和Kibana进行了配置,当然还有一些邮件发送的配置。

写在开始

做项目不记录日志?线上的问题永远不会知道何时发生过?只会在出现事故之后身处茫然之中。

阿里云ECS即将到期,由于之前ELK日志分析是在自己的服务器上进行试水,断断续续运行了一年多时间。

今天抽空赶紧把ELK迁移一下,由于Logstash本身就配置于各个系统之中,所以这里只是对Redis、Elasticsearch和Kibana进行了配置,当然还有一些邮件发送的配置。

看了下官网,Elasticsearch和Kibana已经进行了升级,Kibana更新到了版本5,而Elasticsearch也跟随升级到了5。由于系统环境是JDK1.7,而Elasticsearch依赖JDK1.8,同时Kibana又必须依赖Elasticsearch,只能升级作罢,按照原来的迁移。

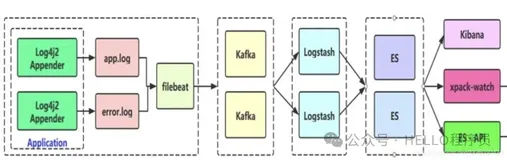
系统架构

2731325935

平台优势

为什么要搭建ELK系统?

方便开发或者运维人员统计分析和查询日志信息。
对于错误日志统一处理并发送通知。

相关软件

Logstash-2.1.1

Redis-3.2.8

Elasticsearch-2.4.4

Kibana-4.3.1

Nginx-1.6.2

JDK-1.7

sendmail

迁移说明

配置Redis

  • 建议使用内网IP
  • 建议修改 默认端口6379
  • 配置文件在redis.conf,修改相关的host、IP以及密码
  • 启动 ./redis-server /home/tools/redis-3.2.8/redis.conf& #加&实现后台运行
  • 测试连接 ./redis-cli -h 127.0.0.1 -p 6379

文档: http://blog.52itstyle.com/archives/590/

配置Elasticsearch

  • 版本选择 2.4.4,由于5以上版本要基于JDK1.8以上,所以放弃。
  • 禁止使用root启动(自行创建用户),这不是一个好的主意,启动时有警告。
  • 建议内网配置通信,不要暴露IP
  • 建议修改默认端口9200
  • 最后Elasticsearch是从2版本直接跳跃到5版本的,可能是要配置kinbana

启动说明
elasticsearch -h # 查看相关参数
elasticsearch -d # 后台运行
curl -X GET http://127.0.0.1:9200 # 测试是否启动

默认配置下是不允许root用户启动的,危险系数比较高。当然这里也有解决方法,但不建议使用。
编辑bin目录下的elasticsearch 加上ES_JAVA_OPTS属性即可。

ES_JAVA_OPTS="-Des.insecure.allow.root=true"

配置kinbana

  • 建议内网配置通信,不要暴露IP,可以通过Nginx做反向代理实现鉴权登陆
  • 登陆后,需要等Elasticsearch中有数据才可以创建index
  • 启动命令 nohup kibana &

注意:
当输入nohup kibana & 命令后,需要按任意键返回到shell窗口。
退出当前登录窗口用exit命令,不要直接点击窗口上的叉来关闭。

配置邮件发送

  • 安装 yum install -y sendmail
  • 配置 文件 vi /etc/mail.rc
#参数自行修改
set from=admin@52itstyle.com smtp=smtp.52itstyle.com smtp-auth-user=admin@52itstyle.com smtp-auth-password=123456 set smtp-auth=login
  • 启动服务 service sendmail start
  • 检测服务 chkconfig --list |grep sendmail
  • 测试 mail -s "test" 345849402@qq.com

最后的最后,这些配置一定要配置开机启动。
相关实践学习
【涂鸦即艺术】基于云应用开发平台CAP部署AI实时生图绘板
目录
相关文章
WGLOG日志管理系统是怎么收集日志的
WGLOG通过部署Agent客户端采集日志,Agent持续收集指定日志文件并上报Server,Server负责展示与分析。Agent与Server需保持相同版本。官网下载地址:www.wgstart.com
|
Prometheus 监控 Cloud Native
基于docker搭建监控系统&日志收集
Prometheus 是一款由 SoundCloud 开发的开源监控报警系统及时序数据库(TSDB),支持多维数据模型和灵活查询语言,适用于大规模集群监控。它通过 HTTP 拉取数据,支持服务发现、多种图表展示(如 Grafana),并可结合 Loki 实现日志聚合。本文介绍其架构、部署及与 Docker 集成的监控方案。
1108 122
基于docker搭建监控系统&日志收集
|
监控 API 开发工具
HarmonyOS Next的HiLog日志系统完全指南:从入门到精通
本文深入解析HarmonyOS Next的HiLog日志系统,涵盖日志级别、核心API、隐私保护与高级回调功能,助你从入门到精通掌握这一重要开发工具。
1038 1
|
消息中间件 Java Kafka
搭建ELK日志收集,保姆级教程
本文介绍了分布式日志采集的背景及ELK与Kafka的整合应用。传统多服务器环境下,日志查询效率低下,因此需要集中化日志管理。ELK(Elasticsearch、Logstash、Kibana)应运而生,但单独使用ELK在性能上存在瓶颈,故结合Kafka实现高效的日志采集与处理。文章还详细讲解了基于Docker Compose构建ELK+Kafka环境的方法、验证步骤,以及如何在Spring Boot项目中整合ELK+Kafka,并通过Logback配置实现日志的采集与展示。
1551 64
搭建ELK日志收集,保姆级教程
|
存储 前端开发 数据可视化
Grafana Loki,轻量级日志系统
本文介绍了基于Grafana、Loki和Alloy构建的轻量级日志系统。Loki是一个由Grafana Labs开发的日志聚合系统,具备高可用性和多租户支持,专注于日志而非指标,通过标签索引而非内容索引实现高效存储。Alloy则是用于收集和转发日志至Loki的强大工具。文章详细描述了系统的架构、组件及其工作流程,并提供了快速搭建指南,包括准备步骤、部署命令及验证方法。此外,还展示了如何使用Grafana查看日志,以及一些基本的LogQL查询示例。最后,作者探讨了Loki架构的独特之处,提出了“巨型单体模块化”的概念,即一个应用既可单体部署也可分布式部署,整体协同实现全部功能。
6901 189
Grafana Loki,轻量级日志系统
|
数据可视化 关系型数据库 MySQL
ELK实现nginx、mysql、http的日志可视化实验
通过本文的步骤,你可以成功配置ELK(Elasticsearch, Logstash, Kibana)来实现nginx、mysql和http日志的可视化。通过Kibana,你可以直观地查看和分析日志数据,从而更好地监控和管理系统。希望这些步骤能帮助你在实际项目中有效地利用ELK来处理日志数据。
1086 90
|
Ubuntu
在Ubuntu系统上设置syslog日志轮替与大小限制
请注意,在修改任何系统级别配置之前,请务必备份相应得原始档案并理解每项变更可能带来得影响。
1355 2
|
存储 消息中间件 缓存
MiniMax GenAI 可观测性分析 :基于阿里云 SelectDB 构建 PB 级别日志系统
基于阿里云SelectDB,MiniMax构建了覆盖国内及海外业务的日志可观测中台,总体数据规模超过数PB,日均新增日志写入量达数百TB。系统在P95分位查询场景下的响应时间小于3秒,峰值时刻实现了超过10GB/s的读写吞吐。通过存算分离、高压缩比算法和单副本热缓存等技术手段,MiniMax在优化性能的同时显著降低了建设成本,计算资源用量降低40%,热数据存储用量降低50%,为未来业务的高速发展和技术演进奠定了坚实基础。
852 1
MiniMax GenAI 可观测性分析 :基于阿里云 SelectDB 构建 PB 级别日志系统
WGLOG日志管理系统可以采集网络设备的日志吗
WGLOG日志审计系统提供开放接口,支持外部获取日志内容后发送至该接口,实现日志的存储与分析。详情请访问:https://www.wgstart.com/wglog/docs9.html
|
网络安全
window系统下安装elk
本文介绍了Elasticsearch、Logstash和Kibana(统称ELK栈)8.17.3版本的安装与配置流程。主要内容包括: - **Elasticsearch**:详细描述了从下载到启动服务的步骤,以及`elasticsearch.yml`的关键配置项,并提供了Postman操作示例及常见问题解决方案。 - **Logstash**:涵盖了插件安装、配置文件`logstash.conf`编写及其启动命令。 - **Kibana**:讲解了下载、配置`kibana.yml`和启动过程,确保与Elasticsearch正确连接。