
企业在阿里云部署多台ECS后,通常需要访问外部API、软件仓库或系统更新服务。如果每台服务器分别使用公网IP,出口分散,访问控制和日志审计也会变得复杂。
通过公网NAT网关集中出网,可以统一管理公网出口,但NAT网关主要负责地址转换,并不能代替安全访问控制。如果内部服务器出现异常外联,仅依靠安全组也不容易完成集中排查。
阿里云NAT边界防火墙主要用于防护私网ECS经SNAT访问互联网的出方向流量,适合需要统一外联控制、日志审计和安全溯源的企业。
一、NAT边界防火墙究竟保护哪些流量?
阿里云ECS访问公网时,常见方式包括独立公网IP和公网NAT网关SNAT。
两者的安全防护边界不同。
| 公网访问方式 | 流量方向 | 对应防护边界 |
|---|---|---|
| ECS独立公网IP/EIP | 直接访问公网 | 互联网边界防火墙 |
| 公网NAT网关SNAT | 私网ECS出方向 | NAT边界防火墙 |
| 公网NAT网关DNAT | 公网访问私网服务 | 不属于NAT边界防火墙防护范围 |
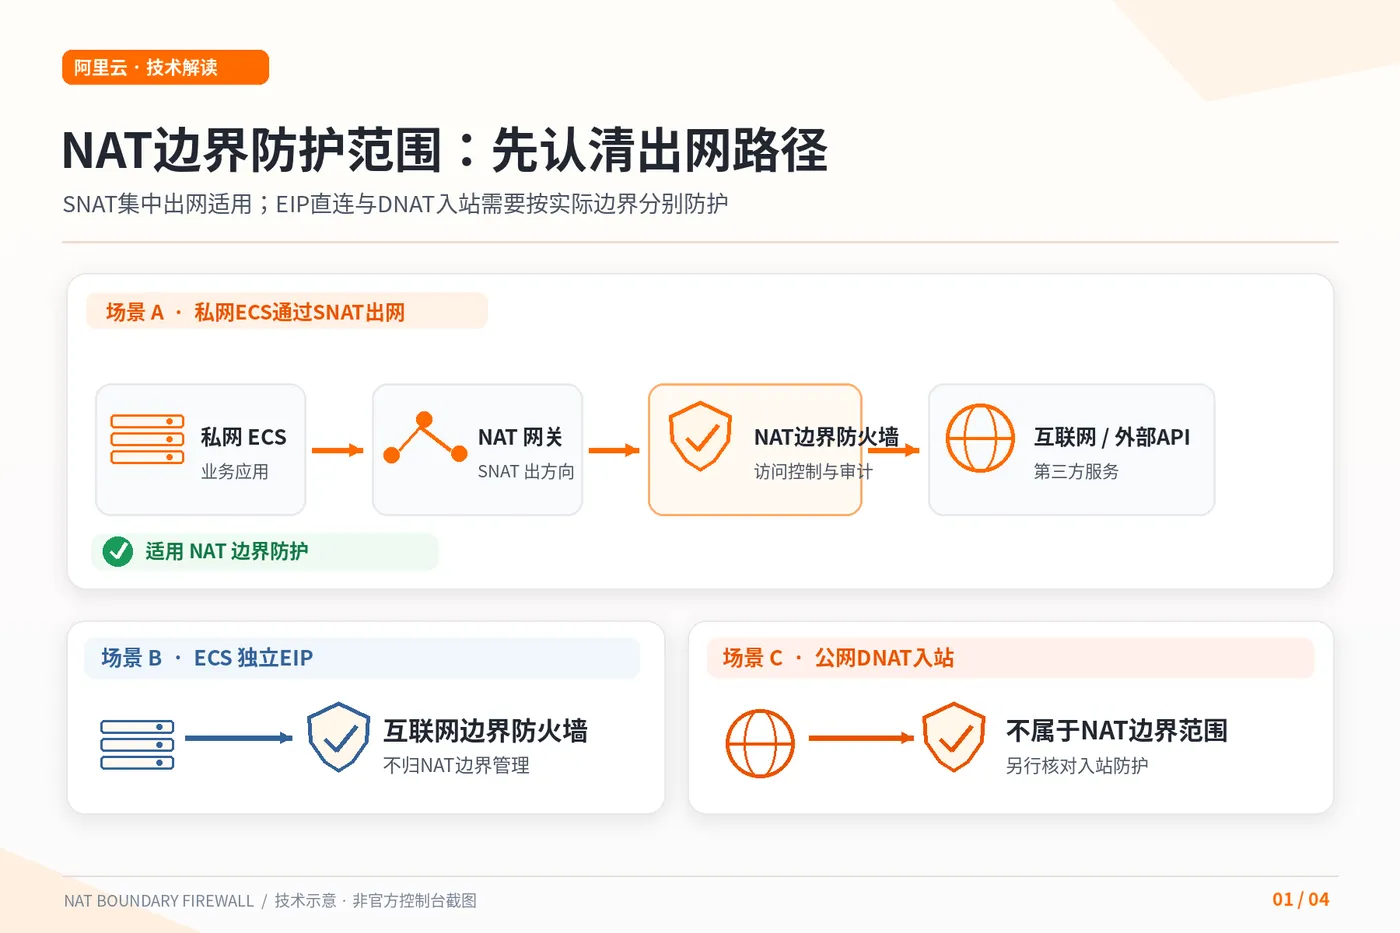
例如企业有20台ECS,其中15台通过公网NAT网关统一访问互联网,另外5台使用独立EIP。
这种情况下,NAT边界防火墙主要管理前15台服务器经指定NAT网关的出网流量。其余独立EIP的公网流量,需要根据实际架构配置互联网边界防火墙。
需要明确:NAT边界防火墙仅针对符合条件的SNAT出网流量,不负责EIP直连流量和DNAT入站流量。
二、开启NAT边界防护,先检查DNAT和路由
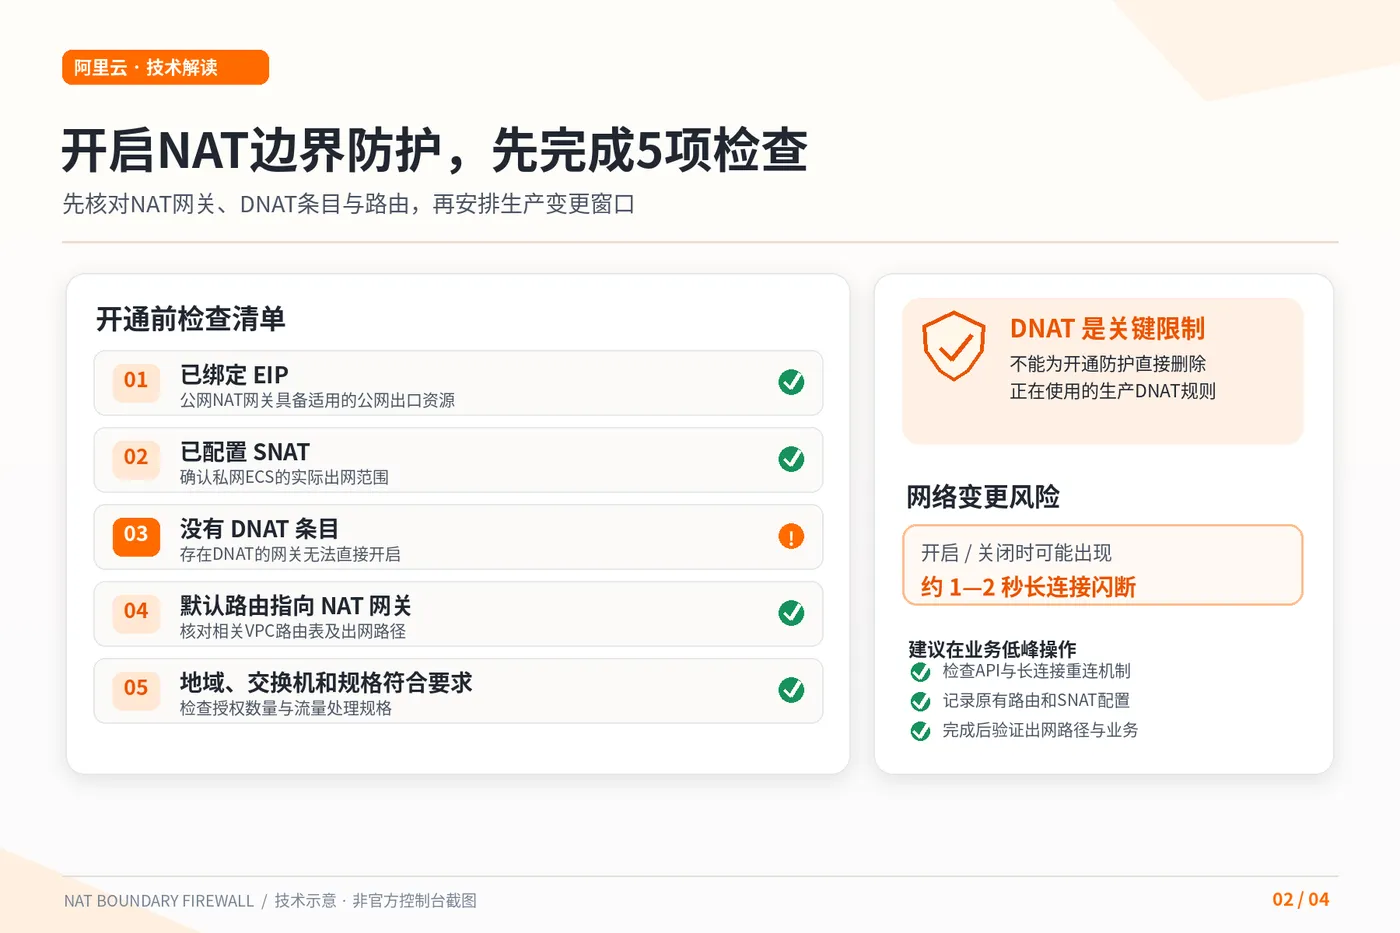
阿里云NAT边界防火墙目前主要支持符合条件的公网NAT网关,开启前应确认:
- NAT网关已绑定EIP,并配置SNAT条目。
- NAT网关不能存在DNAT条目,否则无法开启NAT边界防火墙。
- VPC路由表存在指向NAT网关的默认路由。
- 网络中具备符合要求的交换机网段。
- 目标地域、授权数量和流量处理规格满足要求。
其中,DNAT限制尤其需要注意。
如果企业在同一NAT网关上同时配置SNAT出网和DNAT入站服务,就不能直接开启该功能。应先重新规划网络架构,不能为了满足接入条件而直接删除正在使用的生产DNAT规则。
生产环境还必须考虑网络闪断风险。
开启或关闭NAT边界防火墙时,云防火墙会自动调整相关路由。根据阿里云官方说明,切换过程中可能出现约1—2秒的长连接闪断。
因此建议:
- 在业务低峰期执行开启或关闭操作。
- 提前检查数据库连接、外部API和长连接业务的重连机制。
- 记录原有路由与SNAT配置,并准备回退方案。
- 操作完成后验证实际出网路径和业务状态。
开启后,不应随意修改云防火墙自动创建的路由和SNAT条目,否则可能导致网络中断。
三、访问控制策略,建议按三个阶段落地
企业部署NAT边界防火墙,不建议直接启用整网段拒绝规则。
更合理的实施顺序是:
1. 观察业务外联流量
进入云防火墙控制台:
防护配置 → 访问控制 → 策略配置 → NAT边界
针对目标NAT网关配置观察策略,记录实际访问源、目的地址、端口和协议。
观察模式默认放行流量,适合上线初期分析业务依赖。
2. 梳理必要的访问白名单
根据流量日志整理服务器真正需要的外联服务,例如:
| 业务需求 | 访问控制方向 |
|---|---|
| 第三方HTTPS API | 指定目的域名、TCP 443 |
| 软件仓库访问 | 允许必要的仓库地址及端口 |
| DNS解析 | 按实际DNS架构开放解析访问 |
| 时间同步 | 按实际依赖开放NTP服务 |
对于域名策略,还需要确认云防火墙支持的域名识别方式及协议范围,不能认为所有流量都能通过域名准确识别。
3. 逐步收紧默认访问权限
在确认必要业务已添加放行规则后,再配置低优先级的兜底丢弃策略,逐步限制未授权出网流量。
需要注意:
- 放行规则应排在兜底丢弃规则之前。
- NAT边界ACL默认采用宽松模式,无法识别应用或域名的流量可能被放行。
- 如需加强未知流量控制,应结合严格模式与明确的拒绝策略,并提前验证业务兼容性。
推荐流程:观察 → 梳理白名单 → 分批放行 → 收紧默认拒绝 → 验证业务。
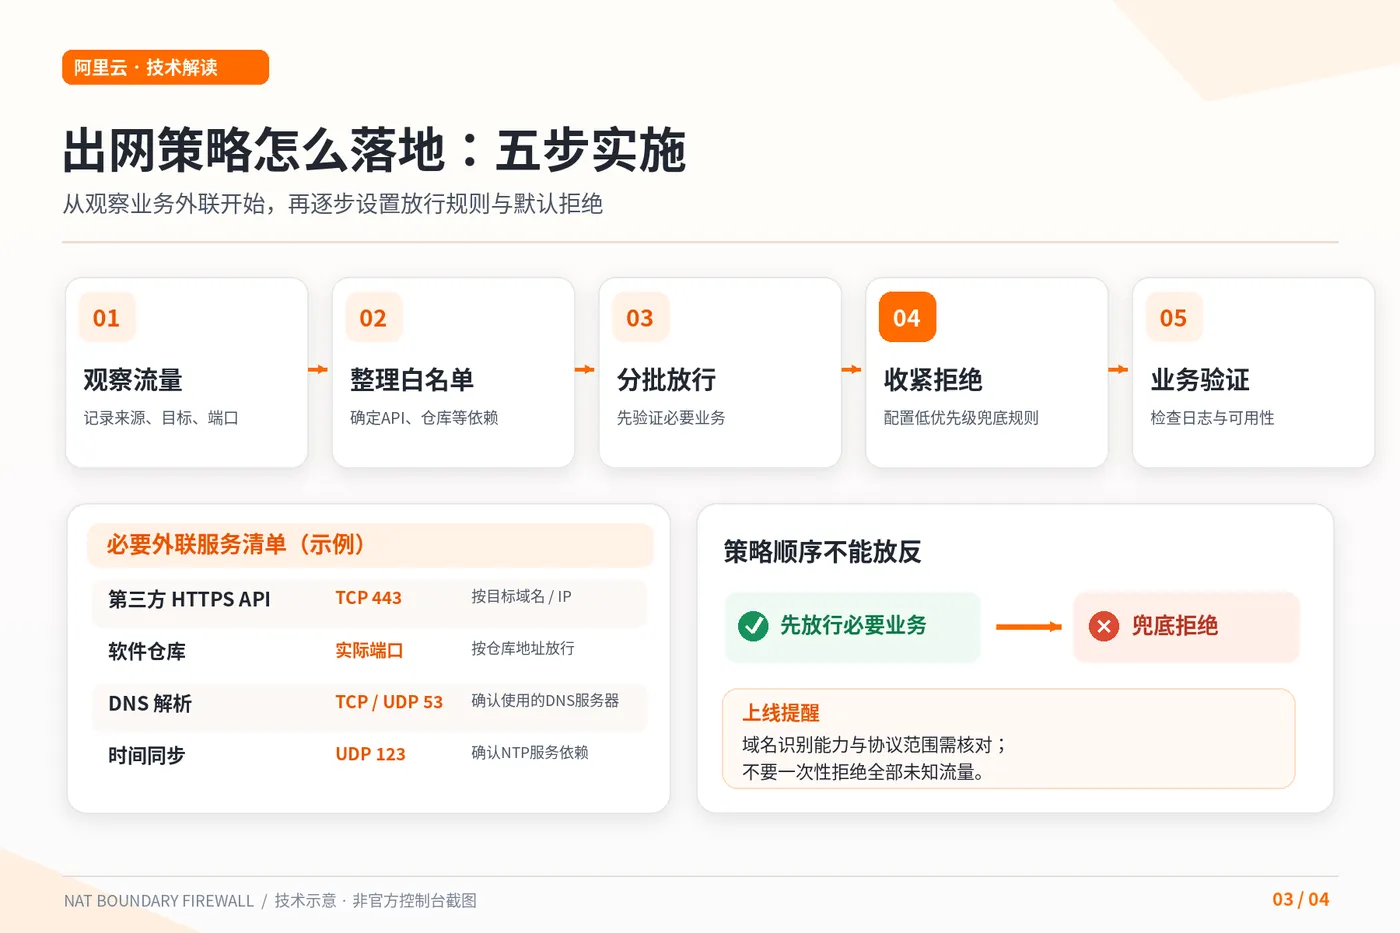
不要一次性封禁所有未知流量,否则可能影响系统更新、DNS解析、第三方接口等正常业务。
四、统一日志审计,如何实现异常外联溯源?
对于服务器数量较多的企业,NAT边界防火墙的价值不仅是阻断异常访问,还包括集中查看私网资源的公网外联行为。
开启防护后,可以通过云防火墙的日志审计功能查看相关流量记录。
重点关注:
1. 流量访问记录
查看源IP、目的IP、端口、协议、流量大小及命中策略,判断哪些ECS正在访问外部服务。
2. 异常外联排查
当服务器出现访问可疑地址、异常下载或非预期外联行为时,可以结合流量日志、ECS资产信息和业务日志定位来源。
3. 策略变更审计
通过操作日志记录规则修改和管理员操作,便于安全事件复盘及责任追踪。
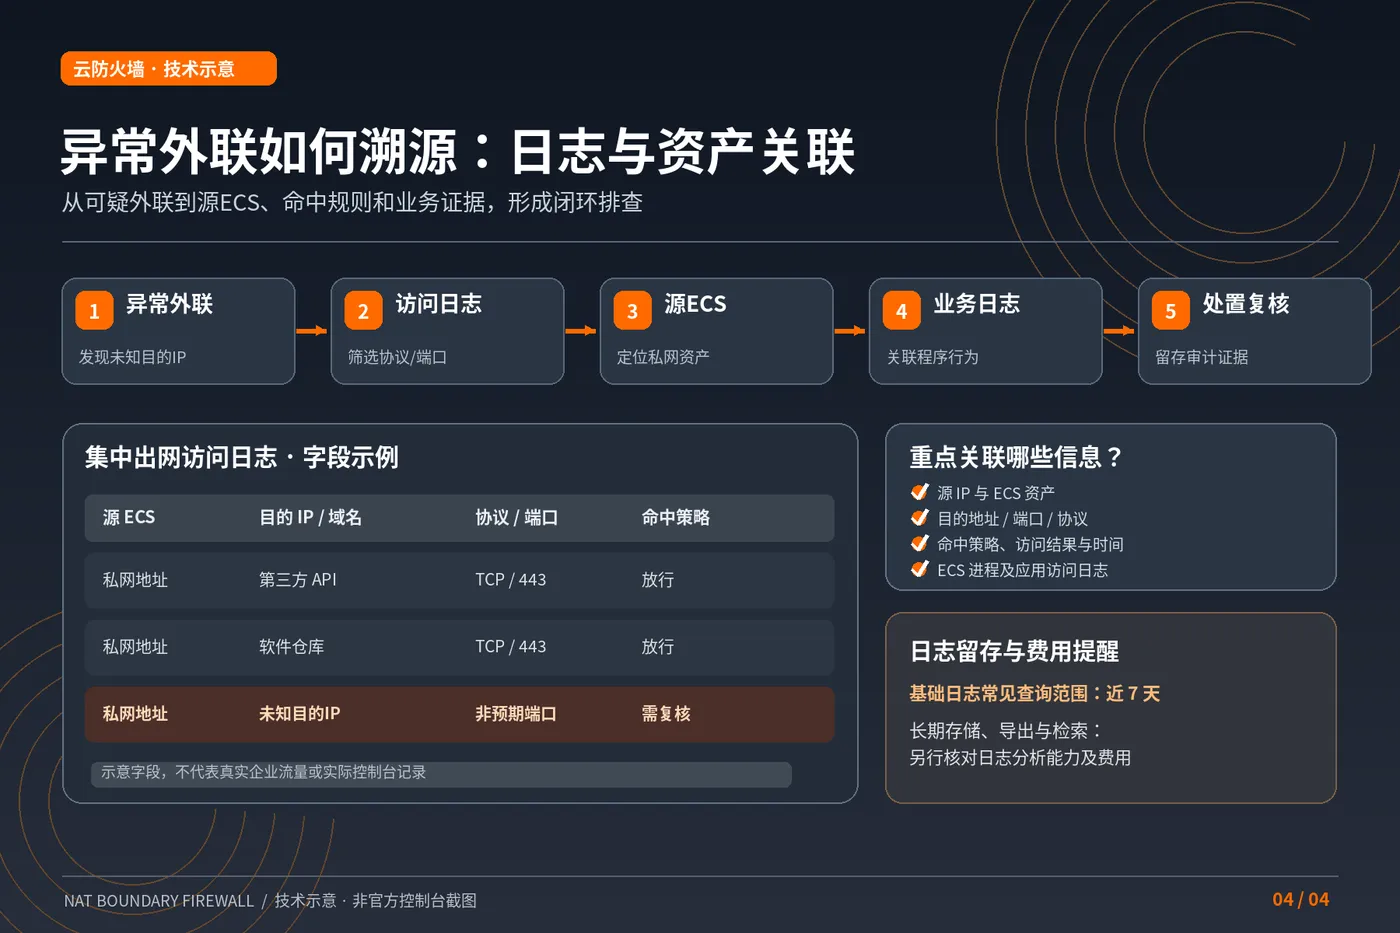
云防火墙基础日志审计通常提供最近7天的日志查询。如果企业需要更长时间的日志保存、原始日志导出或满足相关合规审计要求,应评估日志分析功能及相应存储费用。
需要强调,集中日志能够为安全审计和事件溯源提供证据,但不代表启用日志后就自动满足所有合规要求。
五、多公网出口企业,怎样确定防护方案?
NAT边界防火墙并不适合所有ECS公网访问场景,选型前应先梳理实际网络出口。
1. 多台私网ECS通过SNAT统一出网
如果企业需要限制外部API访问、管理软件仓库连接,并集中记录外联日志,可以优先考虑NAT边界防火墙。
2. ECS主要通过独立EIP访问公网
应重点规划互联网边界防火墙,而不是直接使用NAT边界防火墙代替。
3. NAT网关同时使用SNAT与DNAT
当前不满足NAT边界防火墙开启条件,需要先调整网络架构,再确定适用的防护方案。
4. 企业需要长期日志留存和统一审计
除了NAT访问控制,还应考虑日志保存周期、检索需求、审计流程及关联资源费用。
费用核算方面,应分别确认公网NAT网关、EIP、云防火墙授权和实际流量处理规格。对于防护流量较大的业务,还需要检查云防火墙处理能力,避免超过已购规格影响安全能力和网络表现。
最终选型判断:
- SNAT集中出网: 优先考虑NAT边界防火墙,统一限制私网资源外联。
- EIP直接出网: 选择对应的互联网边界防护。
- 存在DNAT规则: 先调整架构,不能直接开启NAT边界防火墙。
- 生产环境上线: 预留维护窗口,按“观察—白名单—默认拒绝—验证”的顺序实施。
阿里云NAT边界防火墙的核心价值,是将分散的私网服务器外联行为纳入统一访问控制和日志审计。
企业应先确认真实出网路径,再明确安全策略与审计要求,最后通过日志和业务测试验证效果。 防护规划是否合理,不取决于ECS数量,而取决于防护边界能否覆盖真实业务流量。

