
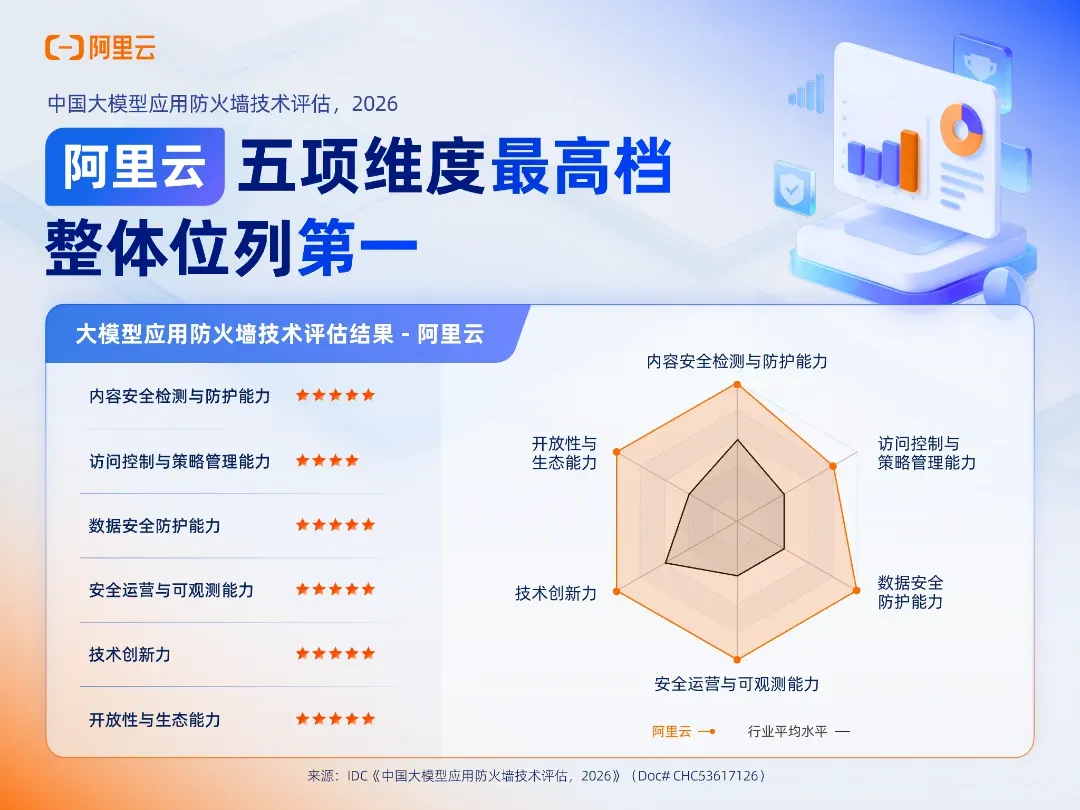
国际数据公司(IDC)发布《中国大模型应用防火墙技术评估,2026》(Doc# CHC53617126)报告,对15家入选厂商围绕内容安全检测与防护、访问控制与策略管理、数据安全防护、安全运营与可观测、技术创新、开放性与生态六大维度进行评估。阿里云在内容安全检测与防护、数据安全防护、安全运营与可观测、技术创新、开放性与生态五个维度获得最高档(五星)评价,在访问控制与策略管理维度获得四星评价,整体评估结果位列第一。
这份评估的行业背景,是Agent规模的爆发和攻击手法的AI化。当企业AI从问答助手升级为能连数据、调工具、执行任务的Agent,安全边界必须从“看住一句Prompt”扩展到“看住身份、权限、数据、工具和运行时行为”。
阿里云能拿到五个五星、一个四星的好成绩,靠的不是单点技术堆料,而是三层能力的协同:入口层的WAF+AI安全护栏双引擎、面向Agent的纵深防御体系、以AI对抗AI的智能安全运营。这三层能力回答的是同一个问题:当AI应用越来越复杂,怎么让安全跟着一起进化?答案是需要做到既看见输入输出里的风险,也能管住身份、权限、数据和工具调用背后的业务意图。
以WAF与AI安全护栏为核心,建立统一防护入口
阿里云的思路是不给客户加一个新盒子,而是把WAF多年积累的流量治理能力直接延伸到AI应用。通过原生集成AI安全护栏,一套WAF可同时防传统Web攻击、API风险、Bot滥用和Prompt注入,客户不用改业务代码、不用多买一套设备,支持API、SDK、AI网关、WAF反向代理4种接入方式,形成面向传统Web、API和AI应用的一体化防护体系,并支持国内和海外多个区域部署。
在接入层,WAF支持云上、云下、多云和混合云统一管理,通过反向代理、云产品透明集成或服务化SDK接入。企业几乎不用改造业务架构,就能统一配策略、看日志、做管控。
在模型交互层,AI安全护栏对输入和输出做双向检测,覆盖内容合规、提示词攻击、敏感数据、模型幻觉、恶意文件、恶意URL、数字水印、自定义检测Agent等8个维度,能识别提示词注入、恶意系统指令覆写、角色越权、敏感数据泄露、异常高频调用、模型API滥用等风险。SSE流式场景下,模型逐token输出时同步检测,一旦命中风险立即中断或撤回,不用等整段回复完成。
这套能力背后是大模型+小模型的联合决策引擎。小模型负责毫秒级快速召回已知攻击模式,大模型负责百毫秒级深度推理,识别隐藏在自然语言和上下文里的变体攻击意图。传统方案要么快但不准、要么准但太慢,双引擎把两者兼顾起来。结合用户身份、调用频率、会话上下文和风险等级实施差异化处置。对企业而言,大模型应用防火墙不仅要挡住有害内容,还要帮客户守住数据边界、调用边界和算力边界,让安全策略尽量不影响正常业务体验。
从Prompt防护走向:Agent纵深防御
只看单次Prompt和Response,防不住Agent时代的复合攻击。当Agent拿到代码执行、数据库访问、外部API和工具调用能力后,攻击会沿着“提示词 → 身份 → 权限 → 工具 → 数据 → 运行时”逐级传导,一次直接或间接的提示注入可能操纵任务目标,一个恶意Skill或MCP工具依赖可能引发未授权操作或数据外泄。防护必须在每一级都埋点。
阿里云围绕“不被打穿、不越边界”的原则,通过多个产品能力组合构建了纵深化的防御体系:
AI安全护栏识别内容合规、提示词攻击、恶意文件、敏感数据风险。
Agent安全中心发现和管理Agent应用、模型、AI服务、Skill、MCP与工具等AI资产,通过AI-BOM梳理依赖关系,Agent运行时链路级检测覆盖6大类31个细分场景,并通过Agent Sandbox的进程、文件、网络和应用白名单,约束Agent运行行为。
Agent Identity围绕身份、权限、凭据、审计建立边界,支持时效Token、上下文感知授权,以及高危操作的再次授权和人工审批。
更重要的是,安全不应成为模型调用前后的一道关卡,需要打造贯穿Agent任务全生命周期的动态控制。基于任务目标、上下文、身份权限和工具调用轨迹,Agent安全中心通过eBPF或SDK探针自动绘制“User → Agent(LLM) → MCP Server → External Tools/Data”完整调用链,持续分析Agent行为,按风险等级执行放行、告警、阻断或降权。
近期刷屏的PHP2Shell漏洞提供了现实注脚,当Agent的工具网关或MCP服务跑在未修复的PHP运行时上,一次未认证的RCE即可让攻击者沿工具调用链横向传导,后果不再是单点网页被篡改,而是整条任务链的越权执行与数据外流。
让安全运营从规则运维,走向人机协同
PHP2Shell漏洞正是由AI模型率先发现的。当漏洞发掘进入AI速度,传统人工防护很难跟上机器的节奏。以AI对抗AI,让安全团队从“重复堆规则”里解放出来,转向策略治理。
面对模型快速迭代和攻击手法持续变化,大模型应用安全需要形成可观测、可运营、可度量的闭环。阿里云将千问大模型和Agent能力融入应用安全运营:自动学习API结构、分析上下文语义与行为路径,辅助发现隐蔽接口、异常访问和敏感数据风险;WAF安全运营Agent覆盖Web核心防护、BOT基础防护、扫描防护、自定义规则四个维度,基于AI分析流量模式后自动下发优化规则;SLS日志服务记录34个必选字段+66个可选字段,支持全量审计和调用链根因回溯。在Agentic SOC体系下,处置闭环MTTR可缩短至秒级,SecOps Agent出调查报告的效率提升10倍。
阿里云将这种闭环的理念广泛用于高并发互联网、跨境业务及大模型推理等场景。某头部体育品牌客户,安全运营Agent使相关人工介入场景约减少70%。在某基础大模型客户场景中,AI应用防护用于应对提示词注入和算力滥用。在某跨境业务用户场景中,Agentic API安全结合实时脱敏与语义识别,用于辅助开展数据合规治理。
拿到IDC评估第一,是对阿里云在大模型应用防护上体系化能力的认可。面向Agentic时代,安全需要跟着AI应用一起演进:既看见输入输出里的风险,也理解身份、权限、数据和工具调用背后的业务意图。阿里云会继续完善覆盖主要环节的分层安全能力,提升模型调用和Agent任务的可控性、可审计性与可追溯性,帮助企业更稳健地推进AI创新。
