
混合云下数据防泄密的核心理论:区分数据生成端与数据消费端,对存量密文文件采用 “只解密不加密” 策略,在不新增加密文件的前提下,保障已有密文可正常编辑,解决老旧业务、外协接收、第三方文件接入的兼容卡点。
很多企业在阿里云混合云架构中,会遇到一类特殊场景:终端仅负责接收、查阅、修改上游下发的加密文件,不需要本地新建文件自动加密。
全量透明加密模式容易和老旧业务系统、专业设计软件产生冲突,引发文件报错、同步异常等问题。
“只解密不加密” 作为精细化策略分支,恰好填补这类消费型终端的安全管控空白。
该模式的运行逻辑清晰:终端操作文档时,系统不会主动对新建文件执行加密动作。
当打开、编辑、保存已经加密的文件,系统会自动完成解密,用户正常开展修改作业。
策略不强制产出新密文,管控重心转向剪贴板、打印、外发、U 盘导出等外泄通道。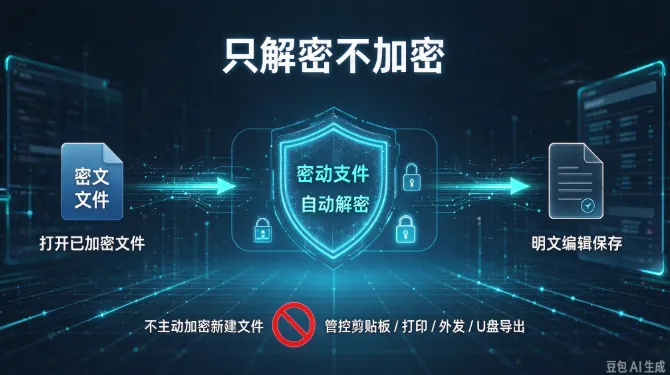
在阿里云混合云架构中,该策略可以和云原生安全体系联动,形成分层管控:
- 本地终端层:仅对流入的密文自动解密,新建文件保持明文,适配业务软件读写逻辑;
- 网络传输层:文件通过专线、VPN 同步至阿里云 OSS、ECS,叠加传输加密、RAM 权限隔离;
- 云端审计层:终端全部操作日志上送至阿里云 SLS,统一留存、告警、溯源,满足审计要求。
管理员可基于阿里云 RAM、安全组做分组下发,把终端划分为生产加密终端、消费解密终端两类。
研发、资料产出岗位启用常规透明加密;外协对接、工艺查看、测试岗位配置只解密不加密。
策略颗粒度支持按进程、文件后缀、目录路径单独配置,灵活适配不同业务岗位。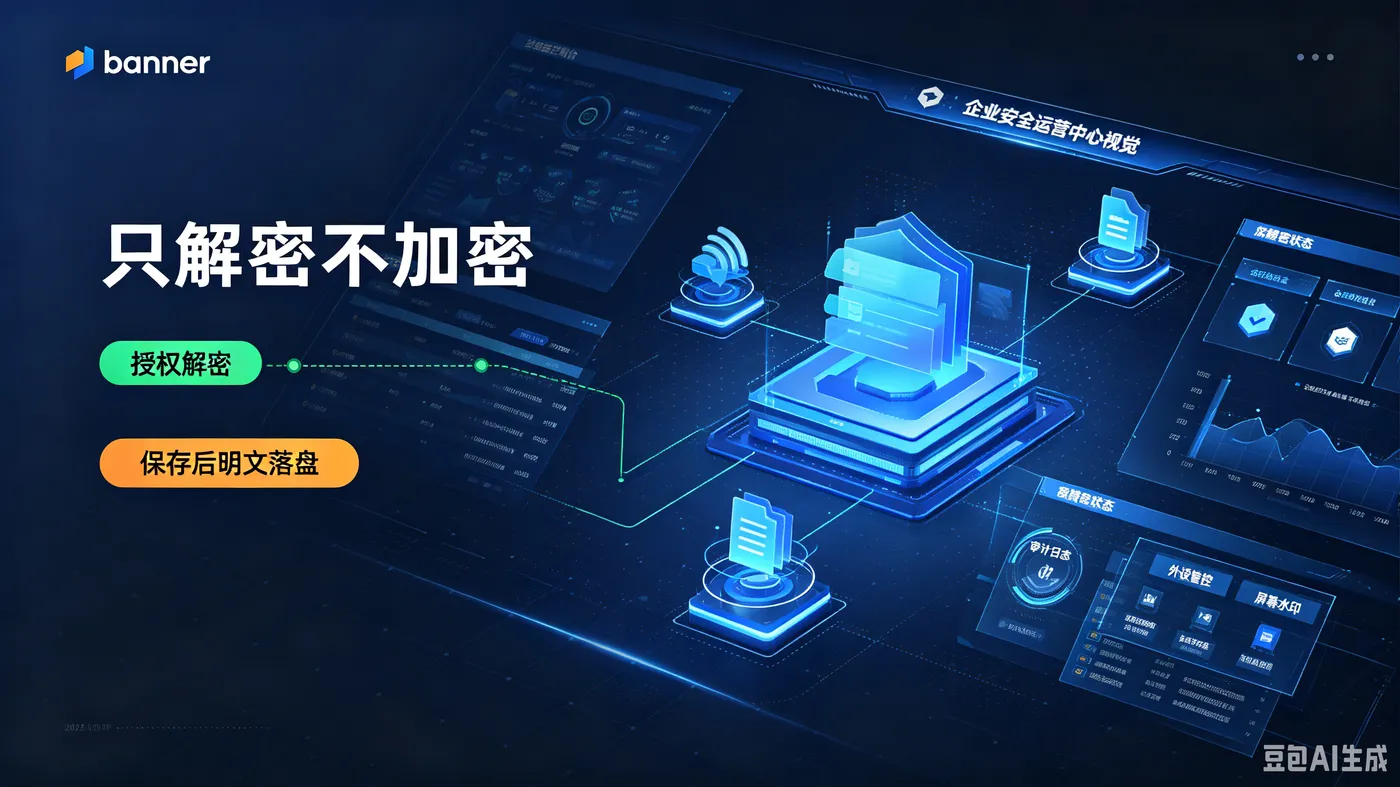
密钥体系和阿里云 KMS 协同托管,密文解密权限依托密钥策略统一管控。
即便终端可解密文件,外发、拷贝行为依然受 DLP 通道管控,不能随意导出外传。
该模式不改变原有密钥体系,密文的安全根基与全加密方案保持一致。
问答合集
Q:只解密不加密,会不会造成文件全部变成明文,安全失效?
A:不会。该策略的核心是不主动加密新建文件,但文件的导出、截屏、剪贴板、打印通道仍然受 DLP 管控。它适合文件接收、查阅、修改的消费端,不适合核心资料产出端。
Q:适合哪些阿里云混合云业务场景?
A:外协合作终端、车间工艺查看电脑、第三方交付文件接收工作站、老旧业务系统配套终端。这类场景以接收密文为主,不需要本地产出加密资料。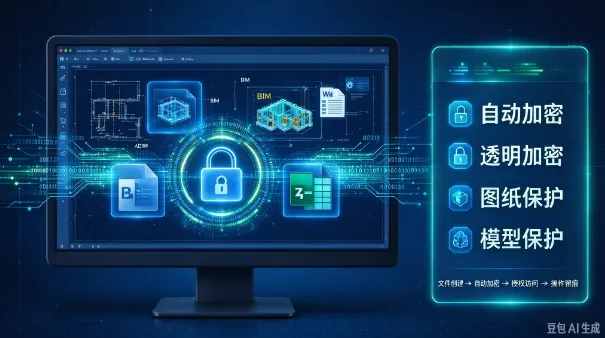
Q:和普通透明加密怎么搭配使用?
A:推荐分组基线:资料产出端启用透明加密;下游消费端配置只解密不加密,形成 “上游加密、下游可控解密” 的流转链路。
Q:日志审计能不能统一接入阿里云?
A:支持,终端操作日志可对接阿里云 SLS 日志服务,和云上存储、访问日志合并,实现端云一体化审计溯源。
从落地价值来看,这套策略最大优势是降低业务兼容风险,减少软件冲突、卡顿问题。
对于异构系统多、IT 改造预算有限的企业,是一种轻量化、可灰度试点的安全方案。
选型时要做好岗位区分,明确哪些终端是资料产出端,哪些仅作为文件消费端,避免策略误用带来风险。
编辑:小七
