图片验证码生成 API 接入实战:参数设计、调用示例与工程化实践
本文以一个「自定义图片验证码生成」接口为样例,讲透 API 网关的通用接入方式与工程化落地:鉴权、参数设计、返回结构、错误处理、限流与重试、结果缓存与密钥安全。所讲思路可平移到任意 API 网关服务上,读者可结合自己使用的接口替换具体字段。
1. 背景与适用场景
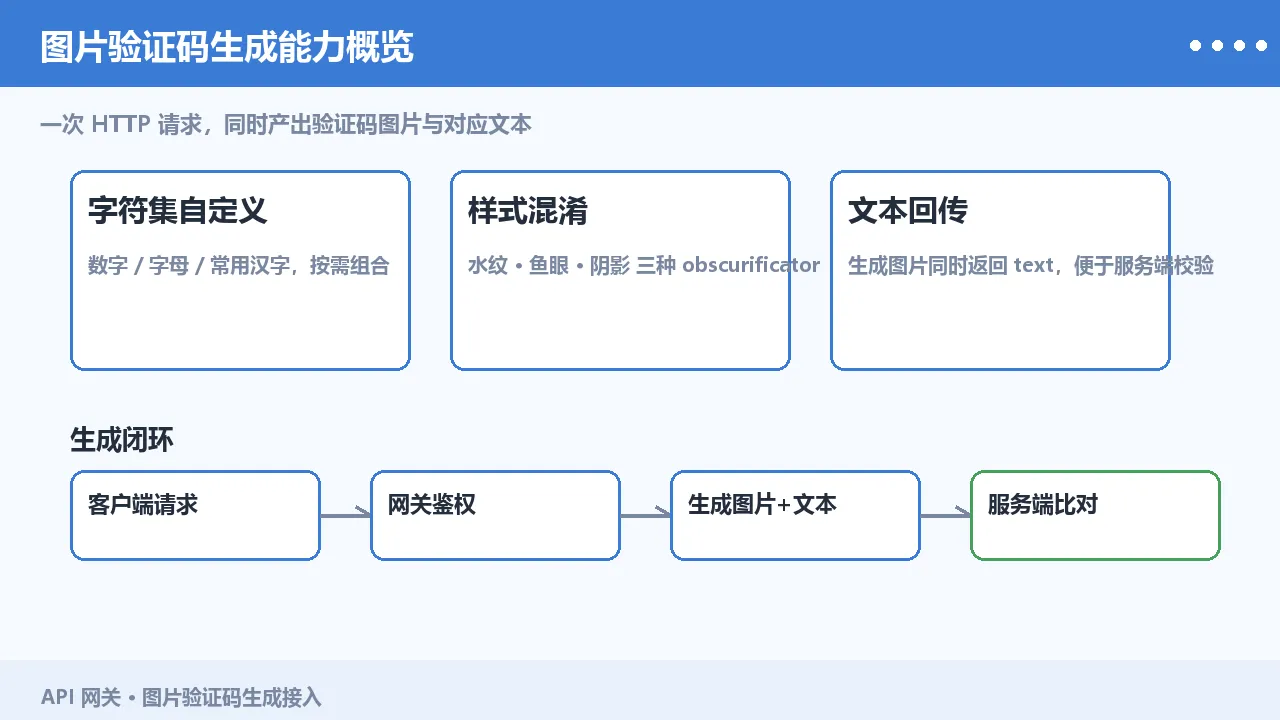
图片验证码(CAPTCHA)是 Web 与 App 端对抗机器刷量、垃圾注册、暴力登录、资源滥用的一道基础防线。自研验证码需要处理字符集随机、字体渲染、干扰噪声、样式混淆(水纹/鱼眼/阴影)等环节,且要随业务持续对抗 OCR 识别。通过 API 网关调用「验证码生成」能力,可以把图片生成与文本回传封装为一次标准 HTTP 请求,业务侧只需保存服务端返回的文本、渲染图片、比对用户输入即可完成闭环。
典型接入方包括:电商与内容社区的注册/登录页、表单防刷接口、抽奖与活动风控、Open API 的第三方调用入口。本文不假设你使用某一具体服务商,而是给出可复用的接入与工程化范式。
2. 接口概览
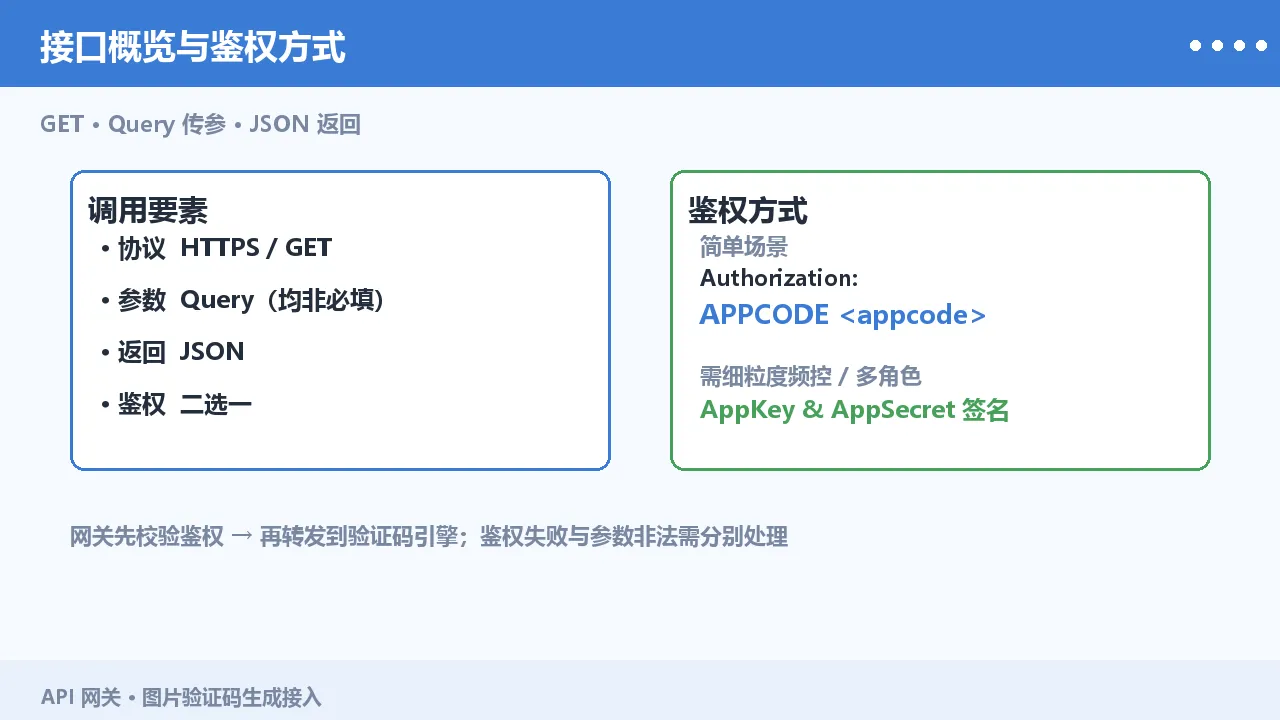
| 项目 | 说明 |
|---|---|
| 功能 | 生成一张随机图片验证码,同时返回图中对应文本,供业务侧后续校验 |
| 协议 | HTTP / HTTPS,GET 请求,Query 传参 |
| 返回类型 | JSON |
| 鉴权方式 | 简单身份认证(Authorization: APPCODE <appcode>)或 签名认证(AppKey & AppSecret),二者择一 |
| 调用地址 | 见控制台公示的 endpoint(本文代码中以 YOUR_ENDPOINT 占位) |
鉴权头是理解这类网关服务的关键:网关在收到请求时先校验鉴权,通过后再转发到验证码生成引擎。因此「鉴权失败」与「参数非法」两类错误需要在代码里分别处理。
3. 请求参数
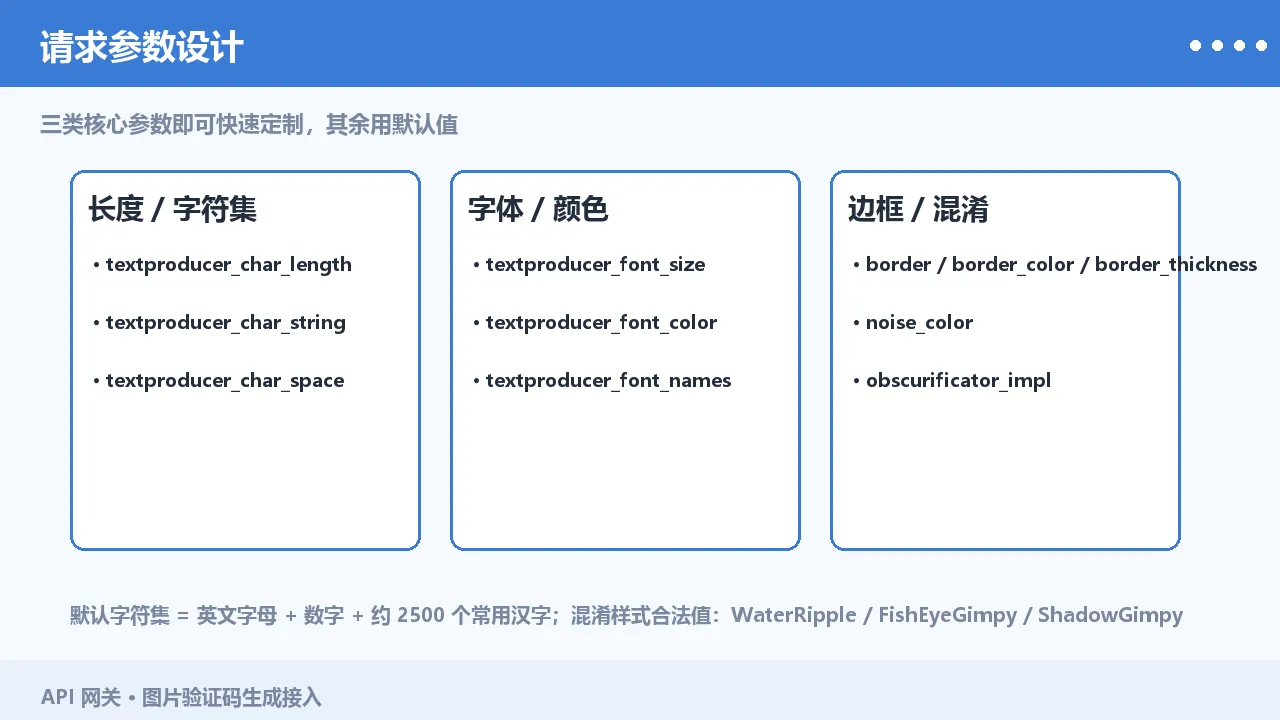
| 参数名 | 类型 | 必填 | 说明 / 示例 |
|---|---|---|---|
| textproducer_char_length | string | N | 验证码字符数,如 5 |
| textproducer_char_string | string | N | 字符集合,验证码从中随机取值;默认英文字母+数字+约 2500 个常用汉字 |
| textproducer_char_space | string | N | 字符间距,如 2 |
| textproducer_font_size | string | N | 字体大小(px),如 40 |
| textproducer_font_color | string | N | 字体颜色,合法值 r,g,b 或 white/black/blue |
| textproducer_font_names | string | N | 指定字体 |
| image_width / image_height | string | N | 图片宽高,如 200 / 50 |
| border | string | N | 是否显示边框,合法值 yes / no |
| border_color | string | N | 边框颜色,合法值 r,g,b(可含 alpha)或 white/black/blue |
| border_thickness | string | N | 边框厚度,如 1 |
| noise_color | string | N | 干扰点颜色 |
| obscurificator_impl | string | N | 混淆样式:水纹 WaterRipple / 鱼眼 FishEyeGimpy / 阴影 ShadowGimpy |
参数默认值由服务端内置,不传则使用默认字符集与样式。业务侧通常只需传「长度 + 字符集 + 混淆样式」三项即可快速定制,其余保持默认。
4. 返回结构
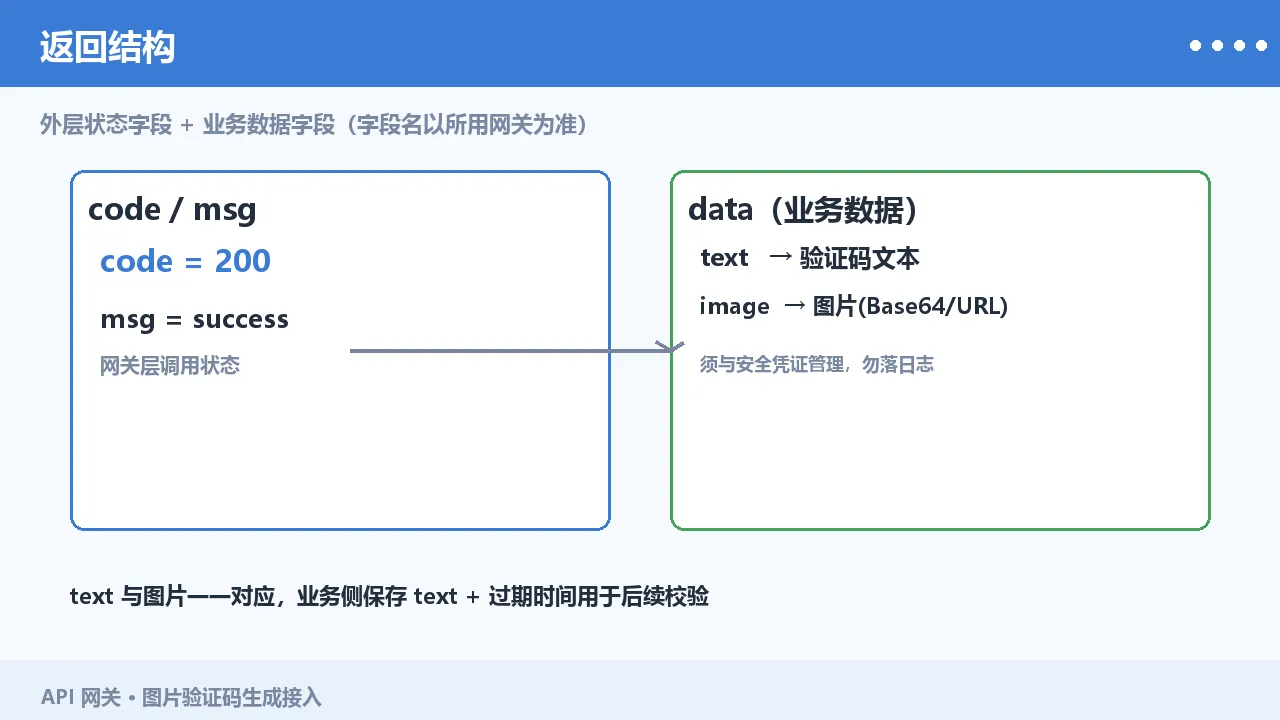
调用成功时,接口以 JSON 返回结果。典型结构包含一个外层状态字段与一个业务数据字段(不同网关实现字段名略有差异,以下为通用示意):
{

  "code": 200,
  "msg": "success",
  "data": {

    "text": "8kQm3",
    "image": "data:image/png;base64,....",
    "image_url": "https://your-oss.example.com/captcha/xxx.png"
  }
}
字段说明:
| 字段 | 说明 |
|---|---|
| code | 网关层状态码,200 表示调用成功 |
| msg | 状态描述 |
| data.text | 本次生成验证码对应的文本,业务侧须安全保存用于校验 |
| data.image / data.image_url | 验证码图片(Base64 或图片地址) |
具体字段名以你所用网关的返回文档为准。本文的
data结构为通用示意,接入时替换为真实字段。
5. 错误码与排查
| code | 含义 | 常见原因 | 解决办法 |
|---|---|---|---|
| 200 | 成功 | — | — |
| 401 / 鉴权失败 | appcode 无效或未带鉴权头 | appcode 复制错误、请求头缺失、拼写为 Authorization: APPCODE xxx 前后空格 |
核对 appcode;确认 Authorization 头格式 |
| 403 | 无权限 / 未订购 | 该 appcode 未开通对应服务 | 在控制台确认服务已开通 |
| 400 | 参数非法 | 传入的混淆样式/颜色不在合法值集合内 | 对照合法值白名单修正参数 |
| 429 | 触发限流 | 超出 QPS 或每日配额 | 客户端做令牌桶节流 + 退避重试 |
| 5xx | 网关/后端异常 | 服务端瞬时故障 | 指数退避重试,保留幂等与熔断 |
网关在 HTTP 状态码非 200 时通常不扣减调用次数;以你所用平台公示的扣减规则为准。
6. 频控与合规
- QPS / 每日配额:由所订购的规格决定,控制台可查实时配额;客户端应据此配置本地限流。
- 数据来源与合规边界:验证码生成属于内容生成类能力,不涉及个人敏感信息收集;但生成的
text属于安全凭证,须按敏感数据管理(见 §8 密钥安全)。 - 缓存一致性:验证码
text必须与图片一一对应且短时有效。业务侧建议把「text + 过期时间」写入短期存储(如 Redis,TTL 数分钟),而非依赖客户端长期持有,避免凭证被截获重放。 - 合规提示:验证码用于风控时须遵循最小必要原则,不借采集之机收集无关数据;面向用户应说明校验目的。
7. 多语言接入示例
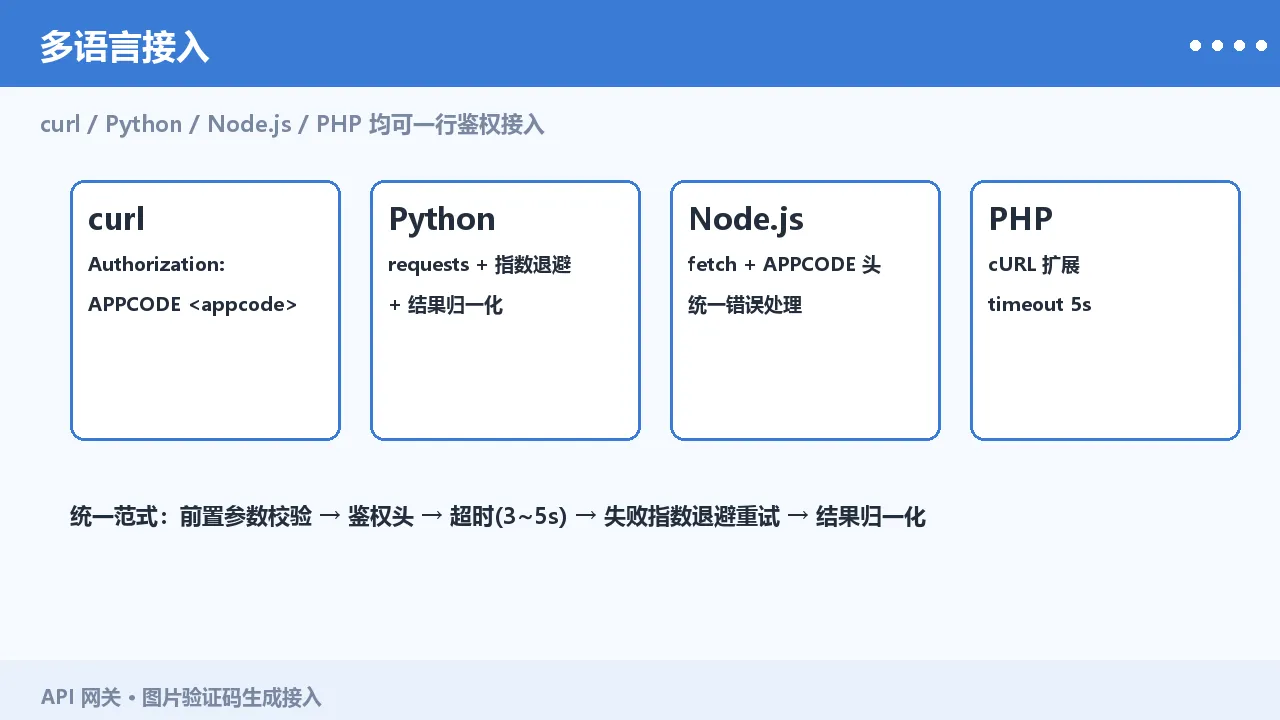
以下示例统一使用 Authorization: APPCODE <appcode>,endpoint 以 YOUR_ENDPOINT 占位。
curl:
curl -G "YOUR_ENDPOINT" \
  -H "Authorization: APPCODE YOUR_APPCODE" \
  --data-urlencode "textproducer_char_length=5" \
  --data-urlencode "obscurificator_impl=com.google.code.kaptcha.impl.WaterRipple"
Python(含重试 + 指数退避 + 结果归一化):
import time, random, requests

class CaptchaClient:
    def __init__(self, endpoint, appcode, max_retry=3, base_delay=0.5):
        self.endpoint = endpoint
        self.headers = {
   "Authorization": f"APPCODE {appcode}"}
        self.max_retry, self.base_delay = max_retry, base_delay

    def get_captcha(self, length=5, style="WaterRipple"):
        params = {

            "textproducer_char_length": str(length),
            "obscurificator_impl": f"com.google.code.kaptcha.impl.{style}",
        }
        for attempt in range(self.max_retry):
            try:
                r = requests.get(self.endpoint, headers=self.headers,
                                 params=params, timeout=5)
                r.raise_for_status()
                payload = r.json()
                # 归一化:把各网关差异收敛成统一结构
                return {

                    "text": payload.get("data", {
   }).get("text"),
                    "image": payload.get("data", {
   }).get("image"),
                    "raw": payload,
                }
            except (requests.RequestException, ValueError):
                if attempt == self.max_retry - 1:
                    raise
                delay = self.base_delay * (2 ** attempt) + random.uniform(0, 0.3)
                time.sleep(delay)  # 指数退避 + 抖动

# 说明:验证码 text 属安全凭证,切勿写日志;失败应降级为「要求重新生成」而非静默放行。
Node.js:
async function getCaptcha({
    endpoint, appcode, length = 5, style = "WaterRipple" }) {

  const params = new URLSearchParams({

    textproducer_char_length: String(length),
    obscurificator_impl: `com.google.code.kaptcha.impl.${
     style}`,
  });
  const res = await fetch(`${
     endpoint}?${
     params}`, {

    headers: {
    Authorization: `APPCODE ${
     appcode}` },
  });
  if (!res.ok) throw new Error(`http ${
     res.status}`);
  const json = await res.json();
  return {
    text: json?.data?.text, image: json?.data?.image };
}
PHP:
function getCaptcha($endpoint, $appcode, $length = 5) {

    $params = http_build_query([
        'textproducer_char_length' => (string)$length,
        'obscurificator_impl'      => 'com.google.code.kaptcha.impl.ShadowGimpy',
    ]);
    $ch = curl_init("$endpoint?$params");
    curl_setopt_array($ch, [
        CURLOPT_RETURNTRANSFER => true,
        CURLOPT_HTTPHEADER     => ["Authorization: APPCODE $appcode"],
        CURLOPT_TIMEOUT        => 5,
    ]);
    $body   = curl_exec($ch);
    $code   = curl_getinfo($ch, CURLINFO_HTTP_CODE);
    curl_close($ch);
    if ($code !== 200) throw new RuntimeException("http $code");
    $payload = json_decode($body, true);
    return ['text' => $payload['data']['text'] ?? null];
}
8. 接入工程实践
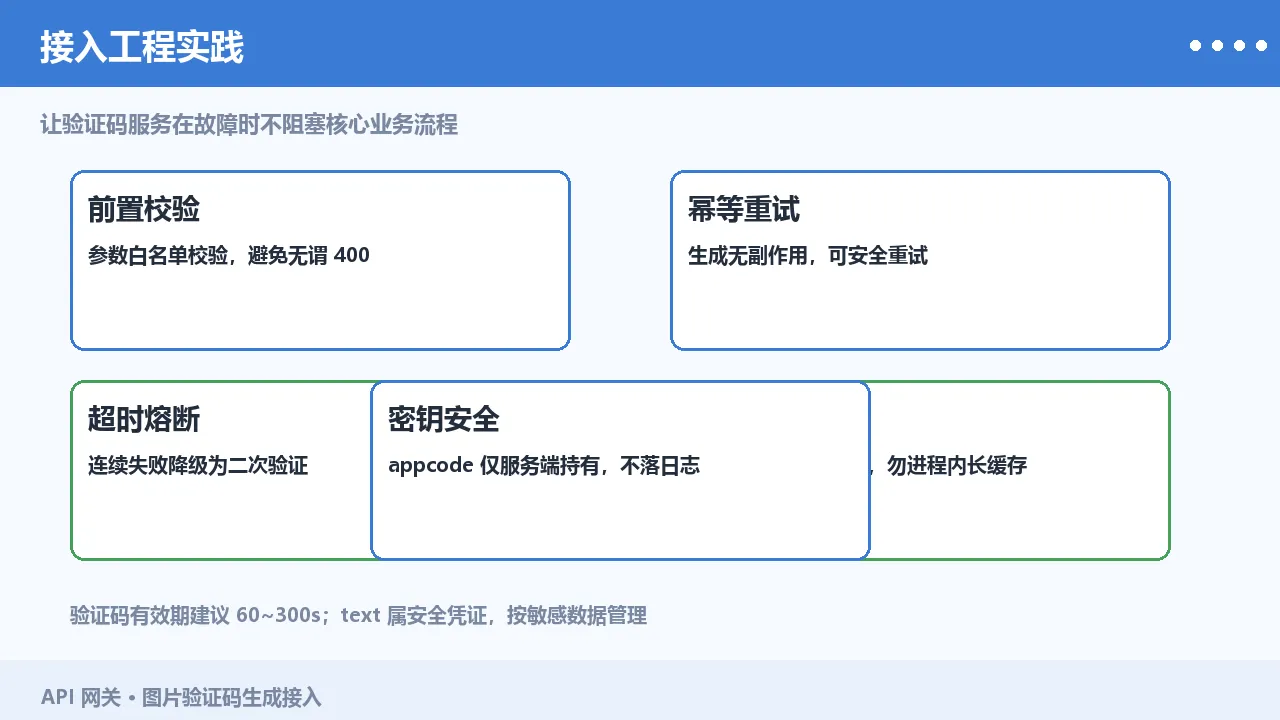
- 前置校验:客户端在发起请求前校验必填/合法值(如混淆样式必须在白名单内),避免无谓的 400。
- 幂等与重试:验证码生成本身无副作用,可安全重试;但要避免「重试成功却把旧 text 当作最新」——每次重试后应丢弃上一次结果。
- 超时与熔断:设置 3~5s 超时;连续失败达到阈值触发熔断,降级为「放行 + 二次强校验(如短信/图形二次验证)」,防止验证码服务故障阻塞核心注册流程。
- 结果缓存:验证码有效期短(建议 60~300s),缓存
text→过期时间用 Redis 等,勿用进程内长缓存;命中即校验。 - 密钥安全:
appcode不要写进前端可见代码或提交进 Git;服务端持有,前端只透传一次性 token。敏感凭证不落明文日志。
9. 技术 FAQ
- 鉴权用 appcode 还是 AppKey & AppSecret? 简单场景用
APPCODE一行鉴权即可;涉及细粒度频控或多角色权限的场景,改用签名认证(AppKey & AppSecret)。 - 生成的 text 为什么必须服务端保存? 因为校验发生在服务端比对环节,客户端只应展示图片;若把 text 下发到前端再回传,等同于把答案给出去。
- 验证码被 OCR 识别怎么办? 提高混淆样式(水纹/鱼眼/阴影)、缩短有效期、叠加「校验通过 N 次后升级为二次验证」等策略,单靠图片无法绝对防机器。
- 会重复出同一个验证码吗? 取决于字符集与随机源;字符集越大、长度越长,碰撞概率越低。
- 失败时是否扣费? 以你所用平台公示的扣减规则为准(一般为非 200 不扣减)。
- 本接口支持私有化部署吗? 取决于服务商能力,需向控制台或服务商确认,本文不臆测。
10. 小结
以验证码生成为样例,本文给出了 API 网关通用接入的四块要点:鉴权(APPCODE / 签名)→ 参数设计(长度/字符集/混淆样式)→ 返回归一化(text + image)→ 工程化(前置校验、幂等重试、超时熔断、短期缓存、密钥安全)。这些范式可直接迁移到其他「生成 + 校验」类网关能力上。接入任何服务前,务必以该服务公示的参数文档、错误码与扣减规则为准,本文代码与字段均为通用示意。