本文面向开发者,围绕「身份证 OCR 识别(返照)」这一类 OCR 接口做技术拆解:它解决什么问题、输入输出长什么样、如何调用、返回如何解析,以及接入时的工程要点与合规边界。全文为中性技术教程,不含推广话术。
一、技术简介
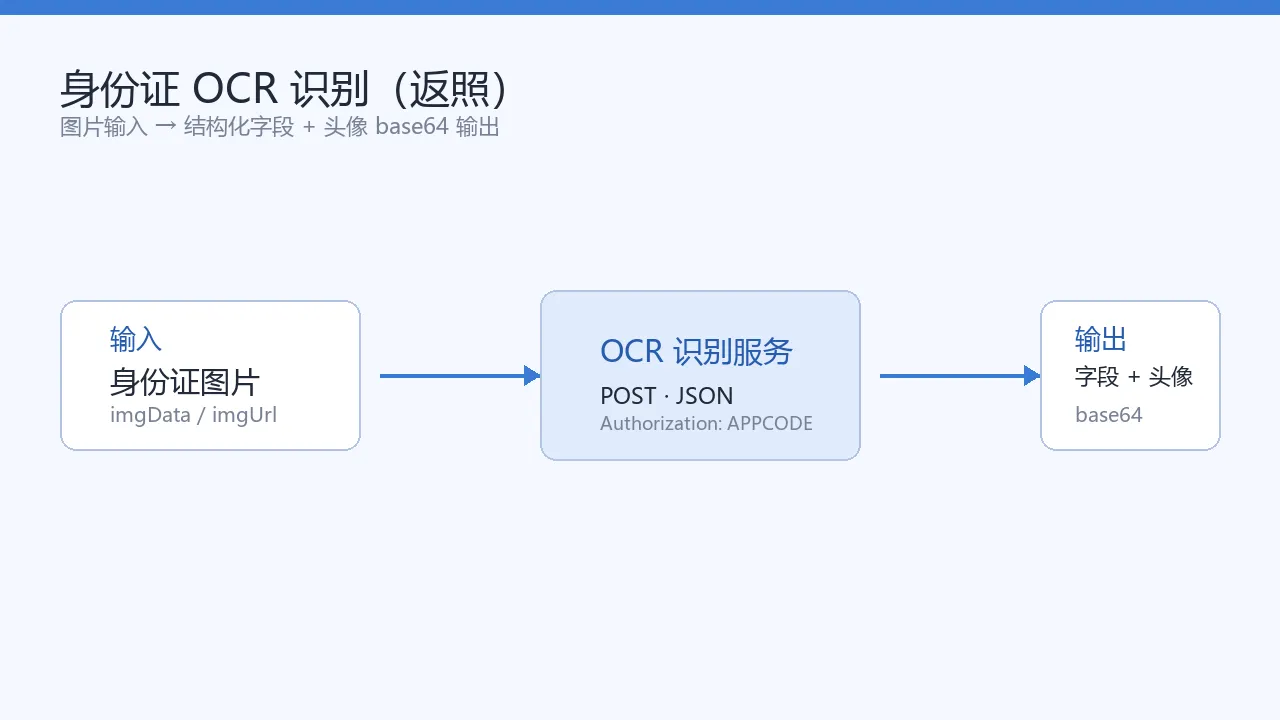
身份证 OCR 识别(返照)是面向二代居民身份证图像的结构化文字识别能力。输入一张身份证照片,接口返回识别出的结构化字段(姓名、性别、民族、出生日期、住址、公民身份号码、签发机关、有效期限等),并可额外回传证件上的头像 base64。
它和"普通 OCR(只出一整块文字)"的区别在于:输出是结构化字段而非自由文本——每个字段有固定含义、固定顺序、固定取值约束,可直接落库、可直接做校验,不需要再写正则去切分。
二、能力概览
| 能力项 | 说明 |
|---|---|
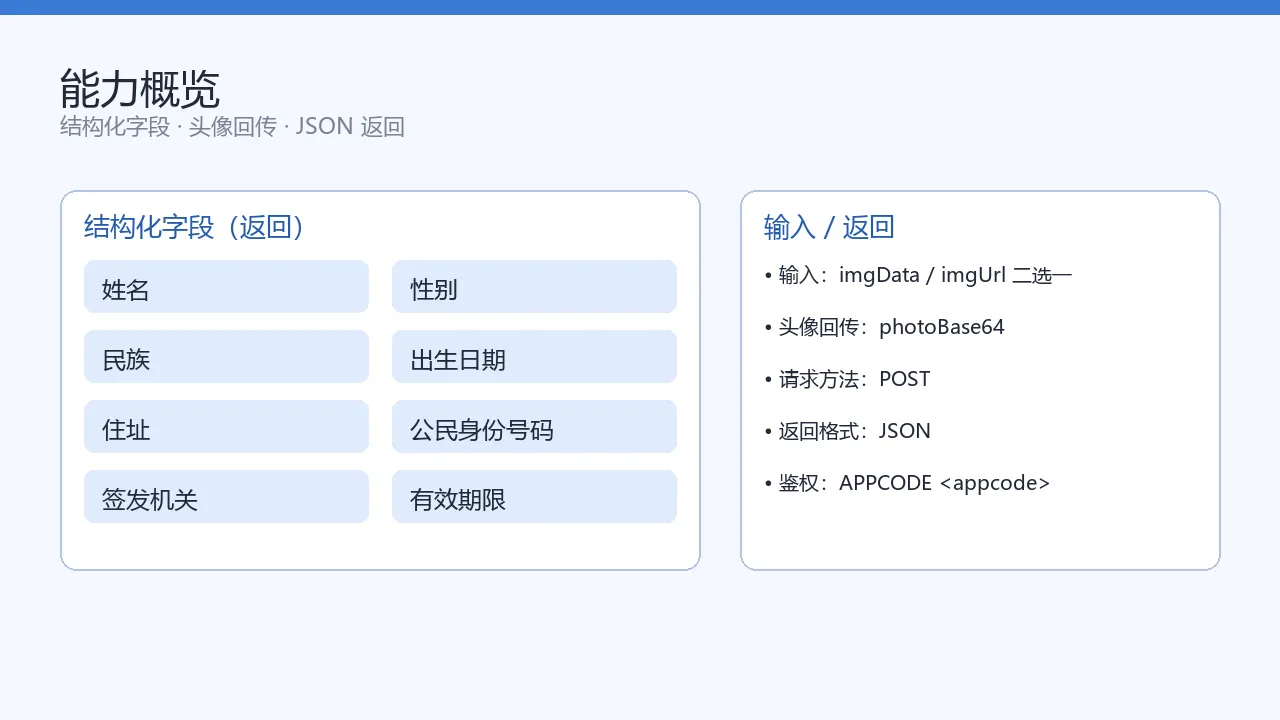
| 输入形式 | 图片二进制(imgData,base64)或图片 URL(imgUrl),二选一 |
| 识别范围 | 二代居民身份证正面 / 反面字段 |
| 结构化字段 | 姓名、性别、民族、出生日期、住址、公民身份号码、签发机关、有效期限 |
| 头像回传 | 返回证件上人像照片的 base64("返照"指返回头像) |
| 返回格式 | JSON |
| 请求方法 | POST |
| 鉴权方式 | Header 携带 Authorization: APPCODE <appcode> |
结构化输出是这类接口的核心价值:字段语义固定,便于与后续"实名核验 / 人脸比对"环节无缝衔接。
三、适用场景
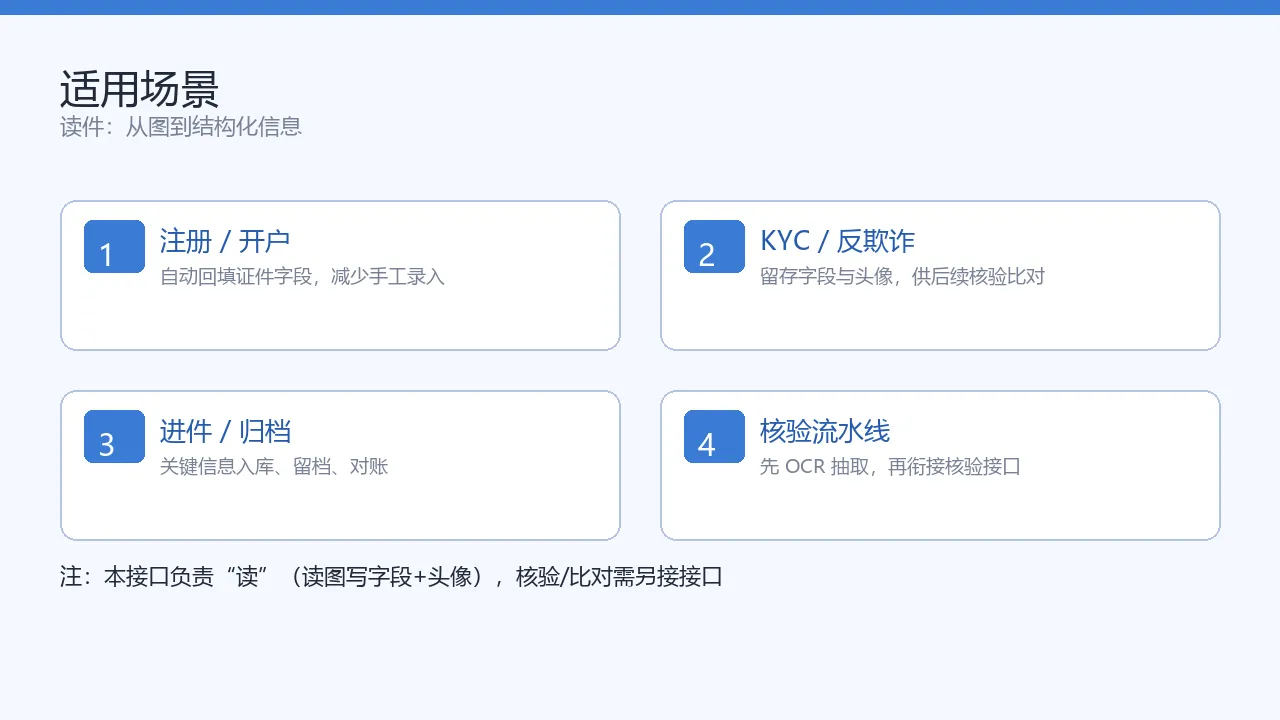
- 注册 / 开户实名留证:用户提交身份证照,系统自动抽取字段回填表单,减少手工输入。
- KYC / 反欺诈前置:把结构化字段与头像一并留存,作为后续人工审核或人脸比对的素材。
- 进件 / 资料归档:证件关键信息入库、留档、对账,替代人工录入。
- 证件核验流水线:先 OCR 抽取,再与权威数据源做一致性比对(校验本身需另接核验接口)。
注意:本接口负责"读"——把图里的字和人像读出来;"验"(号码是否真实有效、人证是否一致)需要额外的核验 / 比对能力配合。
四、接入流程
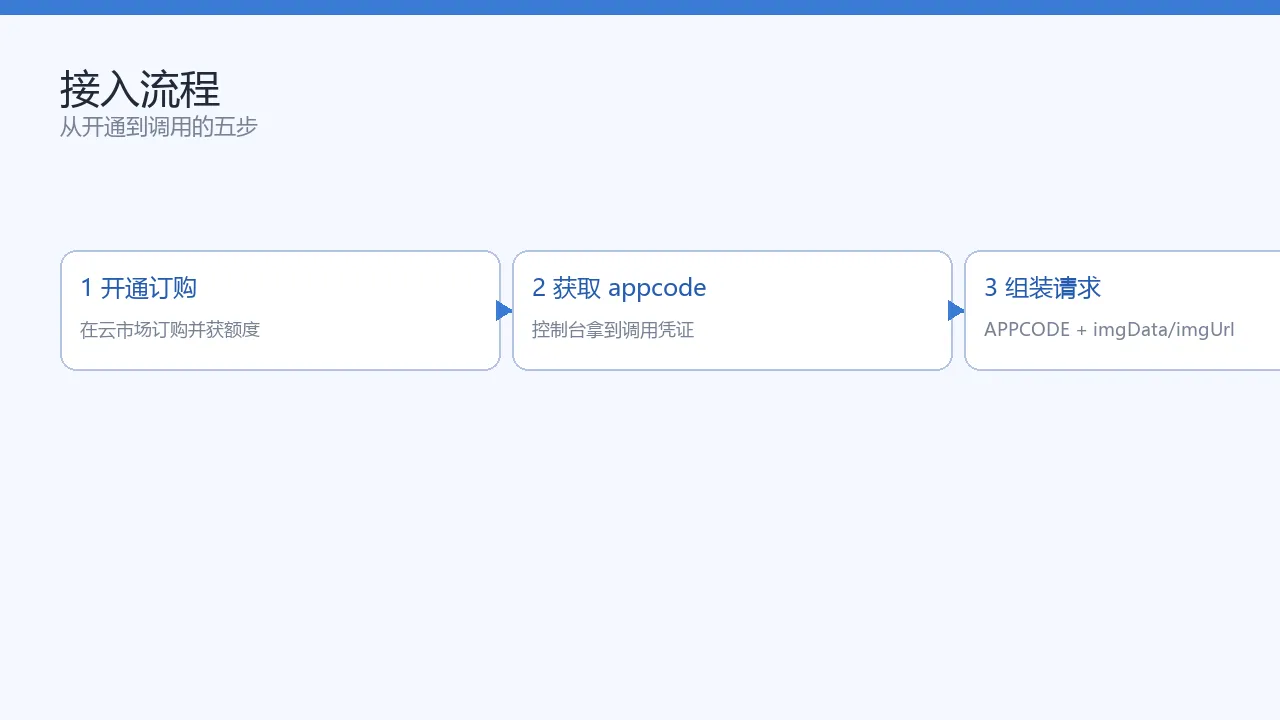
以在阿里云云市场接入该 API 为例,整体流程为:
- 开通 / 订购:在阿里云云市场找到该商品并完成订购,获得调用额度。
- 获取鉴权凭证:在服务控制台拿到调用所需的 appcode(形如一串十六进制 / 字母数字混合串)。
- 组装请求:按下方参数表构造 POST 请求,Header 写入
Authorization: APPCODE <appcode>。 - 发起调用:上传图片(
imgData或imgUrl二选一)+ 可选type指明方向。 - 解析返回:取 JSON 中的结构化字段与头像 base64,base64 解码后即为证件人像图片。
五、调用示例与返回结构
请求参数(POST Body)
| 参数名 | 类型 | 必填 | 说明 |
|---|---|---|---|
imgData |
string | 否 | 身份证图片的 base64 编码(与 imgUrl 二选一) |
imgUrl |
string | 否 | 身份证图片的公网可访问 URL(与 imgData 二选一) |
type |
string | 否 | 可选,指明证件方向(正面 / 反面),按服务商字段约定取值 |
imgData与imgUrl二选一,建议至少提供一个。图片建议为清晰的正面证件照,避免反光 / 模糊 / 遮挡。
调用示例(Python)
import base64
import requests

API_PATH = "/ocrIdCardPhoto"   # 调用路径占位,完整调用地址见控制台
HOST = "https://<your-endpoint>"  # 端点占位,以控制台实际配置为准

url = HOST + API_PATH

with open("idcard.jpg", "rb") as f:
    img_b64 = base64.b64encode(f.read()).decode("ascii")

headers = {

    "Authorization": "APPCODE YOUR_APPCODE",
    "Content-Type": "application/json",
}
payload = {
   "imgData": img_b64, "type": "front"}

resp = requests.post(url, headers=headers, json=payload, timeout=30)
resp.raise_for_status()
data = resp.json()
调用示例(Node.js / fetch)
const fs = require("fs");

const API_PATH = "/ocrIdCardPhoto";
const HOST = "https://<your-endpoint>"; // 端点占位

const imgB64 = fs.readFileSync("idcard.jpg").toString("base64");

const resp = await fetch(HOST + API_PATH, {

  method: "POST",
  headers: {

    Authorization: "APPCODE YOUR_APPCODE",
    "Content-Type": "application/json",
  },
  body: JSON.stringify({
    imgData: imgB64, type: "front" }),
});
const data = await resp.json();
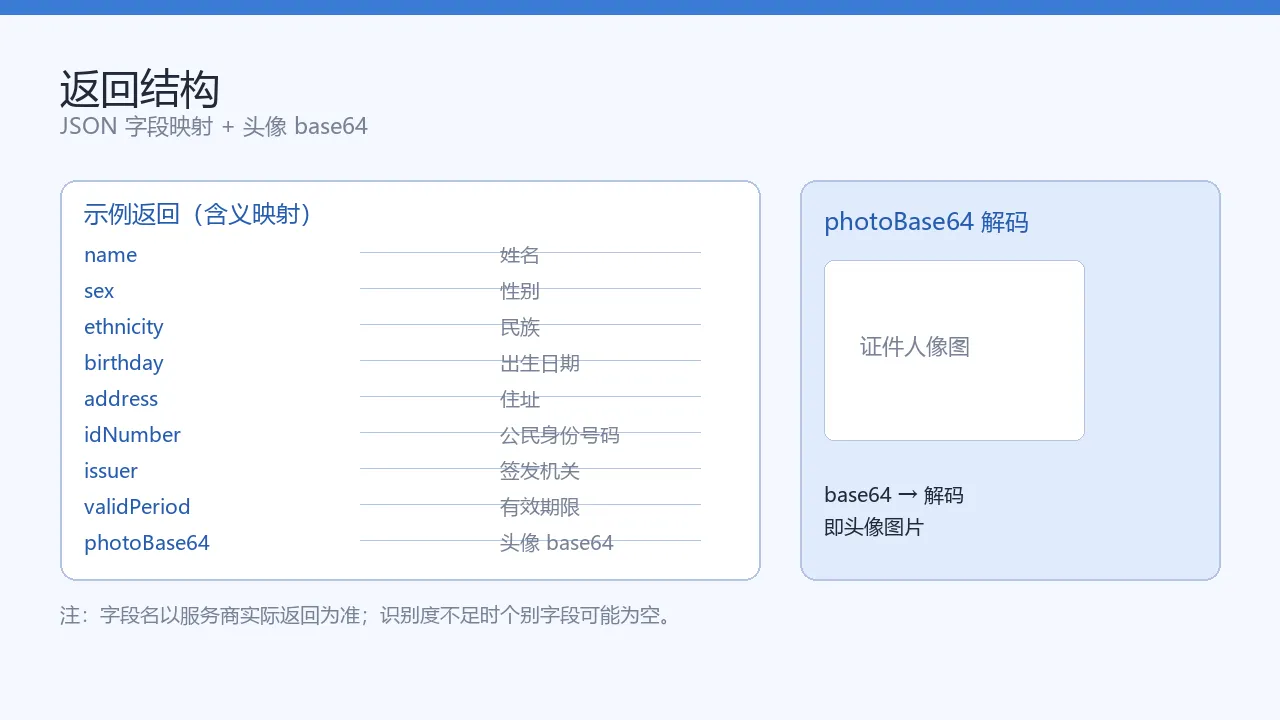
返回结构示例(JSON)
{

  "code": 200,
  "message": "ok",
  "data": {

    "name": "张*明",
    "sex": "男",
    "ethnicity": "汉",
    "birthday": "1990-01-01",
    "address": "北京市朝阳区……",
    "idNumber": "110101199001010000",
    "issuer": "北京市公安局",
    "validPeriod": "2020.01.01-2040.01.01",
    "photoBase64": "iVBORw0KGgoAAAANSUhEUgAAAAEAAAABAAAA..."
  }
}
- 结构化字段名以服务商实际返回为准,上面是常见的字段含义映射,便于你理解。
photoBase64解码后即为证件人像图片("返照"部分)。- 若识别度不足,个别字段可能为空串或缺失,调用方需做兜底。
六、调用限制与规范
- 鉴权:所有请求必须携带正确的
Authorization: APPCODE <appcode>,缺失 / 错误会返回鉴权失败。 - 图片要求:清晰、无反光、无遮挡、方向正确;过大会影响识别率与耗时。
- 频率控制:对单端点设置 QPS 上限与配额,避免突发流量打满;高频场景做前置校验 + 幂等 + 结果缓存,减少重复调用。
- 重试策略:网络 / 超时类错误可短间隔指数退避重试;参数 / 鉴权类错误重试无效,应修正后重发。
- 结果缓存:对同一图片的识别结果可缓存,避免短时间内重复上传同图。
- 具体 QPS、每日配额等以控制台实时配置为准。
七、能力边界与免责
- 本接口只做识别(读图写字段 + 回传头像),不做核验(号码真伪、人证一致需另接核验接口)。
- 识别准确率受图片质量影响:模糊 / 反光 / 遮挡 / 低分辨率会降低命中。
- 二代证为主;老一代 / 其他证件类型支持度以服务商说明为准。
- 识别结果仅供系统参考,不代替人工审核与法定核验,对基于其做出的业务决策,调用方自行负责。
八、错误码排查
| 现象 / 错误 | 可能原因 | 处理建议 |
|---|---|---|
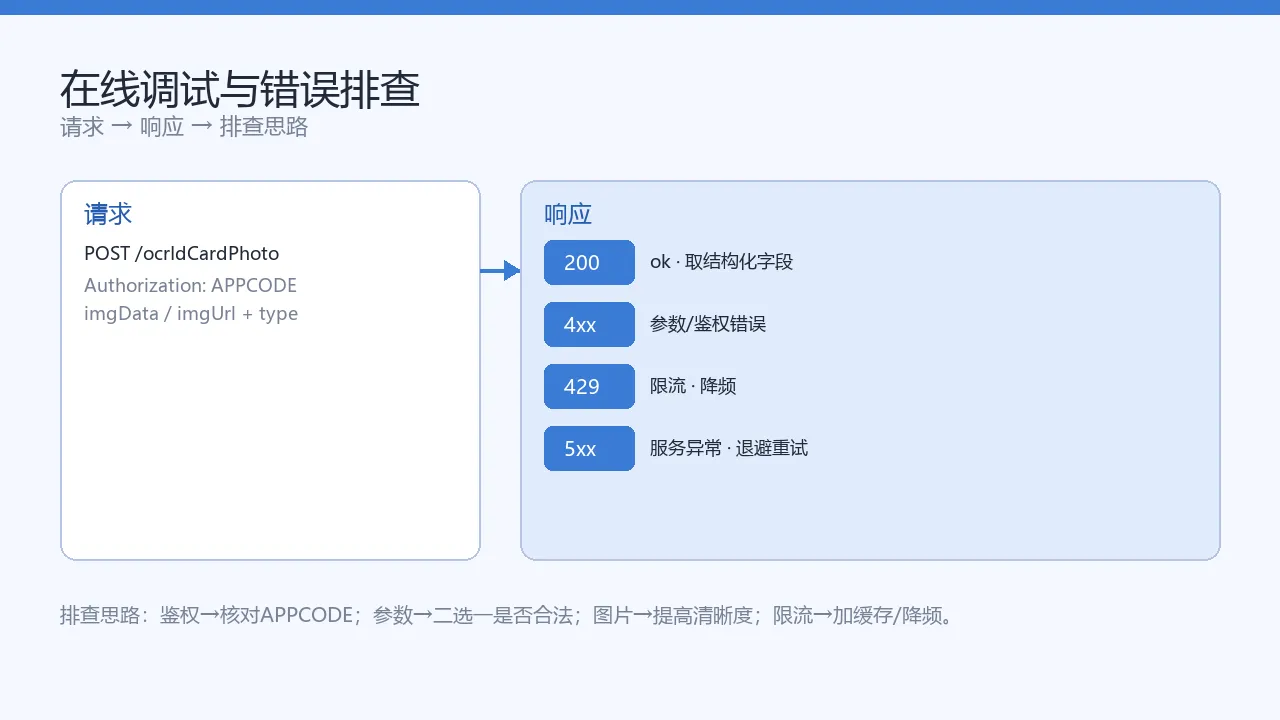
| 鉴权失败 / 401 / 403 | appcode 缺失或错误、未订购 | 核对 Authorization: APPCODE 与订购状态 |
| 4xx 参数错误 | imgData/imgUrl 均未提供、格式错误 |
检查二选一是否合法、base64 是否合法 |
| 图片识别为空 / 字段缺失 | 图片模糊 / 反光 / 遮挡 / 过暗 | 提高图片质量后重传 |
| 超时 | 图片过大或网络抖动 | 压缩图片、加超时与退避重试 |
| 429 限流 | 触发 QPS / 配额 | 降频、加缓存、申请扩容 |
| 5xx | 服务端临时异常 | 指数退避重试,持续则查控制台 |
各错误码字面含义以服务商返回体与控制台文档为准,上表为排查思路映射。
九、技术 FAQ
Q1:imgData 和 imgUrl 能同时传吗?
二选一即可;同时传时以服务商约定为准,建议只给一个,避免歧义。
Q2:返回的 photoBase64 怎么用?
它是证件人像的 base64 字符串,解码后即为图片(PNG/JPEG 视来源),可用于人脸比对环节。
Q3:识别出来就是"核验通过"吗?
不是。OCR 只是把图上信息读出来,是否真实有效仍需接核验 / 比对接口确认。
Q4:图片有要求吗?
清晰、无反光、无遮挡、方向正确。过大或质量差会拖慢并降低识别率。
Q5:能识别其他国家的证件吗?
本接口面向二代居民身份证,其他证件类型支持度以服务商说明为准。
Q6:鉴权失败怎么办?
先确认 Authorization: APPCODE <appcode> 拼写正确、appcode 有效且已订购对应额度。
十、合规与数据安全
身份证信息属于敏感个人信息,接入时建议:
- 最小必要:只采集业务必需的字段,不额外留存无关信息。
- 传输加密:全程走 HTTPS,避免明文裸传。
- 存储脱敏 / 加密:落库时对号码、住址等做脱敏或加密,控制可见范围。
- 不长期留存:用完即删或设保留期限,避免冗余堆积。
- 用户告知:在采集环节明确告知用途、范围与保存期限,取得必要授权。
- 审计与权限:对证件数据的访问做权限隔离与操作留痕。
十一、工程实践要点
- 前置校验:调用前校验图片大小 / 格式 / base64 合法性,拦掉明显无效的输入。
- 幂等:同一图片 + 同一参数的调用结果可复用,避免重复调用与重复解析。
- 重试与退避:对瞬时错误做指数退避,对 4xx 参数 / 鉴权错误不盲目重试。
- 熔断降级:连续失败触发熔断,降级到人工录入或缓存兜底,防止雪崩。
- 结果缓存:热点图片结果短时缓存,降低后端压力与响应时延。
- 监控与告警:对识别成功率、空字段率、耗时 P95、限流次数做监控。
十二、内容小结
身份证 OCR 识别(返照)把"图"变成"结构化字段 + 头像 base64",是实名 / KYC / 进件链路里的前置读件环节。接入要点可归纳为:
- 理解"读 vs 验"的边界——本接口只读不验;
- 参数上
imgData/imgUrl二选一,type指明方向; - 鉴权统一
Authorization: APPCODE <appcode>; - 返回按结构化字段解析,
photoBase64解码即头像; - 工程上做前置校验、幂等、退避重试、缓存、熔断;
- 合规上对敏感信息做最小必要、加密、脱敏、限期留存与授权告知。
做到这几点,就能把这个 OCR 能力稳妥地嵌入你的业务系统。