身份证二要素实名认证接口:姓名 + 身份证号一致性核验方案
一、技术简介
身份证二要素实名认证接口是一类用于校验「姓名」与「居民身份证号码」是否对应的身份核验能力。开发者在用户注册、账户开卡、信贷申请、政务办事等流程中,需要确认填写人信息与真实身份一致;该接口通过提交姓名与身份证号两项要素,由服务端完成一致性比对,并返回比对结果及可派生的附属字段(如性别、出生日期、籍贯归属),帮助业务方在合规前提下完成实名核验。
本文围绕该接口的接入方式、参数设计、调用示例、返回结构、限制规范与常见错误排查展开,面向需要在自有系统中落地实名核验环节的开发者与工程团队。全文以技术实现与工程实践为主线,不涉及任何商业售卖话术。

二、能力概览
接口采用 GET 方式调用,请求通过 Query 参数携带两个核心字段:
| 字段 | 类型 | 必填 | 说明 |
|---|---|---|---|
| name | string | 否 | 用户填写的姓名。建议前置校验长度与格式,避免明显错误占用核验次数 |
| idcard | string | 否 | 居民身份证号码。支持 18 位(含校验位)与 15 位旧版号段,建议先做本地合法性校验 |
鉴权采用两种模式之一:
- APPCODE 简单身份认证:请求头携带
Authorization: APPCODE <APPCODE>,接入门槛低,适合快速联调。 - 签名认证(AppKey & AppSecret):按 API 网关签名规则计算签名头,适合生产环境长期运行与更高安全等级。

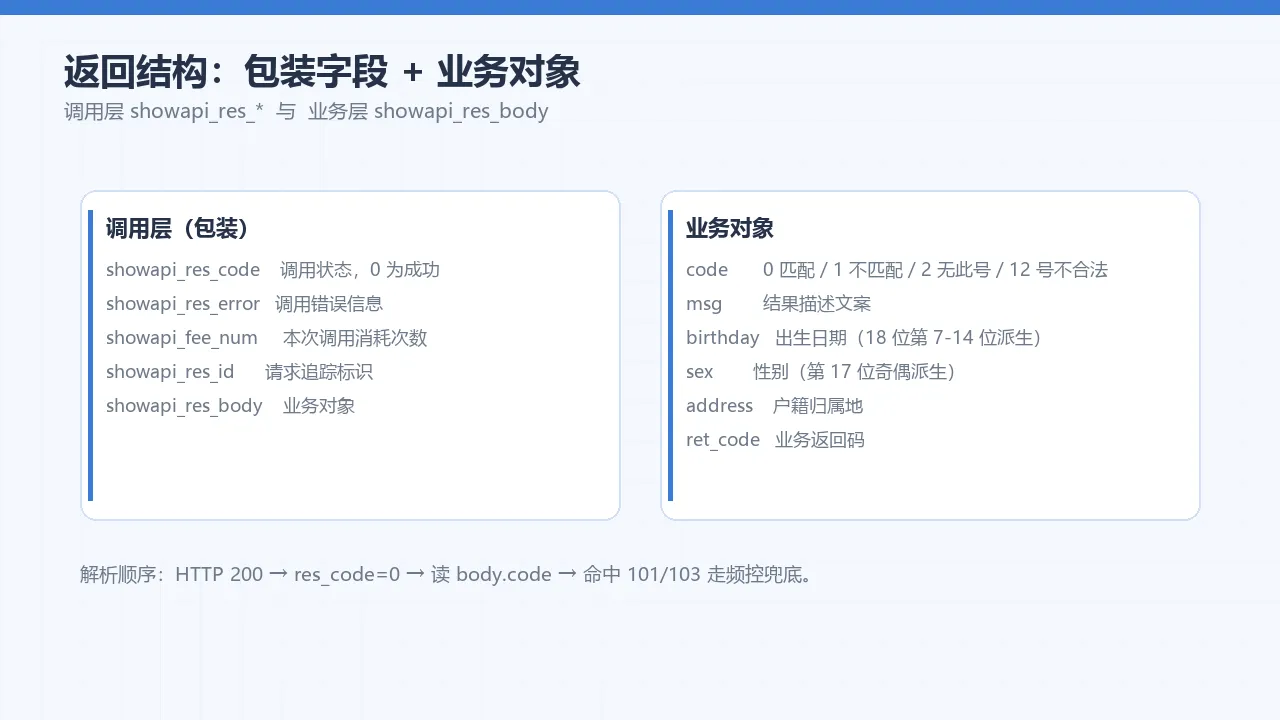
调用成功后,返回体在标准包装字段之外包含一个业务对象,可从中读取核验结论与派生信息:
| 字段 | 含义 |
|---|---|
| code | 业务核验状态码,详见「错误码排查」 |
| msg | 结果描述,如「匹配」「身份证与姓名不匹配」 |
| address | 户籍归属地 |
| birthday | 出生日期 |
| sex | 性别 |
| ret_code | 业务返回码 |
三、适用场景
身份证二要素核验的价值在于「用最小必要信息确认身份一致性」,适合在以下环节嵌入:
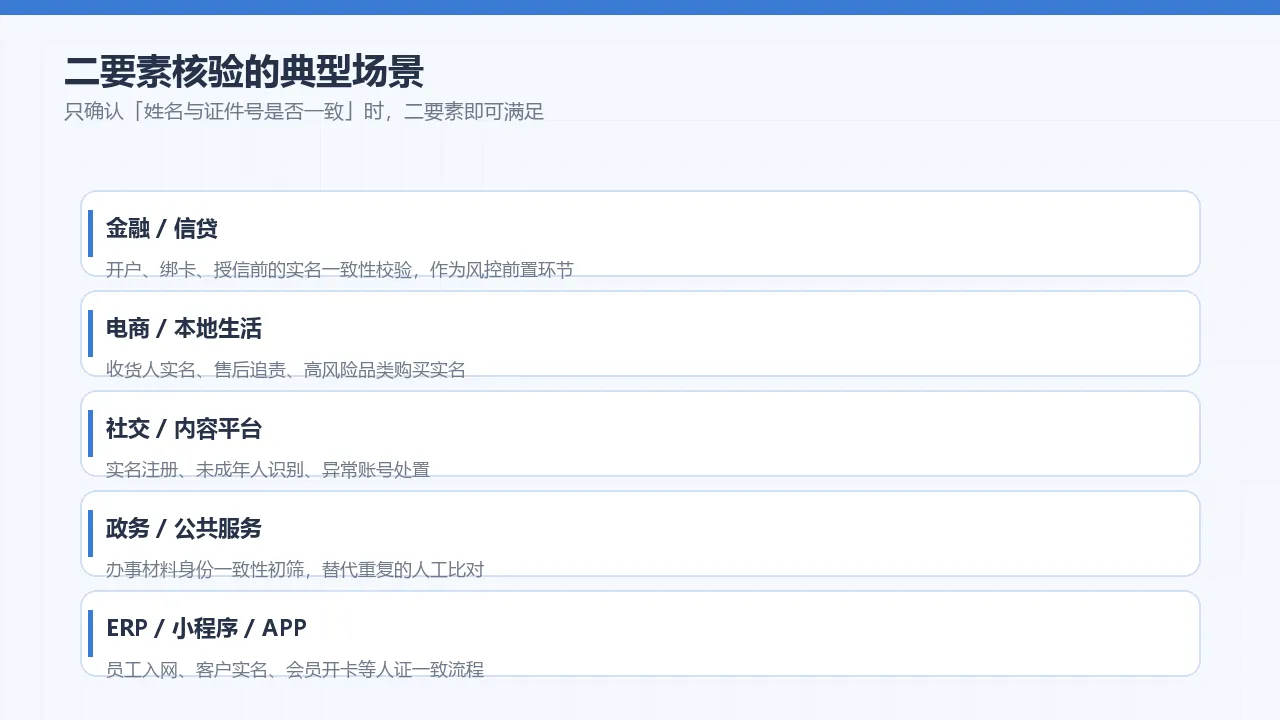
- 金融与信贷:开户、绑卡、授信前的实名一致性校验,作为风控前置环节。
- 电商与本地生活:收货人实名、售后追责、高风险品类(如烟草、酒)的购买实名。
- 社交与内容平台:实名注册、未成年人识别、异常账号处置。
- 政务与公共服务:办事材料身份一致性初筛,替代重复的人工比对环节。
- 企业 ERP / 小程序 / APP:员工入网、客户实名、会员开卡等需要确认「人证一致」的流程。
选型思路:当业务只关心「姓名与身份证号是否对应」时,二要素即可满足;若还需验证「本人是否在世、证件是否有效、是否与银行预留信息一致」等更多维度,则应评估三要素、四要素乃至银行卡要素类接口,按核验深度选择。
四、接入流程
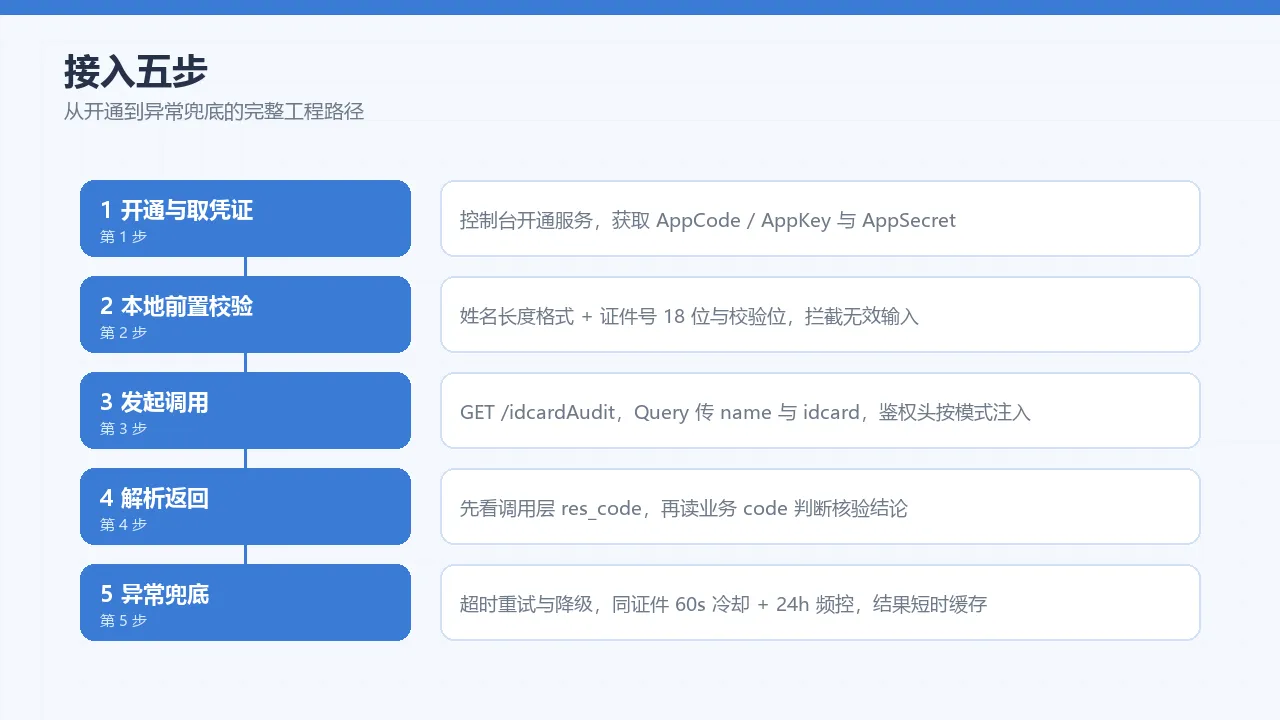
以 APPCODE 方式为例,完整接入分为五步:
第 1 步:开通服务并获取凭证
在云市场控制台完成商品开通,进入 AppKey & AppCode 管理页获取 apPCODE。若走签名认证,则同时生成 AppKey / AppSecret 对。
第 2 步:前置校验
在发起调用前对 name 与 idcard 做本地校验:
import re

def pre_validate(name, idcard):
    # 姓名:2-20 个汉字,避免特殊字符
    if not name or not re.fullmatch(r"[\u4e00-\u9fa5·]{2,20}", name):
        return "姓名格式不合法"
    # 18 位:前 17 位数字 + 末位数字或 X
    if not re.fullmatch(r"\d{17}[\dXx]", idcard):
        return "身份证号格式不合法"
    return None
前置校验拦截了大部分非法输入,减少无效核验次数(商品文档提示:参数填错同样消耗调用次数)。
第 3 步:发起调用
按下方多语言示例构造请求。
第 4 步:解析返回
先读标准包装字段判断调用是否成功,再读业务对象的 code 判断核验结论。
第 5 步:异常兜底
对超时、限流、网络异常设计重试与降级策略,核验结果在有效期内可做短时缓存。
五、调用示例与返回结构
请求示例
GET /idcardAudit?name=<姓名>&idcard=<身份证号>
调用地址与鉴权头以控制台配置为准,生产环境务必通过环境变量注入凭证,勿硬编码。
Python 示例
import requests
import os

def idcard_two_factor(name, idcard):
    base = os.environ["IDCARD_API_BASE"]          # 调用地址(以控制台为准)
    apcode = os.environ["APPCODE"]
    resp = requests.get(
        f"{base}/idcardAudit",
        params={
   "name": name, "idcard": idcard},
        headers={
   "Authorization": f"APPCODE {apcode}"},
        timeout=10,
    )
    resp.raise_for_status()
    data = resp.json()
    body = data.get("showapi_res_body", {
   })
    return {

        "code": body.get("code"),
        "msg": body.get("msg"),
        "birthday": body.get("birthday"),
        "sex": body.get("sex"),
        "address": body.get("address"),
        "ret_code": body.get("ret_code"),
    }

if __name__ == "__main__":
    result = idcard_two_factor("张三", "431322199106100011")
    print(result)
Java 示例
import java.net.URI;
import java.net.http.HttpClient;
import java.net.http.HttpRequest;
import java.net.http.HttpResponse;

public class IdcardTwoFactor {

    private static final HttpClient CLIENT = HttpClient.newHttpClient();

    public static String call(String name, String idcard) throws Exception {

        String base = System.getenv("IDCARD_API_BASE");
        String apcode = System.getenv("APPCODE");
        HttpRequest req = HttpRequest.newBuilder()
                .uri(URI.create(base + "/idcardAudit?name="
                        + java.net.URLEncoder.encode(name, java.nio.charset.StandardCharsets.UTF_8)
                        + "&idcard=" + java.net.URLEncoder.encode(idcard, java.nio.charset.StandardCharsets.UTF_8)))
                .header("Authorization", "APPCODE " + apcode)
                .GET()
                .build();
        HttpResponse<String> resp =
                CLIENT.send(req, HttpResponse.BodyHandlers.ofString());
        return resp.body(); // 解析 JSON 后可读 showapi_res_body.code
    }
}
成功返回样例
{

  "showapi_res_code": 0,
  "showapi_res_error": "",
  "showapi_res_body": {

    "code": "0",
    "msg": "匹配",
    "address": "湖南省湘西土家族苗族自治州泸溪县",
    "birthday": "1991-06-10",
    "sex": "M",
    "error": "",
    "ret_code": "0"
  }
}
失败返回样例
{

  "showapi_res_error": "",
  "showapi_fee_num": 0,
  "showapi_res_code": 0,
  "showapi_res_id": "642644970de376872d071c9f",
  "showapi_res_body": {

    "ret_code": -1,
    "flag": false,
    "msg": "错误的参数"
  }
}
六、调用限制与规范
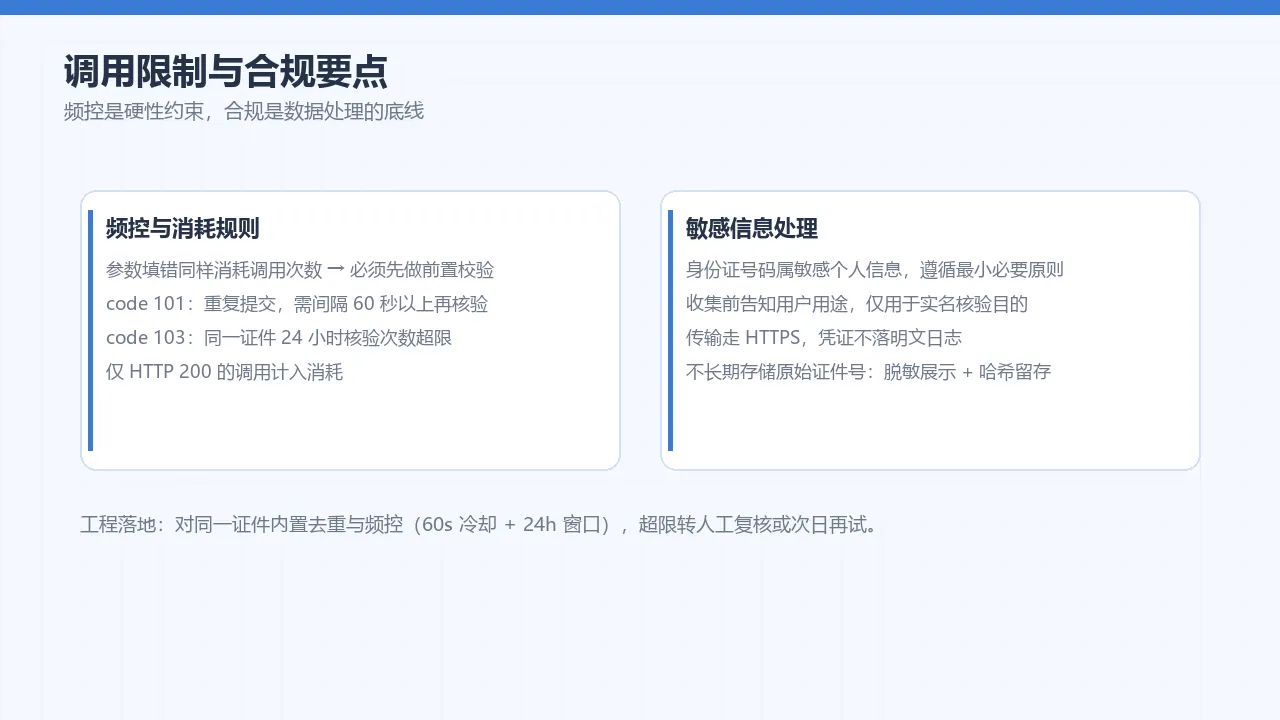
- 核验次数消耗:按商品文档,参数填写错误同样消耗调用次数,因此必须做前置校验;仅 HTTP 200 的调用计入消耗。
- 同证件频控:错误码 103 表示「24 小时内相同姓名或卡号核验次数超限」,错误码 101 表示「验证信息重复输入,需间隔 60 秒以上再次核验」。业务侧应对同一证件号做频控(如 24 小时窗口 + 60 秒冷却),避免触发限流。
- HTTPS 传输:生产环境建议全程走 HTTPS,凭证与敏感字段不入明文日志。
- 合规要求:身份证号码属敏感个人信息,收集与使用应满足最小必要原则,明确告知用户用途,仅用于实名核验目的,不长期存储原始证件号(建议只存哈希或脱敏展示值),日志统一打码。
七、错误码排查
业务核验结果由 showapi_res_body.code 表达,调用层异常则由 HTTP 状态码与 showapi_res_code 表达。排查时按「先看调用层、再看业务层」的顺序处理:
| code | 含义 | 排查思路 |
|---|---|---|
| 0 | 匹配 | 姓名与身份证号一致,核验通过 |
| 1 | 身份证与姓名不匹配 | 用户填写有误或冒用身份;提示用户核对后重试,不要直接放行 |
| 2 | 无此身份证号码 | 证件号本身不存在(如校验位错误、号段伪造);结合本地校验位算法二次确认 |
| 12 | 身份证号码不合法 | 输入格式错误(位数、字符集);前置校验应拦截此类输入 |
| 101 | 验证信息重复输入,避免恶意验证请间隔 60 秒以上再次核验 | 短时间内对同一证件重复提交;业务侧加冷却窗口 |
| 103 | 24 小时内相同姓名或卡号核验次数超限 | 该证件已被高频核验;按合规要求做 24 小时级频控,超限转人工或次日再试 |
| 其他 | 参数错误 | 对照请求参数表检查 name / idcard 是否缺失或异常 |
补充排查建议:
- HTTP 非 200 时先查
showapi_res_code与网关常见错误码表,再判断是鉴权、限流还是参数问题。 showapi_fee_num可辅助判断本次是否消耗了调用次数(仅 200 扣减)。- 对同一证件的连续失败要做去重与频控,避免触发 101 / 103。
八、技术 FAQ
Q1:二要素接口只能判断姓名与身份证号是否一致吗?
A:是的,其核心能力是两项要素的一致性核验。若需要判断「证件是否有效」「是否本人办理」「银行预留手机号是否一致」等更多维度,需选用要素数量更多的核验接口,按核验深度选型。
Q2:返回的生日、性别、籍贯可以直接使用吗?
A:这些字段由证件号与核验结果派生,可用于补充展示或交叉校验。但敏感信息仍应按最小必要原则使用,避免超出核验目的收集与留存。
Q3:参数填错会消耗调用次数吗?
A:会。商品文档明确提示「测试时注意不要填错,填错一样扣减使用次数」,因此前置本地校验是必要工程手段。
Q4:同一身份证号可以连续快速核验吗?
A:不可以。相同证件在短时间内的重复提交会命中 101(需间隔 60 秒以上),24 小时内高频会命中 103。业务侧应实现冷却窗口与 24 小时级频控。
Q5:APPCODE 与签名认证怎么选?
A:联调与轻量场景用 APPCODE 即可;生产长期运行、对安全等级要求高的场景建议用 AppKey & AppSecret 签名认证,凭证不落明文、可轮换。
Q6:身份证号码在系统里怎么存?
A:建议不存原始明文,只存脱敏展示值(如 4313**********0011)与哈希值,满足核验与审计需要;日志中的证件号统一打码。
九、内容小结
本文基于身份证二要素实名认证接口的真实参数、返回结构与错误码,完整覆盖了从接入、前置校验、多语言调用、返回解析到频控与合规处理的实现路径。要点回顾:
- 两个核心入参:
name与idcard,调用前做本地格式与校验位校验,避免无效消耗。 - 两种鉴权:APPCODE 简单认证与 AppKey & AppSecret 签名认证,按环境安全等级选择。
- 业务结论看
code:0 匹配、1 不匹配、2 无此号、12 号不合法、101 / 103 为频控,排查时先调用层再业务层。 - 频控是硬性约束:同一证件 60 秒冷却 + 24 小时次数上限,工程上必须内置去重与频控。
- 合规是底线:身份证号码属敏感个人信息,最小必要、加密传输、脱敏存储、不长期留存。
说明:本文为技术教程,接口调用地址、凭证获取与各资源配额以对应控制台实时配置为准;核验结果仅作为身份一致性参考,具体业务决策请结合人工复核与所在行业的监管要求。