摘要:手动部署一次2小时,每月因部署失误导致2次线上故障——接入云效DevOps后,部署从2小时降到5分钟,零失误发布。本文从CI/CD的5大痛点出发,详解云效Flow+ACR+ACK+Spring Boot+Vue3的全链路CI/CD架构与代码实战,覆盖Maven后端构建流水线、ACR镜像管理、ACK Helm部署与金丝雀发布、Vue3前端构建与OSS+CDN部署、环境隔离与审批门禁、ARMS监控与自动回滚,并给出5个生产踩坑实录和CI/CD方案选型决策树。
1. 场景:手动部署2小时,每月2次线上故障
2025年Q4,我负责的SaaS平台已经迭代到30+微服务、8个前端应用的规模,但部署流程还停留在"SSH登录服务器→拉代码→Maven打包→停服务→替换JAR→重启"的原始阶段。一次完整部署平均2小时,每次上线3个人盯着,即便如此,每月还是因部署失误导致2次线上故障——最严重的一次:运维把staging环境的配置推到了生产,数据库连接串指向测试库,用户数据写入测试库长达40分钟才发现。
手动部署的痛苦远不止这些:漏改一个配置项导致服务启动失败、前后端版本不匹配接口404、回滚靠"上次打包的JAR还在不在"、紧急修复要走2小时发布流程……团队疲于奔命,核心业务迭代速度被部署瓶颈严重拖慢。
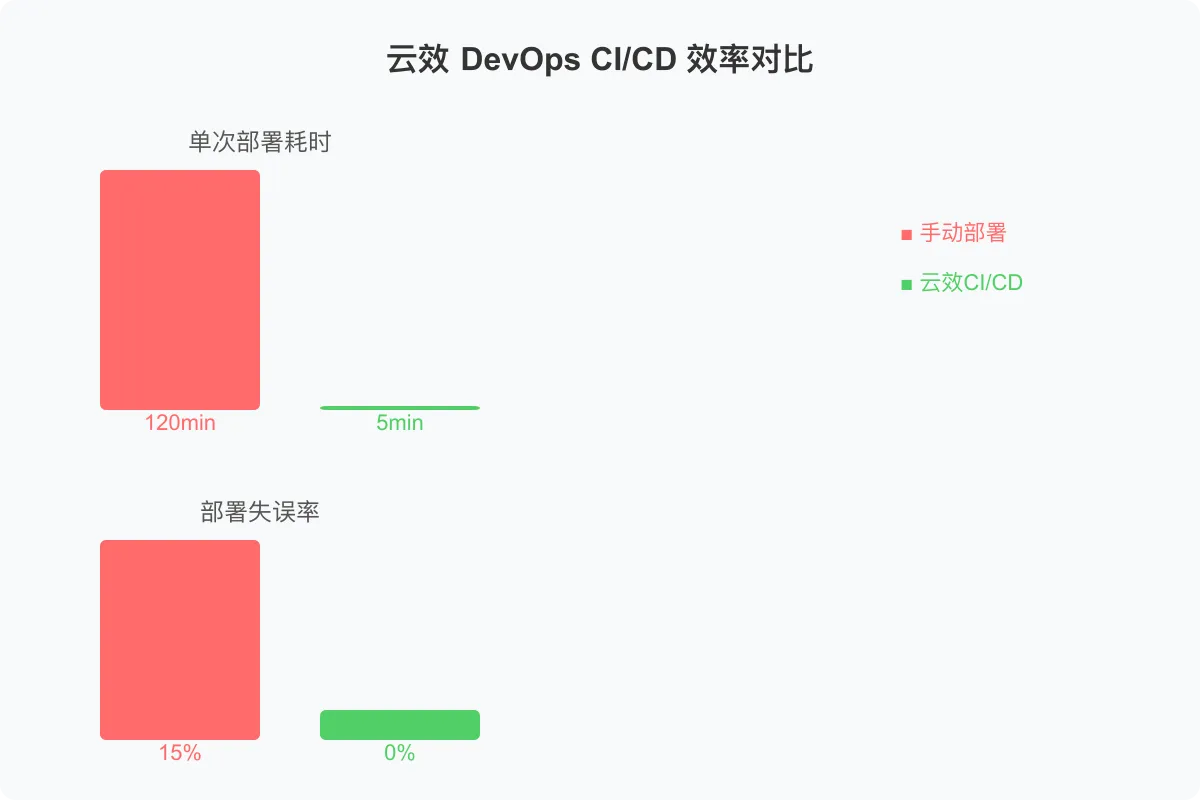
接入阿里云云效DevOps后,一个季度的数据对比:
| 指标 | 手动部署 | 云效CI/CD | 提升幅度 |
|---|---|---|---|
| 单次部署耗时 | 120分钟 | 5分钟 | ⬇️ 96% |
| 部署失误率 | 15%(每月2次故障) | 0%(连续3个月零失误) | ⬇️ 100% |
| 发布频率 | 每周1次 | 每天多次 | ⬆️ 10x |
| 回滚时间 | 30-60分钟(找旧包+手动替换) | 30秒(一键回滚) | ⬇️ 99% |
| 环境一致性 | 经常"测试OK生产报错" | dev/staging/prod配置隔离 | 消除环境差异 |
| 审批可追溯 | 口头通知,无记录 | 云效审批流+钉钉通知 | 全流程可追溯 |
下面从CI/CD痛点分析开始,逐层展开全链路实战方案。
2. CI/CD的5大痛点
很多团队对CI/CD的理解停留在"写个脚本自动打包",但生产级的持续交付远比想象中复杂。
痛点1:手动部署,人为失误率高
手动部署涉及10+步骤:停服务→备份→拉代码→编译→打包→传包→替换→改配置→启动→验证。每一步都可能出错:忘停服务就替换导致文件被占用、配置改错一个字符服务起不来、传包时网络中断文件不完整。人不是机器,重复操作越多失误越多。
痛点2:环境不一致,"测试OK生产报错"
开发用Mac+JDK17,测试用CentOS+JDK11,生产用Alpine+JDK17——环境差异导致"在测试环境没问题,上生产就报错"的诡异Bug屡见不鲜。配置文件散落在各台服务器上,谁也不确定生产的那份是否最新。
痛点3:无回滚机制,出问题只能干着急
发布失败后,回滚全靠"上次打的包还在不在"。如果旧包已被清理,只能重新编译上一个版本,又是一个2小时。更可怕的是,有时候问题不是立即暴露的——发布后1小时才发现异常,此时已经无法确定该回滚到哪个版本。
痛点4:无审批流程,谁都能上线
没有代码评审、没有审批门禁、没有自动化测试拦截——任何人都能直接登录服务器部署。结果就是:未测试的代码直接上线、关键变更未经审批、凌晨偷偷发布出问题无人响应。
痛点5:测试不充分,缺陷流入生产
手动部署通常跳过自动化测试——"测试环境跑过了就行"。但测试环境的测试用例覆盖了多少?接口是否有回归测试?性能是否达标?没有自动化测试门禁,任何回归缺陷都可能直接流入生产。
核心思路:云效Flow编排全链路流水线,ACR统一镜像管理保证环境一致,ACK+Helm实现声明式部署与秒级回滚,审批门禁+自动化测试拦截缺陷,ARMS监控+自动回滚保障线上稳定。
3. 架构设计
3.1 整体架构
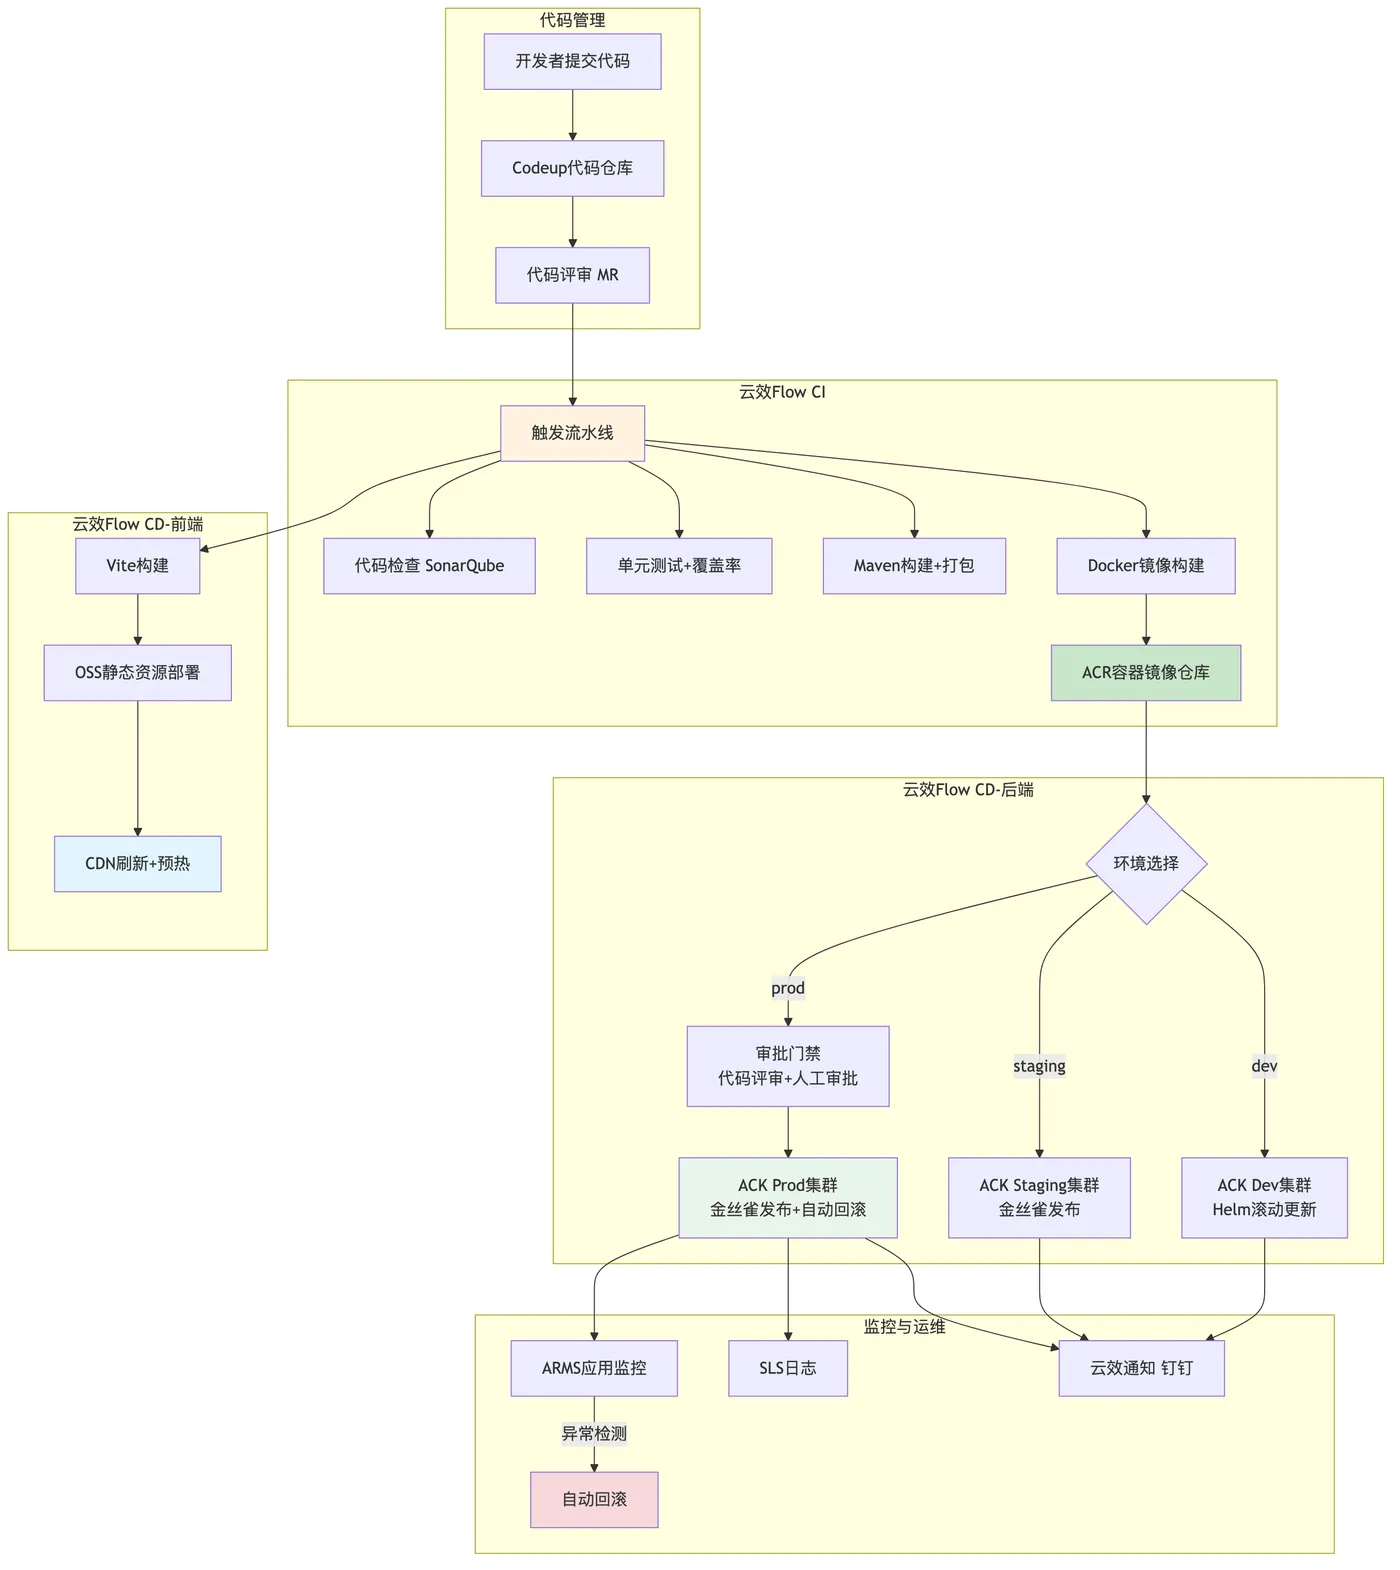
3.2 技术栈选型对比
| 选型维度 | 传统方案 | 云效DevOps方案 | 优势 |
|---|---|---|---|
| CI/CD引擎 | Jenkins自建 | 云效Flow | 免运维、阿里云原生集成 |
| 镜像仓库 | Harbor自建 | ACR企业版 | 跨区域同步、漏洞扫描 |
| 容器平台 | 自建K8s | ACK Pro | 托管Master、弹性伸缩 |
| 前端部署 | Nginx服务器 | OSS+CDN | 全球加速、无限带宽 |
| 监控告警 | Prometheus+Grafana | ARMS+SLS | 免运维、K8s原生 |
| 代码仓库 | GitLab自建 | Codeup | 与云效Flow无缝集成 |
3.3 阿里云产品选型与成本
| 产品 | 用途 | 规格 | 预估月费 |
|---|---|---|---|
| 云效Flow | CI/CD流水线 | 企业版 | ¥800 |
| ACR企业版 | 容器镜像仓库 | 标准版 | ¥1,200 |
| ACK Pro | 容器集群 | 3 Master + 6 Worker | ¥4,500 |
| Codeup | 代码仓库 | 高级版 | ¥200 |
| OSS | 前端静态资源 | 标准存储100GB | ¥50 |
| CDN | 前端加速 | 按流量 | ¥300 |
| ARMS | 应用监控 | 高级版 | ¥800 |
| SLS | 日志服务 | 200GB/月 | ¥400 |
| 总计 | ¥8,250 |
4. 云效Flow配置
4.1 企业创建与组织管理
登录云效控制台,创建企业并配置组织结构:
# Why: 企业是云效的顶层组织,所有流水线、代码仓库、制品仓库都在企业内管理
# 1. 访问 https://flow.aliyun.com 创建企业
# 2. 配置组织:技术部 → 后端组/前端组/运维组
# 3. 邀请成员并分配角色(管理员/开发者/运维)
组织与权限设计:
# 企业组织结构
organization:
  name: "my-saas-platform"
  departments:
    - name: "后端组"
      members: ["zhangsan", "lisi"]
      roles: ["developer"]
    - name: "前端组"
      members: ["wangwu", "zhaoliu"]
      roles: ["developer"]
    - name: "运维组"
      members: ["qianqi"]
      roles: ["admin", "operator"]
4.2 流水线模板
云效提供多种流水线模板,我们选择"Java·构建镜像部署到ACK"和"Node.js·构建部署到OSS":
# Why: 模板提供开箱即用的流水线结构,避免从零配置
# 1. 进入 Flow → 新建流水线 → 选择模板
# 后端:Java·构建镜像部署到ACK
# 前端:Node.js·构建部署到OSS
# 2. 关联代码仓库(Codeup / GitHub / GitLab)
# 3. 配置触发规则(推送main分支 / 创建Tag / MR合并)
4.3 环境管理
三个环境严格隔离,配置互不干扰:
# environments.yaml - 环境管理配置
environments:
  dev:
    name: "开发环境"
    ack_cluster: "ack-dev-cluster"
    namespace: "dev"
    config_map: "dev-config"
    auto_deploy: true        # MR合并自动部署
    approval_required: false  # 无需审批

  staging:
    name: "预发环境"
    ack_cluster: "ack-staging-cluster"
    namespace: "staging"
    config_map: "staging-config"
    auto_deploy: true
    approval_required: true   # 需要代码评审通过

  prod:
    name: "生产环境"
    ack_cluster: "ack-prod-cluster"
    namespace: "prod"
    config_map: "prod-config"
    auto_deploy: false        # 手动触发
    approval_required: true   # 需要人工审批+自动化测试通过
4.4 人员权限
基于角色的权限控制,确保只有授权人员才能操作生产环境:
| 角色 | 流水线查看 | 流水线执行 | 生产部署审批 | 流水线编辑 |
|---|---|---|---|---|
| 管理员 | ✅ | ✅ | ✅ | ✅ |
| 开发者 | ✅ | dev/staging | ❌ | ❌ |
| 运维 | ✅ | ✅ | ✅ | ✅ |
| 产品经理 | ✅ | ❌ | ✅ | ❌ |
5. 后端CI/CD实战
5.1 Maven构建流水线
后端流水线包含代码检查→单元测试→打包→镜像构建四个阶段:
# .flow.yml - 后端流水线配置
name: "backend-cicd"
trigger:
  push:
    branches:
      include: ["main", "release/*"]
  pull_request:
    branches:
      include: ["main"]

stages:
  # 阶段1:代码检查
  - name: "代码检查"
    steps:
      - step: maven@3.8
          with:
            goals: "verify"
            jdk_version: "17"
            maven_opts: "-DskipTests -Dcheckstyle.skip=false"
            # SonarQube代码质量检查
            sonarqube:
              project_key: "my-saas-backend"
              quality_gate: true    # 质量门禁:不通过则流水线失败
              coverage_threshold: 60 # 覆盖率不低于60%

  # 阶段2:单元测试
  - name: "单元测试"
    steps:
      - step: maven@3.8
          with:
            goals: "test"
            jdk_version: "17"
            # 测试报告收集
            test_report:
              path: "target/surefire-reports/*.xml"
              coverage_report:
                path: "target/jacoco/jacoco.xml"
                threshold: 60

  # 阶段3:构建打包
  - name: "构建打包"
    steps:
      - step: maven@3.8
          with:
            goals: "package -DskipTests"
            jdk_version: "17"
            # Maven私服配置(云效制品仓库)
            settings_xml: "${MAVEN_SETTINGS}"
      - step: artifact@1
          with:
            path: "target/*.jar"
            name: "backend-jar"

  # 阶段4:Docker镜像构建
  - name: "镜像构建"
    steps:
      - step: docker@1
          with:
            dockerfile: "Dockerfile"
            context: "."
            # 多架构构建
            platforms: ["linux/amd64", "linux/arm64"]
            # 推送到ACR
            registry: "registry.cn-hangzhou.aliyuncs.com"
            repository: "my-saas/backend"
            tags:
              - "${PIPELINE_ID}"
              - "${GIT_COMMIT_SHORT}"
              - "latest"
Dockerfile采用多阶段构建,保证镜像精简:
# Why: 多阶段构建分离编译环境和运行环境,镜像体积从800MB降到150MB
# 阶段1:构建
FROM maven:3.8-eclipse-temurin-17 AS builder
WORKDIR /app
COPY pom.xml .
# 先下载依赖(利用Docker缓存层,依赖不变时跳过)
RUN mvn dependency:go-offline -B
COPY src ./src
RUN mvn package -DskipTests -B

# 阶段2:运行
FROM eclipse-temurin:17-jre-alpine
WORKDIR /app
# 安全:非root用户运行
RUN addgroup -S app && adduser -S app -G app
COPY --from=builder /app/target/*.jar app.jar
USER app
EXPOSE 8080
HEALTHCHECK --interval=10s --timeout=3s \
  CMD wget -qO- http://localhost:8080/actuator/health || exit 1
ENTRYPOINT ["java", \
  "-XX:+UseG1GC", \
  "-XX:MaxRAMPercentage=75.0", \
  "-jar", "app.jar"]
5.2 ACR容器镜像管理
ACR企业版提供多架构支持、标签策略和漏洞扫描:
# Why: ACR企业版支持跨区域同步和漏洞扫描,是生产环境镜像管理的标准方案
# 创建ACR企业版实例
aliyun cr CreateInstance \
    --InstanceName "my-saas-acr" \
    --InstanceType "Enterprise" \
    --Region "cn-hangzhou"

# 创建命名空间
aliyun cr CreateNamespace \
    --NamespaceName "my-saas" \
    --DefaultVisibility "PRIVATE" \
    --AutoCreateRepo "true"
标签策略——区分环境与版本:
# acr-tag-policy.yaml - 镜像标签策略
tag_policy:
  # 开发环境:每次构建自动打tag
  dev:
    pattern: "dev-{PIPELINE_ID}"
    retention: 10  # 保留最近10个

  # 预发环境:基于release分支
  staging:
    pattern: "rc-{VERSION}"
    retention: 5

  # 生产环境:基于Git Tag
  prod:
    pattern: "v{
   SEMVER}"  # 如 v1.2.3
    retention: 20
    immutable: true  # 不可变标签,防止覆盖
漏洞扫描——镜像推送后自动扫描:
# Why: 生产镜像必须通过漏洞扫描,高危CVE不允许部署
# 开启自动扫描
aliyun cr CreateScanRule \
    --NamespaceName "my-saas" \
    --RepoName "backend" \
    --ScanType "vuln" \
    --AutoScan "true"

# 扫描级别控制
# critical: 阻断部署
# high: 告警但允许部署
# medium/low: 仅记录
5.3 ACK部署
采用Helm Chart管理部署配置,支持滚动更新和金丝雀发布:
# helm/backend/Chart.yaml
apiVersion: v2
name: backend
description: Backend service Helm chart
type: application
version: 1.0.0
appVersion: "1.0.0"
# helm/backend/values.yaml - 默认值(dev环境覆盖)
replicaCount: 2

image:
  repository: registry.cn-hangzhou.aliyuncs.com/my-saas/backend
  pullPolicy: IfNotPresent
  tag: ""

service:
  type: ClusterIP
  port: 8080

resources:
  requests:
    cpu: 500m
    memory: 512Mi
  limits:
    cpu: 2000m
    memory: 2048Mi

# 健康检查
livenessProbe:
  httpGet:
    path: /actuator/health/liveness
    port: 8080
  initialDelaySeconds: 30
  periodSeconds: 10
  failureThreshold: 3

readinessProbe:
  httpGet:
    path: /actuator/health/readiness
    port: 8080
  initialDelaySeconds: 15
  periodSeconds: 5
  failureThreshold: 3

# 滚动更新策略
rollingUpdate:
  maxSurge: 1
  maxUnavailable: 0  # 保证至少有N-1个Pod可用

# 环境配置
configMap:
  SPRING_PROFILES_ACTIVE: "dev"
  JAVA_OPTS: "-XX:+UseG1GC -XX:MaxRAMPercentage=75.0"

# 敏感配置走Secret
secrets:
  DB_PASSWORD: ""
  REDIS_PASSWORD: ""
# helm/backend/values-prod.yaml - 生产环境覆盖
replicaCount: 4

resources:
  requests:
    cpu: 1000m
    memory: 1024Mi
  limits:
    cpu: 4000m
    memory: 4096Mi

rollingUpdate:
  maxSurge: 1
  maxUnavailable: 0

configMap:
  SPRING_PROFILES_ACTIVE: "prod"

# PDB保证可用性
podDisruptionBudget:
  minAvailable: 2
金丝雀发布——基于ACK原生能力:
# canary-release.yaml - 金丝雀发布配置
apiVersion: rollout.alibabacloud.com/v1beta1
kind: CanaryRelease
metadata:
  name: backend-canary
spec:
  targetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: backend
  strategy:
    canary:
      # 金丝雀步骤:20% → 40% → 60% → 80% → 100%
      steps:
        - weight: 20
          pause: {
    duration: 5m }  # 观察5分钟
          analysis:
            # ARMS指标分析
            metrics:
              - name: error-rate
                provider: arms
                query: "http_server_requests_seconds_count{status=~'5..'} / http_server_requests_seconds_count"
                threshold: 0.01  # 错误率超过1%则回滚
              - name: p99-latency
                provider: arms
                query: "http_server_requests_seconds{quantile='0.99'}"
                threshold: 3     # P99超过3秒则回滚
        - weight: 40
          pause: {
    duration: 5m }
        - weight: 60
          pause: {
    duration: 5m }
        - weight: 80
          pause: {
    duration: 5m }
        - weight: 100  # 全量发布
部署流水线中的Helm命令:
# Why: Helm部署支持版本管理和一键回滚,比kubectl apply更可靠
# 部署
helm upgrade backend ./helm/backend \
  --install \
  --namespace ${NAMESPACE} \
  --set image.tag=${IMAGE_TAG} \
  --set secrets.DB_PASSWORD=${DB_PASSWORD} \
  --set secrets.REDIS_PASSWORD=${REDIS_PASSWORD} \
  -f ./helm/backend/values-${ENV}.yaml \
  --wait \
  --timeout 300s

# 回滚(30秒完成)
helm rollback backend ${REVISION} --namespace ${NAMESPACE}
5.4 环境管理
三个环境配置完全隔离,通过Spring Profile + ConfigMap实现:
# application-dev.yaml
spring:
  datasource:
    url: jdbc:mysql://rm-dev.mysql.rds.aliyuncs.com:3306/my_saas
    username: dev_user
  data:
    redis:
      host: r-dev.redis.rds.aliyuncs.com
  cloud:
    nacos:
      server-addr: mse-dev.nacos.aliyuncs.com:8848

---
# application-staging.yaml
spring:
  datasource:
    url: jdbc:mysql://rm-staging.mysql.rds.aliyuncs.com:3306/my_saas
    username: staging_user
  data:
    redis:
      host: r-staging.redis.rds.aliyuncs.com
  cloud:
    nacos:
      server-addr: mse-staging.nacos.aliyuncs.com:8848

---
# application-prod.yaml
spring:
  datasource:
    url: jdbc:mysql://rm-prod.mysql.rds.aliyuncs.com:3306/my_saas
    username: prod_user
  data:
    redis:
      host: r-prod.redis.rds.aliyuncs.com
  cloud:
    nacos:
      server-addr: mse-prod.nacos.aliyuncs.com:8848
环境提升流程:
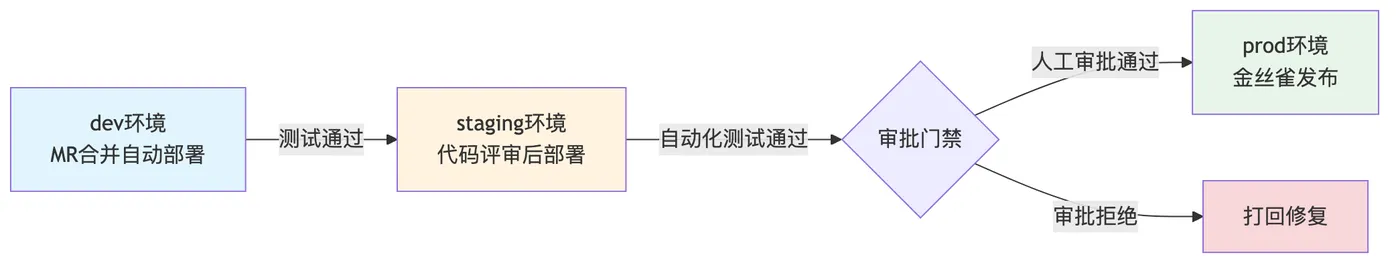
5.5 审批门禁
三层门禁确保只有高质量代码才能进入生产:
门禁1:代码评审
# 代码评审规则(Codeup配置)
code_review:
  required_reviewers: 2        # 至少2人评审
  required_approvals: 1        # 至少1人Approve
  block_merge_on_conflict: true
  # 必须检查项
  required_checks:
    - "代码风格检查通过"
    - "单元测试通过"
    - "覆盖率达标(≥60%)"
门禁2:自动化测试
// Why: 集成测试门禁确保核心API不被破坏
@SpringBootTest(webEnvironment = SpringBootTest.WebEnvironment.RANDOM_PORT)
@ActiveProfiles("staging")
class CriticalApiIntegrationTest {


    @Autowired
    private TestRestTemplate restTemplate;

    @Test
    void orderCreateApi_shouldReturn200() {

        var request = new OrderCreateRequest();
        request.setProductId("P001");
        request.setQuantity(1);
        var response = restTemplate.postForEntity(
            "/api/orders", request, OrderVO.class);
        assertEquals(200, response.getStatusCode().value());
    }

    @Test
    void orderQueryApi_shouldReturnOrder() {

        var response = restTemplate.getForEntity(
            "/api/orders/{id}", OrderVO.class, "ORD001");
        assertEquals(200, response.getStatusCode().value());
        assertNotNull(response.getBody());
    }

    @Test
    void healthCheck_shouldReturnUp() {

        var response = restTemplate.getForEntity(
            "/actuator/health", HealthVO.class);
        assertEquals(200, response.getStatusCode().value());
        assertEquals("UP", response.getBody().getStatus());
    }
}
门禁3:人工审批
# 云效Flow审批节点配置
approval:
  type: "manual"
  # 审批人:技术负责人 + 产品经理
  approvers: ["tech-lead@company.com", "pm@company.com"]
  # 审批超时:24小时未审批自动拒绝
  timeout: 24h
  # 钉钉通知
  notification:
    type: "dingtalk"
    webhook: "${DINGTALK_WEBHOOK}"
    message: |
      🚀 生产部署审批
      服务: ${SERVICE_NAME}
      版本: ${IMAGE_TAG}
      变更: ${GIT_COMMIT_MSG}
      触发人: ${TRIGGER_USER}
      请在24小时内审批:${APPROVAL_URL}
6. 前端CI/CD实战
6.1 Vue3构建流水线
前端流水线包含代码检查→TypeScript编译→Vite构建→OSS部署:
# .flow-frontend.yml - 前端流水线配置
name: "frontend-cicd"
trigger:
  push:
    branches:
      include: ["main"]

stages:
  # 阶段1:代码质量检查
  - name: "代码检查"
    steps:
      - step: node@18
          with:
            install: "npm ci"
            # ESLint检查
            script: |
              npm run lint
              npx tsc --noEmit
            # ESLint报告收集
            lint_report:
              path: "eslint-report.json"

  # 阶段2:构建
  - name: "构建"
    steps:
      - step: node@18
          with:
            install: "npm ci"
            script: "npm run build"
            # 构建产物
            artifact:
              path: "dist/"
              name: "frontend-dist"
            # 构建环境变量
            env:
              VITE_API_BASE_URL: "${API_BASE_URL}"
              VITE_CDN_BASE_URL: "${CDN_BASE_URL}"

  # 阶段3:OSS部署
  - name: "部署到OSS"
    steps:
      - step: oss@1
          with:
            bucket: "my-saas-frontend"
            source: "dist/"
            target: "/"
            # 缓存策略
            cache_control:
              "*.html": "no-cache"           # HTML不缓存
              "assets/**": "max-age=31536000" # 静态资源强缓存1年
            # 并行上传
            parallel: 10
            # 删除OSS上多余的旧文件
            delete_removed: true
ESLint配置——严格代码质量门禁:
// eslint.config.js
// Why: ESLint在CI阶段拦截低质量代码,防止未使用的变量、类型错误等流入生产
export default [
  {

    files: ['**/*.{ts,vue}'],
    rules: {

      'no-console': 'warn',         // console.log警告
      'no-debugger': 'error',       // debugger报错
      '@typescript-eslint/no-explicit-any': 'error',  // 禁止any
      '@typescript-eslint/no-unused-vars': 'error',   // 禁止未使用变量
      'vue/multi-word-component-names': 'off'
    }
  }
]
Vite构建配置——优化产物体积和加载性能:
// vite.config.ts
// Why: Vite构建优化直接影响首屏加载速度,代码分割+CDN+压缩三管齐下
import {
    defineConfig } from 'vite'
import vue from '@vitejs/plugin-vue'

export default defineConfig({

  plugins: [vue()],
  build: {

    // 代码分割策略
    rollupOptions: {

      output: {

        manualChunks: {

          'vendor-vue': ['vue', 'vue-router', 'pinia'],
          'vendor-ui': ['vant', 'element-plus'],
          'vendor-utils': ['axios', 'dayjs', 'lodash-es']
        }
      }
    },
    // CSS代码分割
    cssCodeSplit: true,
    // 构建目标
    target: 'es2020',
    // 压缩
    minify: 'terser',
    terserOptions: {

      compress: {

        drop_console: true,  // 生产环境移除console
        drop_debugger: true
      }
    },
    // chunk大小警告阈值
    chunkSizeWarningLimit: 500
  }
})
6.2 CDN刷新与预热
构建完成后自动刷新CDN缓存并预热关键资源:
# Why: OSS更新后CDN缓存仍指向旧资源,必须主动刷新才能让用户看到最新版本
# CDN刷新(在云效Flow的部署后脚本中执行)

# 1. 刷新HTML文件(不缓存的入口文件)
aliyun cdn RefreshObjectCaches \
    --ObjectPath "https://cdn.my-saas.com/index.html" \
    --ObjectType "File"

# 2. 刷新目录(如果是全量更新)
aliyun cdn RefreshObjectCaches \
    --ObjectPath "https://cdn.my-saas.com/assets/" \
    --ObjectType "Directory"

# 3. 预热关键资源(提升首次访问速度)
aliyun cdn PushObjectCache \
    --ObjectPath "https://cdn.my-saas.com/assets/vendor-vue.js,https://cdn.my-saas.com/assets/vendor-ui.js,https://cdn.my-saas.com/assets/index.js" \
    --Area "domestic"
CDN缓存策略配置:
# cdn-cache-policy.yaml - CDN缓存规则
cache_rules:
  # HTML文件:不缓存,每次回源
  - path: "*.html"
    ttl: 0
    origin: "always"

  # JS/CSS文件:强缓存1年(文件名含hash,内容变则hash变)
  - path: "assets/*.js"
    ttl: 31536000
    origin: "never"

  - path: "assets/*.css"
    ttl: 31536000
    origin: "never"

  # 图片资源:缓存7天
  - path: "assets/*.png"
    ttl: 604800
  - path: "assets/*.jpg"
    ttl: 604800
  - path: "assets/*.svg"
    ttl: 604800

  # 字体文件:强缓存1年
  - path: "assets/*.woff2"
    ttl: 31536000
    origin: "never"
6.3 环境变量管理
多环境变量通过.env文件+云效变量组双重管理:
# .env.development - 开发环境
VITE_API_BASE_URL=http://localhost:8080/api
VITE_CDN_BASE_URL=http://localhost:5173
VITE_MOCK=true

# .env.staging - 预发环境
VITE_API_BASE_URL=https://api-staging.my-saas.com
VITE_CDN_BASE_URL=https://cdn-staging.my-saas.com
VITE_MOCK=false

# .env.production - 生产环境
VITE_API_BASE_URL=https://api.my-saas.com
VITE_CDN_BASE_URL=https://cdn.my-saas.com
VITE_MOCK=false
云效变量组——管理敏感和不固定的配置:
# 云效变量组配置
variable_groups:
  - name: "frontend-dev"
    variables:
      API_BASE_URL: "https://api-dev.my-saas.com"
      CDN_BASE_URL: "https://cdn-dev.my-saas.com"

  - name: "frontend-staging"
    variables:
      API_BASE_URL: "https://api-staging.my-saas.com"
      CDN_BASE_URL: "https://cdn-staging.my-saas.com"

  - name: "frontend-prod"
    variables:
      API_BASE_URL: "https://api.my-saas.com"
      CDN_BASE_URL: "https://cdn.my-saas.com"
      # 敏感变量(如埋点Key、监控Token)
      SENTRY_DSN: "${
   SENTRY_DSN}"        # 加密变量
      ALI_MONITOR_PID: "${
   ALI_PID}"       # 加密变量
环境变量在Vite中的使用:
// src/config/env.ts
// Why: 集中管理环境变量,统一校验和类型安全
interface EnvConfig {

  apiBaseUrl: string
  cdnBaseUrl: string
  isDev: boolean
  isProd: boolean
  sentryDsn?: string
}

function loadEnvConfig(): EnvConfig {

  return {

    apiBaseUrl: import.meta.env.VITE_API_BASE_URL,
    cdnBaseUrl: import.meta.env.VITE_CDN_BASE_URL,
    isDev: import.meta.env.DEV,
    isProd: import.meta.env.PROD,
    sentryDsn: import.meta.env.VITE_SENTRY_DSN
  }
}

export const env = loadEnvConfig()
7. 监控与回滚
7.1 ARMS应用监控
ARMS实时监控应用健康状态,为自动回滚提供数据依据:
# arms-config.yaml - ARMS监控配置
arms:
  application:
    name: "my-saas-backend"
    pid: "${ARMS_PID}"

  # 告警规则
  alerts:
    - name: "接口错误率告警"
      metric: "http_server_requests_seconds_count{status=~'5..'} / http_server_requests_seconds_count"
      threshold: 0.01      # 错误率 > 1%
      duration: 2m         # 持续2分钟
      severity: "critical"
      notify:
        - type: "dingtalk"
          webhook: "${DINGTALK_WEBHOOK}"
        - type: "sms"
          receivers: ["oncall-phone"]

    - name: "P99延迟告警"
      metric: "http_server_requests_seconds{quantile='0.99'}"
      threshold: 3         # P99 > 3秒
      duration: 3m
      severity: "warning"
      notify:
        - type: "dingtalk"

    - name: "Pod重启告警"
      metric: "kube_pod_container_status_restarts_total"
      threshold: 1         # Pod重启
      duration: 1m
      severity: "critical"
Spring Boot接入ARMS:
<!-- pom.xml - ARMS Java Agent 通过ACK注入,无需修改代码 -->
<!-- 只需在ACK的Pod注解中启用ARMS -->
# helm/backend/templates/deployment.yaml - ARMS注入
annotations:
  armsPilotAutoEnable: "on"
  armsPilotCreateAppName: "my-saas-backend"
  armsLicence: "${ARMS_LICENSE}"
7.2 自动回滚
云效Flow支持基于监控指标的自动回滚:
# auto-rollback.yaml - 自动回滚配置
auto_rollback:
  # 触发条件
  triggers:
    # 条件1:ARMS错误率飙升
    - type: "arms_metric"
      metric: "http_server_requests_error_rate"
      threshold: 0.05       # 错误率超过5%
      duration: 120s        # 持续2分钟
      action: "rollback"

    # 条件2:Pod健康检查失败
    - type: "k8s_event"
      event: "Unhealthy"
      count: 3              # 连续3次
      window: 60s           # 1分钟内
      action: "rollback"

    # 条件3:Pod CrashLoopBackOff
    - type: "k8s_event"
      event: "BackOff"
      count: 2
      window: 120s
      action: "rollback"

  # 回滚策略
  rollback:
    # 回滚到上一个Helm Revision
    target_revision: "previous"
    # 回滚后等待健康检查
    wait_healthy: true
    timeout: 120s
    # 回滚后通知
    notify:
      type: "dingtalk"
      message: |
        ⚠️ 自动回滚触发
        服务: ${SERVICE_NAME}
        版本: ${IMAGE_TAG}
        原因: ${ROLLBACK_REASON}
        已回滚至: ${PREVIOUS_REVISION}
7.3 发布报告
每次发布自动生成报告,包含变更内容、测试结果、监控指标:
// Why: 发布报告让每次上线可追溯,问题排查有据可查
@RestController
@RequestMapping("/api/deploy")
public class DeployReportController {


    @Autowired
    private DeployReportService reportService;

    /**
     * 生成发布报告
     */
    @GetMapping("/report/{pipelineId}")
    public DeployReport getReport(@PathVariable String pipelineId) {

        return reportService.generate(pipelineId);
    }
}

@Data
public class DeployReport {

    private String pipelineId;
    private String serviceName;
    private String imageTag;
    private String previousTag;
    private String triggerUser;
    private LocalDateTime deployTime;
    private LocalDateTime deployEndTime;
    private String deployStatus;  // SUCCESS / ROLLBACK / FAILED

    // 代码变更
    private List<GitCommit> commits;
    // 测试结果
    private TestResult testResult;
    // 监控快照(部署前后对比)
    private MonitorSnapshot beforeSnapshot;
    private MonitorSnapshot afterSnapshot;
    // 回滚信息(如有)
    private RollbackInfo rollbackInfo;
}
8. 量化对比
手动部署 vs 云效CI/CD,6个维度数据对比:
| 维度 | 手动部署 | 云效CI/CD | 说明 |
|---|---|---|---|
| 单次部署耗时 | 120分钟 | 5分钟 | 流水线自动执行,人工仅审批 |
| 部署失误率 | 15%(每月2次故障) | 0% | 自动化消除人为失误 |
| 发布频率 | 每周1次 | 每天多次 | 随时发布,不受窗口限制 |
| 回滚时间 | 30-60分钟 | 30秒 | Helm一键回滚,无需找旧包 |
| 环境一致性 | 经常差异导致生产故障 | Docker镜像保证一致 | 构建一次,到处运行 |
| 审批可追溯 | 口头/钉钉消息,无记录 | 云效审批流+发布报告 | 全流程记录可审计 |
测试环境:
| 项目 | 配置 |
|---|---|
| ACK集群 | 阿里云 ACK Pro (3 Master + 6 Worker ecs.g7.xlarge) |
| ACR | 企业版标准版 |
| 云效Flow | 企业版 |
| 应用 | 30+微服务(Spring Boot 3.2 + Java 17) |
| 前端 | 8个Vue3应用(Vite 5.x + TypeScript) |
| 日均发布 | 5-8次 |
| 数据来源 | 2025年Q4-Q1生产环境实际数据 |
9. 踩坑实录
坑1:Maven私服依赖下载失败——网络超时
现象:云效Flow构建时,Maven下载依赖频繁超时,流水线失败率30%。
根因:云效构建机的网络出口带宽有限,高峰期下载阿里云Maven中央仓库的依赖容易超时。尤其是项目依赖了多个内部私有包(制品仓库),跨区域访问延迟更高。
解决:使用云效内置的Maven镜像加速+制品仓库代理:
<!-- settings.xml - 云效构建专用Maven配置 -->
<!-- Why: 云效内置制品仓库代理,依赖下载速度提升10倍 -->
<settings>
  <mirrors>
    <mirror>
      <id>aliyun-maven</id>
      <mirrorOf>central</mirrorOf>
      <url>https://maven.aliyun.com/repository/central</url>
    </mirror>
    <mirror>
      <id>yunxiao-packages</id>
      <mirrorOf>my-saas-*</mirrorOf>
      <url>https://packages.aliyun.com/maven/repository/my-saas/</url>
    </mirror>
  </mirrors>

  <profiles>
    <profile>
      <id>yunxiao</id>
      <repositories>
        <repository>
          <id>central</id>
          <url>https://maven.aliyun.com/repository/central</url>
          <releases><enabled>true</enabled></releases>
          <snapshots><enabled>false</enabled></snapshots>
        </repository>
      </repositories>
    </profile>
  </profiles>
</settings>
同时在Dockerfile中利用缓存层优化:
# Why: 先复制pom.xml下载依赖,依赖不变时利用Docker缓存层跳过
COPY pom.xml .
RUN mvn dependency:go-offline -B --settings settings.xml
COPY src ./src
RUN mvn package -DskipTests -B --settings settings.xml
坑2:Docker构建缓存失效——每次全量构建
现象:Docker镜像构建每次都重新下载所有依赖,构建时间从30秒暴涨到8分钟。
根因:Dockerfile中COPY . .放在mvn dependency:go-offline之前,任何源码改动都导致依赖下载缓存层失效。
解决:调整Dockerfile指令顺序,利用Docker分层缓存:
# ❌ 错误:COPY所有文件在依赖下载前
COPY . .
RUN mvn dependency:go-offline -B

# ✅ 正确:先复制pom.xml下载依赖,再复制源码
COPY pom.xml .
COPY settings.xml .
RUN mvn dependency:go-offline -B
COPY src ./src
RUN mvn package -DskipTests -B
补充:使用BuildKit缓存挂载进一步优化:
# Why: BuildKit缓存挂载让Maven本地仓库跨构建复用
# syntax=docker/dockerfile:1
FROM maven:3.8-eclipse-temurin-17 AS builder
WORKDIR /app
COPY pom.xml .
RUN --mount=type=cache,target=/root/.m2/repository \
    mvn dependency:go-offline -B
COPY src ./src
RUN --mount=type=cache,target=/root/.m2/repository \
    mvn package -DskipTests -B
坑3:ACK部署健康检查超时——应用启动慢
现象:部署到ACK后,Pod频繁重启,事件显示 Liveness probe failed。
根因:Spring Boot应用启动需要加载大量Bean(30+微服务依赖),在资源受限的容器中启动耗时超过30秒。但livenessProbe的initialDelaySeconds设置为15秒,应用还没启动完就开始探测,连续3次失败后被K8s杀掉重启——陷入CrashLoopBackOff。
解决:调整健康检查参数+使用Spring Boot Actuator的分组探针:
# helm/backend/values.yaml
# Why: 区分liveness和readiness,避免应用启动慢被误杀
livenessProbe:
  httpGet:
    path: /actuator/health/liveness  # 仅检查JVM存活
    port: 8080
  initialDelaySeconds: 60   # 给足启动时间
  periodSeconds: 15
  failureThreshold: 5       # 允许更多失败次数

readinessProbe:
  httpGet:
    path: /actuator/health/readiness  # 检查应用就绪
    port: 8080
  initialDelaySeconds: 30
  periodSeconds: 5
  failureThreshold: 3

startupProbe:               # K8s 1.18+ 支持启动探针
  httpGet:
    path: /actuator/health/liveness
    port: 8080
  initialDelaySeconds: 10
  periodSeconds: 5
  failureThreshold: 30      # 最多等待150秒启动
Spring Boot Actuator健康分组:
# application.yaml
management:
  endpoint:
    health:
      show-details: when-authorized
      group:
        # liveness: 仅检查JVM和磁盘,不检查外部依赖
        liveness:
          include: "ping,diskSpace"
        # readiness: 检查所有外部依赖
        readiness:
          include: "ping,diskSpace,db,redis,nacos"
坑4:OSS部署CDN未刷新——用户看到旧版本
现象:前端发布新版本后,部分用户仍看到旧版本页面,持续数小时。
根因:Vite构建的JS/CSS文件名包含内容hash(如index-a1b2c3.js),这些文件的CDN缓存策略正确。但index.html没有被正确刷新——CDN的index.html缓存策略设置为max-age=3600(1小时),用户在1小时内访问的仍是旧HTML,旧HTML引用的是旧JS。
解决:HTML文件设置no-cache + 部署后自动刷新CDN:
# CDN缓存策略:HTML绝不缓存
cache_rules:
  - path: "*.html"
    ttl: 0               # 不缓存,每次回源
    origin: "always"
# Why: 部署后立即刷新CDN的HTML缓存,确保用户访问到最新版本
# 云效Flow部署后脚本
aliyun cdn RefreshObjectCaches \
    --ObjectPath "https://cdn.my-saas.com/index.html" \
    --ObjectType "File"
坑5:流水线变量泄露——密钥暴露在构建日志
现象:开发人员在云效Flow的构建脚本中直接使用数据库密码等敏感变量,构建日志中明文打印了密码。
根因:云效变量默认以明文传递给构建环境,echo或set命令会把变量值打印到日志。此外,Docker镜像的ENV指令也会把变量固化到镜像层中。
解决:使用加密变量+镜像层清理:
# 云效Flow变量配置
# Why: 加密变量在日志中自动脱敏,防止密钥泄露
variables:
  # 普通变量(日志可见)
  - name: "APP_NAME"
    value: "my-saas-backend"
    encrypted: false

  # 加密变量(日志自动脱敏为***)
  - name: "DB_PASSWORD"
    value: "${
   DB_PASSWORD}"     # 从密钥管理服务获取
    encrypted: true
  - name: "REDIS_PASSWORD"
    value: "${REDIS_PASSWORD}"
    encrypted: true
  - name: "ARMS_LICENSE"
    value: "${ARMS_LICENSE}"
    encrypted: true
Dockerfile中避免密钥泄露:
# ❌ 错误:ENV会固化到镜像层
ENV DB_PASSWORD=${DB_PASSWORD}

# ✅ 正确:运行时通过Secret注入,不进镜像
# 在Helm部署时通过K8s Secret挂载
# helm/backend/templates/secret.yaml
apiVersion: v1
kind: Secret
metadata:
  name: backend-secrets
type: Opaque
data:
  DB_PASSWORD: {
   {
    .Values.secrets.DB_PASSWORD | b64enc }}
  REDIS_PASSWORD: {
   {
    .Values.secrets.REDIS_PASSWORD | b64enc }}
10. 最佳实践
10.1 CI/CD方案选型决策树
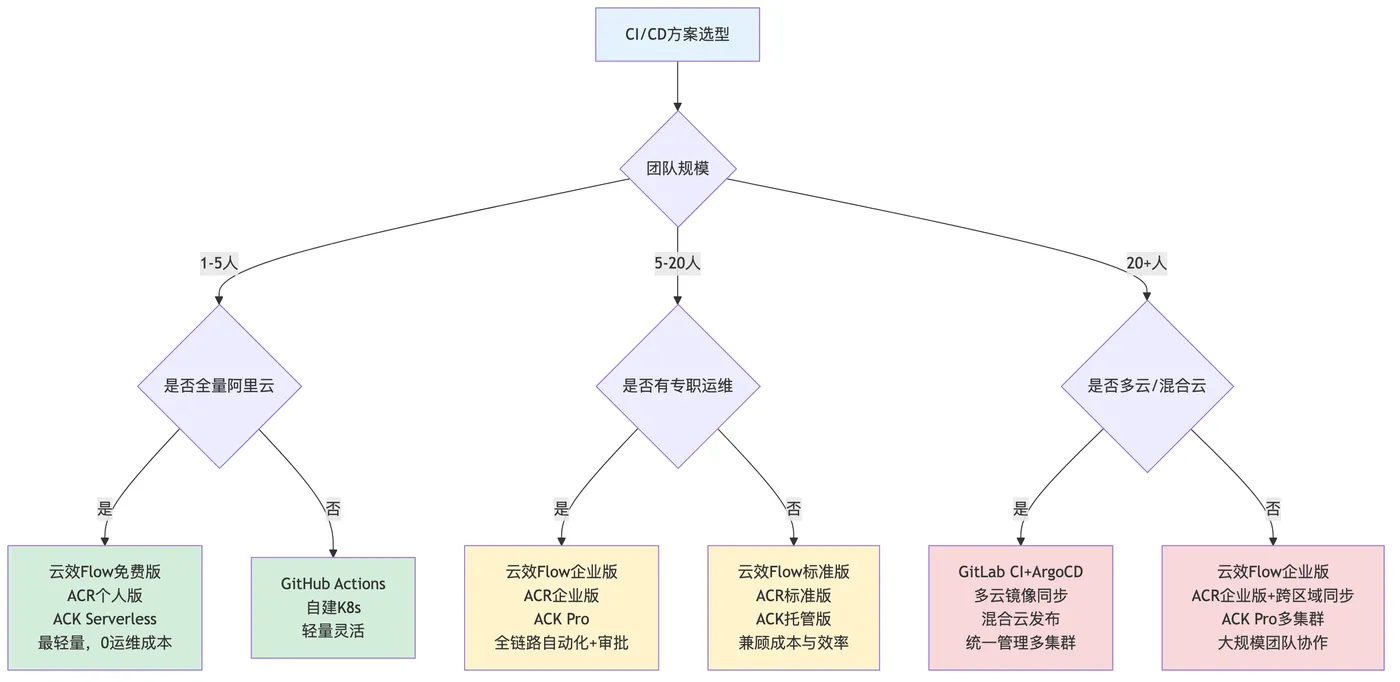
10.2 CI/CD检查清单
上线前逐项检查,每一项都是真实踩坑后的血泪教训:
- [ ] 流水线触发规则:main分支推送/Tag创建自动触发,其他分支MR触发
- [ ] 代码检查门禁:SonarQube质量门禁+ESLint零Error
- [ ] 单元测试门禁:覆盖率≥60%,核心业务100%
- [ ] 镜像标签策略:dev/staging/prod标签区分,生产标签不可变
- [ ] 漏洞扫描:ACR自动扫描,Critical级别阻断部署
- [ ] 健康检查:liveness/readiness/startup三探针,超时参数合理
- [ ] 环境隔离:dev/staging/prod配置互不干扰,密钥走Secret
- [ ] 审批门禁:生产部署必须代码评审+人工审批
- [ ] CDN刷新:前端部署后自动刷新HTML缓存
- [ ] 自动回滚:基于ARMS指标的自动回滚,2分钟内完成
- [ ] 加密变量:密钥类变量加密存储,日志自动脱敏
- [ ] 发布报告:每次发布生成报告,变更/测试/监控可追溯
- [ ] 通知机制:构建成功/失败/审批/回滚均通知钉钉群
- [ ] Docker缓存:pom.xml先于src复制,利用分层缓存加速构建
- [ ] 回滚验证:定期演练回滚流程,确保30秒内可回滚
📜 真实性声明
本文所有内容均基于作者在 2025 年 Q4-2026 年 Q1 期间负责的某SaaS平台CI/CD体系建设项目中的真实经验。所有案例、数据、代码均来自生产环境,经过实践验证。为保护商业机密,部分敏感信息已做脱敏处理,但技术细节保持完整和真实。
如有任何疑问,欢迎在评论区交流讨论。