透明加密软件:不改变使用习惯的加密是怎么实现的

简介: 该装备企业采用透明加密技术:文件在磁盘始终为密文,仅授权进程在受信终端可自动加解密,操作无感;换机、离线、程序冒用等异常场景需专项应对,稳定性与兼容性要求极高。

某装备制造企业的一批图纸做了加密处理。

工程师在自己电脑上双击打开,改、存、另存,和以前没有区别。

同一份文件拷到另一台电脑上,用同一个软件打开,跳出来的是一堆乱码。

差别不在文件本身,在它现在待的这台机器。
image.png

一、一次"打开文件",请求在文件系统这一层被截住

"透明"两个字描述的是一种体验,实现它的位置只有一个,就是文件系统的读写路径。

1. 程序发起读写请求,请求先被拦一道

打开、保存、另存、复制到别的目录,每一下都会产生一次读写请求。

请求不会直接落到磁盘上,中间有一个环节先看它一眼。

这一层就是这类软件的位置,也是它全部能力的来源。

2. 判断的对象是进程,不是登录的人

拦截层看的不是"谁在操作",而是"这次读写是哪个进程发起的"。

授权进程的请求按明文处理,非授权进程的请求按密文处理。

同一个账号,用允许的程序打开是明文,用一个小工具打开就可能是乱码。

3. 写回时先加密再落盘

授权程序写下去的内容,先加密再进磁盘;同一个程序读回来时,先解密再交上去。

所以在磁盘上找这份文件,看到的始终是密文。

使用者感觉不到这几步,这就是"透明"两个字的全部含义。

二、决定"给不给明文"的,是三样依据

进程是第一判据,但它不是唯一的一条。

1. 文件自己的归属与密级

(1)不同部门、不同安全区域可以各用一套密钥,彼此不通用。

(2)跨部门取用时会提示权限不足。

(3)高密级看低密级通常允许,反向会被拦住。

2. 所处的环境

在不在受控终端、在不在内网,都会影响解密能不能拿到授权。

同一份文件换一个环境,结果可能完全不同。

3. 为什么判据要落在进程上

账号可以借用、可以共用,程序身份相对稳定。

代价也在这里:名单本身成了一条能被试探的边界。
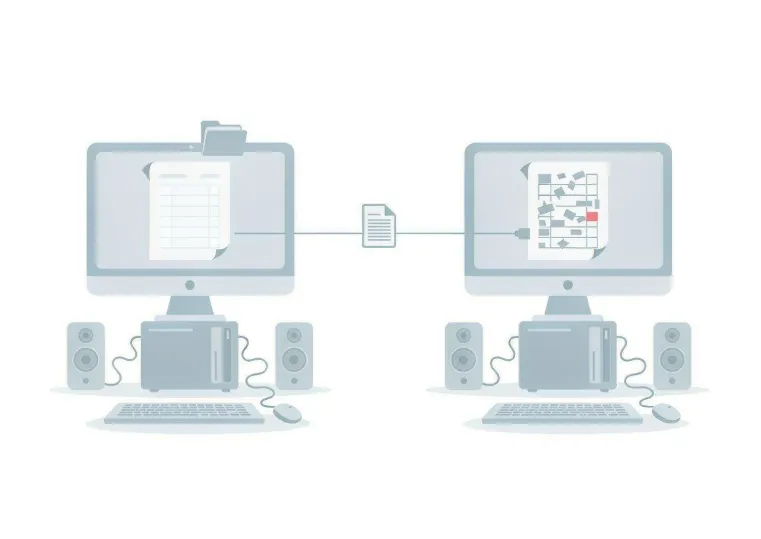
image.png

三、真正考验这套机制的,是异常路径

正常路径走通不难,难的是下面这几种情况。

1. 离线:拿不到授权时给什么

出差、居家办公时不在内网,授权请求发不出去。

是继续给明文,还是按缓存策略降级,必须提前定义,否则现场只能靠临时开权限解决。

2. 换机与重装

驱动、注册项、密钥都要重新对齐,顺序错了就会出现"文件打不开"的误判。

这一段的操作规范,比软件本身更容易出问题。

3. 名单里的程序被冒用

把文件改个扩展名、拖进一个在名单里的程序去处理,是这类机制必须专门应付的情况。

名单收得越紧,这类试探越多;名单放得越松,判据本身就越没有意义。

4. 屏幕和拍照

文件被打开、显示在屏幕上,用手机拍下来,加密机制管不到这一步。

防泄漏的内容识别同样需要明文,密文面前它看不出里面是什么。

这两条说明:加密管的是文件本身,不是内容被看到之后的去向。

四、这类软件对稳定性的要求比普通软件高

原因不在功能多少,在它站的位置。

1. 它站在读写路径上,出错就是整机问题

普通软件崩了,损失的是一个软件;这一层出问题,表现往往是卡顿甚至无法开机。

位置决定了它没有"降级运行"这个选项。

2. 兼容性是需要持续投入的活

和防护类软件、其他驱动、各类业务程序共存,都要逐个验证。

上线前测过,不等于上新版本之后还成立。

3. 上线要留回退方案

先小范围试,确认读写路径上不出异常,再逐步铺开。

出问题时要有不停机就能退回的办法,否则只能挨台处理。
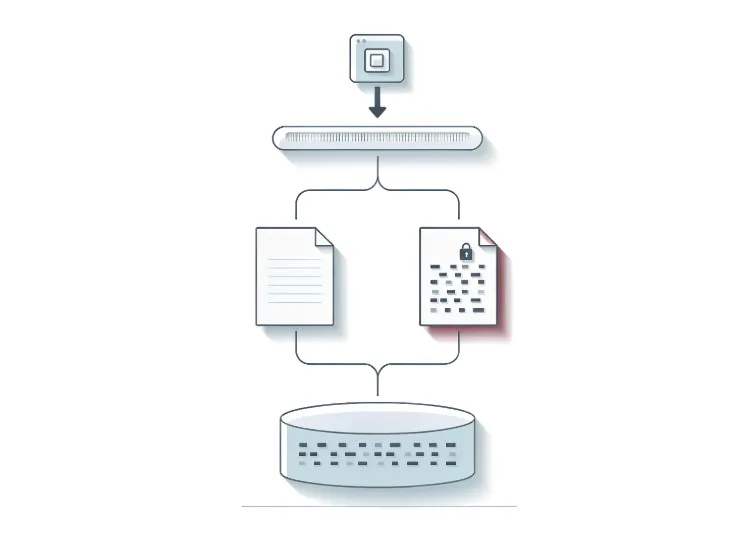
image.png

五、小结

透明加密软件做的,是在文件系统的读写路径上截住请求,按进程身份决定给明文还是给密文。

"透明"指的是使用者的习惯不变,文件在磁盘上始终是密文。

它管得住文件,管不住屏幕;能拦住程序,拦不住被借用的程序身份。

责编:安企神-小赵

相关文章
|
28天前
|
前端开发
数据治理与数据门:让脏数据进不来
数据治理是自动化落地的基石。本文提出“数据门”理念:在流程前端设校验闸门,阻断脏数据;推进字段标准化与跨系统映射;构建问题回流的质量闭环;强调规则可配、拦截有因、主数据有人负责。小步快跑,先立高价值场景,再稳健推广。
|
28天前
|
存储 JSON 算法
简电云 | OCPP 1.6充电桩平台接入OCMF签名计量数据的实现方案
OCMF(开放充电计量格式)为OCPP 1.6平台提供可验证的签名计量数据,通过数字签名保障电表读数、时间、用户及设备身份的真实性与完整性,支撑账单审计与争议处理,实现“可信计量”落地。
|
27天前
|
文字识别 数据安全/隐私保护
防止聊天工具泄密:三条出口,三种堵法
某跨境电商运营主管离职后,公司复盘发现客户名录竟通过聊天窗口整份外泄——仅拖拽发送,无邮件痕迹。文章揭示聊天工具三大泄密路径:文件外发、文字复制、截屏拍照,并提出分层管控方案:程序禁发+文件加密、剪贴板脱敏、截屏限制+水印溯源,辅以审计留痕,构建“事前防、事中控、事后溯”闭环防线。(239字)
122 0
|
27天前
|
监控 安全 开发者
开发者生态与全民开发:让一线经验上浮
企业自动化瓶颈不在技术,而在“懂业务又肯写”的人稀缺。本文提出构建开发者生态:以常态化大赛挖掘一线能手,建组件市场沉淀可复用资产,严把安全/权限/数据三道准入关,辅以使用量与评分机制推动优质组件上浮,并设专职运营岗持续滋养生态,实现经验上浮、能力沉淀、供给提速。
|
1月前
|
数据采集 存储 运维
加油机数据采集设备加油机数据采集器加油机智能采集器液位仪数据采集设备原厂成品油流通数智化综合监管平台技术原理与落地应用解决方案
本文系统阐述加油机数据采集器的技术原理与落地应用:针对成品油监管中数据割裂、设备兼容差、环境复杂等痛点,提出“终端采集+边缘传输+云端管控”三层架构,支持明/密文双模式解析、防爆宽温运行、断网续传及多源数据校准,并通过全链路加密与智能云服务,实现销售与设备数据的精准采集、安全传输与智能监管。(239字)
加油机数据采集设备加油机数据采集器加油机智能采集器液位仪数据采集设备原厂成品油流通数智化综合监管平台技术原理与落地应用解决方案
|
26天前
|
缓存 人工智能 安全
多账号运营如何降低行为关联风险:从原理到SOP
社媒账号运营真正的风险不在指纹识别,而在行为关联:同质化操作节奏、重叠活跃时段、机械互动模式等动态信号易被平台聚类判定。本文详解行为指纹原理(鼠标轨迹、打字节奏等)、环境隔离要点(固定环境/IP/缓存)及SOP规范,强调“稳定”与“差异化”才是长效安全根基。
|
28天前
|
供应链 数据建模
从1688哇噢定制强制免费定制项,看B2B定制供给侧的标准化信号
1688哇噢定制新规聚焦B2B定制数字化升级:强制免费定制项、统一六类标签、配镜配置产品化、批量模板提效。核心是将非结构化定制能力转化为平台可读、可匹配、可分发的结构化商品数据,推动定制从“经验驱动”迈向“数据驱动”。
|
1月前
|
Web App开发 JSON 网络协议
从节点到边:社媒多账号关联判定的原理拆解与环境配置参考
本文用图论视角解析多账号运营风控本质:平台并非只看IP,而是构建包含账号、设备、IP、资产、内容等节点的关联图谱。换IP仅切断网络边,却忽视设备、资产、行为等强关联边。环境工具只能隔离设备指纹,真正防连坐需从资产分离、内容差异化、操作节奏错峰等维度系统解决。
|
1月前
|
传感器 编解码 Shell
云手机与本地模拟器的差别在哪:面向 TikTok 内容账号的环境载体选型参考
本文剖析TikTok App端与网页端信号采集的本质差异:App端依赖Android系统级参数(如Android ID、GAID、传感器、基带等),而网页端指纹(Canvas/WebGL/UA等)对其无效。指出“一号一环境一出口”需按账号类型分载体——卖家后台用浏览器,内容账号必须用云手机或真机,并强调时区、语言、IP、SIM四维一致性及内容合规的前置性。
云手机与本地模拟器的差别在哪:面向 TikTok 内容账号的环境载体选型参考
|
28天前
|
Web App开发 API 调度
从源码级hook到同步器:社媒多账号环境隔离机制拆解
本文深度解析社媒规模化运营的三大核心挑战:环境一致性、网络隔离与行为拟人化。指出新号冷启动需构建独立自洽的指纹、IP与操作轨迹,避免平台风控识别为机器集群。以MostLogin为例,拆解模板化配置、源码级hook、同步器仿人输入及云手机协同等关键技术实现,并提供参数基准与排错验证方法,强调合规前提下的工程化落地路径。

热门文章

最新文章