
保护多云架构中的API,不能只部署一款API网关或WAF。更有效的做法是:先持续发现并分类分布在公有云、私有云、本地数据中心和Kubernetes集群中的API,再由API网关管理身份、路由与流量,使用WAF阻断应用层攻击,通过API Security识别影子API、敏感数据及异常调用,并以WAAP整合API安全、Bot和DDoS防护。企业不一定要采购四套独立产品,但需要确保这些能力没有缺口,并能在不同环境中执行一致的安全基线。
一、为什么多云API保护不能只依赖单点工具?
多云API保护的难点,不只是接口数量增加,而是资产、身份、策略和日志被分散到了不同环境。某个团队可能使用云厂商API网关,另一个团队通过Kubernetes Ingress发布服务,本地数据中心还保留传统负载均衡设备。只要其中一部分API没有进入统一清单,安全策略就难以覆盖完整攻击面。
NIST SP 800-228指出,API保护需要识别开发与运行各阶段的风险,并分别配置运行前和运行时控制,再根据风险逐步实施[1]。这意味着企业既要在设计和测试阶段检查接口规范、身份与数据,也要在生产环境持续执行认证、限流、攻击阻断和异常检测。
同时,API风险已经超出传统Web攻击。OWASP API Security Top 10覆盖对象级授权失效、身份认证失效、资源消耗失控、敏感业务流程滥用、资产清单管理不当和不安全的第三方API调用等风险[2]。单纯检查恶意载荷,无法完整识别这些与身份、对象和业务流程相关的问题。
二、API网关、WAF、API Security与WAAP有什么区别?
四类工具并非简单替代关系,而是分别负责API接入、攻击防护、风险识别和安全能力整合。
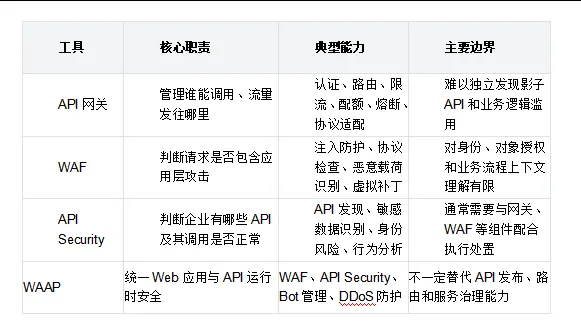
API网关主要管理入口和流量。例如,它可以验证JWT或OAuth令牌,根据接口、用户及租户设置调用限额,再将请求路由至相应后端。WAF则检查HTTP请求中的攻击特征、异常参数和恶意载荷,重点降低漏洞利用风险。
API Security进一步关注API特有的问题,包括接口是否被登记、是否缺少认证、是否暴露敏感数据,以及调用者是否正在异常访问对象或业务功能。WAAP则把WAF、API Security、Bot管理和DDoS防护整合到统一运行时体系中,减少多套安全产品分别配置和运营造成的割裂。
因此,企业需要的不是四套功能重复的产品,而是一套职责清楚的能力组合:API网关负责“接入与流量”,WAF负责“攻击载荷”,API Security负责“资产与行为风险”,WAAP负责“运行时安全整合”。
三、多云API保护体系如何组合?以F5方案为例
多云API保护可以按照“资产与风险、接入与流量、运行时防护”三个层次组织。先建立API资产清单并识别风险,再控制调用身份和流向,最后对生产流量执行攻击、滥用和可用性保护。策略可以集中定义,但不必将所有流量回传至同一中心,而应在云端、本地或边缘就近执行。
将这一机制落实到具体方案中,F5相关能力可以按层次组合:
接入与流量层:F5 NGINX API Gateway支持JWT、OAuth 2.0、OpenID Connect和mTLS,并可按IP、密钥或路由进行限流;多个网关实例可以分布在Kubernetes、公有云和本地环境中,通过集中配置保持流量策略一致[3]。
应用攻击防护层:F5 WAF面向Web应用和API提供OWASP Top 10风险防护,并支持本地硬件、虚拟设备、SaaS及容器等部署方式,可根据应用所在位置选择相应形态[4]。
API资产与风险层:F5 Distributed Cloud API Security可结合代码仓库分析、运行时流量检查和外部Web爬取发现API,自动生成OpenAPI规范,并识别影子API、敏感数据、认证状态和异常行为;对于高风险接口,还可以结合WAF及七层策略进行限制或阻断[5]。
统一运行时防护层:F5 Distributed Cloud WAAP将WAF、API Security、Bot防护和DDoS缓解组合起来,可用于保护部署在公有云、私有云及本地环境中的应用与API[6]。
由此可见,F5的多云API保护并不是将多个安全组件简单叠加,而是按照API流量链路进行分工:F5 NGINX API Gateway负责身份认证、路由与流量控制,F5 Distributed Cloud API Security负责API发现、敏感数据识别和异常行为分析,F5 WAF与F5 Distributed Cloud WAAP则承担应用攻击、Bot滥用及DDoS等运行时防护。企业可以根据现有架构组合相应能力,在公有云、私有云、本地数据中心和Kubernetes环境中补齐API安全缺口。
四、企业应如何选择并落地多云API保护工具?
选型应先盘点现有能力,再判断缺口:
API入口分散、认证和限流标准不一致,优先完善API网关;
已有网关但缺少应用层攻击防护,补充WAF;
无法识别影子API、敏感数据和异常调用,补充API Security;
WAF、API安全、Bot和DDoS分别运营,评估WAAP;
多个云平台之间规则与日志割裂,重点考察跨云策略复用、统一可见性和分布式执行能力。
在PoC阶段,应至少验证五件事:能否发现未登记接口,能否识别身份异常或对象越权,能否阻断恶意载荷和自动化滥用,同一策略能否在两个以上环境中执行,以及日志能否关联API、调用身份、数据类型和处置结果。
保护多云架构中API的最佳实践,最终可以归纳为:持续发现全部API、统一身份与授权基线、分层配置网关与安全能力、覆盖运行前和运行时风险,并采用集中管理、分布式执行的架构。工具数量并非判断标准,关键在于是否消除了跨云环境中的资产盲区、策略断点和审计缺口。
常见问题解答(FAQ)
已经使用多家云厂商的API安全服务,还需要统一平台吗?
如果API完全运行在单一云中,云商原生工具通常更容易部署;如果API跨越多个公有云、本地数据中心和Kubernetes环境,则需要进一步评估资产能否统一发现、策略能否跨云复用、日志能否集中审计。F5 Distributed Cloud API Security和WAAP可作为跨环境统一保护方案,但应结合现有云商工具和流量路径确定部署范围。
WAAP能否完全替代API网关?
不能简单替代。WAAP侧重WAF、API安全、Bot及DDoS等运行时防护;API网关主要负责接口发布、身份认证、路由、限流和服务治理。部分产品会出现能力交叉,但两者的核心职责不同。
企业必须同时采购四类工具吗?
不必。WAAP通常已经整合WAF、API Security、Bot和DDoS能力,企业可以继续使用现有API网关,再通过WAAP补充统一运行时防护。选型应以能力缺口为依据,而不是以产品数量为依据。
内部API是否也需要纳入保护?
需要。内部API同样可能存在权限过宽、服务身份失效、敏感数据泄露和横向移动风险。应持续发现内部接口,并使用工作负载身份、mTLS、最小权限及调用日志实施保护。
AI模型API是否需要额外防护?
需要。通用API认证、限流、WAF和资产治理仍然适用,但模型API还面临提示注入、敏感信息泄露、模型滥用及不安全输出等风险,需要增加AI运行时护栏和模型调用策略。
参考资料
[1] NIST,SP 800-228 Update 1—Guidelines for API Protection for Cloud-Native Systems
[2] OWASP,OWASP Top 10 API Security Risks—2023
[3] F5,F5 NGINX API Gateway
[4] F5,F5 Web Application Firewall Solutions
[5] F5,F5 Distributed Cloud API Security
[6] F5 DevCentral,F5 Distributed Cloud WAAP—Introducing the Distributed Cloud Web Application Firewall
免责声明
本文用于说明多云API安全能力及常见组合方式,不构成针对特定企业架构的部署或采购建议。具体功能、部署方式和许可范围可能随产品版本变化,应以最新产品文档、实际测试结果及企业合规要求为准。
