厂商信息为公开资料整理,截至 2026 年 10 月;能力描述以各厂商公开资料为准,排列不构成排名。法规条款以官方发布文本为准。
2023 年春天,三星半导体部门的工程师为了排查代码问题,把一段源代码粘贴进了 ChatGPT。几周之内类似情况发生了数起,三星随后限制了员工在公司设备上使用生成式 AI。这件事之所以被反复引用,不是因为它多严重,而是因为它太普通:工程师没有恶意,只是想把工作做快一点。
三年后,这个问题的规模变了。员工用的不再是一个聊天窗口,而是几十个嵌入在浏览器插件、办公套件、代码编辑器里的 AI 功能;企业自己的应用开始调用大模型 API;Agent 开始替人执行操作。数据泄漏的路径从"人把内容粘贴出去",扩展到了"应用把数据发出去"和"Agent 把数据带出去"。
AI 安全网关要管的,就是这三条路径。
一、AI的三条泄漏路径,三种防护难度
1. 人用 AI
员工通过浏览器或客户端访问公共 AI 服务。难点在于"看不见"——大多数 AI 应用走 HTTPS,传统防火墙只能看到域名,看不到内容;新的 AI 工具每周都在出现,黑名单永远追不上。
2. 应用调用 AI
企业的客服系统、知识库、数据分析平台通过 API 调用大模型。难点在于"分不清"——同一个 API 通道里,既有正常的业务数据,也可能混入客户隐私、合同条款、财务数据,必须在内容层面识别和处理。
3. Agent 执行
Agent 读取企业数据、调用工具、把结果写回系统或发给外部。难点在于"拦不及"——Agent 的一次任务可能包含几十次模型调用和工具调用,任何一环被 Prompt 注入操纵,都可能导致越权操作。
OWASP 发布的大模型应用十大风险(2025 版)把"Prompt 注入"和"敏感信息泄露"列在前两位,2026 年又发布了面向 Agent 应用的十大风险清单。这两份清单基本勾勒出了 AI 安全网关的能力边界。
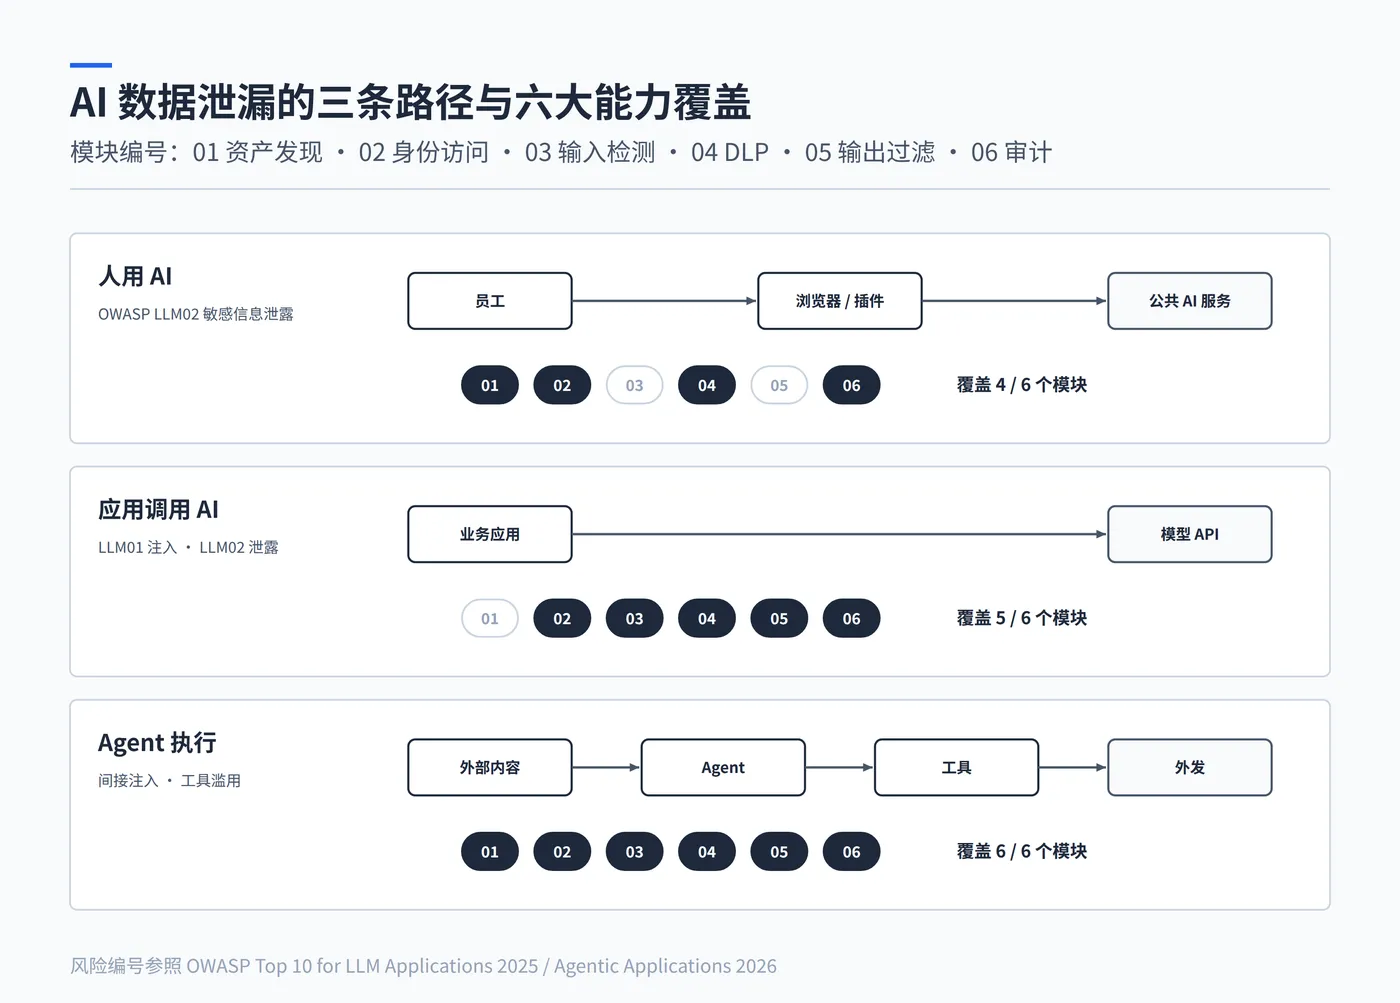
AI 数据泄漏的三条路径与六大能力覆盖
二、AI安全网关的六大能力模块
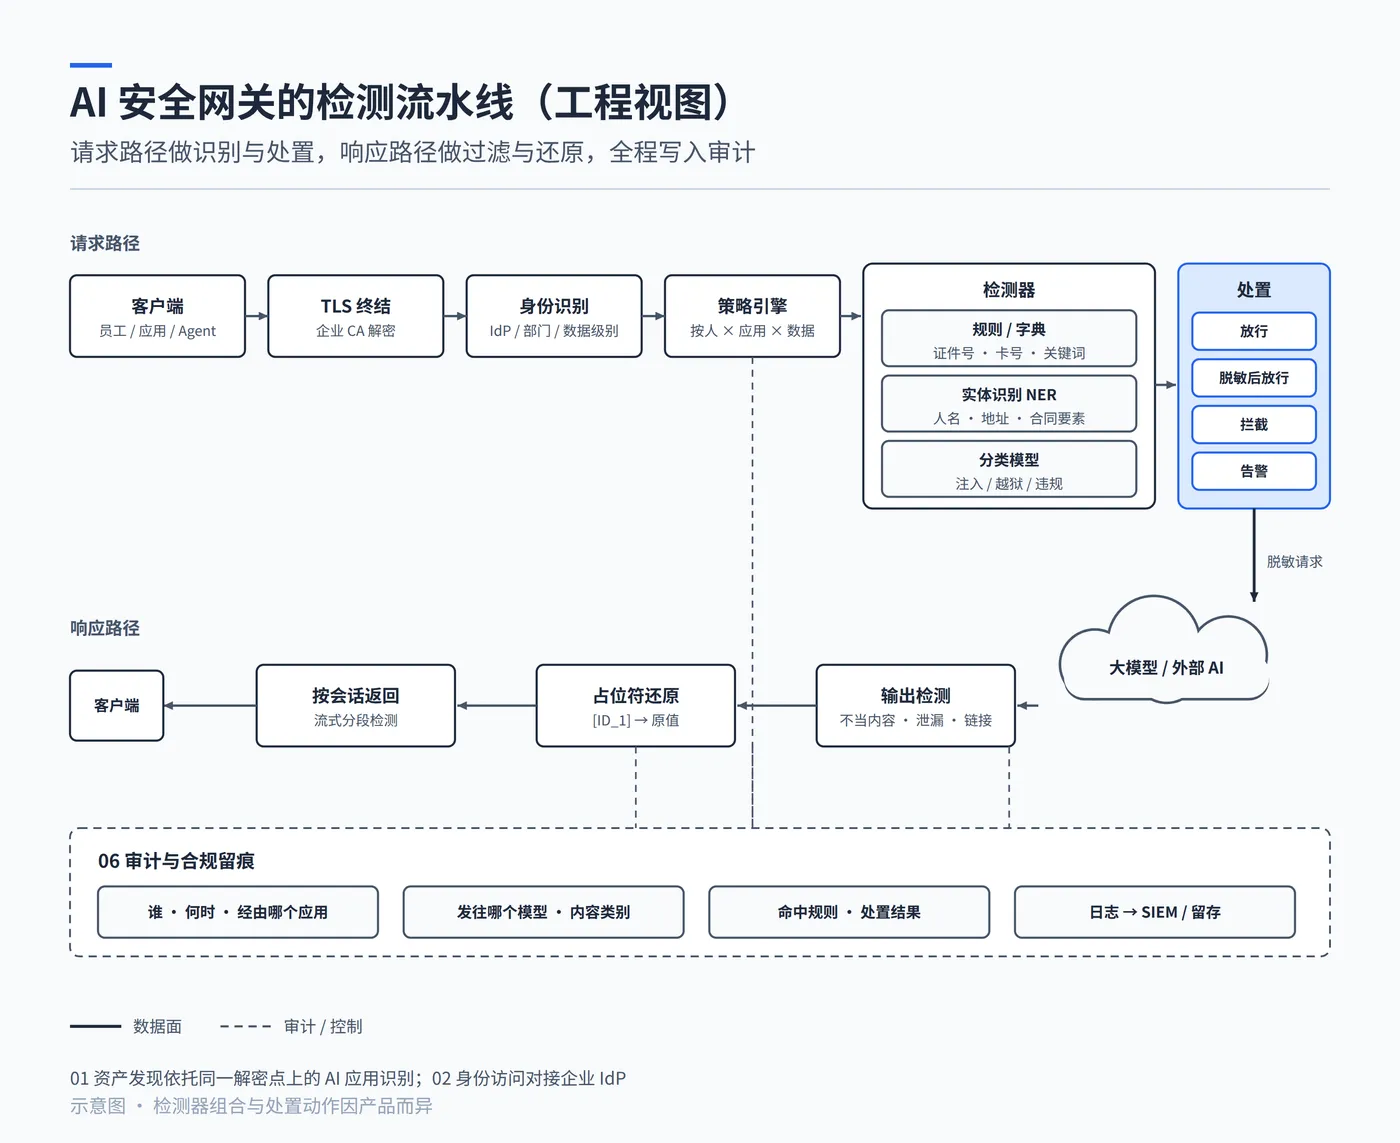
AI 安全网关检测流水线(工程视图)
模块一:AI 资产发现(影子 AI 识别)
先回答"企业里到底有哪些 AI 在用"。通过流量识别发现员工访问的 AI 应用、应用调用的模型 API、正在运行的 MCP 服务,形成 AI 资产清单,并标注风险等级。
技术上依赖两件事:一是 SSL 解密,否则只能看到域名;二是持续更新的 AI 应用特征库。评估时可以问厂商:特征库覆盖多少 AI 应用,更新频率如何,能否识别嵌入在 SaaS 产品里的 AI 功能。
模块二:身份与访问控制
不是简单地"允许或禁止 ChatGPT",而是按人、按部门、按应用、按数据分级做细粒度控制。比如研发可以用代码助手但不能上传整个代码库,市场部可以用文案工具但不能上传客户名单。
这一模块要和企业现有的身份体系(AD、LDAP、企业微信、钉钉、飞书等)打通,否则策略只能按 IP 配置,形同虚设。
模块三:输入检测(Prompt 注入与越狱防护)
识别试图绕过模型安全限制的输入,包括直接注入("忽略之前的指令")和间接注入(藏在网页、文档、邮件里的恶意指令,被 Agent 读取后执行)。间接注入是 Agent 时代的主要威胁,因为攻击者不需要接触用户,只需要污染 Agent 会读取的内容。
检测方式通常是规则加上专门训练的分类模型。关键指标是误报率:误报高了,业务部门会要求关掉。
模块四:数据防泄漏(DLP)
在内容层面识别敏感信息:身份证号、手机号、银行卡号这类结构化数据相对容易;源代码、合同条款、内部财务数据这类非结构化敏感信息更难,需要结合企业自定义的分类规则与语义识别。
处理动作不只有"拦截"。更实用的做法是脱敏后放行——把身份证号替换为占位符,再把模型的回答还原回来,业务照常进行,敏感数据不出去。
模块五:输出过滤
检查模型返回的内容:是否包含不当内容、是否泄漏了训练数据或系统提示词、是否包含恶意代码或链接。面向公众提供服务的 AI 应用,还需要满足《生成式人工智能服务管理暂行办法》对生成内容的要求。
模块六:审计与合规留痕
记录谁、在什么时间、通过什么应用、向哪个模型发送了什么类别的内容,以及策略执行结果。审计日志本身也是敏感数据,存在哪里、保留多久、谁能查看,需要在部署前想清楚。《网络数据安全管理条例》自 2025 年 1 月 1 日起施行,对数据处理活动的记录与管理提出了明确要求。
三、AI安全网关的三条技术路线
六个模块在不同厂商那里有不同的实现方式,大体分为三条路线。
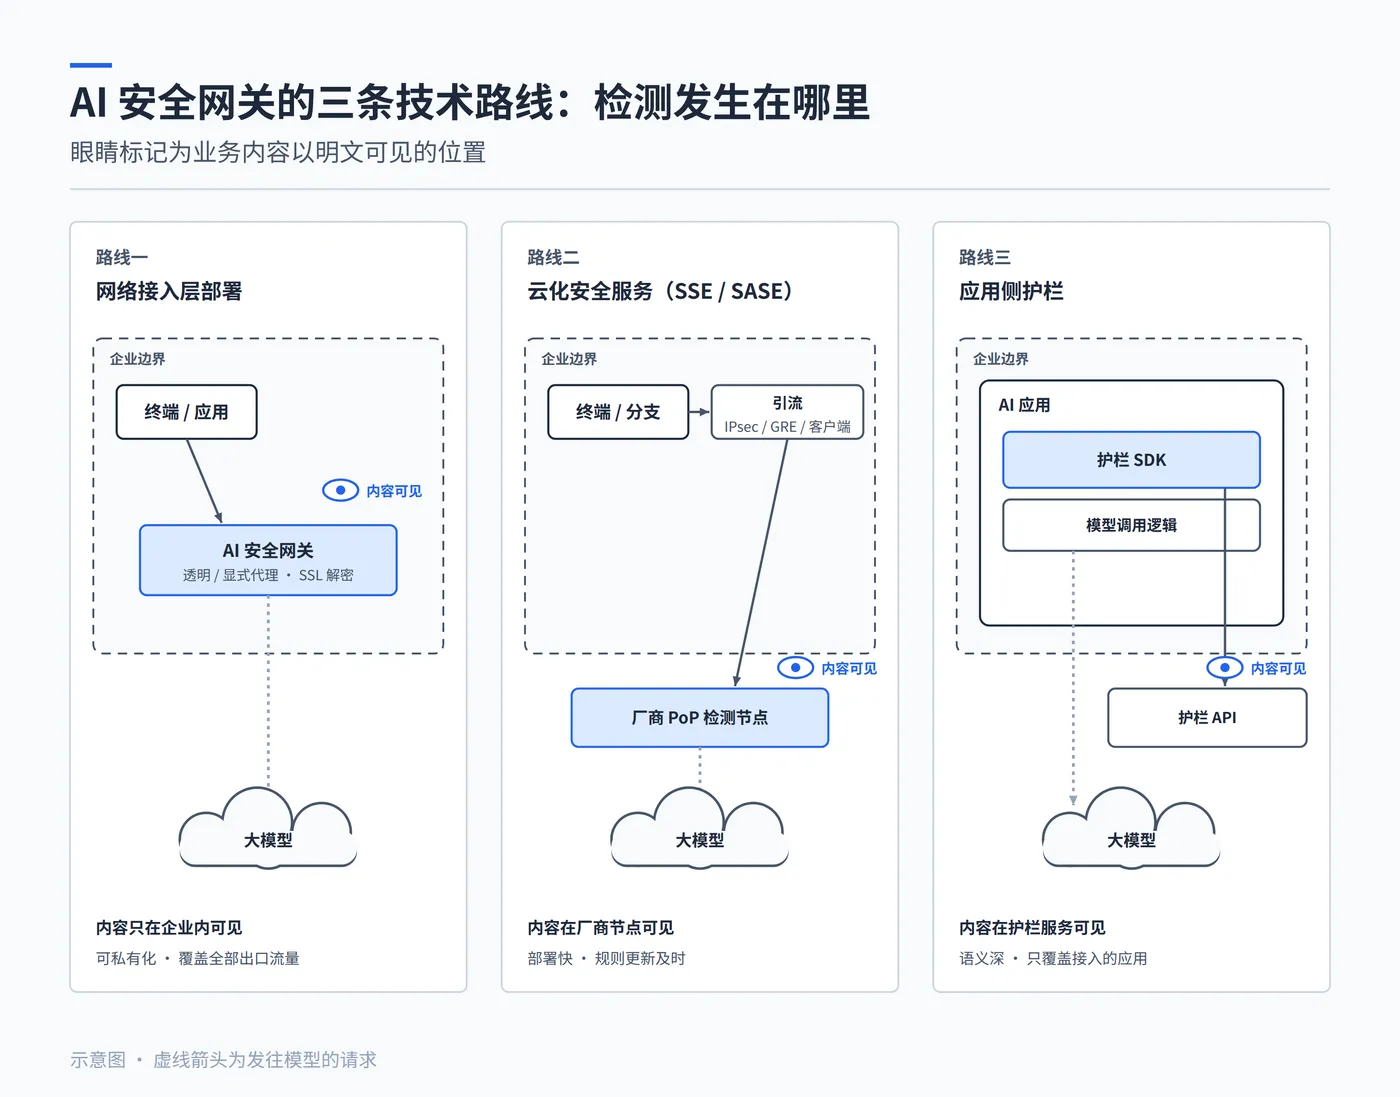
三条技术路线:检测发生在哪里、内容在哪里可见
路线一:网络接入层部署
在企业网络出口或分支接入点部署,所有 AI 流量必经此处。优势是覆盖全面、不依赖终端安装客户端,并且可以私有化部署,审计数据和敏感内容不离开企业。适合对数据主权要求高、分支多的企业。
路线二:云化安全服务(SSE / SASE)
流量被引导到厂商的云端安全节点做检测。优势是部署快、规则更新及时,适合已采用 SASE 架构的企业。需要评估的是:内容检测在云端完成,敏感数据是否允许经过第三方节点。
路线三:应用侧护栏
以 SDK 或 API 形式嵌入企业 AI 应用,在调用模型前后做检测。优势是与业务结合紧、语义理解深;局限是只管得了接入它的应用,管不了员工自行访问的外部 AI。
四、AI安全网关选型的 6 个问题
1. SSL 解密在哪里做,证书怎么管? 不解密就看不到内容;解密点的位置决定了敏感数据会经过哪里。
2. 检测在哪里完成? 本地、厂商云端还是第三方模型服务?如果用大模型做检测,检测本身是否会把数据发出去?
3. 误报率和延迟是多少? 要求用企业自己的样本做测试。流式输出场景下,输出过滤会不会让首字返回明显变慢?
4. 能否脱敏放行,而不只是拦截? 一刀切的拦截最终会被业务部门绕过。
5. 覆盖哪几条路径? 人用 AI、应用调用 AI、Agent 执行,分别靠什么能力覆盖?
6. 审计日志存在哪里? 是否满足企业所在行业的留存与访问要求。
写在最后
AI 安全的难点不在技术,而在平衡:管得太松,数据在不知不觉中流出去;管得太紧,员工会用私人手机绕过所有防线。好的 AI 安全网关应该让"合规地用 AI"比"偷偷地用 AI"更方便。这也是选型时最值得验证的一点。
附:数据来源与参考资料
- OWASP Top 10 for LLM Applications 2025;OWASP Top 10 for Agentic Applications 2026(来源:OWASP GenAI Security Project)
- Check Point 收购 Lakera、F5 收购 CalypsoAI、CrowdStrike 收购 Pangea(来源:各公司公告;Pillar Security 2026 行业梳理)