
先说说现实
接触过不少中小团队,IT 部门往往就一两个人:装系统、修电脑、改密码、弄网络是日常,安全检查来了还要临时补材料。安全和运维两件事,全压在同一拨人身上,预算也有限。
这种情况下,最不现实的做法就是堆工具——一个系统管资产、一个系统管外设、一个系统做远程,每上一个都要部署、对接、维护,人反而更累。更可行的路径是用一套终端管理体系把安全和运维一起覆盖,并且分阶段、先易后难地推进。本文把这条建设路径和具体做法讲清楚。
一、建设顺序:先看清,再规范,后管控,最后提效
整体可以按五个阶段推进,每个阶段都能独立见效,不必等全部做完:
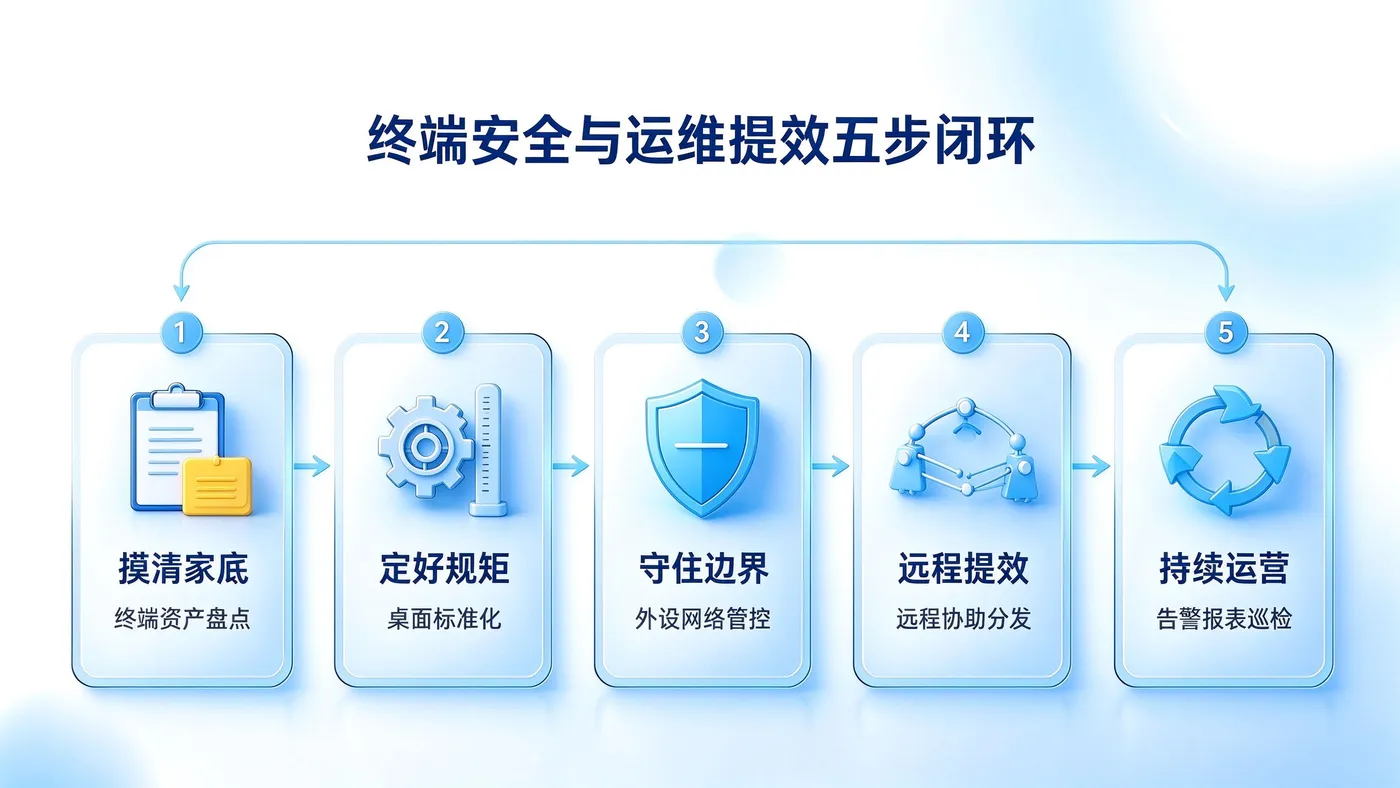
二、第一步:把终端和资产看清
很多团队的第一痛点是"说不清自己到底有多少台电脑、装了什么软件"。这一步优先做资产纳管:
- 终端安装统一代理后,自动上报硬件配置(CPU、内存、磁盘、网卡)和软件列表(名称、版本、路径);
- 记录外设接入和硬件变更,形成动态台账;
- 区分在线、离线终端,掌握操作系统和补丁情况。
资产清楚之后,软件合规、设备盘点、安全检查都能直接从台账取数,不用再一台台去数。
三、第二步:把终端基线规范起来
资产看清后,先把容易统一、风险又高的基线规范起来:
- 统一桌面壁纸和屏保,设置无操作超时锁屏、定时关机,减少终端长期无人锁定的情况;
- 梳理必备软件和违规软件,建立程序黑白名单,明确禁止的软件启动即拦截;
- 关注进程、服务、启动项、计划任务、账户和注册表的变化,对异常新增保持告警。
这一步不追求一步到位,先把全员能统一的项目落地,再逐步收紧。
四、第三步:把外设和网络边界管住
基线之后,重点管数据外泄的几个通道,按风险高低逐步开通:
- 外设:U 盘按只读、读写、禁用分级,敏感岗位可配加密 U 盘;打印、刻录、蓝牙、光驱、无线网卡按需授权,操作留痕;
- 网络:网站访问按类别和黑白名单控制,邮件外发和附件做管控,通过终端防火墙按 IP、端口、程序限制外联;
- 违规外联:监测多网卡、手机热点、私接网络,发现即报警;
- 身份:敏感操作结合身份认证和访问权限,必要时引入终端零信任做持续校验。
实施时建议先告警、后阻断,给员工适应期,避免一上来就大面积拦截影响业务。
五、第四步:用远程能力把运维提效
安全基线建起来后,运维侧的重复劳动也应该被工具替代:
- 远程协助和实时屏幕,让大部分故障不用到场就能处理;
- 远程开机配合批量操作,下班后也能完成升级和分发;
- 文件分发支持批量下发软件和补丁,进度可查;
- 密码重置、信息收集、问卷调查、通知和待办等事务性工作统一在线完成。
对于只有一两个 IT 的团队,这一步释放的人力往往最直接。
六、第五步:持续运营
- 对违规外联、违规设备、硬件变化、性能异常设置告警;
- 沉淀操作日志和审计报表,按行为类型统计;
- 定期复盘资产、外设、网络和运维数据,形成可汇报的报告。
七、关于工具选择
分阶段建设并不意味着要分系统采购。我们最终选择的是一体化平台——迪康端点安全一体化,资产、基线、外设、网络、远程运维和报表在同一套终端代理和控制台里完成,人少也能维护,避免了多套工具带来的部署和对接成本。
总结
中小团队做终端安全和运维,关键是承认"人少、预算有限"这个现实,用一套系统覆盖两类需求,并按看清资产、规范基线、管控边界、远程提效、持续运营的顺序分阶段推进。每个阶段独立见效、逐步收紧,既不会因为一次性铺开而阻力重重,也能让有限的 IT 精力用在刀刃上。

