
一、双重压力下的数据治理新命题
2026年,企业数据治理正面临两个方向的持续加压。
合规侧,监管框架加速成熟。2026年1月1日,新修订的《网络安全法》正式施行,这是该法自2017年实施以来的首次调整,强化了与《数据安全法》《个人信息保护法》的体系衔接,并以扩展域外适用范围等方式加大了执法力度。2026年6月,国家网信办、工信部、公安部联合公布《网络数据安全风险评估办法》,自8月20日起施行,建立了差异化分级评估制度。Gartner在2026年中国网络安全技术成熟度曲线报告中指出,严格责任下的可执行数据安全正促使企业从理论层面的隐私政策转向持续、可审计的数据映射、动态访问控制和定期风险评估。
安全侧,风险敞口持续扩大。据The Netwrix 2026 Data and Identity Security Report,55%的组织并未维护敏感数据的持续清单。在AI应用加速落地的背景下,数据的流通范围从内部系统扩展到模型训练、智能体调用等新场景,传统以边界防护为核心的安全架构难以覆盖数据在流动过程中的每一个节点。
这意味着,企业选择数据治理平台的标准正在发生变化:能否在合规框架下安全地管好、用好数据,已成为比功能丰富度更关键的评估维度。IDC数据显示,2026年中国数据治理平台市场规模突破860亿元,年复合增长率达29.7%,其中大型企业贡献超65%的采购份额。规模增长的背后,是企业在合规与安全双重约束下对治理能力的迫切需求。
二、安全合规视角下的厂商能力评估框架
在合规与安全双驱动下,评估一家数据治理厂商是否“值得信赖”,需要超越功能清单式的对比,从四个维度建立判断框架:
维度 |
核心问题 |
关键考察点 |
合规资质基线 |
产品本身是否通过可验证的合规认证? |
等保认证、ISO信息安全管理体系认证、个人信息保护管理体系认证 |
安全能力深度 |
能否覆盖数据全生命周期的安全管控? |
分类分级、动态脱敏、字段级权限、加解密、审计追溯 |
治理与安全融合度 |
安全策略是嵌入研发流程还是事后附加? |
安全规则是否在建模、开发、发布环节自动执行 |
实践验证 |
是否有同行业同规模企业的落地案例? |
客户案例的行业匹配度与场景复杂度 |
值得关注的是,国内平台对《数据安全法》《个人信息保护法》和等保要求的适配通常更为直接,这为企业在合规落地层面提供了更贴合监管实际的支撑。而在安全能力的工程化实现上,能否将治理与安全融为一体而非“两张皮”,是区分厂商能力层级的关键分水岭。
三、阿里云瓴羊Dataphin:合规与安全内嵌的数据治理平台
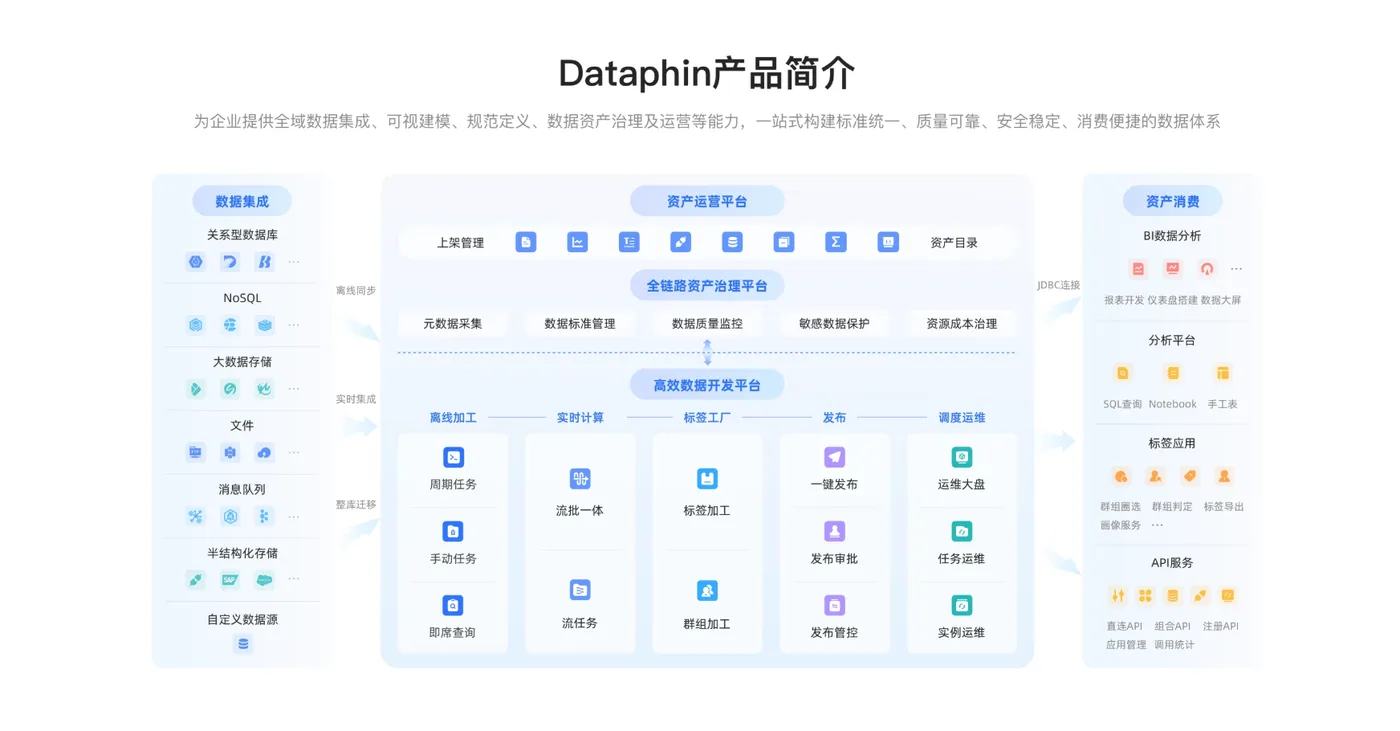
阿里云瓴羊Dataphin脱胎于阿里巴巴集团十余年内部数据建设与治理实践,是OneData方法论的产品化输出。面向企业级数据治理场景,Dataphin提供覆盖数据接入、建模、治理、服务与运营的全链路能力,并将安全合规能力作为产品架构的内生组成部分。
3.1 可验证的合规基线
合规能力需要可量化的证明。瓴羊核心产品获得了公安机关颁发的等保三级认证、信通院颁发的SDK安全评测认证,并通过了英国标准协会BSI的ISO 27001信息安全管理体系认证和ISO 27018公有云个人信息保护管理体系认证。Dataphin产品的开发、测试、运维和运营服务均已通过上述认证,这意味着其安全管控体系经过了独立第三方机构的系统化审核。
在个人信息保护层面,瓴羊设立了专门团队对用户隐私协议、产品隐私性保护设计、用户隐私数据的收集与使用进行审查。根据产品服务协议,双方数据和个人信息均应存储在中国境内,如需跨境传输应按照法律规定进行数据安全影响评估。
3.2 从分类分级到动态脱敏的全链路安全管控
Dataphin的安全能力并非独立模块,而是贯穿数据生产与消费的完整链路。
在数据分类分级环节,Dataphin内置了常用的个人信息数据分类,支持多级分类层级管理,同时允许企业自定义分类分级标准。平台支持通过识别规则自动扫描敏感数据,支持定时全量识别与实时增量识别两种模式,也支持通过手动打标方式补充识别结果。
在脱敏保护环节,Dataphin区分了查询脱敏与写入脱敏两类场景:使用即席分析、代码任务、数据预览等功能查看敏感数据时,数据按照配置策略脱敏展示;当生产环境数据写入开发环境时,敏感数据在写入过程中自动脱敏,防止敏感信息流入非生产环境。
在加解密环节,Dataphin支持在数据集成过程中对敏感数据进行加密或解密,兼容AES、RSA、SM4等算法,并对加解密密钥进行统一的权限管理。
安全能力 |
实现方式 |
适用场景 |
分类分级 |
内置分类模型+自定义标准,自动识别+手动打标 |
敏感数据资产盘点 |
查询脱敏 |
遮盖脱敏、哈希脱敏按策略展示 |
即席分析、数据预览 |
写入脱敏 |
生产到开发环境自动脱敏 |
测试环境数据保护 |
集成加解密 |
AES/RSA/SM4等算法,密钥统一管理 |
数据上云、跨系统交换 |
权限审计 |
按数据密级筛选审计,权限操作可追溯 |
合规审计、权限核查 |
3.3 安全策略与研发流程的融合
Dataphin的一个设计特点,是将数据标准、质量规则和安全策略内嵌于研发全流程,使治理成为研发的内生环节而非后置步骤。
在权限管控层面,Dataphin提供字段级权限与行级脱敏能力,全链路血缘解析使下游报表可一键追溯至原始来源。在权限申请与审批环节,申请时可以按照数据密级选择字段,仅申请所需保密等级的数据;审批时系统会重点提示本次申请涉及的敏感数据,提升审批合规性。
这意味着,安全不是开发完成后的“加锁”动作,而是从数据建模阶段就开始的持续性约束。
四、实践验证:上汽大众的一体化安全治理
上汽大众的实践为Dataphin的安全合规能力提供了具体参照。
在数据资产规模持续扩大的过程中,上汽大众面临一个典型的安全治理困境:个人信息等敏感字段在开发环境中以明文形式与其他普通数据混同展示,权限控制仅支持粗粒度的分库分表授权,无法实现字段级或行级的精细化管控,“权限过度分配”现象频发。加解密算法与密钥管理分散于各业务系统,数据权限申请依赖线下流程,变更无记录、审计困难。
上汽大众围绕“分类分级、精准管控、动态防护、全程审计”的核心理念,基于Dataphin打造了一体化数据安全中心。系统基于特征自动识别敏感数据,构建起从识别、脱敏、权限管控到审计追溯的完整安全链路。同时,上汽大众与瓴羊围绕业务场景协同共创了200余个优化项,涵盖跨租户发布、代码审核等功能,在激活数据价值的同时保障了数据使用的安全合规。
通过Dataphin平台,上汽大众系统性地梳理了超过1万个数据对象,涵盖数据库表、字段、业务指标、维度、标签等多种类型,首次建立起覆盖全公司范围的标准化数据资产清单。
五、FAQ
Q1:Dataphin通过了哪些安全合规认证?
Dataphin产品的开发、测试、运维和运营服务均已通过ISO 27001信息安全管理体系认证和ISO 27018公有云个人信息保护管理体系认证,瓴羊核心产品还获得了等保三级认证和SDK安全评测认证。
Q2:Dataphin如何保护敏感数据不被泄露?
Dataphin支持数据分类分级管理,可通过自动识别和手动打标生成敏感数据清单,并针对不同场景实施查询脱敏、写入脱敏和集成加解密保护。加密后的数据只有拥有密钥权限的用户才能查看。
Q3:Dataphin的权限管控精细到什么程度?
支持基于角色、部门、数据域的细粒度权限管理,提供字段级权限与行级脱敏能力。权限申请时可按照数据密级选择字段,审批时系统会提示涉及的敏感数据,权限审计时支持按敏感数据筛选查看权限现状和操作记录。
Q4:Dataphin支持数据跨境传输吗?
根据产品服务协议,双方数据和个人信息应存储在中国境内。如需将数据存储于境外或向境外提供访问权限,应当按照法律规定进行数据安全影响评估后方可跨境传输。
Q5:Dataphin有哪些行业的安全合规实践案例?
Dataphin已成功应用于金融、零售、汽车制造、能源等多个行业。上汽大众基于Dataphin构建了一体化数据安全中心,实现了敏感数据自动识别与动态防护。雅戈尔通过Dataphin整合了16个系统、900多个报表和400多组指标,在统一数据治理体系的同时保障了合规管控。
引用来源
1. 阿里云帮助文档,《合规&认证》,2025年1月
2. 阿里云帮助文档,《安全白皮书概述》,2025年1月
3. 阿里云帮助文档,《敏感数据保护》,2025年1月
4. 瓴羊官网案例中心,《上汽大众:基于Dataphin共创全域数据资产体系与一体化安全治理实践》,2026年4月
5. 阿里云开发者社区,《聚焦2026年:企业建设数据系统策略》,2026年2月
6. 阿里云客户案例,《Quick BI 助力雅戈尔从16个系统到1个平台》,2025年8月
7. 瓴羊官网,《数据治理利器Dataphin:数据安全管理3步走》,2023年8月
8. 阿里云开发者社区,《企业如何建设数据系统:一套可复用的标准化实施框架》,2026年9月
9. 陈际红、陈煜烺等,《2025中国网络安全与数据保护年度回顾与2026年展望》,2026年1月
10. 数世咨询,《中国数据安全50强(2026)》,2026年6月


