等保2.0技术要求与网络准入、终端安全的映射实践

简介: 本文解析等保2.0在身份鉴别、访问控制、安全审计、入侵防范及集中管控五方面对终端接入的安全要求,直击测评失分痛点;梳理NAC与终端安全管理能力映射关系,提供从差距分析到闭环整改的落地路径。

等保2.0在身份鉴别、访问控制、安全审计、入侵防范、集中管控五个方向对安全计算环境提出要求,其中与终端接入相关的条款正是不少单位测评失分的重灾区。本文梳理等保2.0相关控制点与网络准入控制(NAC)、终端安全管理的能力映射关系,并给出从差距分析到测评整改的落地思路。


一、等保2.0中与终端接入相关的控制点

对照 GB/T 22239 安全计算环境要求,直接或间接涉及终端接入的控制点可归纳为五类:

  1. 身份鉴别:登录用户身份标识唯一,采用两种及以上鉴别技术组合;
  2. 访问控制:按安全策略控制主体对客体的访问,遵循最小授权原则;
  3. 安全审计:审计覆盖每个用户,重要行为与事件可追溯、不可删除;
  4. 入侵防范:最小安装原则,关闭多余服务与高危端口,及时发现处置入侵;
  5. 集中管控:分散设备的统一安全管理与策略下发。

这五类要求落到内网,集中指向同一个薄弱环节:设备接入动作缺少受控机制。

二、能力映射:NAC 与终端安全如何逐项承接

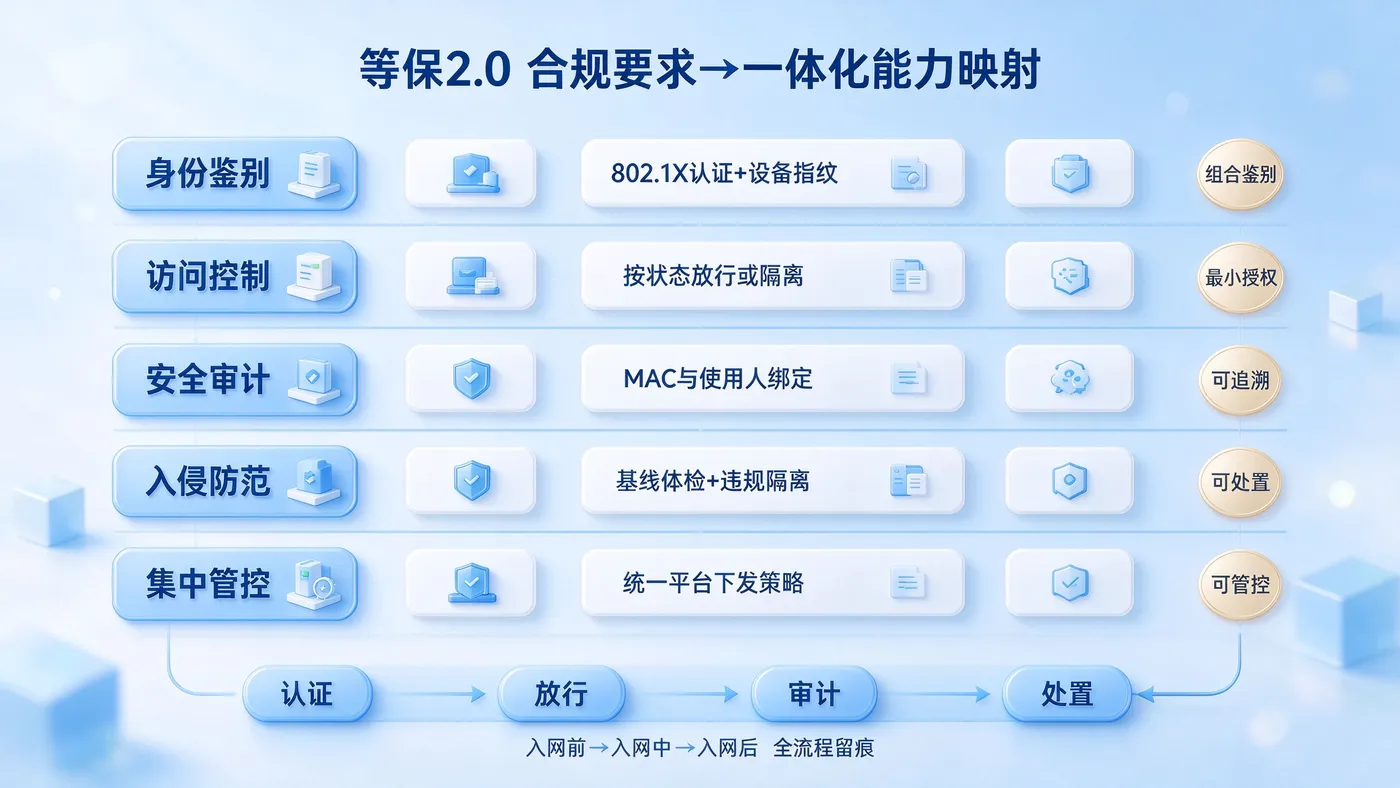
将等保控制点与两类系统的能力做映射,可以得到一张可直接指导整改的对照表:

等保控制点 网络准入(NAC) 终端安全管理
身份鉴别 802.1X / Portal 认证、设备指纹(硬件 ID 与 IP/MAC 多维交叉验证) 终端标识唯一性管理、账号与设备绑定
访问控制 准入放行/隔离、按合规状态分配 IP 段、ACL 限制互访 外设管控、软件黑白名单、资源访问策略
安全审计 入网/变更/阻断全流程日志、MAC 与使用人绑定 终端行为审计、补丁与基线变更记录
入侵防范 入网前基线体检、隔离修复区机制 补丁管理、杀毒状态检测、违规外联检测
集中管控 统一策略下发、多级级联、全网态势 统一平台纳管终端、策略模板化

关键在设计联动:基线不达标 → 准入不放行或隔离;已入网设备基线漂移或违规 → 准入联动隔离 → 修复后重新入网。这条闭环让"审计记录可追溯"和"入侵可处置"同时成立。

三、两个容易被测评点名的细节

审计定位到人。 等保要求"审计覆盖到每个用户"。传统基于 IP 的日志在 IP 可伪造的现实下无法满足这一点。把终端 MAC 与使用人工号绑定,让安全事件从"某个 IP"落到"某个人",是测评整改中最常见的补强动作。

身份鉴别的组合性。 等保要求"两种及以上鉴别技术组合"。仅账号密码不满足,常见的做法是"账号口令 + 设备指纹/802.1X 证书"组合,由准入侧统一完成人机双认证。

四、落地路径

  1. 差距分析:对照等级保护测评指标表逐项核查,标注不满足项与风险等级;
  2. 方案选型:按网络形态(交换网/路由网 × 静态/动态 IP)确定准入技术组合,选择与终端安全已打通的方案,减少对接成本;
  3. 分批整改:办公区试点 → 生产/车间分批扩大 → 哑终端白名单先监控后管控;
  4. 测评闭环:按测评项补齐日志报表、策略配置文档等佐证材料,整改后复测验证。

五、总结

等保2.0 不是一张静态的检查表,而是一套持续运行的控制要求。网络准入与终端安全一体化的价值,在于把"身份鉴别、访问控制、安全审计、入侵防范、集中管控"逐项落成可执行、可验证、可追溯的技术动作,让合规从"测评前突击"变成"日常即合规"。

等保合规映射-浅蓝3D版.jpg

相关文章
|
2月前
|
运维 安全 BI
中小团队终端安全与运维一体化建设:从资产盘点到边界管控的实施路径
本文针对中小团队IT人少、预算有限的现实,提出终端安全与运维一体化建设路径:分五步推进——先看清资产、再规范基线、后管控外设网络、继而远程提效、最终持续运营。强调用一套系统覆盖全场景,避免多工具叠加负担,每阶段独立见效,务实可行。
中小团队终端安全与运维一体化建设:从资产盘点到边界管控的实施路径
|
11天前
|
运维 监控 安全
勒索加密为什么"看不出"?把检测信号做到文档层
勒索病毒加密行为难识别,因其与正常办公操作高度相似。本文提出以“文档访问权限审计”替代传统行为检测:基于程序白名单、文档密级等静态基线,精准捕获越权访问、异常批量操作等信号,大幅降低误报漏报。结合实时告警、进程阻断、日志溯源与自动备份,构建检测-处置-恢复-复盘全闭环防勒索体系。(239字)
|
12天前
|
存储 安全 数据安全/隐私保护
从"U盘随便插"到"分级管控+全程留痕":一次移动存储安全改造复盘
本文复盘企业移动存储安全改造全过程:从U盘随意使用、无审计、旁路失控的“裸奔”状态,到分级管控(禁用/只读/审批)、封堵USB/蓝牙/手机等所有外设通道、全量记录插拔与文件操作日志。强调策略分步落地、旁路同步治理、审计重在追溯,助力企业筑牢数据防泄密防线。(239字)
|
2月前
|
运维 安全 数据安全/隐私保护
补丁装了就完事?企业终端补丁管理与安全巡检的落地闭环
前几篇分享了以透明加密为核心的文档防泄密、覆盖外设网络应用的边界管控,以及从"认设备"到"认人"的身份认证实践。但有一类问题几乎是每个企业 IT 团队的"老大难"——**操作系统补丁**:补丁发了不知道谁没装,装了不知道成没成,重启没人管,出了漏洞才发现一半机器还停在半年前。本文基于迪康端点安全一体化管理系统的补丁管理、安全巡检与风险告警能力,分享一套从"漏补丁"到"可验证"的闭环实践,覆盖漏洞检
|
1月前
|
存储 安全 数据处理
防内鬼的第一道显式防线:用终端水印体系构建可溯源的威慑
零信任下,屏幕水印与防拍照构建“显式防线”:通过动态身份水印(文字/点阵/图片/二维码)实现威慑、阻断与追溯。支持按密级分档策略,兼容加密与DLP,让泄密可识别、可追责。
|
2月前
|
存储 缓存 安全
文档透明加密的工程实现:从加密拦截、密钥管理到外发管控的链路拆解
本文深入剖析终端文档透明加密的工程实现,涵盖拦截层(内核/应用双路径)、密钥管理、离网/外发/密级/邮件四大边界场景兜底,以及兼容性避坑指南,揭示“无感加密”背后复杂的链路协同与安全平衡。
|
2月前
|
存储 人工智能 安全
阿里云千问办公QwenWork价格参考:免费版与收费版价格,新用户免费送2000积分、每天登录再送100积分
本文聚焦阿里云千问办公QwenWork的完整定价体系,拆解“订阅套餐+积分消耗”的双轨计费逻辑,详细梳理个人版三档、企业版两档的权益差异、价格梯度,全面说明积分的获取规则、消耗优先级与不同任务的算力消耗标准,同时详解新用户注册赠2000积分、每日登录送积分等专属福利,为个人用户与企业采购提供可量化的选型成本参考。
|
2月前
|
存储 弹性计算 数据库
阿里云服务器购买教程:38元/年起,四种主流购买方式全流程实操指南
本文针对阿里云ECS实例选购场景,系统拆解自定义购买、快速购买、活动页面购买、云市场镜像购买四种主流路径的操作流程、适用人群与注意事项,覆盖地域选择、实例规格族选型、带宽计费、安全组配置等全环节关键要点,同时梳理不同购买方式的优劣势对比与选型决策框架,帮助不同技术背景的用户避开配置误区,精准匹配业务需求完成云服务器高效采购。
|
2月前
|
存储 NoSQL Linux
Agent 能力建设的完整方法论:从工具接入到自我进化的演进路径
本文提出企业级Agent落地的四阶段演进路径:工具接入(MCP协议)、记忆建设(检索增强)、协作扩展(多智能体)、自我进化(反思机制),强调Agent是系统工程而非提示词工程。每阶段配可验证检查清单,路径经工业实践检验,助力团队规避常见误区、清晰排期与验收。(239字)
|
2月前
|
存储 供应链 BI
数据权限怎么设计?库、表、行、列和指标权限一次讲清
企业数据权限远不止“建账号分权限”,需构建库、表、行、列、指标五层动态权限模型:库/表权划定业务边界,行权限按组织属性精准控数据范围,列权限依数据分级管控敏感字段,指标权限穿透公式与底表。结合RBAC+ABAC,实现“角色定能力、属性定范围”,并贯穿申请、审计、回收闭环治理。(239字)