前言:
在互联网演进的历程中,中心化服务为人类带来了前所未有的协作效率,但单点故障与数据所有权的剥离也逐渐成为数字世界的隐痛。当传统平台的数据库面临停机、篡改或规则单方面变更时,普通用户往往只能被动承受。本文从通俗易懂的“班级记账”场景切入,深度拆解 Web2 中心化架构与 Web3 分布式网络的底层逻辑差异,透视非对称加密、共识机制与智能合约的技术本质,展现数据主权如何真正回归每一个网络参与者。
个人主页:艺杯羹
1. 账本的演进:从中心化托管到全员分布式备份
理解 Web3 的第一步,必须回归到人类社会最基础的协作媒介——账本。在数字化时代之前,群体协作往往依赖特定的中心角色进行信用背书与数据记录。
1.1. Web2 时代的班长账本模型
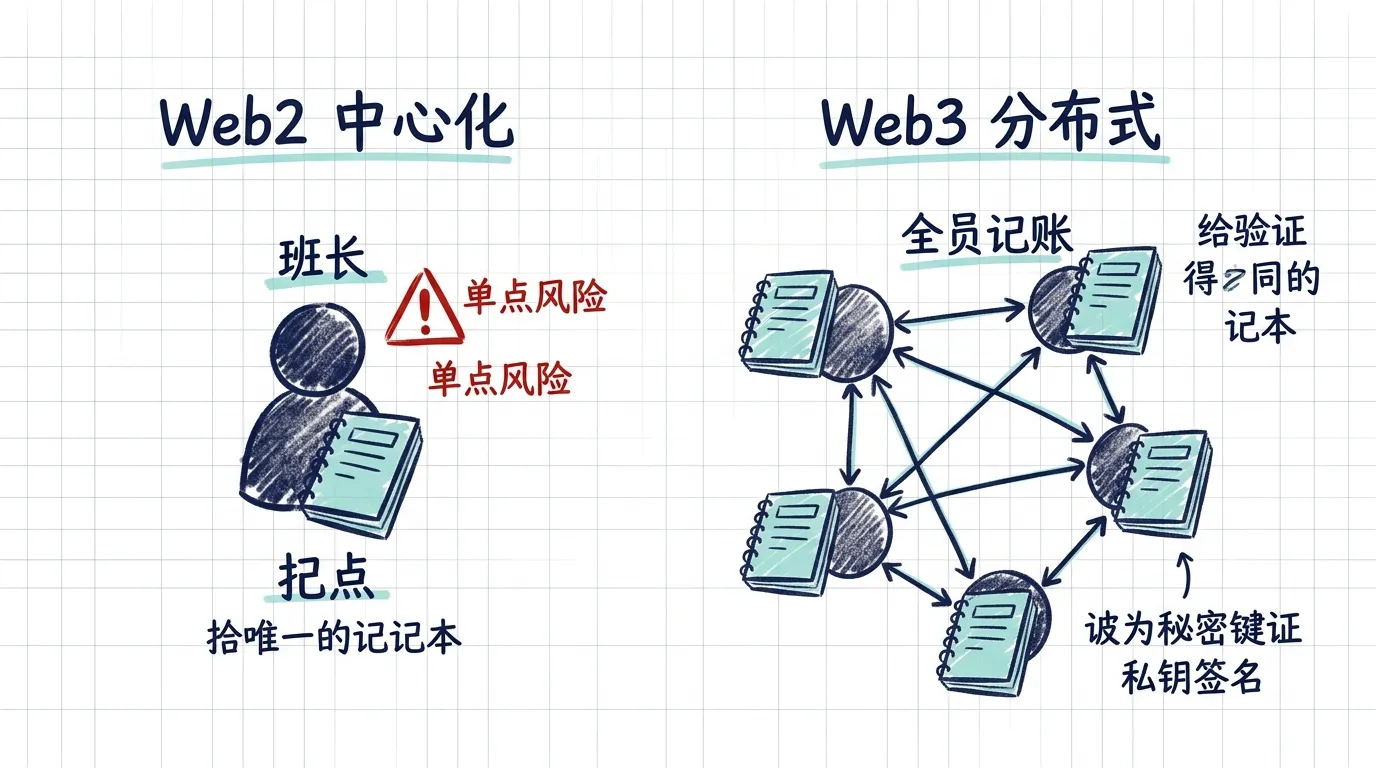
在典型的 Web2 场景下,所有用户的交互数据与数字资产都被收拢在特定服务商的中央数据库中。这一过程如同一个班级选出了一位班长,全班所有同学缴纳的班费、借阅的图书记录,全部由班长一个人记录在自己的私有笔记本上。
在这种中心化架构下,普通同学发帖、转账或评论,本质上都是在请求班长在笔记本上添上一笔。这种模式带来了极高的执行效率,因为班长一个人提笔就能决定记录的增删改查。然而,该架构的致命弱点在于单点脆弱性(Single Point of Failure)。一旦班长不小心弄丢了笔记本,或者笔记本遭遇了墨水污损,全班的缴费凭证便荡然无存;更极端的情况下,如果账本记录者擅自涂改金额,普通同学也缺乏交叉核对的独立依据。
1.2. Web3 时代的分布式记账革命
Web3 则彻底重构了信任的建立方式。在分布式网络中,记账权不再属于任何单一主体,而是将账本副本同步分发给全班的每一个人。
当某个同学发起一笔交易时,这个消息会广播给教室里的所有成员,大家同时在各自手中的笔记本上记下同一行内容。即使其中某几个同学的笔记本不慎丢失,或者有个别成员恶意篡改自己手中的记录,全网依然可以通过绝大多数成员手中的一致账本快速纠偏。数据不再寄生于某一家公司的服务器机房,而是由成千上万个对等节点(Peer-to-Peer Nodes)共同维护,实现了真正意义上的永不停机与不可篡改。
2. 信任基石:非对称加密与数字签名的数学防伪
在全员公开账本的体系下,随之而来的核心疑问是:既然账本人人可见,其他人是否可以冒充他人名义发起虚假记录?这正是 Web3 引入密码学体系的关键所在。
2.1. 公钥与私钥的双向映射
Web3 并不依赖账号密码登录系统,而是建立在非对称加密技术之上。每个网络成员都拥有一对互为数学映射的密钥:
公钥(Public Key):相当于公开的银行卡号或收款地址,可以安全地向全网所有人公开展示。任何人都可以向该地址转入资产或发送信息。
私钥(Private Key):相当于无法被破解的私章或绝对控制权。私钥由所有者本地离线保管,绝不经由任何网络传输。
2.2. 数字签名的防伪与广播验证机制
当某个节点需要转移资产或发布经过身份认证的声明时,该节点会在本地使用私钥对交易内容进行数学运算,生成一串独一无二的数字签名。随后,交易明细与数字签名被一同广播到全网。
网络中的其他验证节点只需要使用发起者的公开公钥,即可瞬间验证这笔交易是否确实由私钥持有者本人签署,并且能够确保交易内容在传输过程中未被任何中间人篡改。全网节点确认无误后,才会将这笔变动写入最新的账本区块中。
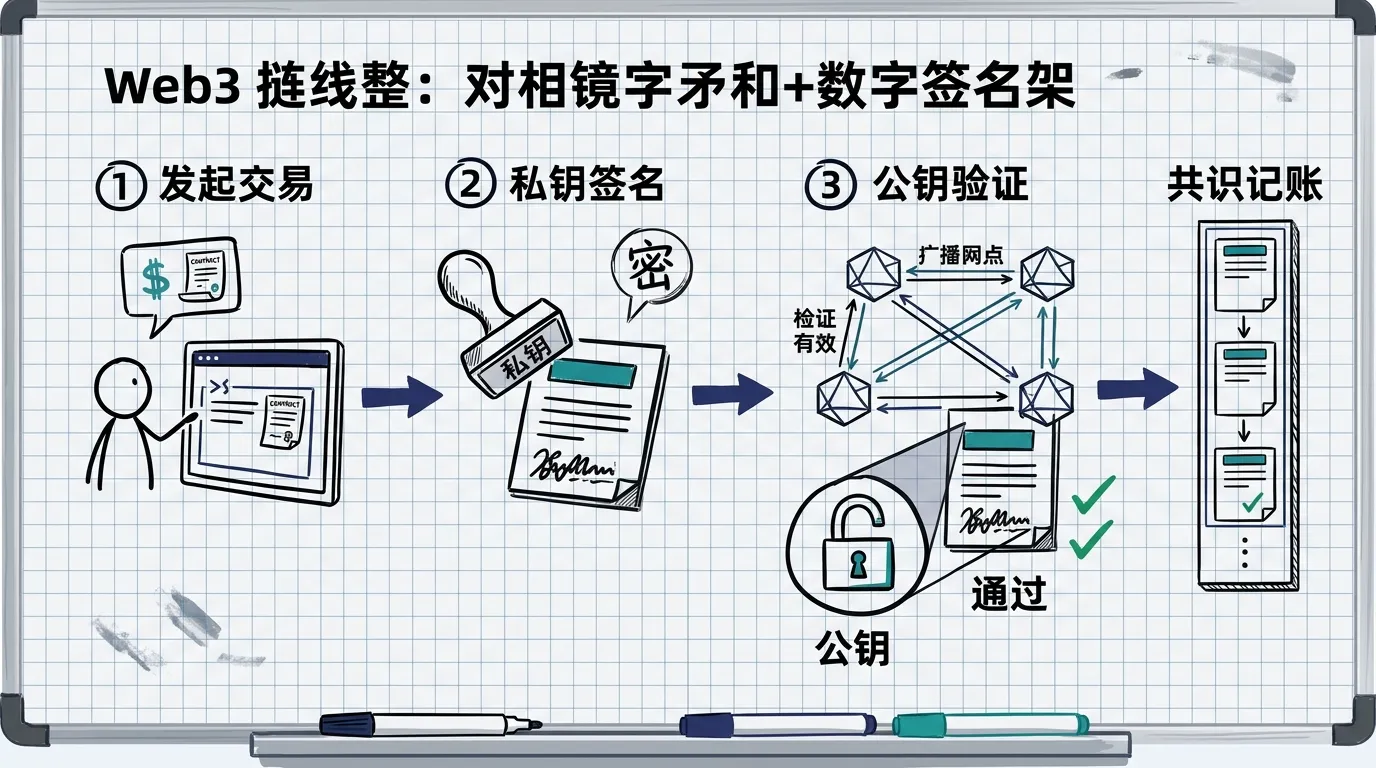
以下代码展示了基于椭圆曲线数字签名算法(ECDSA / SECP256k1)的核心工作流程。这段逻辑清晰地呈现了私钥签名与公钥全网无损验证的技术闭环:
import hashlib
from ecdsa import SigningKey, SECP256k1, VerifyingKey, BadSignatureError
def demonstrate_web3_cryptography():
    # 1. 本地生成用户的私钥与公钥对(私钥永不上网)
    private_key = SigningKey.generate(curve=SECP256k1)
    public_key = private_key.get_verifying_key()

    public_address = public_key.to_string().hex()[:16]
    print(f"[账户生成] 公开地址标识: 0x{public_address}...")
    # 2. 构造一笔业务交易(如:Alice 转账 10 单位资产给 Bob)
    transaction_payload = "TX_ID:1001|FROM:0xAlice|TO:0xBob|AMOUNT:10.0|NONCE:1"
    tx_hash = hashlib.sha256(transaction_payload.encode('utf-8')).digest()
    print(f"[交易构造] 原始数据明文: {transaction_payload}")
    # 3. 交易发起方使用本地私钥对交易哈希进行签名
    digital_signature = private_key.sign(tx_hash)
    print(f"[私钥签名] 生成防伪数字签名: {digital_signature.hex()[:24]}...")
    # 4. 全网广播后,任意对等节点使用公钥独立校验合法性
    verifier = VerifyingKey.from_string(public_key.to_string(), curve=SECP256k1)
    try:
        is_valid = verifier.verify(digital_signature, tx_hash)
        print(f"[节点验证] 公钥验签成功! 交易真实性确立,准予上链记账: {is_valid}")
    except BadSignatureError:
        print("[节点验证] 警告: 签名无效或交易数据被篡改,全网拒绝执行!")
if __name__ == "__main__":
    demonstrate_web3_cryptography()
3. 共识机制:谁来翻开新的一页账本
如果每个人都可以记账,当网络中同时出现成千上万笔交易时,由谁负责将这些交易打包成一个标准的数据区块,并确保全网所有节点按统一的顺序翻页?这就涉及到分布式系统的核心灵魂——共识算法。
3.1. 拜占庭将军问题与确定性秩序
在没有中央权威协调的分布式网络中,节点之间可能存在网络延迟、丢包甚至恶意节点故意发送冲突数据的情况。共识机制通过数学与经济博弈规则,迫使全网节点在去中心化环境下达成一致。
无论是工作量证明机制(Proof of Work)中算力竞速的谜题求解,还是权益证明机制(Proof of Stake)中抵押数字权益选拔验证者,其核心目的都在于提高恶意攻击者的作恶成本。只有诚实打包交易、遵守全网统一协议的节点,才能获得系统分发的奖励;任何试图伪造账目或双花资产的行为,都会瞬间被其他节点的验证逻辑驳回,并导致攻击者押注的资产受到惩罚。
3.2. 不可篡改的时间链条
每一次达成共识所产生的新账页(区块),都会通过加密哈希算法严格绑定前一页账本的数字摘要。这种环环相扣的链式数据结构意味着,如果有人企图篡改历史记录中的某一笔数据,就必须同步重写该记录之后所有的后续区块,并在算力或权益上战胜全网其他诚实节点的总和。在庞大的分布式网络体量面前,这种篡改在数学和物理层面上几乎不可实现。
4. 智能合约:从人工履约到代码即法律
如果说分布式账本解决了“数据存放在哪里”的问题,那么智能合约(Smart Contract)则彻底解决了“业务逻辑由谁执行”的难题。
4.1. 传统应用与去中心化应用的范式转移
在 Web2 平台中,业务逻辑运行在中心化企业的后端服务器上。平台规则完全由运营方单方面解释与修改。例如,平台可以随意调整创作者的收益分成比例,或是根据不可见的算法策略降权甚至封禁特定账号。
而在 Web3 中,开发者将业务代码直接部署在区块链虚拟机上。智能合约一旦部署成功,其内部定义的逻辑、资产转移规则与触发条件便公开透明且不可逆转。当预设的外部条件满足时,代码会自动且强制执行,无需任何中介机构的二次人工审批。
核心维度 |
Web2 中心化架构(平台主导) |
Web3 分布式架构(用户主导) |
数据存储 |
企业私有集中式数据库(存在单点故障风险) |
全网对等节点分布式同步账本(高容灾与高可用) |
身份认证 |
手机号 / 账号密码(依赖平台鉴权授权) |
非对称加密公私钥对(自主掌控无须中介审批) |
数据所有权 |
归属于平台运营商,用户仅享有使用权 |
通过链上凭证确权,数据与资产归用户独占 |
业务逻辑执行 |
运行于企业闭源服务器,规则可被单方面篡改 |
运行于开源透明的智能合约,代码即法律确定性执行 |
网络鲁棒性 |
单点机房故障或公司倒闭可能导致服务完全终止 |
任意局部节点宕机不影响全网业务持续运行 |
5. 价值回归:从只读、读写到真正拥有
回顾互联网的三十年演进史,每一次代际跃迁的本质都是用户权利边界的扩张:
Web1 时代是信息的只读时代(Read-Only)。网民通过门户网站单向浏览新闻与网页,内容生产由极少数专业编辑垄断。
Web2 时代是交互的读写时代(Read + Write)。社交网络让每一个人都获得了发声与创作的权利,但用户在平台上沉淀的社交关系链、数字内容以及交易记录,最终全部沉淀为中心化平台的私有数据资产。
Web3 时代则是价值与主权的拥有时代(Read + Write + Own)。通过分布式账本、非对称加密与智能合约的技术组合,数字世界第一次在没有中心化中介背书的前提下,建立了具备确定性的信任网络。数据资产的控制权真正从服务器集群回到了每一个普通持有者的私钥之中,为数字时代的大规模无信任协同奠定了坚实的底层基石。