
很多用户在配置阿里云OSS自定义域名时,都会卡在最后一步:域名明明已经绑定成功、证书也正常上传,但浏览器访问要么弹出403权限报错,要么页面空白无法加载。大部分人反复排查证书配置,却忽略了解析规则、Bucket权限、域名校验这三大核心底层问题。
本文由 阿里云国际站代理商『云枢国际TG-@yunshuguoji-阿里云国际服务器服务商•撰写』如需转载请注明!
本篇教程摒弃传统机械的控制台步骤罗列,优先拆解90%用户都会踩的访问故障,再循序渐进讲解域名解析、域名绑定、HTTPS证书配置全套实操,帮大家一次性解决OSS自定义域名访问异常问题。
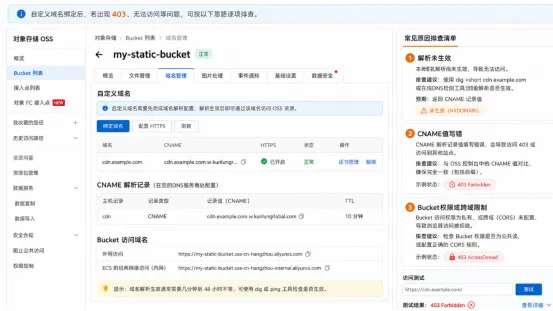
一、自定义域名绑定成功,为何OSS依旧无法访问?
OSS自定义域名访问失败,极少是单一原因导致,基本都是解析、域名校验、权限配置三重漏洞叠加引发。多数用户优先排查HTTPS证书,实则解析方式错误、未完成域名所有权校验、Bucket权限未开放,才是访问报错的核心根源。
1. 解析方式错误:误用A记录,未配置标准CNAME
很多用户习惯性将域名解析设置为A记录,绑定固定公网IP,这是OSS配置的典型误区。阿里云OSS依托负载均衡集群对外提供服务,节点IP动态调度变更,不存在永久固定的公网IP,A记录解析短期生效、长期必然失效。
OSS自定义域名唯一合规解析方式为CNAME记录,必须精准指向对应地域的Bucket默认域名,格式统一为:bucket-name.oss-cn-region.aliyuncs.com。
可通过命令校验解析状态:执行 dig 你的域名 CNAME +short,返回对应OSS Bucket域名则解析正常;返回空值或IP地址,说明解析配置错误。同时DNS修改后存在TTL缓存,本地运营商缓存未刷新,也会造成短暂访问异常,建议等待5-10分钟复测。
2. CNAME配置无误,OSS控制台未完成域名校验
部分用户正确配置了CNAME解析,但依旧出现无提示403报错。核心原因是:仅配置DNS解析不生效,必须在OSS控制台添加自定义域名,并完成域名所有权验证。
DNS只会校验记录语法合法性,不会校验域名与OSS Bucket的归属关系。若域名未在OSS后台登记验证,阿里云服务端会判定请求非法,直接拦截所有访问请求。常见细节失误包括:地域节点拼写错误、遗漏所有权TXT校验、控制台未添加对应自定义域名。
3. Bucket权限缺失,引发403报错与跨域拦截
OSS Bucket默认权限为私有读写,仅用于内部存储,禁止公网访问。若用于静态资源分发、网站托管,未修改权限会直接触发403禁止访问。
同时,前端Ajax、小程序调用OSS资源时,若未配置跨域规则,浏览器会自动拦截资源请求,出现CORS跨域错误。这两项权限配置属于高频遗漏项,也是解析、证书全部配置完成,依旧无法访问的核心原因。
快速排查方式:通过 curl -I 资源地址 测试,响应头携带x-oss-request-id且403,判定为Bucket权限问题;无该请求ID,则请求未成功抵达OSS服务端。
二、OSS自定义域名解析核心配置实操
自定义域名接入OSS的核心流程只有两步:DNS控制台配置CNAME解析、OSS控制台添加域名并完成校验。绝大多数故障,都源于两步操作衔接出错。
1. DNS解析记录正确配置方法
无论域名托管在阿里云或第三方服务商,统一配置规范如下:进入域名解析后台,新增解析记录,记录类型选择CNAME,填写业务所需主机记录(如static、img、www),记录值严格填写对应地域的OSS Bucket域名,TTL保持默认即可。
阿里云域名解析生效速度较快,1-2分钟即可全网同步;第三方域名服务商解析传播较慢,最长不超过10分钟。解析配置完成后,必须前往OSS控制台绑定该域名并完成校验,否则所有访问请求都会被拦截。
2. A记录与CNAME记录核心区别
OSS场景下,A记录属于完全无效配置。OSS依托集群节点提供服务,IP动态扩容、迁移、切换,无固定公网IP。A记录绑定后,会出现间歇性能访问、大部分时间超时的诡异问题。
CNAME的核心作用是将域名解析权托管给阿里云OSS官方DNS系统,自动适配节点调度、IP变更,是唯一适配OSS静态托管、资源分发的解析方式。
3. 解析生效精准验证方案
禁止依靠浏览器刷新判断生效状态,浏览器缓存、HSTS策略、本地DNS缓存都会造成误判。推荐两种精准校验方式:
1. 命令校验:dig 域名 CNAME +short,返回完整OSS Bucket域名即为解析正常;
2. 请求校验:curl -I 域名/测试文件,返回200状态码且携带x-oss-request-id,代表链路完全通畅。
补充:国内地域OSS强制要求域名完成工信部备案,未备案域名会被系统直接拦截,出现连接重置、访问失败等问题。
三、OSS控制台自定义域名绑定完整流程
1. 域名绑定与所有权校验
登录阿里云OSS控制台,进入对应Bucket的「传输管理-域名管理」页面,点击绑定用户域名。国内地域Bucket必须使用已备案域名,未备案域名无法提交绑定。
提交域名后,系统会触发所有权验证,支持两种方式:阿里云解析域名可自动添加TXT记录完成校验;第三方域名需手动在DNS后台添加指定TXT记录,校验生效耗时3-10分钟,校验通过后方可正常使用。
2. 测试文件上传与权限配置
域名校验通过后,建议手动配置CNAME记录,不推荐系统自动配置,可自主控制TTL与解析线路。随后在Bucket内上传测试静态文件(test.html),并将文件权限设置为公共读,避免权限不足导致403报错。
如需HTTPS加密访问,进入域名证书配置页面,上传或选择阿里云免费SSL证书,配置完成后可开启强制HTTPS跳转,规避浏览器混合内容不安全提示。
3. 绑定后访问校验标准
解析与证书全部配置完成后,通过curl命令发起HEAD请求校验:状态码200+携带OSS请求ID即为配置成功;301/302跳转多为HTTPS重定向或CDN缓存同步;403报错优先排查Bucket公共读权限与域名校验状态。
四、HTTPS证书配置与强制跳转实操
HTTPS配置是OSS自定义域名部署的重难点,七成证书异常、网站不安全的问题,并非证书失效,而是域名不匹配、证书链缺失、混合内容冲突导致。OSS支持两种HTTPS部署方案:直接OSS挂载证书、前置CDN终结TLS加密。
1. 免费SSL证书申请规范
阿里云SSL证书服务提供免费单域名DV证书,由DigiCert签发,有效期1年,支持到期自动续期,满足绝大多数静态站点使用需求。需注意:免费证书不支持通配符域名,多子域名需单独申请配置,且账号存在证书配额限制。
若追求自主可控,可使用Let's Encrypt证书,通过工具自动续签后,手动上传PEM格式证书文件至OSS控制台即可。
2. OSS控制台证书部署要点
证书申请完成后,在域名管理的证书配置模块,直接选择账号内已有证书,或手动上传公私钥文件。必须补全中间证书链,否则移动端、老旧浏览器会判定证书不可信,出现安全告警。
配置完成后依旧使用curl命令校验,规避浏览器缓存导致的视觉误判,确保HTTPS链路正常加密访问。
3. 强制HTTPS重定向配置规范
OSS自带一键强制HTTPS跳转功能,开启后所有HTTP请求会自动301重定向至HTTPS地址,无需额外配置Nginx反向代理。
优化建议:若站点后续需接入CDN加速,建议关闭OSS侧重定向,统一在CDN节点配置跳转规则,避免多层跳转增加访问延迟、影响用户体验。
五、高频报错问题汇总与解决方案
报错现象 |
核心原因 |
精准解决方案 |
提示域名未备案、访问503 |
国内OSS强制备案,域名未备案/备案未接入阿里云 |
完成域名备案,第三方备案域名提交接入备案,等待审核生效 |
HTTPS证书域名不匹配报错 |
证书仅适配单域名,裸域与www子域不通用、证书链缺失 |
申请证书时勾选适配www子域名,上传完整PEM证书链,统一域名访问规则 |
多域名绑定Bucket部分404 |
OSS回源规则优先级错乱,宽泛规则优先匹配 |
调整规则顺序,精准路径规则前置,兜底根路径规则后置,无用规则全部清空 |
解析正常依旧403 |
未完成域名所有权校验、Bucket未开公共读 |
OSS后台重新校验域名,开启Bucket公共读权限,配置跨域规则 |
1. 域名未备案报错处理
国内OSS节点对未备案域名直接拦截,浏览器常显示CNAME异常、503错误,极易误导用户排查解析问题。实际只需核查域名备案状态,非阿里云备案域名完成接入备案,审核通过后即可自动恢复访问,无需改动解析与OSS配置。
2. 证书不匹配报错处理
浏览器提示ERR_CERT_COMMON_NAME_INVALID,核心是证书绑定域名与访问域名不一致。免费单域名证书无法通用裸域和www子域,申请时需同时适配两个域名。同时务必上传完整证书链,避免因中间证书缺失导致安全告警。
3. 回源规则冲突解决
多个自定义域名绑定同一Bucket时,回源规则优先级极易出错。OSS规则默认按创建时间倒序匹配,宽泛的根目录规则会拦截所有请求,导致精准路径规则失效。
优化方式:严格路径规则优先、兜底规则后置;无需回源时清空所有历史规则。CDN加速场景下,单独配置回源HOST为OSS域名,避免鉴权失败。
六、最终校验与性能优化建议
1. 标准化访问校验
所有配置完成后,以curl命令校验结果为唯一标准:200状态码+OSS请求ID,代表链路完全正常;403优先排查权限与域名校验;证书报错排查域名匹配与证书链完整性。
2. 解析状态持续监控
杜绝依赖浏览器缓存判断生效状态,通过dig命令实时查询解析结果,确认始终指向OSS标准CNAME地址。跨服务商DNS解析延迟较高,需耐心等待缓存全网收敛,避免反复修改配置加重故障。
3. CDN加速优化方案
单地域OSS存在跨区域访问延迟高、带宽受限的问题,接入阿里云CDN是最优提速方案。将CDN源站设置为OSS Bucket域名,可实现静态资源加速、隐藏源站、统一证书管理、降低回源压力。
低访问量个人站点可直接使用OSS托管,无需额外接入CDN;企业级、高访问量站点,建议搭配CDN实现极速分发与安全防护,云枢国际可提供专业的OSS+CDN架构优化、故障排查一站式服务。
总结:
OSS自定义域名访问异常,核心问题集中在解析方式错误、域名未校验、权限配置缺失三大维度,证书问题仅占少数。按照「先排查解析、再核对权限、最后校验证书」的顺序操作,可快速解决99%的403、打不开、证书报错问题。正确规范的配置,既能实现域名私有化托管、HTTPS安全加密,也能保障静态资源长期稳定分发。
