2023年中职“网络安全“—Web 深入测试②

简介: 2023年中职“网络安全“—Web 深入测试②

Web 深入测试

任务环境说明:

  • 服务器场景:未知
  • 服务器场景操作系统:未知(关闭连接)

1.访问http://靶机IP/web1/,获取flag值,Flag格式为flag{xxx};

访问页面,发现一张图片,没有其他有用的信息

我们利用御剑扫描工具,探测是否存在目录有用信息


发现一个index.php.bak,访问之后获得flag

flag{You_are_So_careful!}

2.访问http://靶机IP/web2/,获取flag值,Flag格式为flag{xxx};

访问web2,提示:你知道刚才发⽣了什么吗

我们利用burp抓包看一下

没有什么信息。

我们把index.html删除,只访问web2试试

获得flag

flag{It_Was_Redirected_Htmlfile}

3.访问http://靶机IP/web3/,获取flag值,Flag格式为flag{xxx};

访问页面如下:


4f2b600541af4390a70b75fcfca34341.png

提示我们只能本地访问,那我们就利用burp,添加一个本地访问的包

X-Forwarded-For:127.0.0.1

添加X-Forwarded-For后提示需要管理员才能登录,我们尝试把cookie的值改为1试试。

获得flag

flag{Congratulations_on_getting_another one}

4.访问http://靶机IP/web4/,获取flag值,Flag格式为flag{xxx};

访问页面如下:

提示输入数字查询,猜测考的应该是sql注入,我们用sqlmap跑一下

提示输入数字查询,猜测考的应该是sql注入,我们用sqlmap跑一下

sqlmap -u "http://192.168.110.143/web4/query.php" --forms --batch --current-db

913173772f3e4c3aa9086c35e1733ccc.png

66837d72265949649ac6422ca695e4a4.png

探测到当前数据库"sqlweb3"

接下来探测sqlweb3中的所有表名

sqlmap -u "http://192.168.110.143/web4/query.php" --forms --batch -D sqlweb3 --tables

93273d9cf6194c1a8e1d0942a317d54b.png

b554c99e915c42ab983ecdc33fdecda3.png

发现只有一个表名blind,我们直接获取该表的数据

sqlmap -u "http://192.168.110.143/web4/query.php" --forms --batch -D sqlweb3 -T blind --columns

76b0109ebf67497f8c4159795a4b63d2.png075ef193507a4258900e134132570c08.png

看到flag了,胜利近在咫尺!

爆破数据

sqlmap -u "http://192.168.110.143/web4/query.php" --forms --batch -D sqlweb3 -T blind -C flag --dump

926cda3024094c5aa584d4c35fc4106e.png2a5bf37595fb4cdb815d2783fa0ae0a9.png

获得flag

flag{blindtest}

5.访问http://靶机IP/web5/,获取flag值,Flag格式为flag{xxx};

访问界面如下

abbe5bd105b349f494f05e70d140026a.png

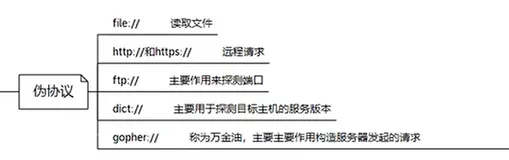
经过测试,最终使⽤伪协议

php://filter 读取当前⻚⾯,在当前⻚⾯内容发现flag值。

payload:php://filter/read=convert.base64-encode/resource=index.php

5ec09baceac242d68db40646cea1baf2.png

返回一串base64编码,解码获取flag

flag{Just_a_simple_file_include}

6.访问http://靶机IP/web6/,获取flag值,Flag格式为flag{xxx};

访问界面如下:


adf4c599db31446ab47fd6d4f293f6e3.png

尝试上传一个图片试试

提示必须是php文件,而且上传之后自动将后缀改为php

我们先上传一张正常的图片,然后进行抓包修改数据


在uploads/的后面输入%00,然后进行url进行解码,解码成一个不可见的字符。在url当中%00就是表示不可见


解码后直接发包,即可获得flag

flag{upLoads_ls_SSO_easY!}


目录
相关文章
|
安全 NoSQL Shell
web渗透-SSRF漏洞及discuz论坛网站测试
SSRF(服务器端请求伪造)是一种安全漏洞,攻击者可诱使服务端发起任意请求,进而探测或攻击内网系统。常用于端口扫描、访问内部服务、读取本地文件等。常见防御包括限制协议、域名和IP,但可通过302跳转、短地址等方式绕过。
643 1
web渗透-SSRF漏洞及discuz论坛网站测试
|
安全 Linux iOS开发
Burp Suite Professional 2025.10 发布 - Web 应用安全、测试和扫描
Burp Suite Professional 2025.10 (macOS, Linux, Windows) - Web 应用安全、测试和扫描
776 3
|
Java 测试技术 网络安全
Burp Suite Professional 2025.10 for Windows x64 - 领先的 Web 渗透测试软件
623 0
Burp Suite Professional 2025.10 for Windows x64 - 领先的 Web 渗透测试软件
|
安全 JavaScript 前端开发
AppSpider 7.5.020 发布 - Web 应用程序安全测试
AppSpider 7.5.020 for Windows - Web 应用程序安全测试
378 0
|
安全 Linux iOS开发
Burp Suite Professional 2025.9 发布 - Web 应用安全、测试和扫描
Burp Suite Professional 2025.9 (macOS, Linux, Windows) - Web 应用安全、测试和扫描
783 0
Burp Suite Professional 2025.9 发布 - Web 应用安全、测试和扫描
|
安全 Linux iOS开发
Burp Suite Professional 2025.7 (macOS, Linux, Windows) - Web 应用安全、测试和扫描
969 0
Burp Suite Professional 2025.7 (macOS, Linux, Windows) - Web 应用安全、测试和扫描
|
算法 Java Go
【GoGin】(1)上手Go Gin 基于Go语言开发的Web框架,本文介绍了各种路由的配置信息;包含各场景下请求参数的基本传入接收
gin 框架中采用的路优酷是基于httprouter做的是一个高性能的 HTTP 请求路由器,适用于 Go 语言。它的设计目标是提供高效的路由匹配和低内存占用,特别适合需要高性能和简单路由的应用场景。
854 4
|
缓存 JavaScript 前端开发
鸿蒙5开发宝藏案例分享---Web开发优化案例分享
本文深入解读鸿蒙官方文档中的 `ArkWeb` 性能优化技巧,从预启动进程到预渲染,涵盖预下载、预连接、预取POST等八大优化策略。通过代码示例详解如何提升Web页面加载速度,助你打造流畅的HarmonyOS应用体验。内容实用,按需选用,让H5页面快到飞起!
|
JavaScript 前端开发 API
鸿蒙5开发宝藏案例分享---Web加载时延优化解析
本文深入解析了鸿蒙开发中Web加载完成时延的优化技巧,结合官方案例与实际代码,助你提升性能。核心内容包括:使用DevEco Profiler和DevTools定位瓶颈、四大优化方向(资源合并、接口预取、图片懒加载、任务拆解)及高频手段总结。同时提供性能优化黄金准则,如首屏资源控制在300KB内、关键接口响应≤200ms等,帮助开发者实现丝般流畅体验。
|
前端开发 JavaScript Shell
鸿蒙5开发宝藏案例分享---Web页面内点击响应时延分析
本文为鸿蒙开发者整理了Web性能优化的实战案例解析,结合官方文档深度扩展。内容涵盖点击响应时延核心指标(≤100ms)、性能分析工具链(如DevTools时间线、ArkUI Trace抓取)以及高频优化场景,包括递归函数优化、网络请求阻塞解决方案和setTimeout滥用问题等。同时提供进阶技巧,如首帧加速、透明动画陷阱规避及Web组件初始化加速,并通过优化前后Trace对比展示成果。最后总结了快速定位问题的方法与开发建议,助力开发者提升Web应用性能。