web漏洞_dvwa环境_sql注入

简介: web漏洞_dvwa环境_sql注入

一、dvwa_sql注入环境介绍

登陆进来之后,在左边的导航栏里找到DVWA Security(DVWA安全)将安全等级改为Low。


DVWA Security:可以设置dvwa的安全等级,其默认是Impossible,但是过了这么多年就算是不可能模式,放到现在也是可以攻破的。
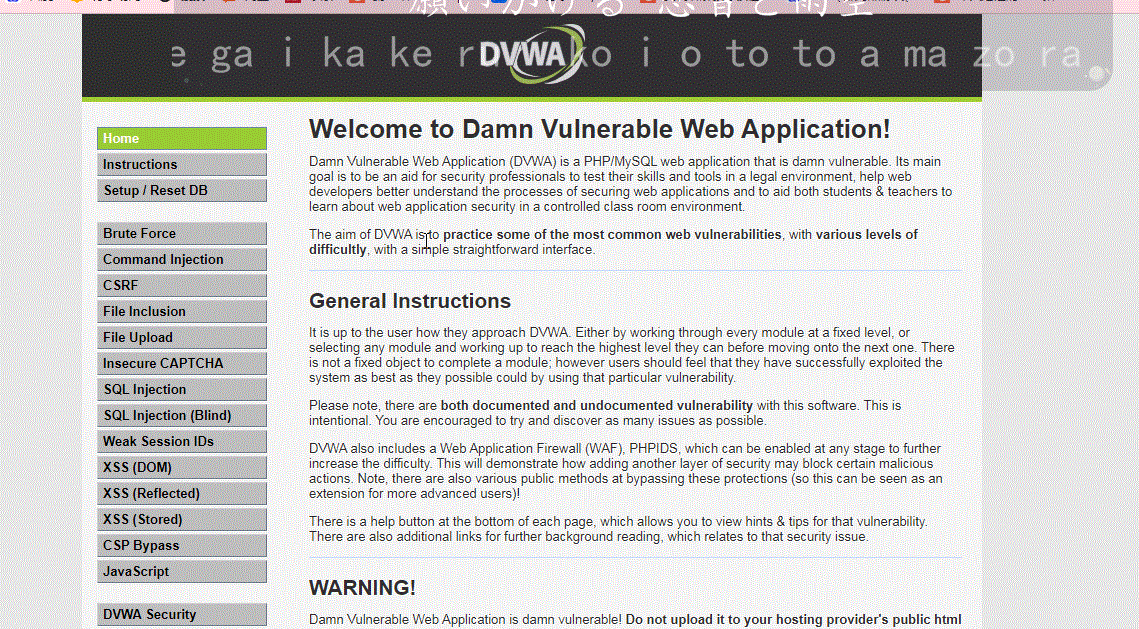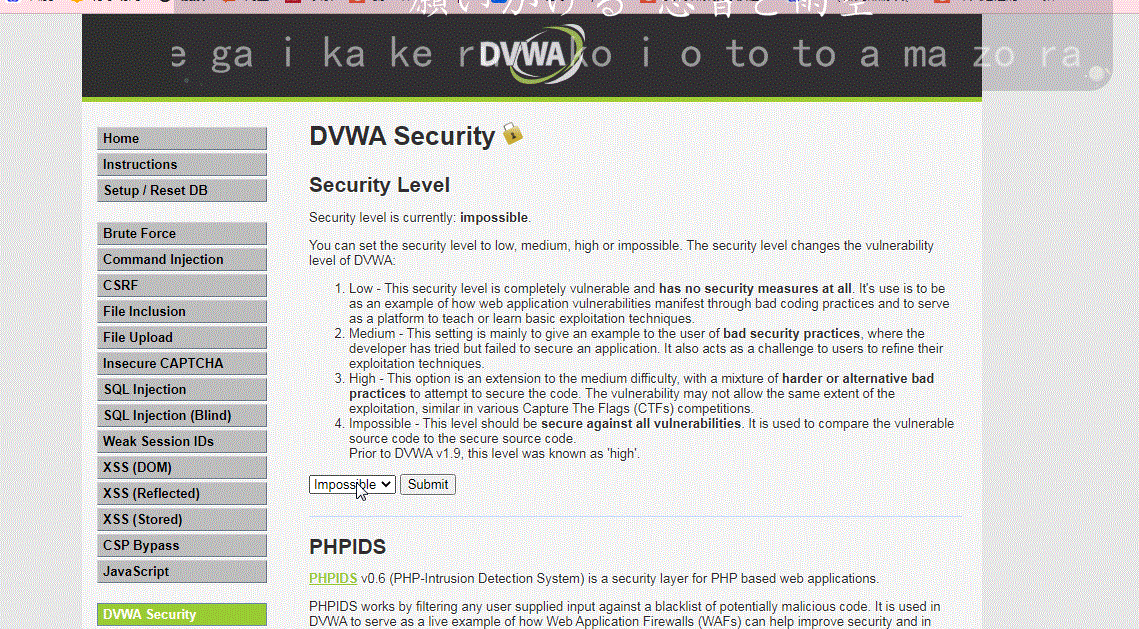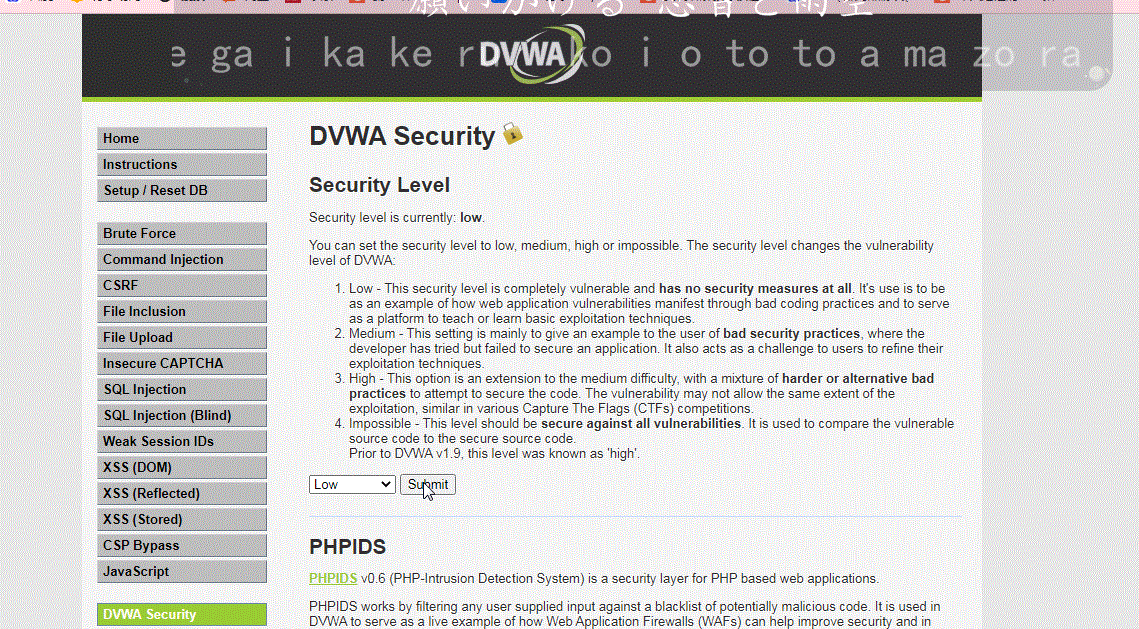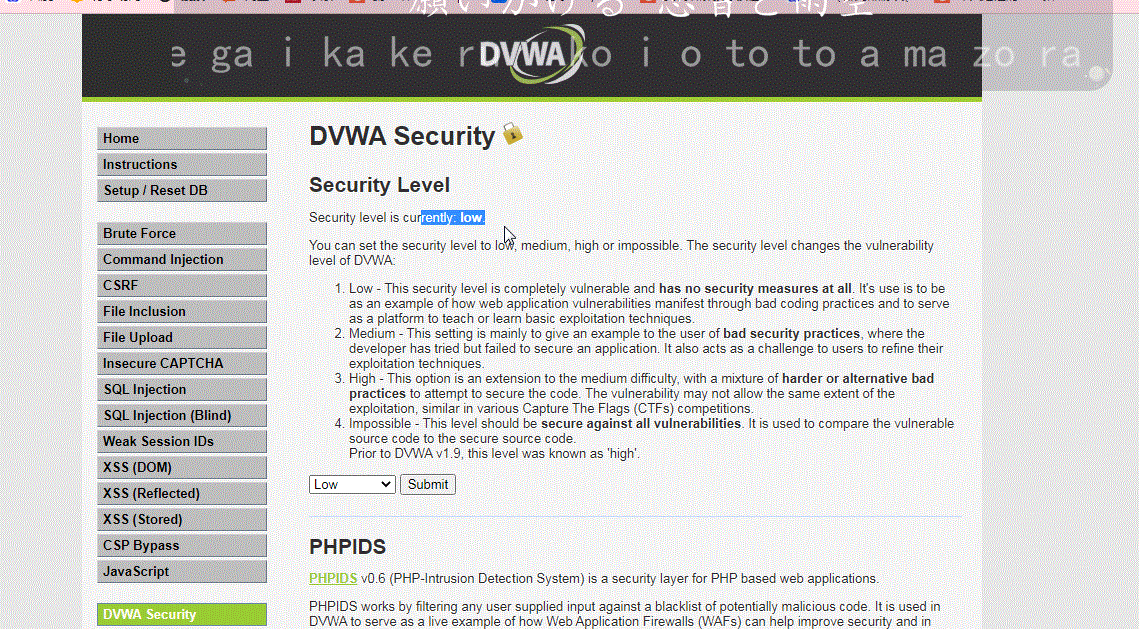

3deed2679ddb419d95738bb090d7deb7.gif

3deed2679ddb419d95738bb090d7deb7.gif二、sql注入介绍

SQL注入是服务端未严格校验客户端发送的数据,而导致服务端SQL语句被恶意修改并成功执行的行为。攻击者通过构建特殊的数据库查询语句,获取到数据库信息,然后利用SQL语句查询管理员信息,从而登录管理员后台。


三、SQL注入攻击的总体思路

寻找到SQL注入的位置

判断服务器类型和后台数据库类型

针对不同的服务器和数据库特点进行SQL注入攻击

四、SQL注入分类

1、按照注入点分类

数字型注入(输入参数为整型时,如ID、年龄和页码等)

字符型注入(输入的参数为字符型时,如username、名字、password等)

2、按照注入提交方式分类

POST

GET

COOKIE

五、模拟环境

Web页面一般存在SQL注入的业务场景为登录功能、搜索功能、商品购买、文件上传等与数据库有交互的场景。


这些场景一但被SQL注入,则可能会导致数据库中存放的用户的隐私信息被泄露、网页被篡改、网站被挂马、数据库被恶意篡改、服务器被远程控制等影响。


六、sql注入-Low模式

low难度


文本框输入并提交的形式,GET请求方式

未作任何输入过滤和限制,攻击者可任意构造所想输入的sql查询

image.png

(一)找到注入点

where id=1     #sql语句,截取参考
#id=后面为用户输入的字段
1' and 1=1#      有数据返回
1' and 1=2#      没有数据返回,但是没有报错
1' or 1=2#       有数据返回
select First name的列名 and Surname的列名 from 表名 where id的列名 ='我们输入的id'

相关文章
|
SQL Web App开发 安全
SQL Server 2025 年 8 月更新 - 修复 CVE-2025-49759 SQL Server 特权提升漏洞
1756 2
SQL Server 2025 年 8 月更新 - 修复 CVE-2025-49759 SQL Server 特权提升漏洞
|
SQL 安全 数据库连接
除了使用Django的ORM,还能通过什么方式在Django中避免SQL注入漏洞?
677 170
|
SQL 安全 数据库
如何在Django中正确使用参数化查询或ORM来避免SQL注入漏洞?
1214 173
|
SQL Web App开发 安全
SQL Server 2025 年 9 月更新 - 修复 CVE-2025-47997 SQL Server 信息泄露漏洞
871 0
SQL Server 2025 年 9 月更新 - 修复 CVE-2025-47997 SQL Server 信息泄露漏洞
|
SQL Web App开发 安全
SQL Server 2025年7月更新 - 修复 CVE-2025-49718 Microsoft SQL Server 信息泄露漏洞
1588 0
SQL Server 2025年7月更新 - 修复 CVE-2025-49718 Microsoft SQL Server 信息泄露漏洞
|
SQL 安全 PHP
thinkphp5之sql注入漏洞-builder处漏洞
在Web应用开发中,SQL注入是一种需要高度警惕的安全漏洞。通过深入理解ThinkPHP5中的SQL查询机制,并结合安全编码实践,开发者可以有效防止SQL注入攻击,保障应用的安全性和稳定性。
696 13
|
SQL 安全 前端开发
Web学习_SQL注入_联合查询注入
联合查询注入是一种强大的SQL注入攻击方式,攻击者可以通过 `UNION`语句合并多个查询的结果,从而获取敏感信息。防御SQL注入需要多层次的措施,包括使用预处理语句和参数化查询、输入验证和过滤、最小权限原则、隐藏错误信息以及使用Web应用防火墙。通过这些措施,可以有效地提高Web应用程序的安全性,防止SQL注入攻击。
1130 2
|
SQL 运维 安全
怎样可以找到SQL漏洞:技巧与方法详解
SQL漏洞,特别是SQL注入漏洞,是Web应用中常见的安全威胁之一
1220 0
|
关系型数据库 MySQL 网络安全
5-10Can't connect to MySQL server on 'sh-cynosl-grp-fcs50xoa.sql.tencentcdb.com' (110)")
|
SQL 存储 监控
SQL Server的并行实施如何优化?
【7月更文挑战第23天】SQL Server的并行实施如何优化?
1131 13