
企业接入大模型平台后,凭证管理往往比模型选型更早成为故障源。订阅制进一步放大了这个问题:模型调用与附赠工具权益使用两套 Key、两个端点,而 CLI 的多 profile 与环境变量机制又在这之上叠了两层覆盖关系。
本文以一次真实排障为样本,拆解多 Key 环境下的四个配置层问题,并给出可落地的治理规则。样本来自百炼 CLI(bl),结论对任何多 profile 的 CLI 工具同样适用。
问题样本
某订阅账号调用平台附赠的工具权益(联网搜索、网页解析、图像生成、语音识别、代码解释器、知识库、记忆库、云沙箱,共十二项)时持续返回 401。初步排查(重复制 Key、核对订阅权益)均无效。
根因不在 Key 是否有效,而在凭证与端点的匹配关系:权益工具只接受通用 sk- Key,不接受套餐 sk-sp- Key;而 401 这句报错恰好掩盖了另外三种不同的故障域。
第一层:凭证实体的数量
排障第一步不是验证 Key 的值,而是清点凭证实体。CLI 提供一条零成本、不发请求的配置打印命令:
bl config show
样本环境中清点出三份配置档、两把尾号不同的套餐 Key(分别位于配置文件与环境变量)、一把通用 Key、两个端点。即「账号的 Key」在运行时是三个实体。
治理规则一:为每把 Key 建立独立 profile,并在 profile 命名中体现用途(如 model / tools),避免以「默认档」承载多用途凭证。
第二层:Key 与端点的正交性
套餐 profile 同时绑定 Key 与端点,导致单一维度的对比无法归因。将两变量正交为四种组合、以只读命令为探针实测,得到清晰的判定矩阵:

通用 Key 配通用端点全部通过;套餐 Key 配通用端点返回 401(规则性拒绝);通用 Key 配套餐端点返回 404(端点不承载该接口,鉴权未发生);套餐 Key 配套餐端点触发第四层问题。
治理规则二:把 401 与 404 作为不同故障域处理。404 指向路由配置错误,401 指向凭证识别失败,混同会导致排查方向错误。
第三层:报文体的故障域区分
实测复现三种报文:401 加 Incorrect API key(凭证不被识别或已失效)、403 加 AccessDenied.Unpurchased(身份有效但账号无资格)、404(路径不存在)。三者处置方向相反。
样本中尤为典型的是:配置文件内的套餐 Key 对两个端点均返回 401(Key 已失效),而环境变量内的套餐 Key 对套餐端点返回 403(Key 有效但资格不足)。两把同前缀的 Key 处于不同生命周期状态。
治理规则三:建立 Key 生命周期台账,记录每把 Key 的签发时间、用途、失效处置;排障时以已知有效的 Key 做对照,避免把「资格不足」误判为「Key 过期」。
第四层:隐式覆盖
两个隐式覆盖机制使「指定了哪个 profile」不等于「用了哪把 Key」:
其一,profile 对能力清单外的命令会打印警告后回落到默认 profile 取凭证,请求继续发送。其二,环境变量优先级高于 profile,注入即覆盖,CLI 仅打印跨来源警告。
对交互式调用,警告可见;对由宿主进程注入凭证的自动化调用,这是盲区,调用方只能在末端收到 401。
治理规则四:凭证来源显式化。自动化链路中固定单一注入通道,禁止环境变量与 profile 混用;排障时先查来源(env / config / flag)再比值。
权益到命令面的映射
治理之外,附赠权益在命令面的落点也需登记。官方十二项权益与套餐 Key 本地能力清单(十条)求交仅四项:图像生成、语音合成、语音识别、视频生成。
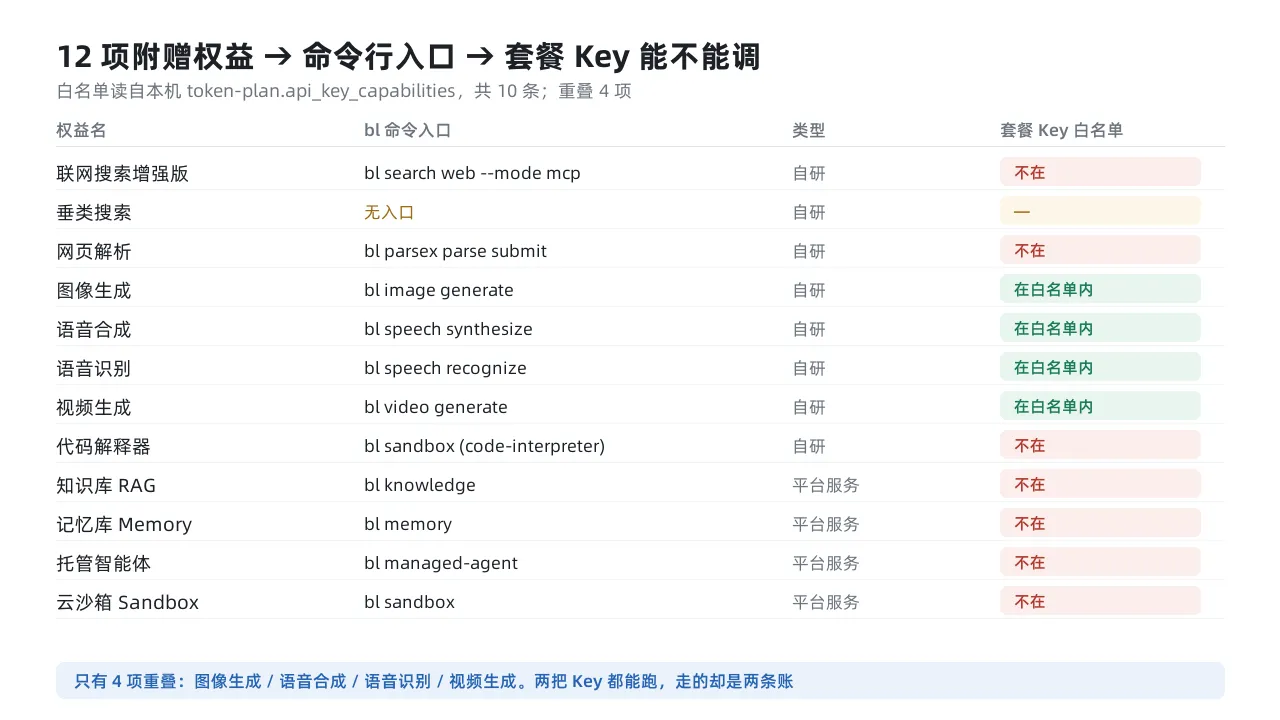
两点提示:重叠四项在套餐 Key 下调用不被拦截,但权益额度仅在通用 Key 路径抵扣,同一次调用在两把 Key 下计入不同账目;十二项中垂类搜索在命令面无入口。
验证工具面可用性的只读命令:
bl search web --mode mcp --list-tools
可观测性边界
权益余量查询命令存在,但鉴权域为控制台会话;同组席位管理命令鉴权域为云账号密钥。两类凭证缺失时,命令在本地直接退出、不发送请求。即权益可被命令行调用,但余量不可被命令行观测,容量规划需将控制台页面列为外部数据源。
小结
多 Key 环境的故障大多不是「Key 错了」,而是「生效的不是你以为的那把」。四条治理规则(独立 profile、401/404 分域、Key 生命周期台账、来源显式化)覆盖了本次排障暴露的全部四层问题。
