
直接回答:聊天记录就是个人数据,先定留存期
GDPR 对 AI 客服聊天记录有什么具体要求?先把定性说清:欧盟买家在聊天里留下的名字、邮箱、订单号、对话内容,都是个人数据。团队在中国、客户在欧盟,GDPR 照样管——向欧盟境内的人提供商品或服务,就落进适用范围。要求可以收成四条:留存期按目的定、删除请求一个月内回应、处理记录与告知要齐全、安全与最小化做到位。四条里最容易踩坑的是第一条,很多人以为 GDPR 规定了「必须存多少天」,其实没有这个数字。
留存期按目的定,GDPR 不给固定天数
GDPR 第 5 条第 1 款第(e)项只写了一句话:个人数据的保存形式,能识别出当事人的时间不得超过实现处理目的所必需的时间。翻译成做法,就是每个目的配一个期限,期限到了就删,或者匿名化。订单处理用的会话,订单走完加售后窗口就可以清;纠纷没了结的,留到纠纷了结;拿来做培训素材的,先匿名化再留。期限写进留存政策,系统按政策执行,到期自动提醒、自动删、自动记一笔。
备份里的副本不豁免。有人以为主库删了就行,备份里还躺着旧记录不算数——不算。删除要覆盖备份恢复路径,恢复出来的旧数据也得按同一期限处理。还有一点:数据一旦不可逆地匿名化,就不再受 GDPR 约束,这也是留存期满之后的一条正经出路,不是绕过去的办法。
删除请求一个月内回应,但不是有求必应
GDPR 第 17 条给了当事人删除权,六种情形之一成立,就可以要求无不当延迟删除。控制者一般一个月内要回应。回应不等于照办:第 17 条第 3 款留了五项例外,能拒绝的包括遵守法定义务、建立、行使或抗辩法律索赔。订单还在纠纷期,客户要求删掉全部聊天记录,团队可以按第 17 条第 3 款第(e)项暂缓,理由要写清楚告诉对方。反过来,目的已经结束、又没有法定义务撑着,再留着就是违反存储限制原则,拖着不删同样是问题。
删除请求来了,系统要能做三件事:按客户标识一次定位全库记录、核对有没有例外情形、执行删除后给回执。定位不到、删不干净、没有回执,这三样缺一样,请求就算没处理完。
处理记录、告知与跨境传输
GDPR 第 30 条要求书面留一份处理活动记录:处理目的、数据类别与主体类别、接收方、预计删除期限、第 32 条安保措施的概要,都要写进去。250 人以下的企业有豁免,但处理有风险、不是偶发的,或者涉及特殊类别数据,豁免就不适用。外贸团队的客户聊天记录基本是持续处理,豁免指望不上,记录还是要留。
告知义务在第 13 条和第 14 条:客户得知道自己的聊天记录被怎么处理。模型供应商那边走第 28 条,签数据处理协议(DPA),没有协议就别把客户数据喂给通用 AI 工具。数据要出欧盟——比如存在中国服务器上——走第 44 条起,须有保障措施,标准合同条款是常用的一种,具体用哪种要个案评估。买 AI 客服之前,先问供应商三个问题:数据存在哪、合同里有没有 DPA、跨境传输走什么保障措施。答不上来的,谨慎。
安全与最小化,模型只看必需的信息
第 32 条要求适当的技术与组织措施:访问控制、加密、租户隔离、操作日志,缺一不可。第 5 条第 1 款第(c)项是最小化:个人数据充分、相关,并且限于处理目的所必需。落到 AI 客服上,就是提示词里只放完成这次回复必需的信息,客户的底价、内部备注、别的客户的记录,别顺手塞进模型。
聊天记录拿去训练模型,要单独过一遍合法依据。没有依据、没有告知就拿客户对话去训练,是常见的高风险做法。高风险处理还可能触发第 35 条的数据保护影响评估(DPIA),评估该做就做,别等监管来问。
AI 能接哪一段
规则讲完,AI 客服系统能接的是执行层。留存策略自动执行:期限一到,提醒、删除或匿名化、记一笔,全程留痕。删除请求进来,系统按客户标识定位全库记录,列出可能适用的例外情形,等人确认后执行删除、发出回执。访问与导出请求也一样:按标识拉出记录,生成可交付的副本。处理活动记录的台账,系统按实际处理自动记,不用人工月底补。
留给人的有两段。留存期定多长、哪种情形算例外,这两个判断由人定,律师或数据保护官确认,系统只按定好的规则跑。合规判断本身也不在系统手里,系统不替企业做法务结论。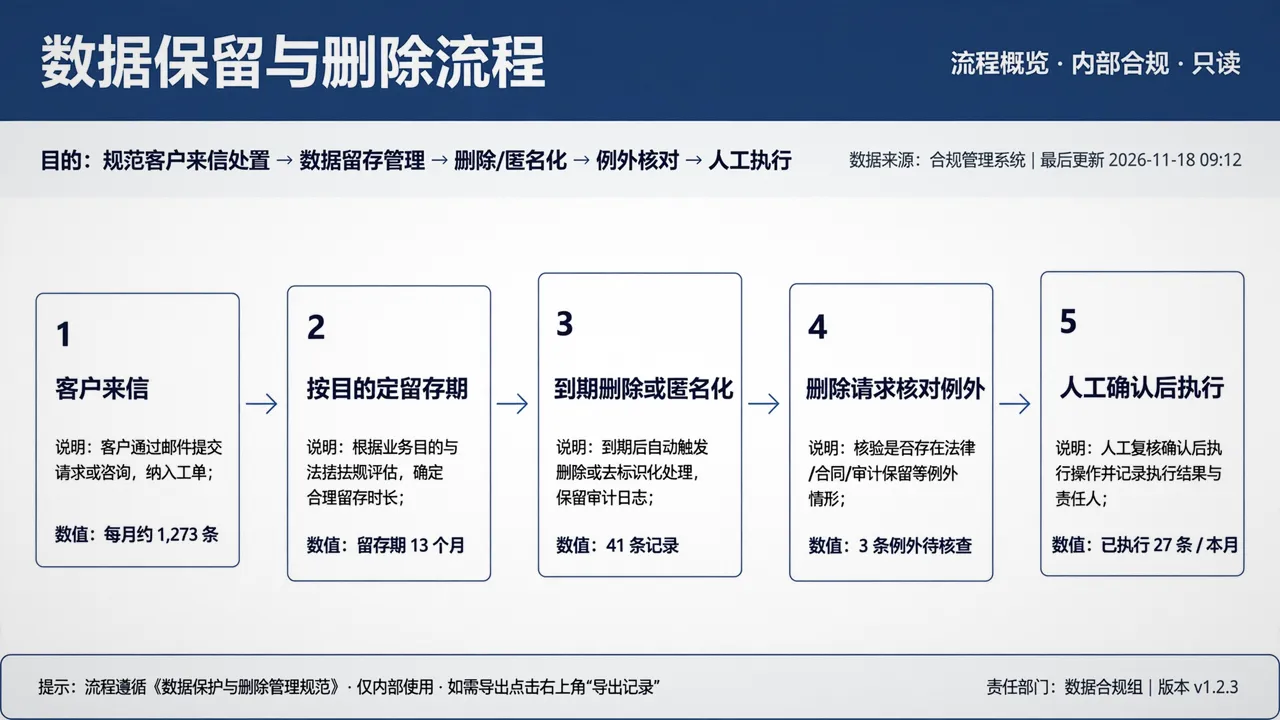
原创示意:五步为方法建议,非客户案例。
一家做欧洲市场的汽配出口团队的用法(示意)
拿一家做欧洲市场的汽配出口团队打比方,数是示意。这个团队每月大约 1,273 条欧盟买家会话,过去存在通用客服工具里,没有留存期,也没有删除流程。改法是只动三处:留存期定在 13 个月——这是他们自己按订单与售后窗口定的,不是 GDPR 给的数字;删除请求走系统工作流定位、核对、执行;模型提示词只放本次回复必需的信息。
上周他们收到 2 起删除请求。1 起涉及还在纠纷期的订单,按第 17 条第 3 款第(e)项暂缓,理由写清楚发给了客户;另 1 起目的已结束,系统定位到 41 条记录,当天删完给了回执。这组数不是实测,是改法长什么样。真正跑起来之后看三件事:到期记录有没有按时清、删除请求有没有超一个月、例外情形的理由有没有留档。三件分开记,混成一个「合规了」反而看不出问题在哪。
边界先说清楚
本稿不作法律意见:GDPR 条文以 Regulation (EU) 2016/679 原文为准,具体合规判断以企业律师或数据保护官为准。GDPR 没有法定固定留存期,稿内示意例的 13 个月是示例团队自己定的,不是法规数字。删除请求的例外情形须个案核对,系统只做定位与执行。跨境传输保障措施须个案评估,本稿不承诺某一方案即合规,也不承诺合规通过与零处罚。价格与周期按需求评估后确认。想试的团队,可以先挑留存策略与删除请求这两段跑起来,跑顺了再往告知与处理记录延伸。
本文为方法建议,场景与数值为示意,非客户案例。规则细节以 GDPR 原文与企业律师或数据保护官的意见为准。
本文同步自塵風AI 官网原文《GDPR 对 AI 客服聊天记录有什么具体要求?先定留存期,再谈删除与跨境传输》
