
背景:一次出差引发的整改
上半年公司出现一次险情:销售总监出差回来,笔记本插上公司网线,当天下午内网出现异常访问日志。排查发现,他在酒店连了公共WiFi,电脑被植入了后门程序,回网后程序尝试向内网渗透,被安全设备拦下了。
好在没造成实际损失,但这事直接把"出差终端没人管"的问题摆到了台面上。当时我们出差终端几乎是裸奔状态:系统补丁靠自觉、文件没有加密、回网不检查、在外连什么网没人知道。
那次之后,我们做了一轮出差终端安全改造。今天复盘一下改造过程和效果。
改造前:出差终端四大缺口
盘点下来,当时出差终端有四个明显缺口:
缺口一:外联无感知。 出差终端连了什么网络,IT完全不知道。酒店WiFi、机场WiFi、共享热点,想连就连。
缺口二:上网无约束。 出差期间员工上网没有策略限制,文件往哪传也没有管控,公共网盘、个人邮箱都能传。
缺口三:文件无加密。 合同、客户资料明文存在笔记本上,拷走就是完整数据。
缺口四:回网无检查。 出差回来直接插网线,被污染的电脑没有任何检查就进内网。
改造方案:四道防线
针对四个缺口,我们设计了四道防线,逐条补上。
防线一:外联监控,让"看不见"变成"看得见"
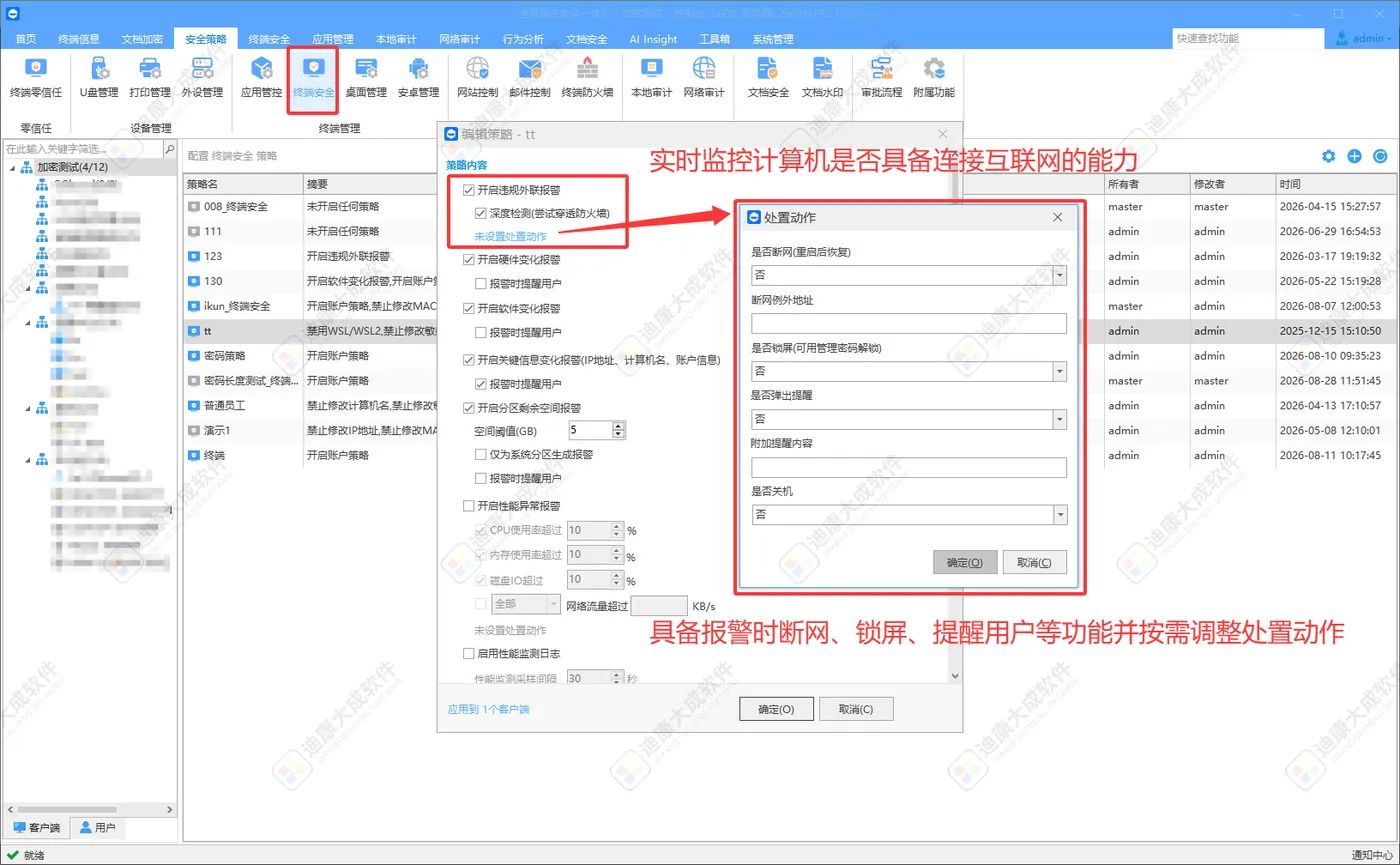
给出差终端开启了外联监控:实时监控终端是否具备联网能力,检测到连上异常网络、尝试穿透防火墙、违规外联,立刻告警,高风险直接断网、锁屏。改造后,员工在外面连了什么网,后台一目了然。
防线二:上网白名单,约束行为边界
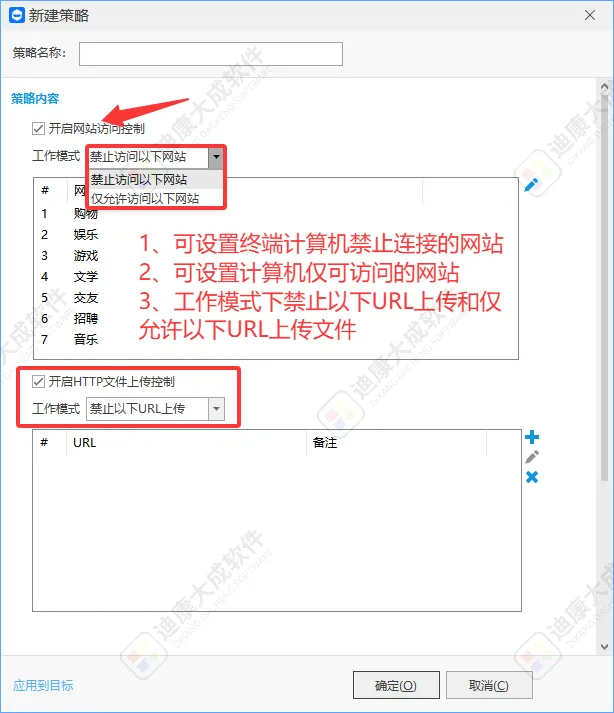
出差终端独立策略组,上网走"仅允许访问"白名单:只允许访问业务必需的站点;文件上传只允许到公司指定地址,网盘和个人邮箱上传通道关掉。边界定了,行为就有规矩。
防线三:文件加密,数据兜底
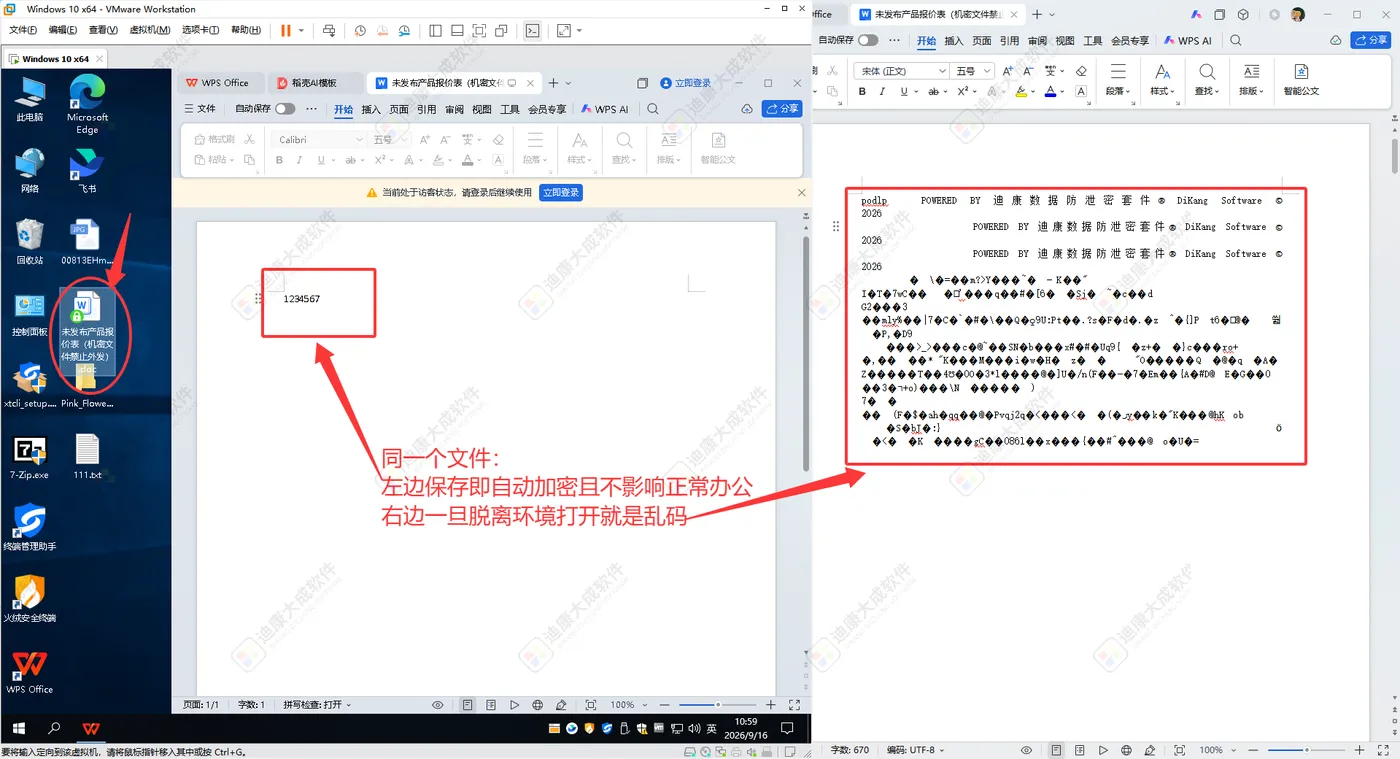
把合同、客户资料、报价单等敏感文件纳入自动加密。员工正常使用无感知,文件一旦离开授权环境,打开就是乱码。网络侧防不住截获,但加密保证数据读不出来——这是改造里最值的一步。
防线四:回网检查,堵住最大风险点
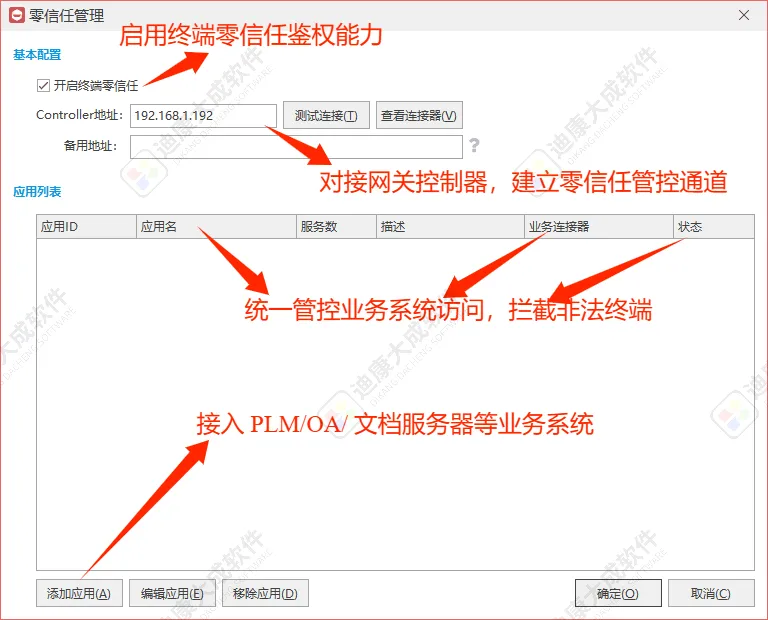
出差终端回公司,统一走入网安全检查:设备合规、状态正常才放行,检查不过先整改。那道差点出事的"插网线"动作,从此变成了一道门。
改造效果:半年数据说话
改造完成到现在跑了半年,效果直接体现在数据上:
| 指标 | 改造前 | 改造后 |
|---|---|---|
| 出差终端外联告警发现率 | 无感知 | 100%可监控 |
| 敏感文件加密覆盖 | 0 | 覆盖全部出差终端 |
| 回网检查执行率 | 0 | 100% |
| 出差引发的内网安全事件 | 1起(险情) | 0起 |
员工层面的变化也很明显:出差前主动问"电脑要不要做什么准备"的多了,回网被拦下来说"忘了检查"的少了。制度和技术配合,习惯才改得过来。
复盘总结
这次改造,几条经验值得记:
- 事故是最好的立项理由:一次险情,比十页方案更能推动整改
- 四道防线缺一不可:外联监控、上网管控、文件加密、回网检查,各自堵一个缺口,少一道就有缝
- 策略要按场景分组:出差终端和内网终端用不同策略,差异化才有针对性
- 员工体验要照顾:加密无感、检查流程简单,员工才不会抵触
出差终端安全改造,不是给员工添麻烦,是把攻击面收住。回头再看那台差点出事的笔记本,改造后同样场景再来一次,结果会完全不同。
最后
公共WiFi的风险不会消失,但防护可以提前布置。四道防线,员工习惯,加上一条简单的回网流程,出差终端就不再是企业的薄弱点。
