
随着《数据安全法》《个人信息保护法》深入落地,以及等保 2.0 对数据分类分级防护要求的持续加压,制造、研发、能源等行业正在经历从 "整体封堵" 到 "精准管控" 的安全范式迁移。监管侧明确要求企业按照数据敏感程度、业务场景差异化配置防护策略,"一刀切全量加密" 既难以通过合规审计,也常常因为性能损耗和业务兼容性问题被一线部门抵触。在此背景下,加密策略能否精准锚定到具体应用程序,并按程序差异选择加密模式,已成为衡量数据防泄漏方案精细化能力的关键指标。
一、为什么必须让加密 "针对指定程序生效"
在真实办公环境中,员工终端同时运行着数十款应用:CAD、SolidWorks 承载核心图纸,Office 处理合同与方案,IDE 访问源码仓库,浏览器和即时通讯工具则是天然的数据外发通道。这些程序的风险等级、文件类型、操作特征完全不同,却长期被传统加密方案按同一套规则处理。
由此带来三类典型问题:其一,性能与兼容性成本高企,对浏览器、PDF 阅读器等低风险程序强制透明加密,会造成不必要的 CPU 占用和文件 IO 延迟,甚至引发软件崩溃;其二,策略粗放导致防护失效,研发源码和普通办公文档共用一种加密模式,高密数据没有获得更强保护,低密数据反而被过度管控;其三,审计粒度不足,安全团队无法回答 "某份图纸是通过哪款软件被加密、哪款软件可以另存外发" 这类合规必答题。
解决思路只有一条:把加密策略的最小管控单元,从 "终端" 下沉到 "应用程序",并为每一款目标软件匹配最适合的加密模式。
二、阿里云提供的底层能力
阿里云数据防泄漏体系在终端侧沉淀了三层可复用能力,支撑 "程序级加密生效" 这一场景。
第一是进程与文件识别底座。依托云安全中心终端代理,平台可基于程序路径、数字签名、进程哈希等多维指纹建立应用清单,自动识别 CAD、Office、IDE 等业务程序,并通过文件过滤驱动在 IO 层捕获文件打开、保存、另存等操作,为策略触发提供事件源。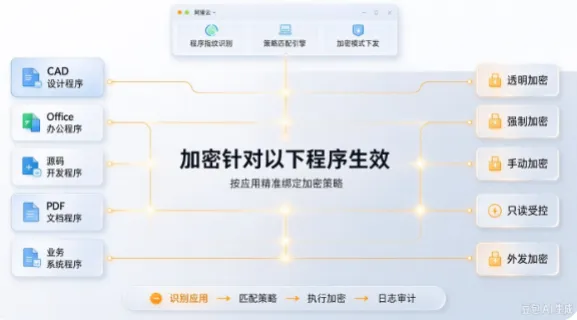
第二是多模式加密策略引擎。平台内置五种标准加密模式 —— 透明加密、强制加密、手动加密、只读受控、外发加密 —— 分别对应不同业务诉求:透明加密适合研发图纸无感流转,强制加密适合高密文档落地即锁,手动加密交给员工按密级判断,只读受控适合对外查阅场景,外发加密则服务于受控交换。管理员可在控制台按 "程序 × 密级 × 部门" 维度编排策略。
第三是端云协同与审计通道。策略由云端统一下发,终端执行结果实时回传,形成 "程序识别 — 模式匹配 — 加解密执行 — 行为上报" 的闭环,所有加密动作、程序名、文件指纹、操作用户均进入审计日志,可直接对接 SOC 与合规报表。
三、自研或第三方加密软件如何调用这些能力
对于已有自研加密模块或采购了专业加密组件的企业,阿里云并不要求替换既有投资,而是通过开放 API 与终端 SDK 把底座能力输出出去。
具体集成路径分为三步:首先,第三方加密软件通过阿里云开放网关订阅程序清单与策略变更事件,拿到目标软件的指纹库和对应的加密模式映射表;其次,在本地文件过滤回调中,依据命中的程序类型调用相应加密模式 —— 例如检测到 SolidWorks 进程打开 .dwg 文件时,自动以透明加密模式在内存中解密渲染,落盘仍保持密文;最后,所有加解密事件、拦截动作通过统一日志接口回传阿里云控制台,与账号、设备、文件标签关联,形成跨层追溯。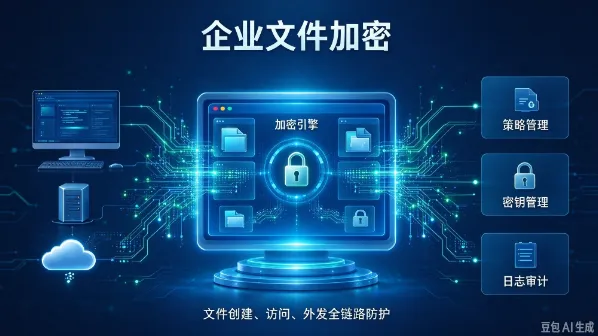
这种 "底座开放、上层组装" 的模式,让企业既保留了自有加密算法和业务流程,又复用了阿里云在终端识别、策略分发和合规审计上的成熟能力,避免重复建设。
结语
让加密 "针对指定程序生效",本质上是把数据安全防护从粗粒度的终端管控,推进到与业务流程同频的精细化治理。它既回应了监管对分类分级、最小授权的硬性要求,也通过差异化加密模式降低了对日常办公的干扰,帮助企业在等保测评、数据安全审计和行业专项检查中拿出可解释、可追溯、可量化的防护证据。阿里云 DLP 以开放的底层能力支撑程序级加密管控,正是希望让每一份敏感数据,都在正确的程序里、以正确的模式、被正确地保护起来。
编辑:小七


