U盘使用权限管理卡在哪一环?企业移动存储的四种管控解法

简介: U盘是内网数据泄露最隐蔽、最直接的通道。本文详解四档权限、黑白名单、透明加密、远程管控等精细化U盘权限管理方案,兼顾安全与办公效率,实现“可管、可控、可溯、可收”。

很多管理员以为管住网络出口就安全了,却忽略了桌面上那个不起眼的U盘。

私人U盘插进办公电脑,几秒钟就能把合同、图纸、客户名单整包带走,比远程渗透更直接。U盘使用权限管理,正是把这道口子收起来的关键。
image.png

一、U盘乱用为什么总出泄密事故

1. 私人U盘是数据流出的隐蔽口子

员工自带U盘不经过审批,拷贝动作无记录,事后既不知道拷了什么,也追不到是谁。隐蔽性越强,被滥用的概率越高。不少制造企业都遇到过类似情况:设计图纸通过员工私人U盘被整包带走,竞标时才发现方案已被对手掌握。

2. 权限一刀切反而逼出对策

要么全禁、要么全放,两种极端都难落地。全禁影响正常办公,全放等于不设防,折中方案才是可持续的权限管理。

3. 无记录就无追溯

没有U盘使用与文件拷贝记录,发生泄露后只能靠猜。可审计、可追溯,应是权限管理的基础能力。
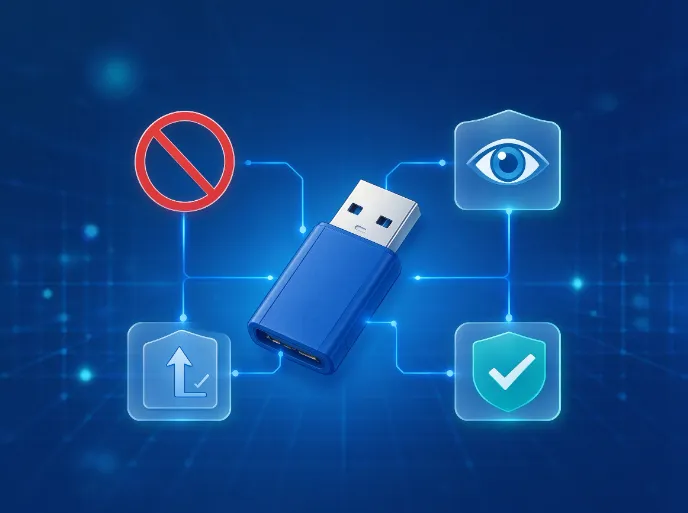
image.png

二、U盘使用权限管理的四种粒度

1. 禁用、只读、只写、允许四档权限

针对U盘可设四种措施:禁止使用、仅读取、仅写入、允许使用。例如公司U盘可设允许,私人U盘设禁止;需要向外发文件的场景设仅写入,文件能进U盘但不能被拷出。

2. U盘黑白名单:指定盘才放行

通过U盘黑白名单,给指定U盘开放权限,未登记的U盘一律拦截。白名单内的盘才可在公司内使用,从源头缩小可接入范围。配合四档权限,先收窄可接入的设备范围,再决定能做什么,两步叠加更稳。

3. U盘加密:透明加密加明区暗区

U盘里的文档会自动加密,在公司内部打开正常,带到外部打开即乱码。加密U盘还分明区和暗区,机密文件放暗区,只能在公司内打开,其他电脑看不到。

4. 远程U盘管理:弹出、加密、临时授信

管理员可远程对U盘执行弹出、加密等操作,遇到突发情况能即时收口,不必跑到员工工位现场处理。

三、配套管控把漏洞收口

1. 其他外设一键禁用

除U盘外,蓝牙、光驱、红外、串口、无线网卡等外设可一键禁用,并支持发送申请临时开放,防止通过其他移动介质绕开U盘管控。移动介质不止U盘一种,手机、移动硬盘同样能拷走数据,一键禁用把这些旁路一起堵上。

2. 违规USB设备报警

接入未授权USB设备即触发违规报警,管理员能及时察觉异常接入,把风险拦在拷贝发生之前。

3. U盘使用与文件拷贝记录

完整记录U盘插拔与文件操作,哪台电脑、哪个U盘、拷了什么,完整留痕,作为事后追溯与责任认定的依据。
image.png

四、常见问题

1. 员工必须用U盘传文件怎么办

走白名单,给指定加密U盘开放通道,既满足办公又留痕可控。同时保留完整拷贝记录,谁传了什么一目了然。

2. 加密U盘在公司外怎么开

暗区文件仅能在公司内打开,外部环境打不开,确保带出去也取不走机密。即便盘丢失,暗区里的机密也取不出来,降低设备遗失带来的风险。

3. 误禁了正常U盘如何放行

管理员可通过远程U盘管理临时授信或加入白名单,即时恢复该设备的正常使用。整个过程留痕,既不耽误业务,也方便事后审计。

责编:安企神-小赵
相关文章
|
29天前
|
存储 安全
U盘禁了鼠标也跟着死,如何限制U口但保留键盘鼠标正常使用?
USB管控≠禁用所有接口!哈尔滨某设计所因“一刀切”禁USB,致无线键鼠失灵,办公瘫痪。其实键盘鼠标走HID协议,与存储类U盘天然隔离。科学做法:按设备分类(存储/通讯类严管,HID类默认放行),设黑白名单+场景化U盘策略(禁用/只读/只写/允许),蓝牙键鼠单独放行,全量审计留痕。分类施策,安全与效率兼得。
|
20天前
|
数据安全/隐私保护
怎么防止文件被删除?企业核心文档的防误删四道防线
文件删除比泄露更致命:误删、恶意删或离职清理,若无备份,原创痕迹与资产将彻底归零。防删除不是小题大做,而是守住企业核心数据的底线防线。
|
21天前
|
人工智能 安全 算法
内鬼比黑客更可怕:信息防泄密软件怎么堵住自己人
近期两起泄密案警示:离职员工带走硬件资料、研发人员泄露核心配方,致企业损失千万。真相是——80%泄密源于内部人员!本文剖析内鬼作案手法(离职拷贝、在职倒卖),详解防泄密软件如何从文件加密、外发审批、物理出口三端堵漏,并强调权限管控+审计留痕+水印追溯的合规闭环,助企业守住核心资产。
113 0
|
21天前
|
监控 数据安全/隐私保护
电脑屏幕监控软件不是用来盯人的:老板该盯的是这三类泄密动作
长沙设计公司老板担忧屏幕监控伤人心?其实关键在“防泄密”而非“盯员工”。合规部署可精准捕捉文件拷贝、竞品交流、违规外传等行为,配合水印、U盘管控与透明加密,只守边界不越界——眼睛盯动作,锁芯护内容,资产留得住,团队留得下。
|
22天前
|
人工智能 文字识别 安全
cad加密软件怎么锁住图纸:设计部这三道关先过
唐山某冶金设备厂设计部存有数十套核心图纸,老板直问:CAD加密究竟锁文件还是锁人?本文详解三大关键——本地透明加密防外泄、部门分级权限控访问、外发审批+水印溯源;严管拷贝打印、截屏拍照、离线使用,实现图纸“存、用、传”全链路可控。
|
24天前
|
人工智能 运维 文字识别
源代码防泄密,光加密够吗?锁了门,还得锁窗
这是一家专注工业软件源代码防泄密的解决方案,提出“锁门(透明加密)、锁窗(阻断外发)、分房间(部门密钥隔离)、装监控(水印+审计)”四维防护体系,兼顾安全与开发效率,真正守住企业核心资产——代码。
119 0
|
25天前
|
数据安全/隐私保护
手机偷拍电脑屏幕怎么防范?三道防线让拍走也追得到
厦门某律所遭遇“一拍即走”泄密:卷宗、图纸等敏感信息,加密防拷却防不住手机偷拍。本文提出“摄像头锁屏+动态水印+离岗防护”三重防线——当场识别拍照即黑屏并摄录人脸,屏幕常驻可追溯水印,离岗自动锁屏,堵住偷拍全链条。
119 0
|
25天前
|
监控
电脑监控软件不是装上看一眼:三路留痕才看得全
苏州某电商公司装监控软件仍丢客户表,暴露“装了≠管住”误区。本文详解屏幕、文件、上网三路协同监管:屏幕抓截屏/操作快照;文件录拷贝/删除/U盘;上网记访问/限风险。强调试点推行、边界透明、三路互证,方能真正防泄密。
120 0
|
27天前
|
运维 安全 数据安全/隐私保护
远程桌面管理软件:一个人管一百台,靠远程不靠跑腿
武汉某连锁企业十余门店、200+终端,仅2名IT人员。上线远程桌面管理后,实现多机统一管控:一键巡检、远程开关机、软件批量部署、文件安全分发、权限分级审计。告别奔波上门,运维效率跃升,IT专注高价值工作。
|
29天前
|
安全 数据安全/隐私保护
文件被拷走也打不开?文件加密软件这样落地
文件离司即乱码!郑州模具厂曾因图纸外泄蒙受损失。本方案提供透明加密:办公无感,外发必审;离线受控,木马无效;按需分权,审计留痕。加密+审计双管齐下,堵住私盘、邮件、云盘等所有出口
106 0

热门文章

最新文章