算笔账:一家工业软件公司,几十台开发机、几台编译服务器,核心资产就是代码本身。
太原有家公司栽过——研发把核心算法用私人网盘备份"以防万一",等竞品照抄上架,才发现防的是硬盘被拆,没防住人顺着聊天框、网盘、AI 工具把代码递出去。
透明加密拦得住拷,拦不住"人顺着程序发出去"。所以源代码防泄密至少是三件事:锁门、锁窗、分房间,最后还得装监控。
一、锁门:加密兜住文件本身
1、自动加密不添麻烦
透明加密覆盖文档、图纸、源代码等各类文件,代码存本地自动加密。不拖慢编译,习惯不变,推广阻力小;同一套策略管所有类型,运维也不用分门别类配。
新员工上手即密,不用教。
2、落地加密补关键一刀
文件一保存立刻加密,不等打开那一下:离环境即乱码,拷出打不开,硬盘拆了也读不出,误发到群里对方打开也是乱码。文件层到这一步才算真兜住。
二、锁窗:发出去的路堵死
1、禁止程序发送文件
浏览器、聊天、网盘、邮箱、AI 工具一概禁发文件,要发走审批、留痕可追。含代码的文件从聊天框拖出,当场被拦,不是发出去才报警。新冒出来的传文件渠道,自定义加一条规则就能堵,不留旁路。
2、外发审计记去向
文件外发、拷贝、上传全记录,谁把哪份代码发了出去查得到。敏感文件报警:命中关键名的代码包一动就提醒,不该动的先响一声。
3、截屏和 U 盘两道旁门
(1)禁止截屏:加密代码区域截出来是黑块,OCR 也提不出字。
(2)U 盘和打印机管控:插盘拷贝、打印源码的路先断。
(3)离线管控:外出办公开离线模式并设时限,过期加密代码打不开,笔记本丢了也不怕。
三、分房间:部门之间隔开
1、密钥按部门分
不同部门分配不同密钥,A 部门的代码 B 部门打不开,越权互看先被拦;跨部门调阅走流程、留痕迹,不让人顺手点开别人的代码。
2、越权动作有记录
分区域后代码不再一锅粥,谁想点不该点的先记一笔。调岗离职同步改权限,边界一直清。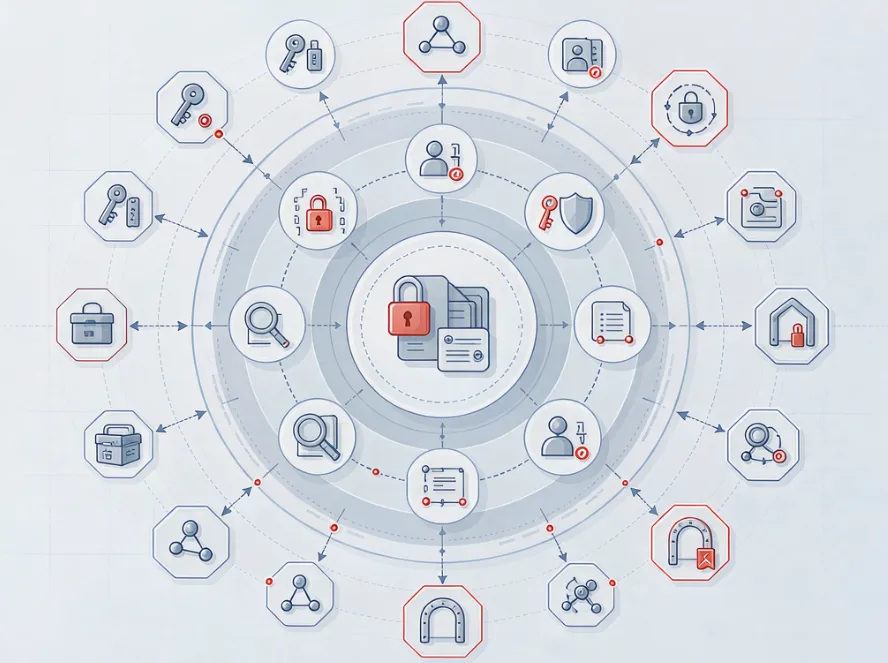
四、装监控:水印和记录补追责
1、水印让外传可追
截屏水印、发送水印带身份信息,代码图外传一眼认出哪台机、谁发的。文档水印支持打印、发送、截屏多种场景,关键信息带名,留不下无名账。
2、记录常翻早预警
外发记录常拉,谁老碰核心先谈不先罚。出事前看见苗头,比出了事再查省力。
加密是底线,但漏掉外发那道口的加密,等于只锁了门没锁窗。门、窗、房间、监控四样齐了,源代码才真正兜得住。
责编:安企神-小赵