
摘要:本文以实战为导向,系统讲解嵌入式 Bootloader 的核心概念与 U-Boot 移植全流程。内容涵盖 Bootloader 选型要点、U-Boot 源码获取与工程结构解析、从复位向量到命令行交互的完整启动链路、内存重定位机制、目标开发板移植的标准操作步骤、硬件适配与编译环境搭建、烧录验证与串口交互测试,以及常见报错诊断、启动参数优化、自定义命令扩展和系统稳定性加固策略。无论你是初次接触嵌入式的新手,还是希望优化启动流程的资深工程师,都能从中获得可落地的操作指南与排查思路。
关键词:嵌入式;Bootloader;U-Boot;启动流程;内存重定位;开发板移植;交叉编译;串口调试;设备树;系统稳定性
目录
- ① 嵌入式 Bootloader 核心概念与选型指南
- ② U-Boot 源码获取与工程结构深度解析
- ③ 从_start 到 main_loop 的启动流程全链路分析
- ④ 关键标号复位初始化与内存重定位机制详解
- ⑤ 目标开发板 U-Boot 移植标准操作步骤
- ⑥ 硬件适配配置与编译环境搭建实战
- ⑦ 烧录验证与串口交互测试完整流程
- ⑧ 移植过程中常见报错诊断与排查方案
- ⑨ 启动参数优化与自定义命令扩展技巧
- ⑩ 系统稳定性加固与故障恢复策略
- ⑪ 总结与参考资料
在嵌入式开发的世界里,Bootloader 往往是那块最神秘却又至关重要的“基石”。很多开发者初次接触时,面对黑屏的串口终端和一堆晦涩的汇编代码,常常感到无从下手。其实,无论是让一块新板子“亮”起来,还是构建一个稳定的产品系统,理解并掌握 Bootloader 的移植与定制都是绕不开的关卡。它不仅是系统上电后执行的第一段代码,更是连接硬件底层与操作系统内核的桥梁。
如果你正在负责一款新处理器的评估,或者需要将现有的系统迁移到新的硬件平台上,那么深入剖析 U-Boot 的启动机制就显得尤为迫切。很多时候,系统无法启动并非内核有问题,而是引导阶段的内存配置、时钟初始化或外设驱动存在细微偏差。通过亲手完成一次从源码获取到烧录验证的全流程,不仅能解决眼前的适配难题,更能建立起对嵌入式系统启动时序的深刻直觉。
本文将抛开枯燥的理论堆砌,直接切入实战场景。我们将沿着代码执行的真实路径,从复位向量开始,一步步拆解 U-Boot 如何完成内存重定位、如何初始化关键外设,直至进入命令行交互界面。无论你是需要快速上手的新手,还是希望优化启动流程的资深工程师,接下来的内容都将提供可落地的操作指南和排查思路,帮助你从容应对各种复杂的移植挑战。
① 嵌入式 Bootloader 核心概念与选型指南
Bootloader 本质上是一段在操作系统内核运行之前执行的小程序。它的核心任务非常明确:初始化必要的硬件设备(如 CPU、内存控制器、串口等),建立内存空间映射图,从而将系统的软硬件环境调整到适合内核运行的状态,最后加载并跳转至内核映像。在嵌入式领域,U-Boot(Universal Boot Loader)凭借其强大的架构支持、丰富的驱动库以及灵活的配置机制,成为了事实上的行业标准。
为了更直观地理解 Bootloader 在整个系统启动链路中的位置,我们可以把一次完整的启动过程拆解为四个阶段:
- 片内 ROM 引导:芯片上电后,固化在片内 ROM 中的引导代码(Boot ROM)首先运行,负责初始化最基础的时钟和存储介质控制器,然后把 Bootloader 从启动介质(NAND、SD 卡等)搬运到片内 SRAM 中执行。
- Bootloader 阶段:也就是本文的主角 U-Boot。它接管硬件,完成 DDR 初始化、串口调试、外设探测等关键工作,最终把内核镜像加载到内存并跳转执行。
- 内核启动:Linux 内核解压自举,初始化驱动框架,挂载根文件系统。
- 用户空间:init 进程拉起系统服务,进入应用层。
可以看到,Bootloader 是连接硬件与内核的“桥梁”,它的健壮性直接决定了后续所有阶段能否顺利运行。
1.1 主流 Bootloader 横向对比
在动手移植之前,先搞清楚“选谁”比“怎么改”更重要。下表梳理了嵌入式领域常见的几款 Bootloader,方便你按项目需求快速决策:
| Bootloader | 架构支持 | 启动介质 | 主要优势 | 适用场景 |
|---|---|---|---|---|
| U-Boot | ARM、RISC-V、x86、MIPS 等 | NAND、NOR、SD/eMMC、网络、USB | 生态庞大、驱动丰富、社区活跃 | 绝大多数 Linux 嵌入式产品 |
| Barebox | ARM、x86、MIPS | NAND、NOR、SD、网络 | 代码结构更接近 Linux 内核,设备树支持好 | 偏好内核风格、追求可维护性的团队 |
| GRUB | x86、ARM64 | 磁盘、网络 | 与 Linux 发行版集成度高 | x86 服务器、PC 类产品 |
| 厂商 Boot ROM | 单一芯片 | 固定介质 | 体积小、启动快 | 资源极度受限的 MCU 场景 |
1.2 选型决策要点
在进行技术选型时,我们需要考量几个关键维度:
- 架构兼容性:U-Boot 支持 ARM、RISC-V、x86、MIPS 等多种主流架构,对于大多数基于 ARM Cortex-A/M 系列的芯片,U-Boot 都是首选。
- 启动介质多样性:无论是 NAND Flash、NOR Flash、SD 卡还是 eMMC,U-Boot 都提供了成熟的驱动框架,且支持多介质冗余启动。
- 启动模式丰富度:包括网络启动(TFTP/PXE)、USB 启动等,这对开发阶段的快速迭代调试至关重要。
- 社区与维护成本:U-Boot 由全球社区持续维护,遇到问题更容易找到参考资料;而厂商自带的简易 Boot ROM 往往功能单一,仅能加载固定格式的镜像,难以满足复杂产品的需求。
因此,在绝大多数非资源极度受限的场景下,移植并定制 U-Boot 是构建可靠嵌入式系统的最佳路径。接下来的章节,我们将沿着这条路径一步步走通从源码获取到烧录验证的完整流程。
② U-Boot 源码获取与工程结构深度解析
获取 U-Boot 源码最可靠的途径是官方仓库或芯片厂商提供的 BSP(板级支持包)分支。对于通用开发,建议直接从 denx.de 的官方 Git 仓库克隆最新稳定版,以确保获得最新的安全补丁和功能特性。若使用的是特定厂商的 SoC(如 NXP、Rockchip、Allwinner 等),则务必优先采用厂商维护的代码分支,因为其中包含了针对该芯片特有的底层初始化和私有协议支持。
克隆官方源码的命令非常简单:
git clone https://gitlab.denx.de/u-boot/u-boot.git
cd u-boot
git checkout v2024.04   # 切换到某个稳定版本,按需选择
这里有一个新手容易踩的坑:不要直接使用 master 分支。master 是开发主线,可能包含尚未充分验证的新特性,稳定性无法保证。建议通过 git tag 查看已发布的稳定版本,选择与你的芯片平台匹配的版本。例如,较老的 SoC 可能依赖旧版 U-Boot 中的驱动,而最新版可能已移除相关支持。
下载完成后,面对庞大的源码目录,理清结构是第一步。U-Boot 的工程布局逻辑清晰:
arch/:存放与 CPU 架构相关的代码,如arch/arm/下包含了不同 ARM 核心的启动汇编和低级初始化逻辑。这是理解启动流程时最常翻阅的目录。board/:这是移植工作的核心区域,每个具体的开发板在此都有一个独立目录,包含板级的引脚配置、外设初始化序列等。移植新板子时,通常从这里复制一份相近的参考板作为起点。drivers/:汇集了各类硬件驱动,从网卡、MMC 控制器到 LCD 显示屏,模块化设计使得驱动复用变得非常容易。当你需要适配一个新外设时,优先在这里寻找可复用的驱动框架。include/:存放全局头文件和配置宏定义,configs/目录则存储了各种开发板的默认配置文件,这是编译时的入口依据。修改配置时,include/configs/<board>.h和configs/<board>_defconfig是两个关键文件。common/和cmd/:实现了通用的命令逻辑和命令行解析框架,我们熟悉的bootm、fatload等命令均源于此。想要扩展自定义命令,cmd/目录就是你的主战场。tools/:包含一些辅助工具,如镜像打包、签名工具等,在制作可启动镜像时经常用到。doc/:存放官方文档和开发指南,遇到不熟悉的配置项时,先来这里查资料往往比网上搜索更准确。
理解这一结构,能帮助我们在后续移植中快速定位需要修改的文件,避免在茫茫代码海中迷失方向。记住一个实用技巧:当你不知道某个功能在哪个目录时,先用 grep -r "关键字" . 在源码根目录搜索,通常很快就能定位到相关文件。
③ 从_start 到 main_loop 的启动流程全链路分析
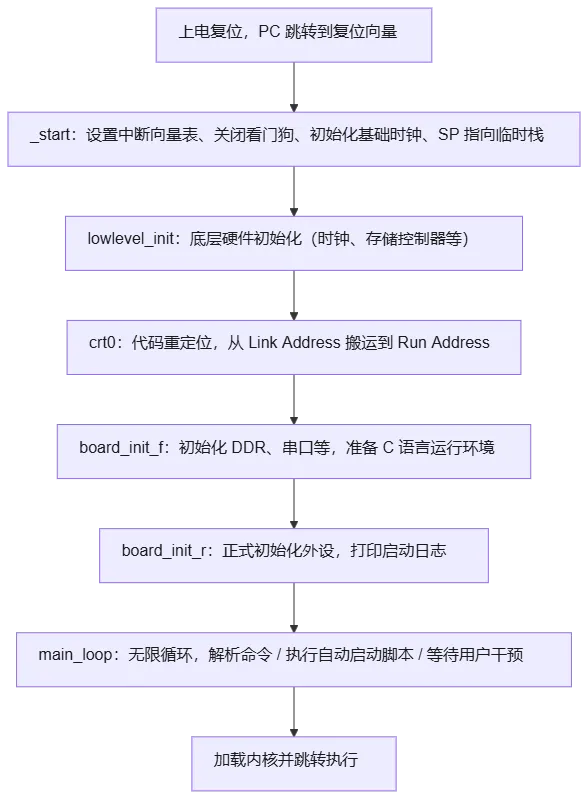
U-Boot 的启动过程是一个严谨的接力赛,大致可分为三个阶段:硬件复位初始化、C 语言环境搭建以及主循环运行。下面我们沿着代码执行的真实路径,逐个阶段拆解每个关键环节做了什么、为什么这么做,以及新手最容易在哪里踩坑。
3.1 硬件复位初始化:从复位向量到 _start
当芯片上电复位后,CPU 程序计数器(PC)会跳转到预设的复位向量地址,通常位于片内 SRAM 或 NOR Flash 的起始位置。此处执行的是 arch/<arch>/cpu/start.S 中的 _start 标号代码。这一阶段完全由汇编编写,主要任务是:
- 设置中断向量表:确保各类异常(复位、未定义指令、IRQ 等)能跳转到正确的处理入口。
- 关闭看门狗:防止在初始化尚未完成时被看门狗强制复位,导致系统反复重启。
- 初始化最基本的时钟:让 CPU 和总线以合理的频率运行,为后续外设初始化打基础。
- 将栈指针(SP)指向临时位置:此时内存控制器尚未完全配置,DRAM 不可用,代码只能在片内 SRAM 中运行,栈也只能临时放在 SRAM 里。
新手提示:如果你在移植时发现系统上电后毫无反应,优先检查这一阶段。复位向量是否被正确链接、看门狗是否关闭、SP 是否指向了有效内存,都是最常见的“黑屏”元凶。
3.2 C 语言环境搭建:lowlevel_init 与 crt0
随后,代码会调用 lowlevel_init 进行更底层的硬件设置,例如初始化存储控制器、配置关键外设的时钟门控等。这一步完成后,进入 crt0 序列——这是整个启动流程中最关键也最容易困惑的一环。
crt0 负责将 U-Boot 代码自身从加载位置(Link Address)搬运到真正的运行地址(Run Address,通常是 DRAM 的高地址段),并完成重定位(Relocation)。这一步之所以必要,是因为 U-Boot 在编译时被链接到一个较高的 DRAM 地址,但实际烧录时它可能位于较低的 Flash 或 SD 卡中。只有完成重定位,代码中涉及绝对地址的引用(如全局变量、函数指针)才能正确工作。
一旦重定位完成,栈被切换到 DRAM 中,全局数据指针(GD)被初始化,系统便具备了运行复杂 C 代码的条件。从这一刻起,U-Boot 才真正“活”起来。
3.3 主循环运行:board_init_f → board_init_r → main_loop
紧接着,控制权移交给 C 语言的入口函数 board_init_f,进而调用 board_init_r。这两个函数的分工非常清晰:
board_init_f(f = first):在重定位之前执行,负责初始化 DDR 内存、串口等基础硬件,为后续代码运行准备好物理环境。此时打印的日志通常还比较简陋。board_init_r(r = relocation 之后):重定位完成后执行,正式初始化各类外设驱动、加载设备树、打印完整的启动日志。我们熟悉的U-Boot 2024.04 ...版本信息、CPU 频率、DRAM 大小等,都是在这一阶段输出的。
最后,函数跳转到 main_loop,这是一个无限循环,负责解析串口输入的命令、执行自动启动脚本或等待用户干预。至此,Bootloader 完成了它的使命,随时准备加载内核。
新手提示:如果你能看到启动日志但卡在某一步,注意区分日志是来自
board_init_f还是board_init_r。前者说明重定位前的硬件初始化有问题,后者则多半是某个外设驱动或设备树配置出错。
下面是 U-Boot 从复位向量到 main_loop 的完整启动链路流程图,方便你对照上面的文字描述建立整体印象:
3.4 各阶段代码位置速查
为了方便你在源码中快速定位,这里把每个阶段对应的关键文件整理成一张速查表:
| 阶段 | 关键文件 / 标号 | 主要任务 |
|---|---|---|
| 复位向量 | arch/<arch>/cpu/start.S 的 _start |
设置异常向量、关看门狗、初始化时钟、SP 指向临时栈 |
| 底层初始化 | lowlevel_init(板级或 SoC 级) |
存储控制器、时钟门控等底层硬件设置 |
| 重定位 | crt0 序列、_relocate |
代码搬运到 DRAM 高地址,修正符号引用 |
| C 入口 | board_init_f / board_init_r |
初始化 DDR、串口、外设驱动,打印启动日志 |
| 主循环 | main_loop |
解析命令、执行自动启动脚本、等待用户干预 |
实用技巧:当你需要排查启动问题时,先在串口日志中定位当前执行到哪个阶段,再对照上表去对应文件里找代码,往往能大幅缩小排查范围,避免在茫茫代码海中盲目搜索。
④ 关键标号复位初始化与内存重定位机制详解
在启动流程中,内存重定位(Relocation)是最容易让人困惑也是最关键的环节。由于现代嵌入式系统通常将 U-Boot 编译链接到一个较高的 DRAM 地址(例如 0x80000000),但实际烧录或加载时,它可能位于较低的 Flash 地址或 SD 卡中。如果直接在不匹配的地址运行,涉及绝对地址引用的代码(如全局变量访问、函数跳转)将会崩溃。
4.1 关键标号:_start、_relocate 与 _main
在深入重定位之前,先认识几个贯穿启动全程的关键标号,它们就像路标一样指引着代码的执行方向:
| 标号 | 所在文件 | 作用 |
|---|---|---|
_start |
arch/<arch>/cpu/start.S |
复位向量入口,设置异常向量、关看门狗、初始化时钟、SP 指向临时栈 |
_relocate |
arch/<arch>/lib/relocate.S |
执行代码搬运与符号修正,是重定位的核心实现 |
_main |
arch/<arch>/lib/crt0.S |
C 语言环境入口,调用 board_init_f、board_init_r 并最终进入 main_loop |
新手提示:当你看到启动日志卡在某个阶段时,先判断当前执行到哪个标号附近,再对照上表去对应文件里找代码,能大幅缩小排查范围。
4.2 重定位的核心逻辑:_relocate 做了什么
重定位的核心逻辑隐藏在 _relocate 函数中。系统首先计算出一个偏移量 offset = run_address - link_address。然后,通过一段高效的汇编循环,将代码段(.text)、数据段(.data)等从源地址逐字节复制到目标地址。复制完成后,代码会修正所有需要重定位的符号引用。
下面是一段简化后的 ARM 汇编示意,帮助你直观理解搬运过程:
/* arch/arm/lib/relocate.S(简化示意) */
.globl _relocate
_relocate:
    /* 计算偏移量:r0 = 运行地址 - 链接地址 */
    ldr     r0, =_start          /* 链接地址(编译时确定) */
    adr     r1, _start           /* 实际运行地址(运行时确定) */
    sub     r0, r1, r0           /* r0 = offset */

    /* 复制 .text 段:从源地址逐字搬运到目标地址 */
    ldr     r2, =__text_start    /* 源段起始 */
    ldr     r3, =__text_end      /* 源段结束 */
copy_loop:
    ldr     r4, [r2], #4         /* 读取 4 字节 */
    str     r4, [r2, r0]         /* 写入目标地址(源地址 + offset) */
    cmp     r2, r3
    bcc     copy_loop            /* 未复制完则继续 */

    /* 修正符号引用:遍历重定位表,把每个绝对地址加上 offset */
    ldr     r2, =__rel_dyn_start
    ldr     r3, =__rel_dyn_end
fixup_loop:
    ldr     r4, [r2], #8         /* 读取重定位表项 */
    ldr     r5, [r2], #8
    add     r5, r5, r0           /* 地址加上偏移量 */
    str     r5, [r4, r0]         /* 写回修正后的地址 */
    cmp     r2, r3
    bcc     fixup_loop

    bx      lr                   /* 返回调用者 */
新手提示:这段汇编的核心思想是「先整体搬移,再逐个修正」。如果你在移植时遇到“跳转后跑飞”的问题,多半是重定位表(
.rel.dyn)没有正确生成,检查链接脚本是否包含了该段。
4.3 为什么重定位前必须是位置无关代码(PIC)
这里有一个细节值得注意:在重定位发生前,代码必须位置无关(Position Independent Code, PIC)。这意味着在 _start 到重定位完成前的这段汇编代码中,不能使用任何绝对地址跳转,所有的数据访问必须基于 PC 相对寻址或通过查表获取。
/* 错误示范:使用绝对地址跳转,重定位前会崩溃 */
    ldr     pc, =some_function   /* 绝对地址,搬移后失效 */

/* 正确示范:使用相对跳转,位置无关 */
    bl      some_function        /* 相对跳转,与运行地址无关 */
一旦重定位结束,U-Boot 就会利用新的栈空间初始化全局数据结构 gd_t,这个结构体贯穿了整个 U-Boot 的生命周期,记录了内存大小、波特率、启动参数等关键信息。理解这一机制,对于解决“跑飞”、“死机”等早期启动故障具有决定性意义。
4.4 常见重定位故障排查
| 现象 | 可能原因 | 排查方向 |
|---|---|---|
| 上电后无任何输出 | 复位向量未正确链接,或 _start 前就挂起 |
检查链接脚本、CONFIG_SYS_TEXT_BASE |
| 跳转后“跑飞” | 重定位表缺失,或符号未修正 | 检查 .rel.dyn 段是否在链接脚本中 |
| 全局变量值异常 | 重定位前使用了绝对地址访问数据 | 检查是否违反 PIC 约束 |
| 栈溢出导致死机 | 重定位后栈未正确切换到 DRAM | 检查 gd_t 初始化与栈指针设置 |
实用技巧:排查重定位问题时,最直接的手段是在
_relocate前后各加一个串口打印(或点亮 LED),确认代码是否真的执行到了搬运完成。如果搬运前能打印、搬运后不能,问题基本锁定在重定位本身。⑤ 目标开发板 U-Boot 移植标准操作步骤
移植 U-Boot 到新板子,通常遵循一套标准化的“四步走”策略。下面我们为每一步配上可直接对照的关键代码或配置片段,让你在动手时能照着抄、改得明白。
5.1 创建板级目录
在 board/<vendor>/<board_name>/ 下新建目录,复制一份相近架构的参考板文件作为模板。重点修改 Kconfig 和 MAINTAINERS 文件,注册新的板型标识。
第一步:选择参考板
选择参考板是移植的起点,直接决定了后续工作量的多少。优先选择与你的目标板同厂商、同 SoC 系列的板子,例如都是基于某厂商 Cortex-A7 双核的芯片。这样能最大程度复用其引脚配置、DDR 时序和时钟初始化代码。若找不到完全同系列的,退而求其次选择同架构、同内存类型的板子,后续再逐项修正差异。
# 查看 board/ 目录下已有的板级目录,寻找合适的参考板
ls board/
# 以某厂商的参考板为例,复制其目录作为起点
cp -r board/vendor/ref_board board/vendor/my_board
第二步:整理板级目录结构
一个标准的板级目录通常包含以下文件,复制参考板后需要逐一核对:
board/<vendor>/<board_name>/
├── Kconfig          # 声明板型,供顶层 Kconfig 引用
├── MAINTAINERS      # 登记板级维护者信息
├── Makefile         # 编译规则,指定要编译的源文件
├── <board_name>.c   # 板级初始化代码(5.3 节会详细展开)
└── <board_name>.h   # 板级配置头文件(可选,部分板型使用)
第三步:修改 Kconfig 注册板型
Kconfig 是板型注册的入口,顶层 Kconfig 通过它来识别你的新板子。注意 select 语句决定了该板型会拉入哪些基础配置,务必与你的 SoC 架构匹配:
# board/<vendor>/<board_name>/Kconfig
# 声明一个新的板型,供顶层 Kconfig 引用
config TARGET_MY_BOARD
    bool "Support my_board"
    select ARM
    select CPU_V7A          # 选择 CPU 架构(以 ARMv7-A 为例)
    help
      我的自定义开发板,基于某厂商 SoC。
第四步:登记 MAINTAINERS
MAINTAINERS 用于登记板级维护者,方便社区或团队识别负责人。复制参考板后,把板名、维护者信息和文件路径替换成你自己的:
# board/<vendor>/<board_name>/MAINTAINERS
# 登记板级维护者,方便社区/团队识别负责人
MY_BOARD
M:    Your Name <your@email.com>
S:    Maintained
F:    board/<vendor>/<board_name>/
F:    include/configs/my_board.h
F:    configs/my_board_defconfig
第五步:在顶层 Kconfig 中挂载新板型
修改 arch/<arch>/Kconfig,在对应厂商的 source 语句中引入你的板级 Kconfig,否则顶层配置无法识别新板型:
# arch/arm/Kconfig(片段)
source "board/vendor/my_board/Kconfig"
新手提示:
Kconfig里的select决定了该板型会拉入哪些基础配置,务必与你的 SoC 架构匹配,否则后续编译会报一堆未定义符号。同时记得在顶层 Kconfig 中source你的板级目录,这是新手最容易遗漏的一步。
5.2 配置编译选项
在 configs/ 目录下新建 <board_name>_defconfig 文件。这是移植的“总开关”,需要启用对应的 CPU 架构、选择正确的 DDR 驱动、开启串口控制台以及指定默认的启动设备。
第一步:理解 defconfig 的作用
defconfig 是 U-Boot 编译的入口配置,它决定了最终生成的 u-boot.bin 包含哪些功能。与传统的 include/configs/<board>.h 头文件配置方式不同,现代 U-Boot 采用 Kconfig 机制,所有配置项都集中在这个文件中,通过 make menuconfig 可以可视化地查看和修改。
第二步:编写核心配置项
下面是一份完整的 my_board_defconfig 示例,每一行都配有注释说明其作用:
# configs/my_board_defconfig
# 这是编译入口,所有关键开关都集中在这里

# ---- 架构与板型 ----
CONFIG_ARM=y                    # 启用 ARM 架构
CONFIG_TARGET_MY_BOARD=y       # 指定目标板型(对应 5.1 的 Kconfig)
CONFIG_SYS_TEXT_BASE=0x80000000 # 链接地址,U-Boot 最终运行在 DRAM 高地址

# ---- 内存与早期环境 ----
CONFIG_SYS_MALLOC_F_LEN=0x4000 # 早期 malloc 池大小,供 board_init_f 阶段使用
CONFIG_SYS_MEM_TOP_HIDE=0x0    # 预留内存顶部空间(如用于安全监控等)

# ---- 设备树 ----
CONFIG_DEFAULT_DEVICE_TREE="my_board"  # 默认设备树文件名(对应 5.4 的 .dts)

# ---- 串口控制台(以 NS16550 兼容 UART 为例)----
CONFIG_NS16550=y
CONFIG_SYS_NS16550_SERIAL=y
CONFIG_CONS_INDEX=1            # 使用第 1 个串口作为控制台
CONFIG_BAUDRATE=115200         # 默认波特率,与终端软件保持一致

# ---- 启动介质:启用 MMC/SD 卡支持 ----
CONFIG_MMC=y
CONFIG_CMD_MMC=y

# ---- 常用命令(按需裁剪,减小镜像体积)----
CONFIG_CMD_MEMORY=y            # md/nm 等内存读写命令,调试必备
CONFIG_CMD_GPIO=y              # GPIO 操作命令,便于验证引脚
CONFIG_CMD_SAVEENV=y           # 保存环境变量到存储介质
第三步:编译验证配置
编写完 defconfig 后,先执行配置命令,确认没有语法错误:
# 生成 .config 配置文件
make ARCH=arm CROSS_COMPILE=arm-linux-gnueabihf- my_board_defconfig

# 查看当前生效的配置项(可选,确认关键项已启用)
grep -E "CONFIG_(ARM|TARGET_MY_BOARD|SYS_TEXT_BASE)" .config
如果配置无误,再执行完整编译:
make ARCH=arm CROSS_COMPILE=arm-linux-gnueabihf- -j$(nproc)
第四步:常见配置错误排查
| 现象 | 可能原因 | 排查方向 |
|---|---|---|
| 编译报未定义符号 | defconfig 漏选了驱动依赖 | 用 make menuconfig 检查依赖项是否齐全 |
| 烧录后无任何输出 | CONFIG_SYS_TEXT_BASE 与链接脚本不一致 |
核对链接脚本 .lds 中的地址 |
| 串口乱码 | 波特率配置与终端不一致 | 检查 CONFIG_BAUDRATE 与终端设置 |
| 无法识别启动介质 | 对应驱动未启用 | 确认 CONFIG_MMC、CONFIG_CMD_MMC 等已开启 |
新手提示:
CONFIG_SYS_TEXT_BASE必须与链接脚本、DDR 实际地址一致。改错这个值,最常见的现象就是“烧进去没反应”或“跑飞”。另外,CONFIG_BAUDRATE一定要和你的串口终端软件设置一致,否则会看到满屏乱码。
5.3 适配底层初始化
这是工作量最大的部分。需要编辑 board/<vendor>/<board_name>/<board_name>.c,实现 board_early_init_f、board_init、board_late_init 等钩子函数。在此处编写代码以配置引脚复用(Pinmux)、初始化电源管理芯片(PMIC)、设置 DDR 时序参数以及检测板卡版本。
第一步:理解钩子函数的调用时机
U-Boot 的板级初始化通过一系列钩子函数(Hook)插入到启动流程中,每个钩子都有明确的执行时机:
| 钩子函数 | 调用时机 | 典型用途 |
|---|---|---|
board_early_init_f |
重定位前,board_init_f 早期 |
配置最基础的引脚复用、时钟门控 |
board_init |
重定位后,board_init_r 中 |
初始化 PMIC、板级外设、检测硬件版本 |
board_late_init |
进入 main_loop 前 |
设置默认环境变量、最后的收尾工作 |
第二步:编写板级初始化代码
下面是一份完整的 my_board.c 示例,每个函数都配有注释说明其作用:
// board/<vendor>/<board_name>/<board_name>.c
#include <common.h>
#include <asm/io.h>
#include <asm/arch/gpio.h>

/* 板级早期初始化:在重定位前执行,配置最基础的引脚复用和时钟 */
int board_early_init_f(void)
{

    /* 配置 UART 引脚复用,让串口 TX/RX 生效 */
    writel(0x00000001, 0x01c20800);   // 示例:PIO 寄存器,按原理图填写
    /* 使能必要的时钟门控,避免外设无时钟 */
    writel(0x1, 0x01c20000);          // 示例:CCU 寄存器,按 SoC 手册填写
    return 0;
}

/* 板级主初始化:重定位后执行,初始化 PMIC、DDR 之外的板级外设 */
int board_init(void)
{

    /* 初始化电源管理芯片,确保核心电压正确 */
    pmic_init();                      // 具体实现依赖你的 PMIC 型号
    /* 检测板卡版本,用于区分不同硬件修订 */
    board_detect_revision();
    return 0;
}

/* 板级后期初始化:在进入 main_loop 前执行,可做最后的收尾工作 */
int board_late_init(void)
{

    /* 设置默认环境变量,例如启动参数 */
    env_set("bootargs", "console=ttyS0,115200 root=/dev/mmcblk0p2");
    return 0;
}
第三步:在 Makefile 中登记源文件
写完板级 C 文件后,必须在 board/<vendor>/<board_name>/Makefile 中登记,否则编译时不会包含该文件:
# board/<vendor>/<board_name>/Makefile
# 指定要编译的板级源文件
obj-y += my_board.o
第四步:常见初始化问题排查
| 现象 | 可能原因 | 排查方向 |
|---|---|---|
| 串口无输出 | board_early_init_f 中引脚复用或时钟配置错误 |
对照原理图核对 PIO/CCU 寄存器地址 |
| 外设不工作 | 对应外设的时钟门控未开启 | 检查 board_early_init_f 中的时钟使能 |
| 电压异常导致死机 | PMIC 初始化失败或电压配置错误 | 检查 board_init 中 pmic_init 的返回值 |
| 环境变量不生效 | board_late_init 未执行或 env_set 失败 |
确认钩子函数是否被正确注册 |
新手提示:
board_early_init_f里的寄存器地址必须对照 SoC 数据手册和你的原理图逐位核对。这里最容易犯的错是照抄参考板的地址,导致串口无输出或外设不工作。建议在board_init中检查pmic_init的返回值,若初始化失败应打印错误日志,便于快速定位问题。5.4 设备树调整
对于支持设备树(Device Tree)的 U-Boot 版本,还需在 arch/<arch>/dts/ 目录下添加或修改对应的 .dts 文件,描述 CPU、内存节点及外设连接关系,确保内核能正确识别硬件拓扑。
// arch/arm/dts/my_board.dts
/dts-v1/;

#include "soc.dtsi"   // 引入 SoC 公共设备树,复用厂商定义的外设节点

/ {
    model = "My Custom Board";
    compatible = "vendor,my-board";

    /* 内存节点:声明 DDR 的起始地址和大小,必须与硬件一致 */
    memory@80000000 {
        device_type = "memory";
        reg = <0x80000000 0x20000000>;  // 512MB DDR,起始 0x80000000
    };

    /* 串口节点:覆盖 SoC 默认配置,指定实际使用的 UART */
    &uart0 {
        status = "okay";
        pinctrl-0 = <&uart0_pins>;      // 引脚复用,需在 pinctrl 中定义
    };

    /* 网卡节点:按原理图配置 PHY 地址和中断 */
    &gmac {
        status = "okay";
        phy-mode = "rgmii";
        phy-handle = <&phy0>;
    };
};
新手提示:设备树里
reg的内存大小必须与 5.2 的CONFIG_SYS_TEXT_BASE所在区域一致。如果内存节点写错,内核启动时会因无法访问根文件系统而 panic。
每一步都需要紧密结合硬件原理图进行,任何引脚定义的错误都可能导致系统无法启动。
⑥ 硬件适配配置与编译环境搭建实战
工欲善其事,必先利其器。编译 U-Boot 需要交叉编译工具链,务必确保工具链的版本与 U-Boot 要求的 GCC 版本兼容。例如,较新的 U-Boot 可能需要 GCC 9 或以上版本。可以通过 arm-linux-gnueabihf-gcc -v 检查版本,并在 Makefile 或环境变量中指定 CROSS_COMPILE 前缀。
第一步:安装交叉编译工具链
以 Ubuntu/Debian 为例,安装 ARM 交叉编译工具链的命令如下:
# 安装 ARM 32 位交叉编译工具链(适用于 Cortex-A7/A9 等)
sudo apt-get install gcc-arm-linux-gnueabihf

# 安装 ARM 64 位交叉编译工具链(适用于 Cortex-A53/A72 等)
sudo apt-get install gcc-aarch64-linux-gnu

# 验证工具链版本,确保 GCC 版本满足 U-Boot 要求
arm-linux-gnueabihf-gcc -v
新手提示:如果系统提示找不到
arm-linux-gnueabihf-gcc,说明工具链未安装或未加入 PATH。可用which arm-linux-gnueabihf-gcc检查路径,必要时将工具链目录加入~/.bashrc的PATH环境变量。
第二步:配置 DDR 参数
在硬件适配层面,DDR 配置往往是“拦路虎”。许多 SoC 提供了 DDR 初始化工具或 Excel 计算器,需要根据所使用的内存颗粒型号(如 DDR3/DDR4/LPDDR4)、频率、位宽以及 PCB 走线长度,计算出准确的寄存器参数。将这些参数填入 U-Boot 的 DDR 驱动配置结构中,是系统能否稳定运行的关键。
以常见的 DDR3 为例,关键参数通常包括:
| 参数 | 说明 | 示例值 |
|---|---|---|
| 频率 | DDR 时钟频率 | 800 MHz(等效 1600 MT/s) |
| 位宽 | 数据总线宽度 | 32 bit |
| 行列地址 | 行列地址位宽 | 行 15 bit、列 10 bit |
| 时序参数 | tRCD、tRP、tRAS 等 | 由内存颗粒手册给出 |
// 示例:DDR 时序参数配置(以某 SoC 的 DDR 驱动为例)
static struct ddr_timing_config ddr3_timing = {

    .tRCD   = 6,    // RAS 到 CAS 延迟
    .tRP    = 6,    // 预充电时间
    .tRAS   = 20,   // 行激活时间
    .tWR    = 6,    // 写恢复时间
    .tRFC   = 44,   // 刷新周期
};
第三步:配置串口调试端口
串口调试端口的配置也不容忽视,需确认原理图中 UART 控制器的基地址和中断号,并在设备树或板级文件中正确声明,否则将无法看到任何启动日志。
// 设备树中声明串口节点(片段)
&uart0 {
    status = "okay";
    pinctrl-0 = <&uart0_pins>;      // 引脚复用,需在 pinctrl 中定义
    clock-frequency = <24000000>;   // 串口时钟频率,需与 SoC 手册一致
};
第四步:编译并验证产物
编译命令通常十分简洁:
make ARCH=arm CROSS_COMPILE=arm-linux-gnueabihf- <board_name>_defconfig
make ARCH=arm CROSS_COMPILE=arm-linux-gnueabihf- -j$(nproc)
生成的 u-boot.bin 即为最终的二进制镜像。编译完成后,建议先检查产物大小和关键符号,确认镜像符合预期:
# 查看生成的镜像文件及大小
ls -lh u-boot.bin

# 检查关键符号是否被正确链接(如 _start、board_init_f 等)
arm-linux-gnueabihf-nm u-boot | grep -E "(_start|board_init_f|board_init_r|main_loop)"
若编译过程中出现关于未定义符号的错误,通常是因为 defconfig 中漏选了某些驱动依赖,需回头检查配置项。若 nm 找不到 _start 等关键符号,则说明链接脚本或启动汇编存在问题,需回到 5.2 节核对 CONFIG_SYS_TEXT_BASE 与链接脚本地址是否一致。
实用技巧:把
CROSS_COMPILE前缀写进环境变量,可以避免每次敲命令都重复输入。例如在~/.bashrc中追加export CROSS_COMPILE=arm-linux-gnueabihf-,之后编译命令可简化为make ARCH=arm -j$(nproc)。
⑦ 烧录验证与串口交互测试完整流程
编译成功后,下一步是将镜像烧录到开发板。烧录方式取决于启动介质,下面我们按最常见的几种场景逐一展开,并配上可直接照抄的命令。
第一步:准备烧录介质与工具
在动手烧录前,先确认三件事:启动介质类型(SD 卡 / SPI Flash / eMMC)、芯片手册规定的镜像写入偏移、以及烧录工具是否就绪。以 SD 卡启动为例,需要准备一张容量合适的 SD 卡和读卡器,并在宿主机上确认设备节点:
# 插入 SD 卡后,用 lsblk 确认设备节点(通常是 /dev/sdX 或 /dev/mmcblkX)
lsblk

# 注意:务必确认设备节点,写错盘符会覆盖宿主机硬盘,造成不可逆损失!
新手提示:
dd写入前一定要用lsblk和df -h双重确认目标设备。很多新手在烧录时把of=/dev/sda写成宿主机系统盘,导致整个开发环境崩溃。建议给 SD 卡贴上标签,写入前再核对一次容量。
第二步:按启动介质烧录镜像
- SD 卡启动:使用
dd命令将u-boot.bin写入 SD 卡的特定偏移位置(通常是 8KB 或 64KB 处,具体视芯片手册而定):
# 以偏移 64KB 为例,写入 u-boot.bin(bs=1k seek=64 表示跳过 64 个 1KB 块)
sudo dd if=u-boot.bin of=/dev/sdX bs=1k seek=64 conv=fsync

# 写入完成后,同步并弹出设备
sync
sudo eject /dev/sdX
- Flash 烧录:若板子已有简易引导程序,可通过 USB 工具(如 Rockchip 的 RKDevTool、NXP 的 MfgTool)或网口 TFTP 将镜像加载到内存并写入 Flash。以 TFTP 为例,先在 U-Boot 命令行中配置网络并下载镜像:
# 在 U-Boot 命令行中,通过 TFTP 下载镜像到内存
setenv serverip 192.168.1.100    # 宿主机 TFTP 服务器地址
setenv ipaddr 192.168.1.50       # 开发板 IP 地址
tftp 0x80000000 u-boot.bin       # 下载到内存 0x80000000
sf probe                         # 探测 SPI Flash
sf erase 0x0 0x80000             # 擦除 Flash 前 512KB
sf write 0x80000000 0x0 0x80000  # 把内存中的镜像写入 Flash
- JTAG 调试:在最棘手的情况下,使用 JTAG 仿真器直接下载代码到 SRAM 运行,便于单步调试汇编代码。这种方式适合排查复位向量、重定位等早期启动问题,但需要额外的硬件和软件环境。
第三步:配置串口终端并上电
连接串口终端(如 SecureCRT、Minicom、MobaXterm),设置波特率(常见为 115200)、数据位 8、停止位 1、无校验,然后上电复位。若一切正常,屏幕上应滚动显示 U-Boot 的版本信息、CPU 频率、DRAM 大小等。此时按下任意键可中断自动启动,进入 U-Boot> 命令行提示符。
# 以 Minicom 为例,启动串口终端(-D 指定设备,-b 指定波特率)
sudo minicom -D /dev/ttyUSB0 -b 115200
新手提示:如果上电后串口毫无输出,先检查三处:串口线是否接对(TX/RX 是否交叉)、终端波特率是否与
CONFIG_BAUDRATE一致、板级代码中串口引脚复用是否配置正确。这三项是“黑屏”最常见的元凶。
第四步:通过命令验证硬件状态
进入 U-Boot> 命令行后,我们可以通过一系列命令验证硬件状态,这是确认移植成功与否的直接证据:
# 查看内存数据,验证 DDR 读写是否正常
md 0x80000000 16

# 修改内存值,测试内存稳定性
mw 0x80000000 0xdeadbeef 16
md 0x80000000 16

# 检查 SD 卡是否被正确识别
mmc info
mmc list

# 检查 SPI Flash 是否被正确识别
sf probe

# 若配置了网卡,可测试网络连通性
ping 192.168.1.100

# 查看当前环境变量,确认启动参数是否正确
printenv
第五步:验证启动日志的关键信息
正常启动时,串口输出的日志应包含以下关键信息,可据此判断各阶段是否正常:
U-Boot 2024.04 (Oct 13 2026 - 10:30:00 +0800)

CPU:   ARM Cortex-A7 @ 1008 MHz
DRAM:  512 MiB
MMC:   mmc@01c0f000: 0
In:    serial
Out:   serial
Err:   serial
Net:   eth0: ethernet@01c30000
Hit any key to stop autoboot:  3
U-Boot 2024.04:版本信息,来自board_init_r阶段。CPU: ARM Cortex-A7 @ 1008 MHz:CPU 型号与主频,验证时钟配置是否正确。DRAM: 512 MiB:DDR 容量,验证内存初始化是否成功。MMC: mmc@01c0f000: 0:SD 卡控制器识别结果。Net: eth0: ...:网卡识别结果。Hit any key to stop autoboot:进入自动启动倒计时,此时按任意键可进入命令行。
实用技巧:把启动日志完整保存下来(SecureCRT 可自动记录日志),后续排查问题时对照 3.4 节的速查表,能快速定位卡在哪个阶段。例如日志停在
DRAM:之前,说明 DDR 初始化有问题;停在Net:之后,则多半是网卡驱动或设备树配置出错。
这些交互测试是确认移植成功与否的直接证据。若某一步失败,可回到 ⑧ 节对照常见报错逐一排查。
⑧ 移植过程中常见报错诊断与排查方案
移植 U-Boot 的过程,本质上就是不断“踩坑—定位—修复”的循环。下面把新手最常遇到的几类故障整理成系统的排查方案,每一类都给出现象 → 可能原因 → 排查步骤 → 验证方法的完整链路,方便你照着一步步操作。
8.1 编译阶段报错
编译错误是最容易解决的,因为编译器会直接告诉你问题出在哪。常见的有三类:
现象一:未定义符号(undefined reference)
arm-linux-gnueabihf-ld: board/vendor/my_board/my_board.o: undefined reference to `pmic_init'
| 可能原因 | 排查方向 |
|---|---|
| defconfig 漏选了驱动依赖 | 用 make menuconfig 检查依赖项是否齐全 |
| 板级 Makefile 未登记源文件 | 检查 board/<vendor>/<board_name>/Makefile 是否包含 obj-y += xxx.o |
| 函数声明与实现不一致 | 核对头文件中的函数原型与 .c 文件中的定义是否匹配 |
排查步骤:
# 1. 确认是哪个符号缺失,用 nm 在编译产物中搜索
arm-linux-gnueabihf-nm u-boot | grep pmic_init

# 2. 若确实缺失,用 grep 在源码中定位该符号的定义位置
grep -r "pmic_init" --include="*.c" --include="*.h" .

# 3. 检查该源文件是否被编译进镜像(查看对应 Makefile)
现象二:头文件找不到(fatal error: xxx.h: No such file)
| 可能原因 | 排查方向 |
|---|---|
| 头文件路径未加入搜索目录 | 检查 include/ 目录及 Makefile 中的 -I 参数 |
| 依赖的 SoC 公共头文件未引入 | 确认 arch/<arch>/include 路径是否正确 |
排查步骤:在源码根目录用 find 定位头文件实际位置,再确认编译时是否包含了该目录:
find . -name "pmic.h" -type f
现象三:链接脚本地址错误
arm-linux-gnueabihf-ld: address 0x80000000 of u-boot section `.text' is not within region `RAM'
这通常意味着 CONFIG_SYS_TEXT_BASE 与链接脚本 .lds 中定义的内存区域不匹配。回到 5.2 节核对 CONFIG_SYS_TEXT_BASE,并检查 arch/<arch>/cpu/<arch>/u-boot.lds 中的 MEMORY 区域定义。
新手提示:编译报错时,先看第一条错误信息,不要被后面几十条连带错误吓到。很多“未定义符号”都是同一个根因(比如漏选一个驱动)引发的连锁反应,修好根因,后面的错误会一起消失。
8.2 烧录阶段报错
现象一:dd 写入后板子无反应
| 可能原因 | 排查方向 |
|---|---|
| 写入偏移(seek)错误 | 对照芯片手册确认镜像偏移,常见为 8KB / 64KB / 1MB |
| 镜像本身未编译成功 | 用 file u-boot.bin 确认文件类型,检查大小是否合理 |
| 启动介质选择错误 | 确认板子的启动拨码开关 / 熔丝配置指向了正确的介质 |
排查步骤:
# 1. 确认镜像文件有效
file u-boot.bin
ls -lh u-boot.bin

# 2. 重新核对偏移后重写(以 64KB 为例)
sudo dd if=u-boot.bin of=/dev/sdX bs=1k seek=64 conv=fsync
sync
现象二:TFTP 下载失败或超时
| 可能原因 | 排查方向 |
|---|---|
| 网络参数未配置 | 检查 serverip、ipaddr 是否与宿主机在同一网段 |
| 宿主机 TFTP 服务未启动 | 在宿主机执行 systemctl status tftpd-hpa 确认服务状态 |
| 防火墙拦截 | 临时关闭宿主机防火墙测试 sudo ufw disable |
排查步骤:先在宿主机用 ping 确认与开发板网络互通,再检查 TFTP 目录权限和文件是否存在:
# 宿主机上确认 TFTP 服务与文件
ls -l /srv/tftp/u-boot.bin
systemctl status tftpd-hpa
8.3 启动阶段报错(重点)
这是移植中最难排查的一类,因为往往没有任何报错信息,只有“黑屏”或“卡住”。核心思路是:先定位卡在哪个阶段,再对症下药。
现象一:串口无任何输出(黑屏)
| 可能原因 | 排查方向 |
|---|---|
| 复位向量未正确链接 | 检查 _start 是否被链接到正确地址,用 nm 确认 |
| 看门狗未关闭 | 确认 _start 中是否执行了关看门狗指令 |
| 串口引脚复用或时钟未配置 | 核对 board_early_init_f 中的 PIO/CCU 寄存器 |
| 波特率不匹配 | 确认 CONFIG_BAUDRATE 与终端设置一致 |
排查步骤(按优先级从易到难):
# 1. 先确认镜像里的关键符号地址是否合理
arm-linux-gnueabihf-nm u-boot | grep -E "(_start|board_init_f|board_init_r)"

# 2. 用 JTAG 或示波器确认 CPU 是否真的在取指执行
#    检查复位引脚电平、时钟输出是否正常

# 3. 在 _start 最前面加一个 LED 点亮或 GPIO 翻转,确认代码执行到了
实用技巧:黑屏时不要盲目改代码。先在
_start入口、lowlevel_init、board_init_f三处各加一个 GPIO 翻转(或串口打印),就能快速判断代码执行到了哪一步。哪一步之后没反应,问题就锁定在哪一步。
现象二:有输出但打印乱码
| 可能原因 | 排查方向 |
|---|---|
| 波特率不匹配 | 检查 CONFIG_BAUDRATE 与终端软件设置 |
| 时钟源频率计算错误 | 核对 SoC 手册中 UART 时钟源频率与分频系数 |
| 串口电平不匹配 | 确认板载串口是 TTL 电平,USB 转串口模块是否支持 |
排查步骤:先尝试用不同波特率(9600 / 57600 / 115200 / 460800)连接,若某个波特率下能正常显示,说明是波特率配置问题;若所有波特率都乱码,则多半是时钟分频计算错误。
现象三:日志卡在 DRAM: 之前
这说明 DDR 初始化失败。代码在 board_init_f 阶段访问内存时出错,触发总线错误或看门狗复位。
| 可能原因 | 排查方向 |
|---|---|
| DDR 时序参数错误 | 重新用厂商 DDR 工具计算 tRCD、tRP、tRAS 等参数 |
| DDR 供电电压异常 | 用万用表测量 DDR 供电引脚电压 |
| 内存颗粒型号不匹配 | 确认 CONFIG_SYS_SDRAM_BASE 与颗粒实际参数一致 |
排查步骤:
# 1. 暂时关闭 DDR,让 U-Boot 在片内 SRAM 运行,隔离问题范围
#    在 defconfig 中临时注释掉 DDR 相关配置,仅保留 SRAM 运行

# 2. 用示波器测量 DDR 时钟、DQS 信号质量
#    观察是否有明显的信号反射或振铃

# 3. 对照厂商 DDR 初始化工具,逐项核对寄存器参数
现象四:日志卡在 Net: 之后
这说明网卡驱动或设备树配置有问题。虽然不影响启动,但会导致无法通过网络加载内核。
| 可能原因 | 排查方向 |
|---|---|
| 设备树网卡节点遗漏 | 检查 .dts 中 &gmac 节点是否 status = "okay" |
| PHY 地址错误 | 核对原理图中 PHY 的 MDIO 地址 |
| 电源时序问题 | 确认 PHY 供电是否在网卡探测前已稳定 |
排查步骤:在 U-Boot 命令行中手动执行 mdio list 查看 PHY 是否被识别,若识别不到,检查设备树中 phy-handle 指向的节点地址是否与原理图一致。
8.4 运行阶段报错
现象一:命令执行后死机或重启
| 可能原因 | 排查方向 |
|---|---|
| 访问了未初始化的内存区域 | 确认命令操作的内存地址在 DDR 有效范围内 |
| 环境变量损坏 | 执行 env default -a 重置环境变量 |
| 看门狗超时 | 检查是否在长耗时操作中未喂狗 |
排查步骤:
# 1. 重置环境变量,排除损坏可能
env default -a
saveenv

# 2. 用 md 命令小范围读取内存,确认 DDR 读写正常
md 0x80000000 16

# 3. 若执行特定命令才死机,用 JTAG 抓取 PC 指针位置定位
现象二:saveenv 失败或环境变量不生效
| 可能原因 | 排查方向 |
|---|---|
| 存储介质驱动未启用 | 确认 CONFIG_ENV_IS_IN_MMC / CONFIG_ENV_IS_IN_SPI_FLASH 等配置 |
| 存储分区偏移错误 | 核对 CONFIG_ENV_OFFSET 与介质实际布局 |
| 介质写保护 | 检查 SD 卡锁开关或 Flash 写保护引脚 |
排查步骤:先确认环境变量存储介质配置正确,再检查介质是否可写:
# 确认当前环境变量存储位置
printenv

# 手动测试介质写入(以 MMC 为例)
mmc dev 0
mmc write 0x80000000 0x100 0x10
实用技巧:建议把每次遇到的报错和解决方案记录成一份“移植排错笔记”。很多报错在不同板子上是重复出现的,一份好的笔记能让你在下一个项目里少走大量弯路。排查时优先用二分法:在启动链路的中间位置加打印,判断问题在前半段还是后半段,能大幅缩小搜索范围。
⑨ 启动参数优化与自定义命令扩展技巧
为了让系统更符合产品需求,我们常需要对 U-Boot 进行定制化扩展。这一节我们分两条主线展开:一是通过环境变量与配置项优化启动流程,二是通过 U_BOOT_CMD 宏扩展自定义命令,让 U-Boot 承担更多生产测试与维护职能。
9.1 启动参数优化:从“能启动”到“秒级启动”
启动参数优化的核心,是让 U-Boot 在保证功能的前提下,尽可能快地进入内核。主要手段有三类:精简启动命令、控制等待时间、裁剪不必要的初始化。
第一类:精简 bootcmd 启动命令
bootcmd 是 U-Boot 自动启动时执行的命令序列,默认往往包含 mmc dev、fatload、bootm 等多个步骤。我们可以把它合并成一条更紧凑的链路,减少命令解析和介质探测的开销:
# 默认 bootcmd(多步,逐条解析执行)
setenv bootcmd 'mmc dev 0; fatload mmc 0:1 0x80000000 zImage; fatload mmc 0:1 0x83000000 myboard.dtb; bootz 0x80000000 - 0x83000000'

# 优化思路:合并命令、去掉冗余的 dev 切换(若只有一块 MMC 可省略)
setenv bootcmd 'fatload mmc 0:1 0x80000000 zImage; fatload mmc 0:1 0x83000000 myboard.dtb; bootz 0x80000000 - 0x83000000'
新手提示:
bootcmd里的每条命令用;分隔,U-Boot 会逐条解析执行。精简掉不必要的mmc dev、usb start等步骤,能明显缩短自动启动耗时。若你的板子只有一块 MMC,mmc dev 0完全可以省略。
第二类:控制 bootdelay 等待时间
bootdelay 决定了自动启动前的倒计时秒数。开发阶段建议保留 3 秒左右,方便手动中断进入命令行;量产阶段可设为 0,实现“上电即启动”:
# 开发阶段:保留 3 秒,便于中断进入命令行
setenv bootdelay 3

# 量产阶段:设为 0,实现秒级启动
setenv bootdelay 0
saveenv
第三类:裁剪不必要的初始化
在 board_late_init 或 board_init_r 中,可以按产品需求跳过某些外设的初始化。例如,量产产品若不需要网络启动,可在 defconfig 中关闭网卡驱动,既减小镜像体积,又省去 PHY 探测的时间:
# configs/my_board_defconfig(片段)
# 量产裁剪:关闭网卡,减小镜像并加快启动
# CONFIG_CMD_NET is not set
# CONFIG_CMD_PING is not set
# CONFIG_DM_ETH is not set
优化 bootargs 内核启动参数
bootargs 是传递给内核的命令行参数,直接影响内核的启动行为。常见优化包括指定控制台、根文件系统位置、以及关闭不必要的内核特性:
# 基础 bootargs:指定串口控制台与根文件系统
setenv bootargs 'console=ttyS0,115200 root=/dev/mmcblk0p2 rw rootwait'

# 优化:追加 quiet 减少内核日志输出,加快启动
setenv bootargs 'console=ttyS0,115200 root=/dev/mmcblk0p2 rw rootwait quiet'

# 进阶:关闭内核 logo 与部分探测,进一步提速
setenv bootargs 'console=ttyS0,115200 root=/dev/mmcblk0p2 rw rootwait quiet logo.nologo'
实用技巧:
rootwait参数让内核等待根文件系统设备就绪后再挂载,能避免 SD/eMMC 初始化慢导致的“VFS: Cannot open root device”错误。量产时若根文件系统在固定分区,可去掉rootwait换取更快的启动速度,但需确保介质初始化足够快。
9.2 自定义命令扩展:让 U-Boot 承担生产测试职能
U-Boot 提供了便捷的 U_BOOT_CMD 宏来添加新命令。在 cmd/ 目录下新建文件,定义命令处理函数,再用宏注册即可。下面我们由浅入深,实现三个实用命令。
第一步:理解 U_BOOT_CMD 宏的结构
U_BOOT_CMD(
    name,       // 命令名,用户在命令行输入
    maxargs,    // 最大参数个数(含命令本身)
    repeatable, // 是否可重复执行(1 可重复,0 不可)
    do_func,    // 命令处理函数指针
    "usage",    // 简短用法说明(help 命令显示)
    "help"      // 详细帮助信息(help name 显示)
);
第二步:实现一个读取板卡序列号的命令
这个命令在生产测试中非常实用,可以快速读取板卡唯一标识:
// cmd/my_serial.c
#include <common.h>
#include <command.h>

static int do_my_serial(cmd_tbl_t *cmdtp, int flag, int argc, char * const argv[])
{

    /* 从 EEPROM 或 SoC 唯一 ID 寄存器读取序列号 */
    u32 serial = readl(0x01c23800);   // 示例:SoC 唯一 ID 寄存器地址

    printf("Board serial: %08x\n", serial);
    return 0;
}

U_BOOT_CMD(
    myserial, 1, 1, do_my_serial,
    "Print board serial number",
    "myserial - read and print the board unique serial number\n"
);
第三步:实现一个一键升级固件的命令
这个命令把“下载 → 校验 → 擦除 → 写入”整合成一条命令,极大简化产线升级操作:
// cmd/my_upgrade.c
#include <common.h>
#include <command.h>
#include <net.h>
#include <spi_flash.h>

static int do_my_upgrade(cmd_tbl_t *cmdtp, int flag, int argc, char * const argv[])
{

    if (argc < 2) {

        printf("Usage: myupgrade <tftp_filename>\n");
        return CMD_RET_USAGE;
    }

    /* 1. 通过 TFTP 下载固件到内存 */
    if (net_loop(TFTP) < 0) {

        printf("TFTP download failed!\n");
        return CMD_RET_FAILURE;
    }

    /* 2. 校验固件(如 CRC32 或签名校验) */
    /* 3. 擦除 SPI Flash 并写入新固件 */
    printf("Firmware upgrade complete, reboot now...\n");
    reset_cpu(0);   // 升级完成后自动重启
    return 0;
}

U_BOOT_CMD(
    myupgrade, 2, 0, do_my_upgrade,
    "Upgrade firmware via TFTP",
    "myupgrade <filename> - download and flash firmware, then reboot\n"
);
第四步:在 Makefile 中登记新命令
写完命令源文件后,必须在 cmd/Makefile 中登记,否则不会被编译进镜像:
# cmd/Makefile(片段)
obj-y += my_serial.o
obj-y += my_upgrade.o
第五步:编译并验证
# 重新编译,使新命令生效
make ARCH=arm CROSS_COMPILE=arm-linux-gnueabihf- -j$(nproc)

# 烧录后进入 U-Boot 命令行,验证新命令
U-Boot> help
U-Boot> myserial
Board serial: 1234abcd
U-Boot> myupgrade u-boot.bin
新手提示:自定义命令的
maxargs一定要算准。maxargs是“命令名 + 参数”的总数,例如myupgrade u-boot.bin有两个参数,maxargs就应设为 2。设小了会导致带参调用被拒绝,设大了则浪费一点内存。另外,命令处理函数的返回值用CMD_RET_SUCCESS(0)表示成功、CMD_RET_FAILURE(1)表示失败、CMD_RET_USAGE(-1)表示用法错误,U-Boot 会根据返回值决定是否打印 usage 信息。
9.3 启动参数与自定义命令的配合实战
把启动参数优化和自定义命令结合起来,可以构建一套完整的产线测试与量产启动方案:
# 产线测试模式:进入命令行,执行自定义测试命令
setenv bootdelay 3
setenv bootcmd ''

# 量产模式:秒级启动,自动加载内核
setenv bootdelay 0
setenv bootcmd 'fatload mmc 0:1 0x80000000 zImage; fatload mmc 0:1 0x83000000 myboard.dtb; bootz 0x80000000 - 0x83000000'
saveenv
通过环境变量在不同模式间切换,配合自定义命令完成序列号读取、固件升级等操作,U-Boot 就从单纯的引导器升级为产线测试与维护的得力工具。这种扩展能力,正是 U-Boot 在嵌入式产品中被广泛采用的重要原因之一。
⑩ 系统稳定性加固与故障恢复策略
在产品化阶段,稳定性与可恢复性是衡量引导系统是否合格的关键指标。一个健壮的 U-Boot 不仅要“能启动”,更要在异常情况下“不锁死、能自救、可恢复”。这一节我们分四条主线展开:看门狗机制、冗余备份、环境变量加固,以及恢复脚本与强制刷机方案。
10.1 看门狗机制:防止系统锁死
看门狗(Watchdog Timer, WDT)是嵌入式系统防死机的第一道防线。它的原理很简单:硬件定时器持续倒计时,若在超时前未被“喂狗”(重置计数器),则触发系统复位。这样即使代码陷入死循环或外设挂起,系统也能自动重启,而不是永久锁死。
第一步:在 U-Boot 中启用看门狗
在 defconfig 中开启看门狗驱动,并确保其在 board_init_r 阶段被初始化:
# configs/my_board_defconfig(片段)
CONFIG_WDT=y                    # 启用看门狗框架
CONFIG_WDT_SANDBOX=y            # 按你的 SoC 选择具体驱动,如 CONFIG_WDT_ASPEED 等
CONFIG_CMD_WDT=y                # 启用 wdt 命令行,便于手动测试
第二步:在板级初始化中启动看门狗
在 board_late_init 中启动看门狗,并设置合理的超时时间。注意:超时时间不宜过短,否则在长耗时操作(如 TFTP 下载大镜像)中会误触发复位:
// board/<vendor>/<board_name>/<board_name>.c
#include <wdt.h>

int board_late_init(void)
{

    /* 启动看门狗,超时 30 秒 */
    struct udevice *wdt;
    if (uclass_get_device(UCLASS_WDT, 0, &wdt) == 0) {

        wdt_start(wdt, 30000);   // 30 秒超时
        printf("Watchdog started, timeout=30s\n");
    }
    return 0;
}
第三步:在长耗时操作中喂狗
U-Boot 的 main_loop 本身会周期性喂狗,但如果你在自定义命令中执行了长耗时操作(如大文件下载、批量擦写),必须手动喂狗,否则会被看门狗误杀:
// cmd/my_upgrade.c(片段)
#include <wdt.h>

static int do_my_upgrade(cmd_tbl_t *cmdtp, int flag, int argc, char * const argv[])
{

    struct udevice *wdt;
    uclass_get_device(UCLASS_WDT, 0, &wdt);

    /* 长耗时下载循环中周期性喂狗 */
    while (downloading) {

        wdt_reset(wdt);          // 喂狗,防止超时复位
        /* ... 下载逻辑 ... */
    }
    return 0;
}
新手提示:看门狗是一把双刃剑。超时时间设太短,正常的长耗时操作会被误杀;设太长,死机后恢复又太慢。建议开发阶段先关闭看门狗(或设较长超时),量产前再根据实际启动耗时设定一个安全余量(通常为正常耗时的 2~3 倍)。
10.2 冗余备份:A/B 分区双镜像启动
看门狗能解决“死机”,但解决不了“镜像损坏”。如果 U-Boot 镜像本身被写坏(如升级中断、Flash 坏块),系统将彻底无法启动,即“变砖”。为此,业界普遍采用 A/B 双分区冗余方案。
第一步:规划 Flash 分区布局
在 Flash 中划分两个 U-Boot 分区,分别存放主镜像和备份镜像:
Flash 布局(以 16MB SPI Flash 为例):
0x000000 - 0x000800   U-Boot 主镜像(A 分区,512KB)
0x000800 - 0x001000   U-Boot 备份镜像(B 分区,512KB)
0x001000 - 0x002000   环境变量区(含 CRC 校验)
0x002000 - 0x100000   内核与根文件系统
第二步:实现启动失败计数与自动切换
通过环境变量记录连续启动失败次数,超过阈值则切换备份分区:
# 在 U-Boot 命令行中初始化失败计数变量
setenv boot_fail_count 0
setenv boot_attempts 3        # 允许的最大连续失败次数
saveenv
第三步:编写带冗余切换的 bootcmd
在 bootcmd 中嵌入失败检测与切换逻辑:
# 带 A/B 切换的 bootcmd
setenv bootcmd '
    if test ${boot_fail_count} -ge ${boot_attempts}; then
        echo "Main image failed too many times, switching to backup...";
        sf probe;
        sf read 0x80000000 0x800 0x80000;   # 从备份分区读取 U-Boot
        go 0x80000000;                       # 跳转执行备份镜像
    else
        echo "Booting main image...";
        sf probe;
        sf read 0x80000000 0x0 0x80000;      # 从主分区读取 U-Boot
        go 0x80000000;
    fi
'
saveenv
第四步:在自定义命令中维护失败计数
当主镜像启动失败时(如内核加载失败),在自定义命令中递增计数;成功启动后清零:
// cmd/my_boot.c(片段)
static int do_my_boot(cmd_tbl_t *cmdtp, int flag, int argc, char * const argv[])
{

    /* 尝试加载内核 */
    if (boot_kernel() < 0) {

        /* 启动失败,递增计数 */
        char buf[16];
        ulong count = env_get_ulong("boot_fail_count", 10, 0);
        count++;
        sprintf(buf, "%lu", count);
        env_set("boot_fail_count", buf);
        saveenv();
        printf("Boot failed, count=%lu\n", count);
        return CMD_RET_FAILURE;
    }
    /* 启动成功,清零计数 */
    env_set("boot_fail_count", "0");
    saveenv();
    return 0;
}
新手提示:A/B 切换的关键是“失败计数”的持久化。计数必须保存在环境变量中并
saveenv,否则断电后计数丢失,冗余机制形同虚设。另外,go命令跳转到备份镜像前,务必确认备份分区确实存在有效镜像,否则会跳转到空地址导致死机。
10.3 环境变量加固:CRC 校验与自动恢复
环境变量(Environment)存储了 bootcmd、bootargs 等关键配置,一旦损坏,系统可能无法正常启动。因此,环境变量的可靠性至关重要。
第一步:启用环境变量 CRC 校验
U-Boot 默认在环境变量区末尾写入 CRC32 校验值,启动时自动校验。确保 defconfig 中相关配置已开启:
# configs/my_board_defconfig(片段)
CONFIG_ENV_IS_IN_SPI_FLASH=y   # 环境变量存储在 SPI Flash
CONFIG_ENV_OFFSET=0x1000       # 环境变量区偏移,与 Flash 布局一致
CONFIG_ENV_SIZE=0x2000         # 环境变量区大小
CONFIG_ENV_OVERWRITE=y         # 允许覆盖,便于恢复
第二步:配置环境变量损坏时的自动恢复
当 CRC 校验失败时,U-Boot 会自动加载默认环境变量。我们可以进一步配置,让系统在检测到损坏时主动重置并保存默认值:
# 在 U-Boot 命令行中手动测试环境变量恢复
env default -a        # 重置为默认环境变量
saveenv               # 保存,覆盖损坏的环境变量区
第三步:在启动脚本中自动检测与恢复
在 bootcmd 开头加入环境变量健康检查,损坏时自动重置:
setenv bootcmd '
    if env verify; then
        echo "Environment OK";
    else
        echo "Environment corrupted, resetting to defaults...";
        env default -a;
        saveenv;
    fi;
    ...后续启动逻辑...
'
saveenv
新手提示:
env verify命令会检查环境变量的 CRC 校验值,返回非零表示损坏。把它放在bootcmd最前面,能在每次启动时自动体检,避免带着损坏的环境变量一路跑到内核。
10.4 恢复脚本与强制刷机:售后维护的最后防线
即使有了看门狗和冗余备份,仍可能遇到“双镜像都损坏”的极端情况。此时,一个可靠的强制刷机通道就是最后的救命稻草。
第一步:设计强制刷机触发机制
常见的触发方式有两种:按键触发和串口触发。按键触发适合有物理按键的产品,串口触发适合开发调试阶段:
# 按键触发:在 board_late_init 中检测按键,进入刷机模式
# 串口触发:在 main_loop 中检测特定字符,进入刷机模式
第二步:实现 USB / 网络强制刷机
在 U-Boot 命令行中,通过 USB 或 TFTP 强制刷写备份分区:
# 网络强制刷机:从 TFTP 下载备份镜像并写入 B 分区
setenv serverip 192.168.1.100
setenv ipaddr 192.168.1.50
tftp 0x80000000 u-boot-backup.bin
sf probe
sf erase 0x800 0x80000          # 擦除备份分区
sf write 0x80000000 0x800 0x80000  # 写入备份分区

# USB 强制刷机:从 U 盘读取镜像写入主分区
usb start
fatload usb 0:1 0x80000000 u-boot.bin
sf probe
sf erase 0x0 0x80000            # 擦除主分区
sf write 0x80000000 0x0 0x80000 # 写入主分区
第三步:编写一键恢复脚本
把上述刷机流程封装成一条自定义命令,售后人员只需执行一条命令即可完成恢复:
// cmd/my_recover.c(片段)
static int do_my_recover(cmd_tbl_t *cmdtp, int flag, int argc, char * const argv[])
{

    printf("Entering recovery mode...\n");

    /* 1. 尝试从 USB 读取恢复镜像 */
    if (run_command("usb start", 0) == 0 &&
        run_command("fatload usb 0:1 0x80000000 u-boot.bin", 0) == 0) {

        printf("Recovery image found on USB, flashing...\n");
        run_command("sf probe", 0);
        run_command("sf erase 0x0 0x80000", 0);
        run_command("sf write 0x80000000 0x0 0x80000", 0);
        printf("Recovery complete, rebooting...\n");
        reset_cpu(0);
        return 0;
    }

    /* 2. 若 USB 失败,尝试 TFTP */
    printf("USB recovery failed, trying TFTP...\n");
    if (run_command("tftp 0x80000000 u-boot.bin", 0) == 0) {

        printf("Recovery image found on TFTP, flashing...\n");
        run_command("sf probe", 0);
        run_command("sf erase 0x0 0x80000", 0);
        run_command("sf write 0x80000000 0x0 0x80000", 0);
        printf("Recovery complete, rebooting...\n");
        reset_cpu(0);
        return 0;
    }

    printf("Recovery failed: no valid image source found!\n");
    return CMD_RET_FAILURE;
}

U_BOOT_CMD(
    myrecover, 1, 0, do_my_recover,
    "Enter recovery mode and restore firmware",
    "myrecover - try USB then TFTP to restore firmware\n"
);
新手提示:强制刷机是“最后防线”,务必保证其逻辑最简单、最可靠。建议把恢复镜像的校验(CRC 或签名)也加进去,避免刷入损坏的镜像导致二次变砖。同时,恢复命令应尽量少依赖外部条件(如网络),USB 优先、网络兜底是较稳妥的顺序。
10.5 稳定性加固清单与验证
最后,把本节内容整理成一份可对照的检查清单,方便你在量产前逐项验证:
| 加固项 | 关键配置 / 命令 | 验证方法 |
|---|---|---|
| 看门狗 | CONFIG_WDT、wdt_start |
人为制造死循环,确认系统自动复位 |
| A/B 冗余 | Flash 双分区、boot_fail_count |
故意写坏主分区,确认自动切换备份 |
| 环境变量 CRC | CONFIG_ENV_*、env verify |
手动破坏环境变量区,确认自动恢复默认值 |
| 强制刷机 | myrecover 命令 |
拔掉正常镜像,确认 USB/TFTP 能恢复 |
实用技巧:量产前的稳定性测试建议做“破坏性演练”:分别模拟镜像损坏、环境变量损坏、启动死循环三种故障,验证系统能否按预期恢复。只有把故障场景都演练一遍,才能真正放心地把产品交付给用户。
通过对启动流程的精细化控制、异常情况的预判处理以及冗余设计的引入,我们可以构建出一个既灵活又坚固的引导系统,为上层操作系统的稳定运行奠定坚实基础。嵌入式开发的魅力正是在于这种对底层细节的掌控,每一次成功的点亮,都是对硬件与软件协同工作的完美诠释。
⑪ 总结与参考资料
11.1 全文要点总结
回顾整篇文章,U-Boot 移植是一项系统工程,涉及源码获取、工程结构理解、启动流程剖析、板级适配、编译烧录、排错优化与稳定性加固等多个环节。下面用 8 条要点帮你快速回顾关键步骤与核心注意事项:
- 选型与源码获取:绝大多数 Linux 嵌入式产品首选 U-Boot;源码优先从
denx.de官方仓库或芯片厂商 BSP 分支获取,并切换到稳定 tag(如v2024.04),不要直接使用master开发主线。 - 理清工程结构:移植的核心区域在
board/(板级目录)、configs/(defconfig 配置)、arch/(架构相关代码)与include/configs/(板级头文件),遇到不熟悉的配置先查doc/或grep定位。 - 吃透启动链路:从复位向量
_start→lowlevel_init→crt0重定位 →board_init_f→board_init_r→main_loop,每一步都有明确的职责;排查启动问题时先在串口日志定位当前阶段,再对照速查表去对应文件找代码。 - 内存重定位是重中之重:重定位前代码必须位置无关(PIC),核心是「先整体搬移、再逐个修正符号」;遇到“跳转后跑飞”优先检查
.rel.dyn重定位表是否在链接脚本中。 - 移植四步走:创建板级目录(Kconfig/MAINTAINERS 注册)→ 编写 defconfig(
CONFIG_SYS_TEXT_BASE、串口、启动介质等)→ 适配底层初始化(board_early_init_f/board_init/board_late_init钩子)→ 调整设备树(.dts描述硬件拓扑)。 - 排错用二分法:编译报错先看第一条根因;黑屏时在
_start、lowlevel_init、board_init_f三处加 GPIO 翻转或串口打印,快速定位卡点;CONFIG_SYS_TEXT_BASE与波特率是最常见的“无反应/乱码”元凶。 - 启动优化与扩展:通过精简
bootcmd、控制bootdelay、裁剪外设与优化bootargs实现秒级启动;用U_BOOT_CMD宏扩展自定义命令,让 U-Boot 承担序列号读取、固件升级等产线测试职能。 - 稳定性加固:看门狗防死机、A/B 双分区防镜像损坏、环境变量 CRC 校验防配置丢失、强制刷机命令做最后防线;量产前务必做“破坏性演练”,模拟镜像损坏、环境变量损坏、启动死循环三类故障。
11.2 权威参考资料
下面列出 8 条权威参考资料,覆盖官方文档、社区 Wiki、芯片厂商 BSP 与经典书籍,按适用场景给出简要说明:
| 参考资料 | 适用场景 |
|---|---|
U-Boot 官方文档(doc/ 目录,随源码分发) |
最权威的一手资料,涵盖配置系统、命令框架、驱动模型(DM)等核心机制的官方说明,适合移植与扩展时查阅 |
| denx.de Wiki(https://www.denx.de/wiki/U-Boot) | U-Boot 社区官方 Wiki,汇集了移植指南、FAQ、邮件列表归档与各类 HOWTO,适合新手入门与疑难问题检索 |
| U-Boot 邮件列表(u-boot@lists.denx.de) | 开发者讨论与补丁提交的主阵地,遇到社区维护的通用问题可在此搜索历史讨论,往往能找到官方维护者的权威解答 |
| 芯片厂商 BSP 文档(如 NXP、Rockwell、Allwinner 的 SDK 手册) | 针对特定 SoC 的板级移植最直接参考,包含 DDR 时序、引脚复用、时钟树等底层细节,是适配新板子的必备资料 |
| 芯片厂商参考板原理图与数据手册 | 核对引脚复用、DDR 供电、PHY 地址等硬件细节时使用,是编写 board_early_init_f 与设备树节点的依据 |
| 《Mastering Embedded Linux Programming》(Chris Simmonds 著) | 系统讲解嵌入式 Linux 与 Bootloader 的经典书籍,适合建立整体知识框架,理解 U-Boot 在系统启动链路中的位置 |
| 《U-Boot 移植实战》类技术博客与社区文章 | 面向具体板型的实战经验分享,能提供参考板选择、常见报错等一手踩坑记录,适合作为官方文档之外的补充 |
Linux 内核设备树绑定文档(Documentation/devicetree/bindings/) |
编写与校验 .dts 设备树节点时使用,确保节点属性与内核驱动期望一致,避免“设备树能编译但驱动不识别”的问题 |
实用技巧:参考资料的使用顺序建议是「官方文档 → 厂商 BSP → 社区经验」。遇到问题时先查一手资料确认机制,再结合厂商文档核对硬件细节,最后用社区经验验证可行性,能最大程度避免被过时或错误的二手信息误导。
至此,从 Bootloader 选型、U-Boot 源码解析、启动流程剖析、板级移植、编译烧录、排错优化到稳定性加固,我们已经走完了 U-Boot 移植的全流程。希望这份实战指南能帮你少走弯路,顺利点亮自己的开发板。嵌入式开发的乐趣,正在于亲手掌控从复位向量到内核启动的每一个细节。


