阿里云数据安全:从默认复制权限出发,谈终端敏感内容拷贝的全链路防护

简介: 2025年3月,某装备企业因CAD图纸剪贴板复制权限未管控,致核心参数经微信外泄。文档加密难防“复制粘贴”——这是DLP建设中最易忽视的隐形泄密通道。阿里云终端安全提供剪贴板分级管控能力,支持按人、终端、文档类型精细化策略,拦截高危复制行为,兼顾安全与效率,筑牢终端数据防护最后一环。(239字)

2025 年 3 月,一家装备制造企业发生图纸泄密事件。研发人员在内网打开加密 CAD 图纸,系统默认开放剪贴板复制权限,员工将图纸内关键尺寸参数复制粘贴到微信聊天框,发送给外部合作方。后续资料被竞品获取,企业核心产品方案提前泄露,造成直接经济损失。事后复盘发现,企业部署了文档加密软件,但剪贴板默认复制权限未做限制,文件本身无法被拷贝带走,文字、参数却能通过复制粘贴外泄,这是很多企业 DLP 建设中极易忽略的隐形泄密通道。4.png
很多企业在部署文档透明加密后,重点管控文件拷贝、U 盘导出、屏幕截图,却忽略剪贴板复制行为。加密文件可以正常打开查看,但如果默认允许复制内容到剪贴板,敏感文字、表格数据、图纸参数都可以被复制粘贴到浏览器、聊天软件、本地文档,加密防护直接被绕过。

为什么需要管控默认复制权限?

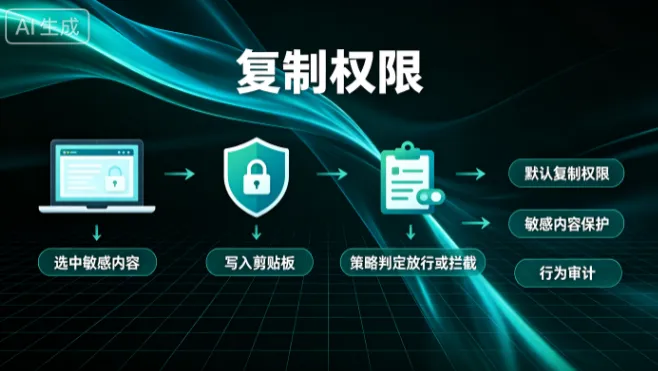
默认复制权限,用于控制加密文件内容能否复制到系统剪贴板。该开关默认开启时,用户可以选中加密文档内文字、数据,复制到剪贴板,粘贴至其他应用;关闭该权限后,加密文件内容无法复制,从源头阻断复制粘贴泄密路径。

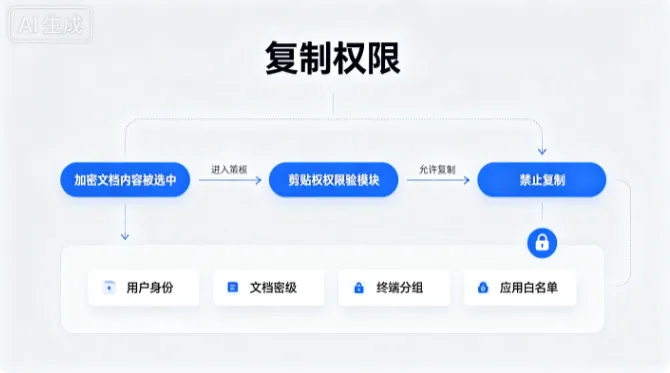
在业务场景中,完全禁止复制会影响内部协同。例如技术人员需要摘抄少量参数用于内部测试,财务需要提取部分报表数据。一刀切禁用剪贴板会严重降低办公效率。这就是需要精细化管控默认复制权限的根本原因:不再是 “全允许” 或 “全禁止” 二选一,而是基于用户、终端、文档类型做分级策略。
复制权限1.png

未管控默认复制权限,会带来多重安全隐患。第一,加密外壳失效,文件本身无法外发,但内容可以通过剪贴板剥离出来;第二,泄密行为隐蔽,复制粘贴操作没有明显痕迹,很难及时发现;第三,放大合规风险,面向客户隐私、项目涉密资料,一旦发生数据外泄,企业难以满足等保、数据安全法相关审计要求。

阿里云提供的底层能力

阿里云终端安全体系,为终端数据防泄漏提供底层支撑能力,可支撑剪贴板权限管控策略落地。

依托阿里云终端安全客户端的文件驱动层钩子能力,可监控系统剪贴板读写事件。当应用读取加密文档内容并尝试写入剪贴板时,安全客户端实时拦截该行为,匹配预设的复制权限策略,判断是否放行。

阿里云云安全中心提供统一策略管理与审计能力。管理员可在云端控制台,按部门、终端分组、用户账号、文档后缀配置策略,对不同涉密文档设置差异化默认复制权限。所有剪贴板复制尝试行为,都会生成安全日志上报至云端,支持检索、告警、留存,满足安全审计要求。复制权限2.png
同时,阿里云提供终端进程管控能力,可配合剪贴板策略做联动防护。例如限制涉密文档内容,禁止粘贴到微信、浏览器等外部应用,仅允许粘贴到指定内网业务软件,实现更细粒度的权限隔离。

自研或第三方加密软件如何调用这些能力

企业自研文档加密系统,或是第三方数据防泄密软件,可对接阿里云终端安全底层能力,实现默认复制权限管控。

对于第三方加密软件,可基于阿里云终端安全开放的事件回调接口,订阅剪贴板操作事件。当用户尝试复制加密文件内容,加密软件接收事件回调,结合自身加密标签判断文档密级,调用阿里云终端管控接口,拦截剪贴板写入动作。策略下发、日志上报统一接入阿里云云安全中心控制台,实现策略集中管理。复制权限3.png
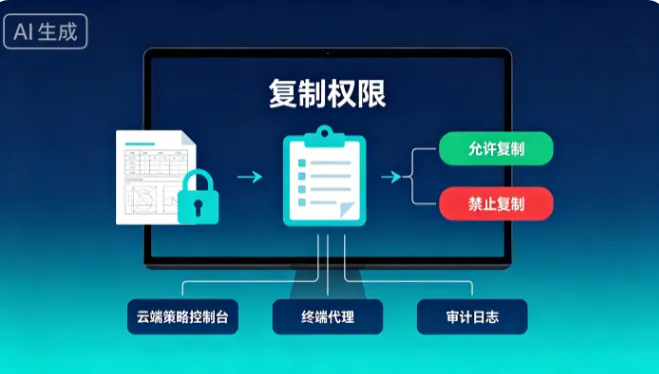
自研加密系统可深度复用阿里云终端驱动层监控能力,无需从零开发剪贴板行为捕获模块。自研系统负责文档透明加密逻辑,阿里云能力负责系统层面剪贴板、进程、审计的底层监控,二者协同。可以按需配置默认复制权限:高密级图纸、核心客户资料,直接关闭复制权限;普通内部文档,开启复制权限但限制粘贴范围。

在集成实施时,需要做好兼容性测试,避免 Office、CAD、PDF 等专业软件出现异常卡顿、崩溃问题,同时配置告警规则,当多次出现剪贴板拦截行为,自动推送告警给安全管理员。

结语

管控默认复制权限,补齐了文档加密体系中剪贴板泄密的短板。通过阿里云终端安全底层能力,企业不再只能全盘开放或禁止复制,实现敏感内容拷贝的精细化管控,兼顾数据安全与内部办公协同效率。

从合规层面,剪贴板操作日志完整留存,可支撑等保测评、数据安全审计,降低企业数据泄露带来的法律与经营风险。将默认复制权限纳入终端 DLP 整体策略,与文件加密、外设管控、屏幕水印联动,构建完整的终端敏感数据防护体系,守住复制粘贴这类容易被忽视的数据泄露通道。
编辑:小七

相关文章
|
29天前
|
JSON 自然语言处理 物联网
基于魔搭 MS-Swift 实现大模型微调落地指南
MS-Swift是阿里达摩院魔搭社区开源的一站式大模型开发框架,支持预训练、微调、对齐、推理、量化与部署全链路,兼容600+文本及300+多模态模型,助力企业高效落地Agent定制。
306 2
|
1月前
|
弹性计算 小程序
阿里云轻量应用服务器200M带宽、2核2G配置:秒杀38元1年,大家可以抢一下,挺合适的!
阿里云轻量服务器38元/年仅限新用户,每日10点、15点秒杀,配置2核2G/40G ESSD/200M峰值带宽/不限流量。需实名认证,限购一台,地域不可改,续费恢复原价459元。抢不到可选68元或99元ECS替代方案。(239字)
189 0
|
1月前
|
人工智能 安全 测试技术
GPT‑6 Astra完整深度解析:计算机操作能力、基准跑分、API实操、第三方评测与落地风险指南
GPT‑6 Astra最大的进化,不再局限传统对话文本生成,而是实现**看懂屏幕画面、操控软件完成真实电脑工作的Computer Use计算机操作能力**。在ScreenSpot‑Pro、OSWorld2.0、Terminal‑Bench4.0、ARC‑AGI‑3多项专项基准测试取得跨越式提升,官方放出电路设计、三维建模、游戏开发大量惊艳Demo。
327 0
|
1月前
|
IDE 开发工具
每日重置开启!每天领 500 Credits,体验 Sonus
Qoder国际版推出「每日重置」活动:9月15–19日,付费用户每日12:00可领500 Credits Sonus模型资源包(计费3.2x),次日12:00失效,不累计不补领。
798 0
|
1月前
|
人工智能 开发者
千问AI平台 OPC 创新计划上线,百万 Token 补贴长期开放
为助推 OPC 生态、加速 AI 原生落地,千问AI平台推出长期补贴计划,一键报名即享至高200元先用后返普惠权益,提交申请可解锁至高 100 万元大额补贴,助力团队实现低成本模型调用。
226 1
|
21天前
|
存储 云安全 安全
图纸存阿里云,建筑企业如何挑选适配的专业加密软件
建筑企业将DWG、BIM等图纸上云至阿里云OSS,面临外泄、批量下载等风险。本文聚焦专业加密选型:强调加密应用库对CAD/Revit等进程级兼容;加密网关实现OSS密文存储;配套外发管控与全链路审计,兼顾协同效率与资产安全。(239字)
|
25天前
|
存储 安全 数据安全/隐私保护
图纸泄密、办公文档管控难:CAD加密软件如何融入企业OA与终端办公体系
本方案针对工程设计类企业CAD图纸与Office文档“双轨分离、防护割裂”痛点,创新融合透明加密、OA权限联动、终端一体化管控三大能力,实现图纸与办公文档统一防护、身份驱动、全周期管控,兼顾安全与业务无感。(239字)
|
29天前
|
安全 Linux 网络安全
Apache 2.4.68 编译安装与配置
Apache是全球最流行的开源Web服务器,跨平台、高性能、安全稳定。本文详述在CentOS Stream 10上源码编译安装最新稳定版2.4.68的完整流程,含APR依赖、event模型、SSL及核心模块配置,适配OpenSSL 3.0与pcre2,支持生产环境部署。(239字)
876 5
|
28天前
|
运维 安全 IDE
阿里云屏幕捕获管控深度解析:应用级截屏拦截策略与分级防护落地实践
阿里云屏幕捕获管控提供应用级精细化截屏防护,支持对CAD、IDE等涉密程序独立配置“窗口黑化”或“完全隐藏”策略,兼顾安全与协作效率;无缝联动KMS加密、审计日志与身份权限体系,构建端云一体防泄密防线。(239字)
|
1月前
|
人工智能 Linux iOS开发
CC Switch下载+安装+使用5分钟搞定(Win/Mac/Linux全支持)
CC Switch 是一款开源免费的AI编程工具配置管理器,支持Claude、Codex、Gemini等8大主流工具,一键切换多套配置(JSON/TOML/.env),免手动修改。跨平台(Win/macOS/Linux),自带简体中文,轻量易用。(239字)
1108 3