
同一版本在预发通过,到了生产却大量超时。团队对比代码提交,完全一致;对比仓库配置,也完全一致。
最后发现,预发曾为排障把超时从2秒手工改成8秒,还打开了一个降级开关。修改没有回写仓库,测试在“被照顾过”的环境通过;生产按仓库值部署,自然重现故障。
更麻烦的是,下一次自动部署又把预发的临时修复覆盖,团队误以为系统“自己变回去了”。这不是玄学,而是期望态、实时态和进程实际使用值没有被一起管理。
本文使用教学服务。约束是:预发与生产允许少数明确差异;紧急手改必须过期并回写;发布前要做只读检查;敏感值不能被明文导出;默认值、准入修改和控制器写入需要与人为漂移区分。
同一份YAML,不等于同一运行环境
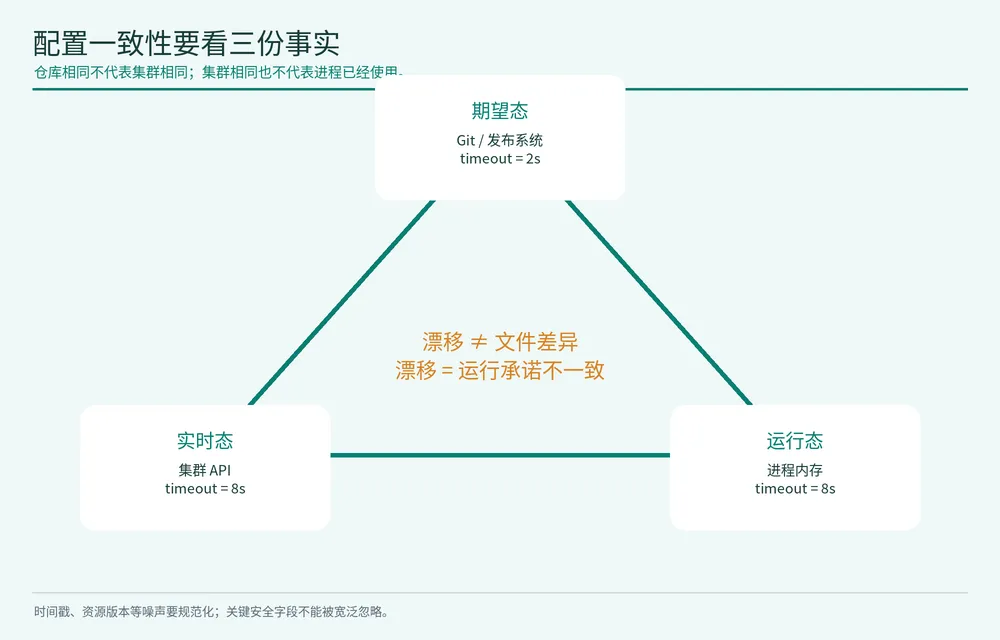
至少要区分三份事实:
- 期望态:版本库与发布系统准备应用的配置;
- 实时态:集群API或配置中心当前保存的对象;
- 运行态:进程启动后真正读取的值,包括默认值、环境变量和动态开关。
仓库与集群相同,进程也可能尚未重载;集群与进程相同,仓库也可能已经落后。只比较两个文件,无法覆盖三角关系。
比较前先消除无意义差异
实时对象通常包含时间戳、资源版本、状态字段和系统默认值。直接文本diff会产生大量噪声,久而久之没人再看。
应先按资源类型删除明确的易变字段、稳定排序,再比较关键路径;但忽略列表必须审查,不能用一个宽泛通配符把安全配置也一起抹掉。下面是一个简化的字典扁平化比较:
def flatten(value, prefix=""):
    result = {
   }
    if isinstance(value, dict):
        for key in sorted(value):
            path = f"{prefix}.{key}" if prefix else key
            result.update(flatten(value[key], path))
    else:
        result[prefix] = value
    return result


def meaningful_diff(desired, live, ignored):
    left, right = flatten(desired), flatten(live)
    keys = (left.keys() | right.keys()) - set(ignored)
    return {

        key: (left.get(key), right.get(key))
        for key in sorted(keys)
        if left.get(key) != right.get(key)
    }


desired = {
   "spec": {
   "timeout": 2, "replicas": 3}, "meta": {
   "resourceVersion": "11"}}
live = {
   "spec": {
   "timeout": 8, "replicas": 3}, "meta": {
   "resourceVersion": "19"}}
diff = meaningful_diff(desired, live, {
   "meta.resourceVersion"})
assert diff == {
   "spec.timeout": (2, 8)}
生产检查还要解析列表键、单位、引用对象和模板渲染结果。比如 2s 与 2000ms 文本不同但语义相同;两个相同的Secret引用也不证明背后的版本相同。
发布门禁不应该自动修一切
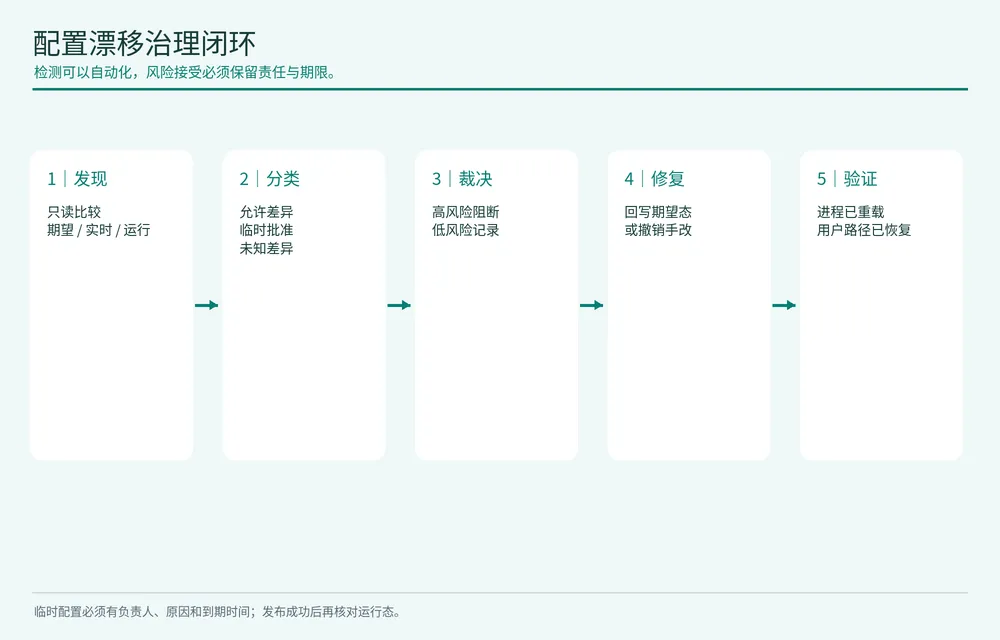
发现漂移后立即强制覆盖,看似整洁,却可能删除尚未回写的应急修复。更稳妥的流程是:
- 发布前只读生成差异;
- 按允许差异、已批准临时差异、未知差异分类;
- 未知高风险差异阻断发布;
- 临时差异必须有负责人、原因和到期时间;
- 修复后再比较运行态,而不是只看应用命令成功。
支持服务端试运行的系统,可以在不落盘的情况下查看默认化和准入处理后的对象;但这仍不是进程运行态验证。
环境一致性测试清单
- 同一制品摘要是否部署到两个环境;
- 关键超时、开关、配额和依赖地址是否按允许差异表对齐;
- 临时手改是否留有身份、工单与到期时间;
- 配置更新后进程是否实际重载;
- 回滚是否同时覆盖代码、配置与数据库兼容条件;
- 比较输出是否避开敏感明文;
- 漂移门禁失败时,发布系统是否明确停止而非仅告警。
AI很适合把大段差异归类,但原始差异、忽略规则和审批结果必须可复核。不能让模型一句“看起来无风险”替代配置所有权。
环境一致性不是“仓库文件相同”,而是每个关键运行承诺都能从期望态追到实时态,再追到进程真正使用的值。




