在制造业研发、建筑设计、互联网技术研发等场景中,CAD图纸、三维模型、技术方案、源代码等核心数据,绝大多数泄密风险均产生于终端侧。终端文件拷贝、离线外发、设备遗失、人员离职等场景,是企业数据安全治理的核心痛点。传统密码加密、手动加密、文件夹锁等防护方式,依赖人工操作、存在明文落地漏洞、适配性差,无法满足企业常态化、规模化的数据安全防护需求。
作为阿里云终端数据防泄密体系的核心基础能力,透明加密凭借内核层无感自动加解密、零业务侵入、云密钥统一管控的技术优势,成为研发图纸类核心数据终端防护的最优方案。其核心技术特征为:终端用户对涉密文件进行编辑、保存操作时,系统全自动完成加密处理,全程无感知、无操作干预、无业务中断,真正实现安全防护与办公效率双向兼容。
一、透明加密核心定义:内核驱动级无感防护机制
透明加密区别于传统应用层加密工具,是基于操作系统文件系统过滤驱动实现的底层数据防护技术,核心逻辑为写入自动加密、授信读取自动解密、全程用户无感,完全贴合阿里云云原生安全“轻量化、无侵入、可管控、可审计”的设计理念。
其无感运行机制可精准拆解为两大核心场景,完美适配研发图纸全流程操作:
1、文件编辑场景:内存解密、磁盘密文留存
在企业授信终端、内网可信环境下,设计师通过CAD、SolidWorks、UG等专业工具打开加密图纸时,系统仅在应用内存中完成实时解密,为业务程序提供明文读写支撑,保障图纸编辑、修改、标注等操作流畅运行。整个解密过程仅驻留内存,磁盘全程不落地明文,从根源规避磁盘抓取、本地缓存泄露风险。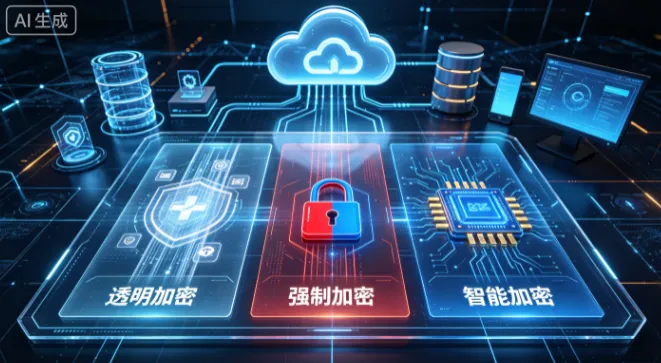
2、文件保存场景:实时加密、全程无感执行
用户完成图纸编辑、点击保存的瞬间,内核驱动自动拦截文件写入请求,通过AES-256或国密SM4高强度算法完成全量数据加密,最终落盘文件统一为密文格式。整个加密过程后台静默执行,无需用户手动加密、无需等待卡顿、无需修改操作习惯,真正实现操作零感知、加密全覆盖。
相较于传统加密方式需要人工触发、存在明文留存、易被绕过的短板,透明加密彻底解决了“安全靠人、漏洞频发”的行业痛点,适配企业规模化终端部署场景。
二、底层技术架构:端云协同的加密防护体系
阿里云适配的透明加密体系,并非单一终端功能,而是终端驱动防护+云端密钥管控的端云协同架构,兼顾终端防护精准性与云端合规安全性,完全适配云上企业数据治理标准。
1、终端内核层:无感加密执行核心
依托操作系统底层驱动植入防护规则,精准识别预设的涉密应用(各类设计软件、研发工具)与涉密文件格式(dwg、step、iges、sldprt等图纸格式),仅对目标业务文件触发加解密逻辑,非涉密办公文件不受任何影响,避免一刀切加密带来的业务卡顿、文件损坏问题。所有加解密动作毫秒级完成,不占用终端算力,不影响研发设计效率。
2、云端KMS层:密钥全生命周期合规托管
区别于传统本地加密密钥分散存储、易泄露、难审计的缺陷,阿里云透明加密深度联动云密钥管理服务KMS,采用信封加密机制实现密钥云端统一管控。终端不持久存储核心密钥,仅在授信场景下按需临时拉取解密密钥,根密钥全程托管于阿里云合规机房,支持密钥自动轮换、权限分级、禁用销毁、全程日志留存。
同时依托阿里云RAM访问控制、ActionTrail审计服务,可实现密钥调用、文件加解密、终端访问行为的全链路审计,完美契合等保2.0、《数据安全法》合规要求,解决企业密钥管理混乱、事后无法溯源的核心难题。
三、核心技术优势:解决传统加密的四大行业痛点
针对研发图纸防护场景,透明加密的无感自动加密机制,从底层重构终端数据安全逻辑,对比传统加密方案具备压倒性优势:
1、零业务侵入,适配研发高频操作
全程无需人工干预加密、解密、上锁等操作,完全兼容设计师原有编辑、保存、另存、批量修改等工作流程,无学习成本、无效率损耗,适配企业大规模终端批量部署。
2、全域密文落盘,杜绝本地泄露
所有涉密图纸本地保存后永久为密文,即便终端设备被攻破、硬盘数据被拷贝,未授信环境下无法读取、无法破解,彻底杜绝本地数据窃取、设备遗失带来的泄密风险。
3、精准策略管控,规避过度防护
支持自定义涉密应用库与文件格式白名单,仅防护核心研发图纸、技术文档,普通办公文件正常流转,平衡安全管控与业务灵活性,避免防护过度导致的办公效率下降。
4、端云协同合规,适配云上治理
打通终端加密与云端密钥、审计、权限体系,实现终端数据防护上云,统一纳入企业云上数据安全治理框架,满足企业云上部署、异地办公、外协协同的多元化安全需求。
四、典型落地场景:研发图纸专属防护方案
1、企业内网研发场景
内网授信终端无感加密图纸文件,员工正常开展设计工作,无任何操作限制;所有图纸落盘即为密文,杜绝内网私自拷贝、批量导出泄密。
2、异地/居家办公场景
支持配置离线授信策略,离线终端可正常编辑加密图纸、自动保存加密,联网后自动同步操作日志与密钥状态,兼顾远程办公便利与数据安全。
3、外协对外协同场景
依托云端权限管控,涉密图纸外发需审批解密,未审批外发文件均为密文无法打开,实现**“内部无感使用、外部彻底失效”的防护闭环。 五、总结:透明加密的云上安全价值**
透明加密的核心价值,不在于“强制加密”,而在于无感防护、精准管控、云端合规。通过终端编辑保存全自动加密的底层机制,彻底解决传统加密“安全与效率对立”的痛点;结合阿里云KMS云原生密钥管控能力,补齐终端加密合规短板,构建起适配现代云上企业的研发图纸数据防泄密体系。
对于以图纸、技术方案、核心研发数据为核心资产的企业而言,透明加密是轻量化、高适配、高合规的终端数据安全基础能力,也是企业实现数据分级防护、常态化安全治理的核心刚需方案。
编辑:小七