
在企业云上办公、研发设计、图纸协同场景中,数字资产泄露风险不再只存在于文件拷贝、外发传输环节,屏幕截屏、录屏、远程屏幕共享已经成为高价值信息外泄的重要途径。传统整机级截屏管控方案多为一刀切策略,要么全局禁止截屏,影响日常办公协作;要么完全放开截屏,涉密软件内容存在被快速捕获的风险。
阿里云屏幕捕获管控能力,面向终端应用实现精细化的截屏防护,支持管理员针对单个业务程序独立配置截屏管控策略。当用户对已保护程序窗口执行截屏、录屏操作时,系统支持两种核心防护效果:加密程序窗口黑化,或直接将加密程序窗口从截屏画面中隐藏,在不影响本地正常查看操作的前提下,阻断数字化截屏窃取敏感内容,与阿里云云安全、KMS密钥、终端审计能力联动,构建端云一体化屏幕泄密防护体系。
一、屏幕捕获风险与传统管控方案局限
企业内部研发代码、工艺图纸、涉密文档、财务数据大多通过专业业务软件在终端窗口展示。常见的截屏手段包含系统自带截图快捷键、截图工具、OBS录屏、远程桌面共享、会议软件屏幕共享等。
传统的截屏防护存在明显短板:
全局一刀切策略:一旦开启整机禁止截屏,所有软件窗口全部拦截截屏,行政、市场等非涉密岗位日常截图协作受阻,运维阻力大;
防护粒度粗:无法区分不同应用程序,只能整机启用或关闭,不能单独保护CAD、代码编辑器等涉密程序;
防护效果单一:仅做简单的操作拦截,部分录屏软件可绕过应用层拦截,依然捕获窗口画面。
阿里云屏幕捕获管控,采用应用进程级策略,以单个软件为最小管控单元,仅对管理员指定的涉密程序生效,其余办公软件保持原有截屏能力,实现安全与业务效率的平衡。
二、应用级截屏拦截核心技术原理与两种防护模式
该能力依托操作系统桌面窗口合成层机制,对目标应用窗口标记安全属性。终端本地显示器上,用户可以正常浏览、编辑涉密软件内的敏感内容;当任何截屏、录屏程序读取屏幕画面时,系统桌面合成引擎会对目标窗口做特殊处理,提供两种可选防护模式。
模式1:截屏时窗口黑化模式
管理员为指定程序启用黑化模式后,终端本地正常显示程序窗口内容。一旦触发截屏、录屏、屏幕共享,捕获到的画面中,该涉密程序窗口区域会变为黑色矩形,窗口轮廓保留,但内部所有文字、图纸、代码等敏感内容完全无法被捕获。 该模式适用于大部分研发、设计场景,运维人员可通过截图快速确认防护策略是否生效,便于内部安全巡检。系统原生截图、第三方录屏、远程共享类工具均会触发黑化效果。
模式2:截屏时隐藏加密程序窗口
在更高密级场景,可选择窗口隐藏模式。本地终端上用户正常操作软件窗口;当执行截屏或录屏时,捕获的图像中将完全移除该涉密程序窗口,截图画面内看不到该窗口的任何轮廓,如同该窗口不存在。相比黑化模式,隐蔽性更强,适合绝密图纸、核心源代码、财务涉密系统等高安全等级业务。
两种模式均为应用独立配置,不同软件可以配置不同策略。例如:CAD图纸软件配置窗口隐藏模式,代码编辑器配置窗口黑化模式,Office普通文档软件不启用截屏管控,策略互不干扰。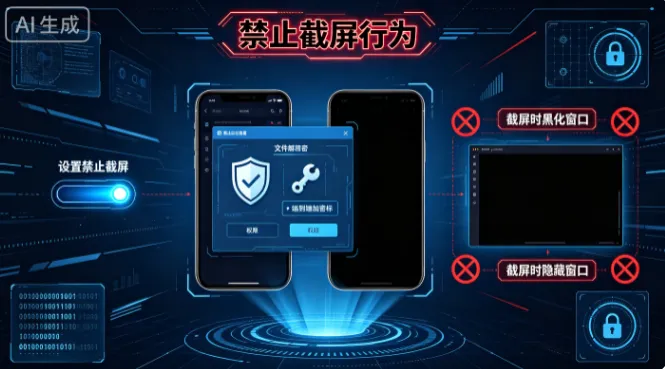
策略下发与识别机制
管理员在阿里云管控平台统一维护应用策略库,通过进程名称、程序特征识别目标软件。策略下发至终端安全客户端,客户端实时监控窗口创建事件,当被保护程序启动并创建窗口时,自动为窗口绑定屏幕捕获防护标记,无需修改业务软件代码,对原有业务流程无侵入。
三、与阿里云云安全体系协同能力
屏幕捕获管控并非独立的单点防护,可与阿里云云上安全能力联动,形成完整数据防泄漏链路:
行为审计日志:所有截屏尝试操作、窗口防护触发事件,会上传至阿里云审计平台,记录操作账号、终端IP、时间、目标程序名称,发生泄密事件时可回溯溯源;
与云存储、KMS加密联动:结合云上文件加密能力,文件本身具备加密保护,屏幕层面阻断截屏窃取,实现“文件加密+屏幕防捕获”双重防护;
水印能力叠加:可叠加屏幕明/暗溯源水印作为兜底防护。即便发生物理翻拍屏幕场景,水印可用于追溯泄露来源;
身份与权限联动:支持基于阿里云身份权限体系,按部门、用户组分配不同截屏管控策略,实现分级管理。
四、典型落地应用场景
场景1:制造企业图纸设计终端
企业设计人员使用CAD、三维建模软件,管理员将建模程序配置为截屏窗口隐藏模式。设计师在本地终端正常打开、编辑图纸;员工使用截图工具、录屏软件、远程共享时,图纸窗口直接在捕获画面消失。普通办公Word、浏览器不做截屏限制,不影响日常沟通。图纸文件上传阿里云OSS时,配套静态加密,形成图纸全链路防护。
场景2:软件研发内网开发环境
研发IDE、代码编辑器启用窗口黑化模式。开发人员正常调试代码;当尝试截屏、录屏时,代码区域变为黑色,阻止源码通过截图外传。测试、行政岗位的办公软件不启用截屏管控,保障跨部门协作效率。所有截屏操作行为自动留存审计日志,安全团队可定期审计风险行为。
场景3:金融、涉密业务办公终端
财务、涉密业务系统客户端,启用窗口隐藏模式,属于最高防护等级。员工可正常查看业务数据,但任何数字化截屏、录屏、屏幕共享都无法捕获窗口内容。同时搭配阿里云身份认证、外设管控,防止USB拷贝、文件外发,满足等保、行业合规要求。
五、技术选型与实施落地建议
最小防护范围原则 优先梳理涉密业务软件清单,仅对核心程序配置截屏防护,不做全终端全局拦截。减少对普通办公软件的限制,降低业务使用阻力。区分业务密级,高密级程序选择窗口隐藏,一般涉密程序选用窗口黑化。
提前兼容性验证 上线前在测试终端验证各类截屏工具:系统截图快捷键、截图工具、OBS、会议屏幕共享、远程桌面等,确认黑化/隐藏效果。部分老旧行业软件需要提前做窗口兼容性测试,避免窗口渲染异常。
分层防护组合 屏幕捕获管控属于终端展示层防护,建议搭配文件加密、外设管控、水印、审计日志组合使用。屏幕防护可拦截数字化截屏,但无法阻止手机拍摄显示器,需要结合管理制度、物理安全作为兜底。
分级策略与灰度上线 优先在研发、设计等高密岗位试点部署,验证业务可用性,再逐步向全企业推广。支持按用户组、部门分组下发不同截屏策略,实现分级防护。
持续审计与告警 开启截屏行为审计,配置异常告警。当短时间多次触发截屏拦截事件,平台自动推送安全告警,帮助管理员及时发现风险行为。
总结
屏幕截屏、录屏是内部数据泄露的高频途径,传统全局截屏拦截方案存在业务兼容性差、管控粒度粗的痛点。阿里云屏幕捕获管控,以单个应用程序为管控单元,支持为涉密程序配置两种防护模式:截屏时窗口黑化,或直接在捕获画面隐藏窗口。
该能力可与阿里云KMS、对象存储加密、终端审计、身份权限体系深度协同,补齐屏幕展示环节的数据泄露防护短板,实现云上文件加密与终端屏幕防捕获的端云协同防护,适配制造研发、软件研发、金融涉密办公等场景,在保障业务正常使用的前提下,有效阻断数字化截屏带来的数据泄密风险。
编辑:小七




