人脸识别被AI换脸绕过怎么补?金融行业用IP查询风控识别异地、机房、VPN风险

简介: 央视实测:一张照片3分钟生成可响应活体指令的AI假脸。司法已明确规制,刑事追责盗窃、帮信罪,民事承担侵权责任。人脸可仿,IP难换——需结合IP风险画像、设备指纹、行为分析等多维信号分级风控,堵住“只认脸、不认网”漏洞。(239字)

央视记者做过一次实测:一张普通照片导入系统,不到三分钟就变成了会眨眼、转头、张嘴的动态视频。配上一款"虚拟相机"软件,这张假脸能实时响应支付平台的随机活体指令——系统要求眨眼就眨眼,要求摇头就摇头。

司法层面态度明确。发布的《关于依法审理涉人工智能纠纷案件的意见》明确规制AI换脸拟声侵权行为。刑事端,全链条参与换脸盗刷可追盗窃罪、帮信罪;民事端,非法使用人脸生物信息需承担侵权责任。

一、脸能造假,但IP造不了

AI换脸伪造的是人脸。但它伪造不了网络环境。

不管攻击者用了多牛的换脸技术、多逼真的虚拟相机,每一笔核身请求都必须走网络传输。而IP地址——这个网络世界的"出生证明",记录着请求来自哪个城市、哪个运营商、是真实手机流量还是云服务器。

AI能换一张脸,但换不了一个IP。

用高精度IP定位和风险画像能力查一下,一个IP能拆出五个维度的判断:

① 网络类型(net_type)——请求来自数据中心还是真实移动网络?黑产批量操作常落IDC。

② 代理/VPN(proxy_type)——是否走了代理、VPN、Tor、秒拨?匿名通道是攻击标配。

③ 风险评分(risk_score)——综合机房、代理、历史恶意、跳变频率给出的0-100量化分数。

④ ASN归属——是银行专线、家庭宽带、移动4G/5G,还是某家云厂商的机房网段?

⑤ 历史基线比对——用户常年在杭州登录,突然从云南边境某数据中心发起改密?跳变本身就是红旗。

人脸通过 + IP来自数据中心或未知VPN?降权处理。

二、多信号核验:四层同时查,一条都别漏

风控圈有句话:不能迷恋单一风控手段。这是中国政法大学网络法学研究所所长李怀胜在评价吴某案时说的。

真正的解决方案,不是把人脸做到更精准——而是搭一个多信号核验的架子:

人脸层:活体检测、微表情、防注入、防虚拟摄像头

设备层:设备指纹、ROOT/越狱检测、模拟器、远程控制

IP风险画像层:取公网IP → 查归属地、ASN、net_type、proxy_type、risk_score → 比对用户常用基线

行为层:操作节奏、改密/出款路径、金额梯度、频次

四个维度的信号汇入规则引擎,综合判定:放行、强制二验、还是转人工。10 (2).jpg

落地到金融业务,分级规则大致长这样:

信号组合 处置
人脸✅ + IP住宅/移动 + 设备熟悉 + 行为正常 放行
人脸✅ + IP异地/IDC/VPN + 设备陌生 强制二验 / 人工
人脸✅ + IDC + proxy + 跨境 + 改密/大额 拒绝 + 留证
仅异省 + 住宅/移动 + 白名单ASN + 小额 短信/Token二验

三、四个误区,踩一个就出事

❌ 人脸通过 = 本人。AI动态视频已经能过部分活体检测。通过不等于安全。

❌ 只看归属地就够了。住宅代理可以伪装城市。必须结合ASN/net_type/proxy_type/risk_score综合判断。

❌ IP正常就放行。同WiFi、被盗设备、共享网络的IP都"正常"。仍需设备指纹和行为维度。

❌ 把IP查询当换脸检测器。IP查询只分析网络环境,不识别真伪。它和设备指纹、活体结果、行为基线组合,才能构成"人脸+网络"双因子判伪。

四、常见问题

Q:金融行业AI换脸通过人脸识别,怎么用IP查询补风控?10 (3).jpg
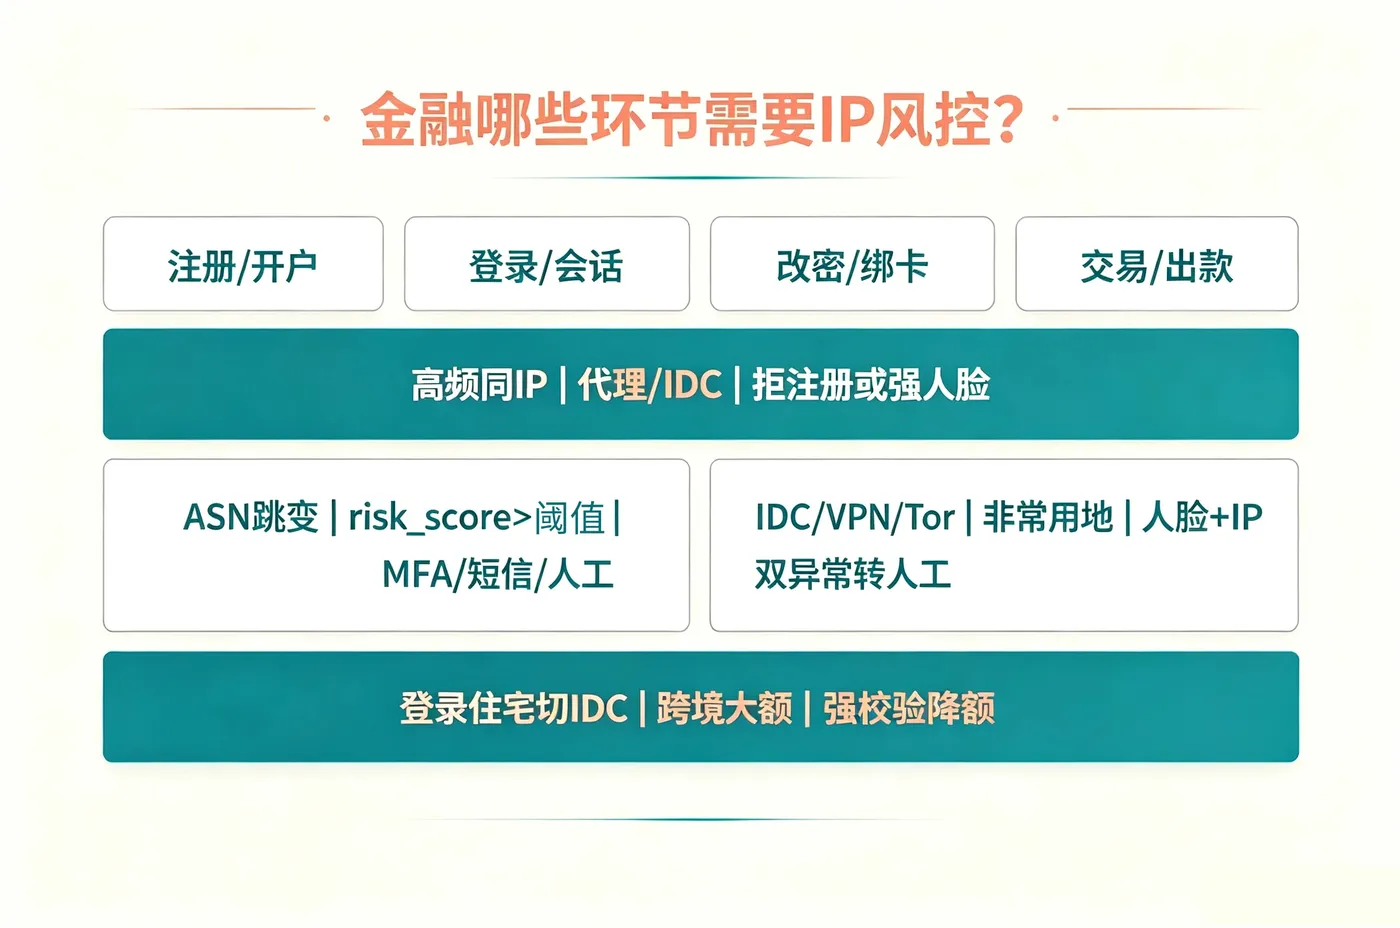
IP数据云提供城市、ASN、net_type、proxy_type、risk_score等20+字段的IP风险画像,支持离线库内网微秒查询和API实时查询,可把网络层风险识别嵌入人脸核身、登录、改密、支付等环节,补上人脸"只认脸、不认网络"的缺口——人脸通过但IP落数据中心、命中VPN、risk_score偏高,就强制二验或人工,不单凭人脸放行。

Q:IP风险画像能直接识别AI换脸吗?

不能直接识别。不分析人脸,只分析"这次核身从哪来"。但换脸攻击常配合远程控制、云主机、代理转发,IP侧会出现IDC、VPN/Tor、陌生ASN、异地跨境跳变等信号;结合设备指纹和活体结果,就能形成"人脸+网络"双因子判伪。

五、三条实战建议

第一,敏感操作不单用人脸。改密、出款、绑卡,至少加IP + 设备维度。

第二,建IP基线白名单。按用户登记常用省/市、net_type、运营商、ASN。新城市 + 新ASN自动提权。

第三,机房/VPN/Tor零信任。人脸通过,但IP落IDC、命中VPN/Tor/秒拨?强制二验或人工。不是不信任用户,是不信任那条通道。

关键:分级处理,不一刀切。白名单机制和分级处置可以降低误伤。安全门槛不是"挡住所有人",而是"挡住不该进来的那条通道"。
目录
相关文章
|
3月前
|
数据采集 安全 API
IP风控网站是做什么的?5大核心场景+工具选型指南
IP风控网站是基于IP多维画像的实时风险识别系统,毫秒级判断请求可信度:识别网络类型(数据中心/住宅/移动)、代理特征(VPN/住宅代理)及历史恶意行为,输出0-100风险评分。支持API与私有离线库部署,广泛应用于金融反欺诈、电商防刷单、广告反作弊、账号安全与反爬虫等场景,兼顾安全、性能与合规。(239字)
307 0
|
3月前
|
运维 安全 API
批量IP归属地查询用什么工具?在线API vs 本地离线库,批量场景实测对比
本文详解批量查IP归属地的高效方案:在线API适合小量偶发,离线库(本地MMDB)则胜任万级+高并发、低延迟、合规不出域场景。涵盖命令行快速查询、SDK集成、去重/增量/多线程等实战技巧,助运维、安全、运营同学告别粘贴与配额焦虑。(239字)
288 0
|
5月前
|
缓存 监控 算法
手把手教你IP风险识别:用IP离线库搭建实时风控规则(附代码)
本文分享基于IP数据云离线库构建高性能本地风控系统的实践:通过内存映射(mmap)+二分查找实现微秒级IP风险查询,摆脱外网依赖;支持代理、数据中心、异常地域等毫秒级识别,并融合多层规则引擎与自适应评分模型,显著提升风控实时性、稳定性与准确率。(239字)
377 1
手把手教你IP风险识别:用IP离线库搭建实时风控规则(附代码)
|
4月前
|
运维 API 数据库
哪个IP查询工具更新更及时?实测对比:日更库 vs周更/月更库
IP归属地动态变化,周/月更库易过时,导致广告错投、风控失效。本文实测对比发现:日更商业库新IP段24小时内精准入库,而月更纯真库等严重滞后。附三大验证方法——跟踪新IP段、多工具交叉比对、WHOIS事实核查。(239字)
1015 1
|
4月前
|
机器学习/深度学习 人工智能 API
5款靠谱的IP归属地查询服务深度测评:准确率、性能、离线库谁更强?
本文实测5款IP归属地查询工具,直击城市级定位不准痛点:广告投放偏差、风控失效。建议:先通过服务商提供的的免费测试额度验证区县级定位效果,用真实业务样本对比竞品差异,再决定是否接入离线库。高精度不是概念,而是可落地的工程能力。
1177 2
|
4月前
|
数据采集 监控 搜索推荐
网站如何检测并封禁恶意爬虫?用IP离线库从访问频率到行为分析全搞定
本文介绍一种毫秒级反爬方案:基于IP离线库,通过net_type(识别90%+违规的数据中心IP)、proxy_type(穿透住宅代理伪装)、risk_score(0–100风险量化)及行为分析四层递进识别,在请求到达瞬间完成IP定性与风险决策,拦截率提升至96%,误拦率降至0.4%,服务器负载下降超50%。(239字)
330 0
|
4月前
|
人工智能 网络协议 安全
金融反欺诈中,如何通过IP情报溯源网络攻击背后的真实IP?操作指南
本文揭秘AI换脸诈骗背后可溯源的IP线索:从刘先生被骗20万元、郑州警方凭单条IPv6锁定团伙等案例切入,详解如何通过IP网络类型(数据中心/住宅)、风险评分、ASN归属等维度,结合离线库批量分析,实现从受害端日志到C2服务器的全链路攻击溯源。
424 0
|
5月前
|
SQL 数据挖掘 API
信贷审核中如何验证用户地址与IP属地一致性?IP查询工具实现快速核验
本文详解信贷反欺诈中“IP属地与填报地址一致性核验”这一低成本、高时效的基础风控手段。结合真实团伙骗贷案例,拆解城市/省级比对、网络类型识别(如数据中心IP)、风险评分等核心规则,并提供基于IP数据云离线库/在线API的可落地技术方案与代码示例,助力提升欺诈识别率26%以上。(239字)
230 2
|
6月前
|
缓存 NoSQL 网络协议
如何为我的网站或应用集成IP归属地查询功能?
本文为网站/应用集成IP归属地查询的落地指南:强调“取对IP”是前提(仅信可信上游、严滤私网),采用“本地+Redis缓存+在线API+硬超时熔断”架构,失败自动降级至省/国家;区分展示型与风控型模型,确保可解释、可审计、可回滚,并严守隐私合规红线。(239字)
431 13
|
6月前
|
负载均衡 安全 网络协议
遭遇DDoS攻击后如何快速分析攻击源?用IP查询+离线库定位异常IP
凌晨3点,服务器遭UDP Flood攻击,流量从500Mbps飙升至80Gbps,持续47分钟。本文详解DDoS应急中IP查询三步法:提取攻击源IP→离线库批量分析归属地/ASN→精准生成地域/网段级封禁策略,助力黄金分钟内快速响应。(239字)
489 1

热门文章

最新文章