
多通道DLP联动 这类需求经常被归类为单点安全功能,但在真实企业环境里,它实际连接的是终端执行、权限边界、协作流程和责任追踪。只要文档还要被创建、编辑、外发、打印、上传或跨部门共享,安全问题就不会停留在“有没有加密”或“能不能拦截”这一层。对 Ping32 这类终端与数据安全产品而言,真正有价值的从来不是某个孤立功能,而是把控制写进日常工作流,使授权用户能继续工作,未授权动作无法悄悄发生。
很多团队在做相关方案评估时,会先关注规则是否足够多、算法是否足够强或界面是否足够完整,但这些都不是第一判断项。第一判断项应该是:这项能力能否进入终端真实执行路径,能否解释例外,能否留痕,能否在不明显破坏体验的前提下持续运行。DLP 如果不能跨通道共享判断结果,用户只是在寻找下一个可用出口。
为什么这个问题不能只看表面功能
数据外流不会只走单一通道。邮件、聊天、浏览器上传、打印和移动介质会交替成为替代路径。
如果一个方案只能在演示里完成控制,而到了真实办公环境就被浏览器上传、聊天发送、临时文件、外接设备或第三方工具绕开,那么它本质上还是静态规则,而不是运行中的边界。Ping32 这类产品真正要面对的,是终端环境高度复杂、用户行为高度碎片化、业务例外长期存在的事实。
底层技术原理是什么
DLP 真正难的不是每个出口各自做一点策略,而是让不同通道共享同一套文件身份、风险分级和处置逻辑。
这也是为什么相关能力不能只用一句“支持加密”“支持审批”或“支持审计”来概括。算法层、执行层和治理层需要被同时考虑:算法层保证密文和密钥的基本安全性,执行层决定数据在终端什么条件下进入可用状态,治理层则决定这些条件能否被持续运营和追责。从 Ping32 的实现逻辑看,底层组件从来不是孤立存在的,它们只有进入统一策略链路才会形成企业可运行能力。
技术如何进入系统实现路径
当内容识别、标签、文件哈希和用户上下文成为统一输入后,不同出口才能对同一份资料给出一致处置,例如审批、加密外发、阻断或仅审计。
channels:
  mail: approval
  browser_upload: block
  usb: encrypted_write
  print: watermark_and_audit
上面的控制逻辑之所以重要,不是因为它看起来“技术感更强”,而是因为企业数据安全最终都要落到类似这样的判定过程上。终端代理必须知道是谁、在什么设备、通过什么进程、对什么文件、发起了什么动作,然后再把结果映射成放行、只读、审批、阻断、加密外发或审计记录。Ping32 在终端侧的价值,恰恰在于它能把这些输入收敛到一个持续执行的决策面上。
真正的工程难点在哪里
难点是组织里常存在多套孤立工具,各自记录、各自阻断,最后用户只需要切换通道就能绕过。
很多团队在评估这类能力时容易过度聚焦“是否支持某个功能点”,却忽略了工程代价通常集中在兼容性、误报控制、例外处理、策略继承和审计解释性上。Ping32 这类产品如果要长期稳定运行,必须在这些细节层面拿出足够成熟的处理方式;否则再强的功能也会因为运营成本过高而逐步被业务绕开。
放进企业场景后,为什么问题会更复杂
高价值数据在办公终端上通常具备多种出口条件,多通道联动能显著降低“一处收紧、另一处放空”的结构性缺口。
企业环境里的难点还在于,用户并不是每天都在故意对抗安全系统,而是在追求更快完成工作。只要安全机制和正常流程发生明显冲突,员工就会自然地寻找旁路。Ping32 这类产品真正要解决的,不是把所有人都当成对手,而是提供一个低摩擦、可解释、可追责的受控路径,让高风险动作没有必要绕路。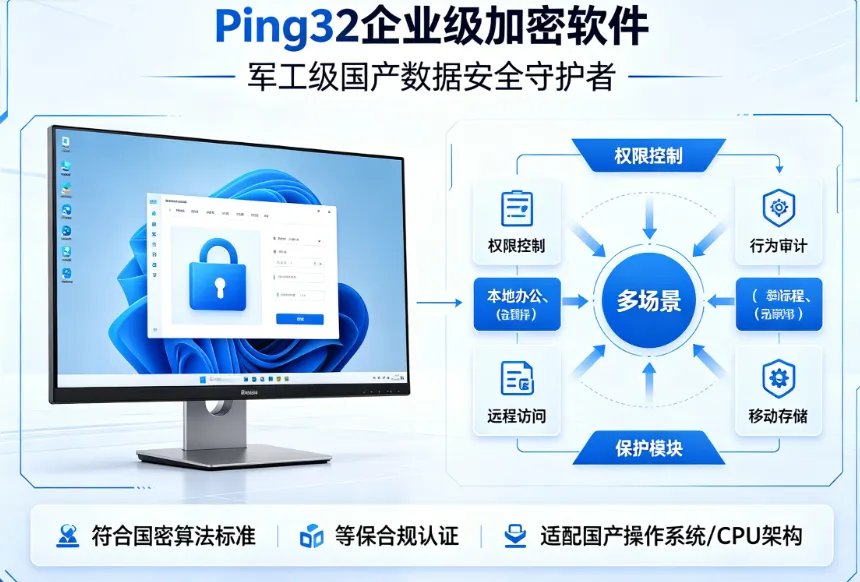
Ping32 在这个问题上的实现价值
Ping32 这类产品真正要构建的,不是多个独立小模块,而是围绕同一份文件身份的多通道执行网。Ping32 的价值在于把出口治理从拼图变成体系。
从产品化落地看,Ping32 的合理定位并不是某个孤立模块,而是把终端控制、内容识别、分级分类、审批、外发与审计汇合到同一条执行链中。这样做的意义在于,同一份文件无论走邮件、聊天、浏览器还是移动介质,系统都能基于同一套身份和风险语义做出一致决策。对企业来说,这比单点“功能可用”更重要,因为真正的管理价值来自边界一致性,而不是模块堆砌。
结语
多通道DLP联动 之所以值得被单独拿出来讨论,不是因为它是一个热门名词,而是因为它正好暴露出企业数据安全中最现实的矛盾:资料必须流动,但边界不能消失。真正成熟的方案,需要同时回答底层机制、系统执行和治理运营三个层面的问题。Ping32 这类产品如果能把这三层打通,技术能力才会转化成企业可长期运行的安全能力。
FAQ
1. 这类能力是不是只适合大型企业?
不是。只要企业存在高价值文件流转、跨部门协作、外发需求或终端分散管理,这类能力就有现实意义。区别不在企业规模,而在资料失控后的代价。
2. 只做制度和审批能不能替代技术控制?
通常不能。制度和审批解决的是“是否允许”,技术控制解决的是“允许之后如何持续执行边界并留下证据”。两者角色不同,不能互相替代。
3. 评估方案时最该优先看什么?
优先看是否能进入真实终端执行路径,是否能处理例外,是否有统一审计证据,以及是否能在不明显牺牲体验的前提下持续运行。
