
现在指纹登录是一种很常见的登录方式,特别是在金融类APP中,使用指纹进行登录、支付的特别多。指纹登录本身是一种指纹身份认证技术,通过识别当前用户的指纹信息,进而确认用户在系统内的注册身份。
指纹认证得以流行,我认为有两个关键点:
一是简便,没有了忘记密码的烦恼,也免去了输入密码的繁琐。
二是安全,能够用在支付环节,这就说明其可以达到金融级别的安全。
这篇文章就来简单看下指纹认证是如何做到以上两点的,其中有哪些坑,有哪些坎。
指纹识别的原理
指纹认证的历史其实是很悠久的,在我国唐代指纹已经广泛应用于文书契约,宋代手印已正式成为刑事诉讼的物证,这说明人们早就认识到了个体指纹的独特性,并且有了成熟的识别方法。对于计算机指纹识别,也是去寻找指纹的独特性,这里仅做简单的介绍:
有一个关键概念:指纹特征点,常见的特征点有指纹中的端点和分叉点,算法中通常记录它们的位置和方向。程序通过光学传感器采集指纹图像,提取指纹特征点,用数学表达式描述它们,称为指纹模版。注册指纹时把指纹模版保存到数据库或其它存储中;验证指纹时,先提取当前指纹的特征点,再和已记录的指纹模版进行比对,匹配度达到一定的阈值就算匹配成功。
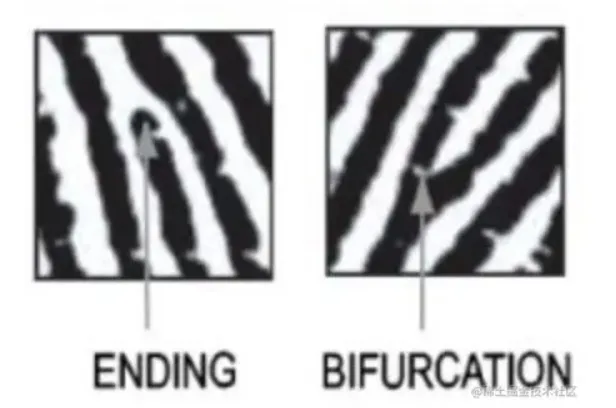
对于指纹识别的两个安全问题:
- 指纹图像泄漏问题:程序可以不保存指纹图像;指纹模版进行某种加密处理后,可以做到无法还原出指纹图像。当然能做和做不做是两码事。指纹泄漏还有另一种情况,2014年德国黑客从照片中成功提取了德国国防部长的指纹,所以以后拍照时不要比划剪刀手了,但是大部分人的账户应该不值得冒着巨大的风险、花费很大的力气这样搞,所以平常也不用太担心,注意下就行了。
- 假指纹识别问题:万一指纹被别人采集到了,或者制作成了指模,是不是就可以畅通无阻了呢?对应这类问题,有活体指纹检测技术。硬件上采用电容传感器采集温度、心率等数据,加上光学传感器的指纹纹路数据,进行综合判断;软件上的实现则一般通过机器学习的方式进行识别。但是两者对假指纹的识别率可能都不太理想,可见的厂商宣传也不多,其中原因可能是因为仿生技术太牛逼了,这里也没找到太多有价值的信息。实际应用在金融领域时,金融服务商必然采取了更多的手段来降低安全风险,而不是单纯的看指纹认证结果,毕竟出了问题生意可能就做不下去了,所以大规模应用时的安全风险应该是有所控制的。
门禁中的指纹认证
在移动设备广泛采用指纹认证之前,这一技术已经得到了大范围的应用,很多人应该都接触过刷指纹的门禁或者考勤机。从老板的角度看,刷指纹比刷卡更能有效的验证员工的身份,而且成本也不高。从员工的角度看,不用多带一张卡,更方便高效。从安全的角度考虑,指纹识别技术比较成熟,只要不泄漏,一般也不会出问题,设备做得好安全性还更高一些;出问题也仅在门禁这个环节,即使没有指纹认证,也有别的方法开门,复制门禁卡或者钥匙可能更方便;对于更重要的保护对象,应该还有更安全的的保护措施。
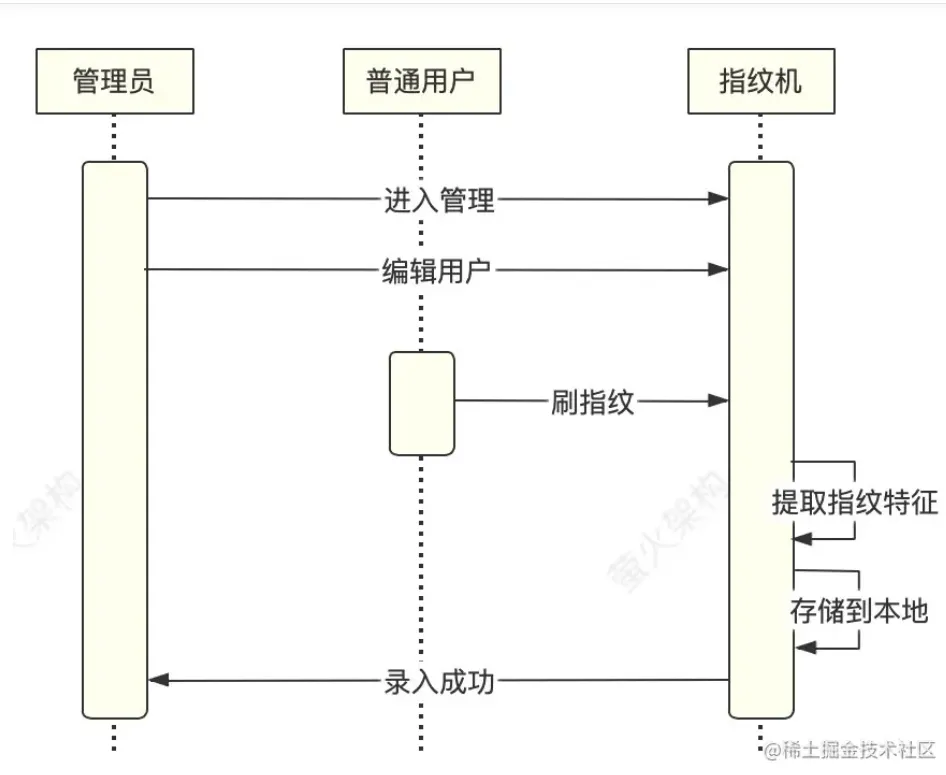
在门禁中使用指纹一般是先注册,将用户和指纹进行绑定,提取出的指纹特征数据就保存在本地,具体注册过程如下图所示:
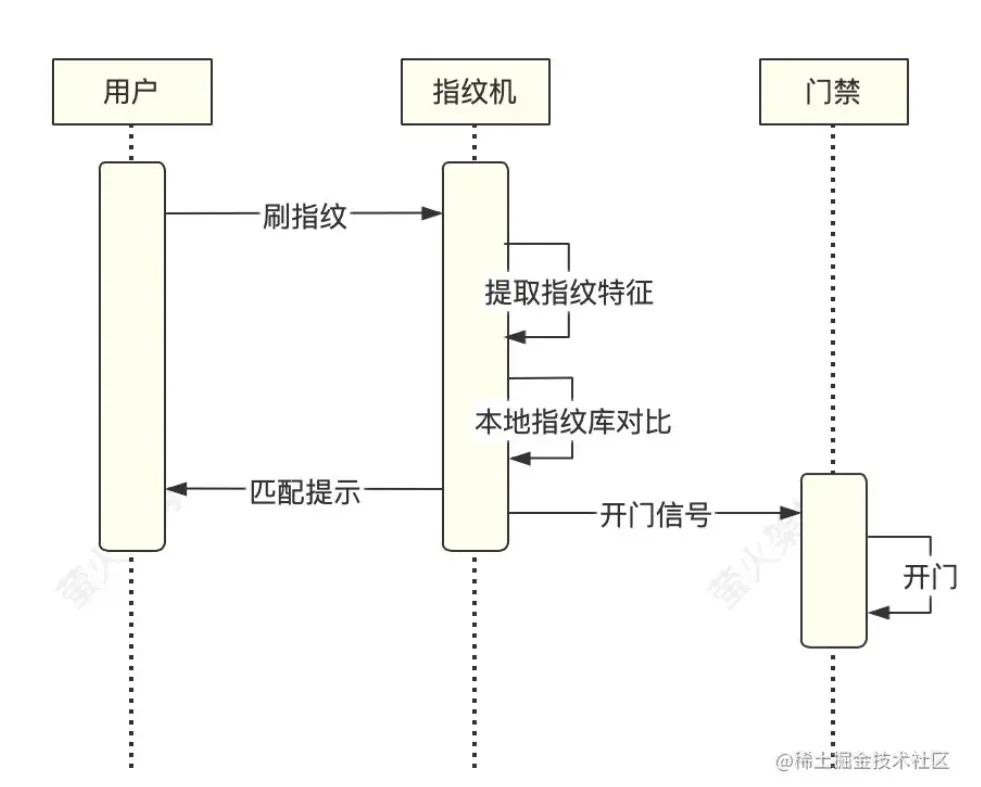
当用户需要开门时,在指纹机刷指纹,指纹机会提取当前指纹的特征值,然后和本地存储的指纹数据进行一一比对,如果匹配度达到一定的阈值,则指纹识别成功,向门禁下达开门指令,具体认证过程如下图所示:
APP中的指纹认证
这里说的APP指的是移动设备系统中的第三方应用,移动设备系统特指当前比较流行的Android和iOS等手机操作系统。
APP中的指纹认证目前常见于登录或者支付功能,因为涉及到APP自身的用户和业务数据操作,必然需要和APP后端服务进行交互,基于安全考虑,客户端和服务端之间也需要进行身份认证,所以APP中的指纹认证被分成了两部分:手机本地认证和远程认证。
本机认证
手机系统本身的指纹认证和门禁系统中的指纹认证并无本质区别:用户首先录入指纹,基于安全考虑,指纹的特征数据也是保存在手机本地;使用指纹进入系统时也是先提取当前的特征值,然后和本地的指纹库进行比对,匹配上了就能进手机入系统。
和门禁系统不同的一点是,手机中用户需要有一个能进入系统的密码,可以是字符密码,也可以是手势密码,当用户的指纹无法使用时(可能是指纹模块故障,也可能是用户指纹问题),仍然能有其它方式进入手机;门禁系统中用户则可以只有指纹认证这一种方式,进不了门时,还可以找管理员。
当然只使用手机本地认证也是有意义的,每次APP从后台切换到前台时都需要用户刷指纹,以验证当前操作用户的身份,很多的银行APP就是这样做的(其实我并未确认这些APP此时有没有去后台再次验证,只是认为这是一种有意义的认证方式)。
本机认证的安全性手机操作系统厂商们已经做的很好了,指纹的注册和识别都在安全区域内进行,指纹识别的结果可以加密的方式返回给APP,这块直接应用就可以了。
远程认证
远程认证就是客户端和服务端之间的认证,完整的方式就是双向认证:客户端要验证服务端的身份,以免被套取信息;服务端要验证客户端的身份,以免用户身份被冒充。
- 客户端验证服务端的身份:现在都使用https了,https证书就是服务端身份的保证,至少可以保证访问到地址就是你想访问的域名地址,高级点的证书还能标识证书所有者的身份;使用https时数据也是加密传输的,所以一般应用场景是没问题的。但是也发生过滥发证书的情况,所以如果需要更高的安全级别,服务端可以再生成一对非对称密钥。公钥发给APP,私钥自己保存好,每次认证时,客户端先采用服务端的公钥对数据进行加密,然后再发送出去,服务端再采用自己的私钥进行解密,如此假冒的服务端就不能解密数据,就什么也得不到;服务端返回给客户端的数据带上私钥对数据的签名,客户端可以验证签名,验证通过则代表是服务端返回的,就可以应用这些数据。
- 服务端验证客户端的身份:也是通过非对称密钥的方式,客户端生成一对非对称密钥,私钥自己保存好,公钥发送到服务端。指纹认证通过后客户端使用私钥对请求参数进行签名,然后再发送出去,服务端使用客户端公钥对接收到的数据签名进行验证,如果验证通过,则说明数据没有被篡改,可以处理客户端发起的业务请求。

