2022-渗透测试-信息收集-Metasploit(基于TCP协议)

简介: 2022-渗透测试-信息收集-Metasploit(基于TCP协议)

 目录

1.基于TCP协议收集主机信息

1.db_nmap

2.arp_sweep

3.使用半连接方式扫描TCP端口

4.使用auxiliary / sniffer下的psnuffle模块进行密码嗅探

1.基于TCP协议收集主机信息

使用 Metasploit 中的 nmap 和arp_sweep收集主机信息

1.db_nmap

命令:db_nmap -sV 192.168.0.107 扫描出来的结果和nmap单独使用的结果是一样的

image.gif编辑

2.arp_sweep

arp_sweep模块:使用ARP请求枚举本地局域网络中的所有活跃主机。

search arp_sweep

image.gif编辑

使用这个模块

image.gif编辑

设置扫描整个网段

image.gif编辑

提高扫描速度,将THEREADS值提高

image.gif编辑

开始运行

我们可以看出

.1是我们的网关

107是我的主机

110和112是我们的虚拟机
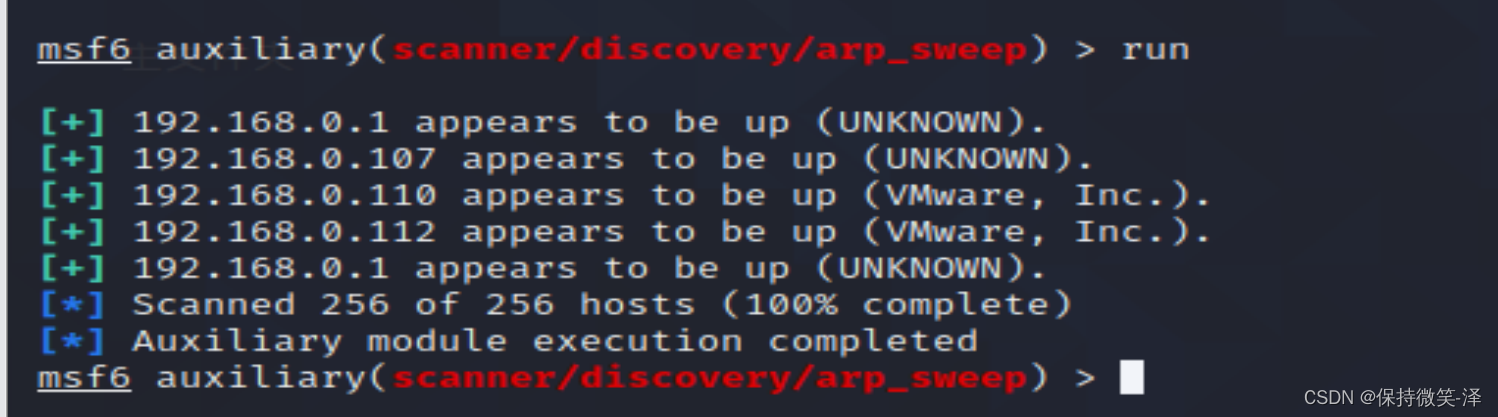
image.gif编辑

back退出当前模块,exit退出整个渗透测试框架

image.gif编辑

3.使用半连接方式扫描TCP端口

搜索一下端口扫描模块 search postscan
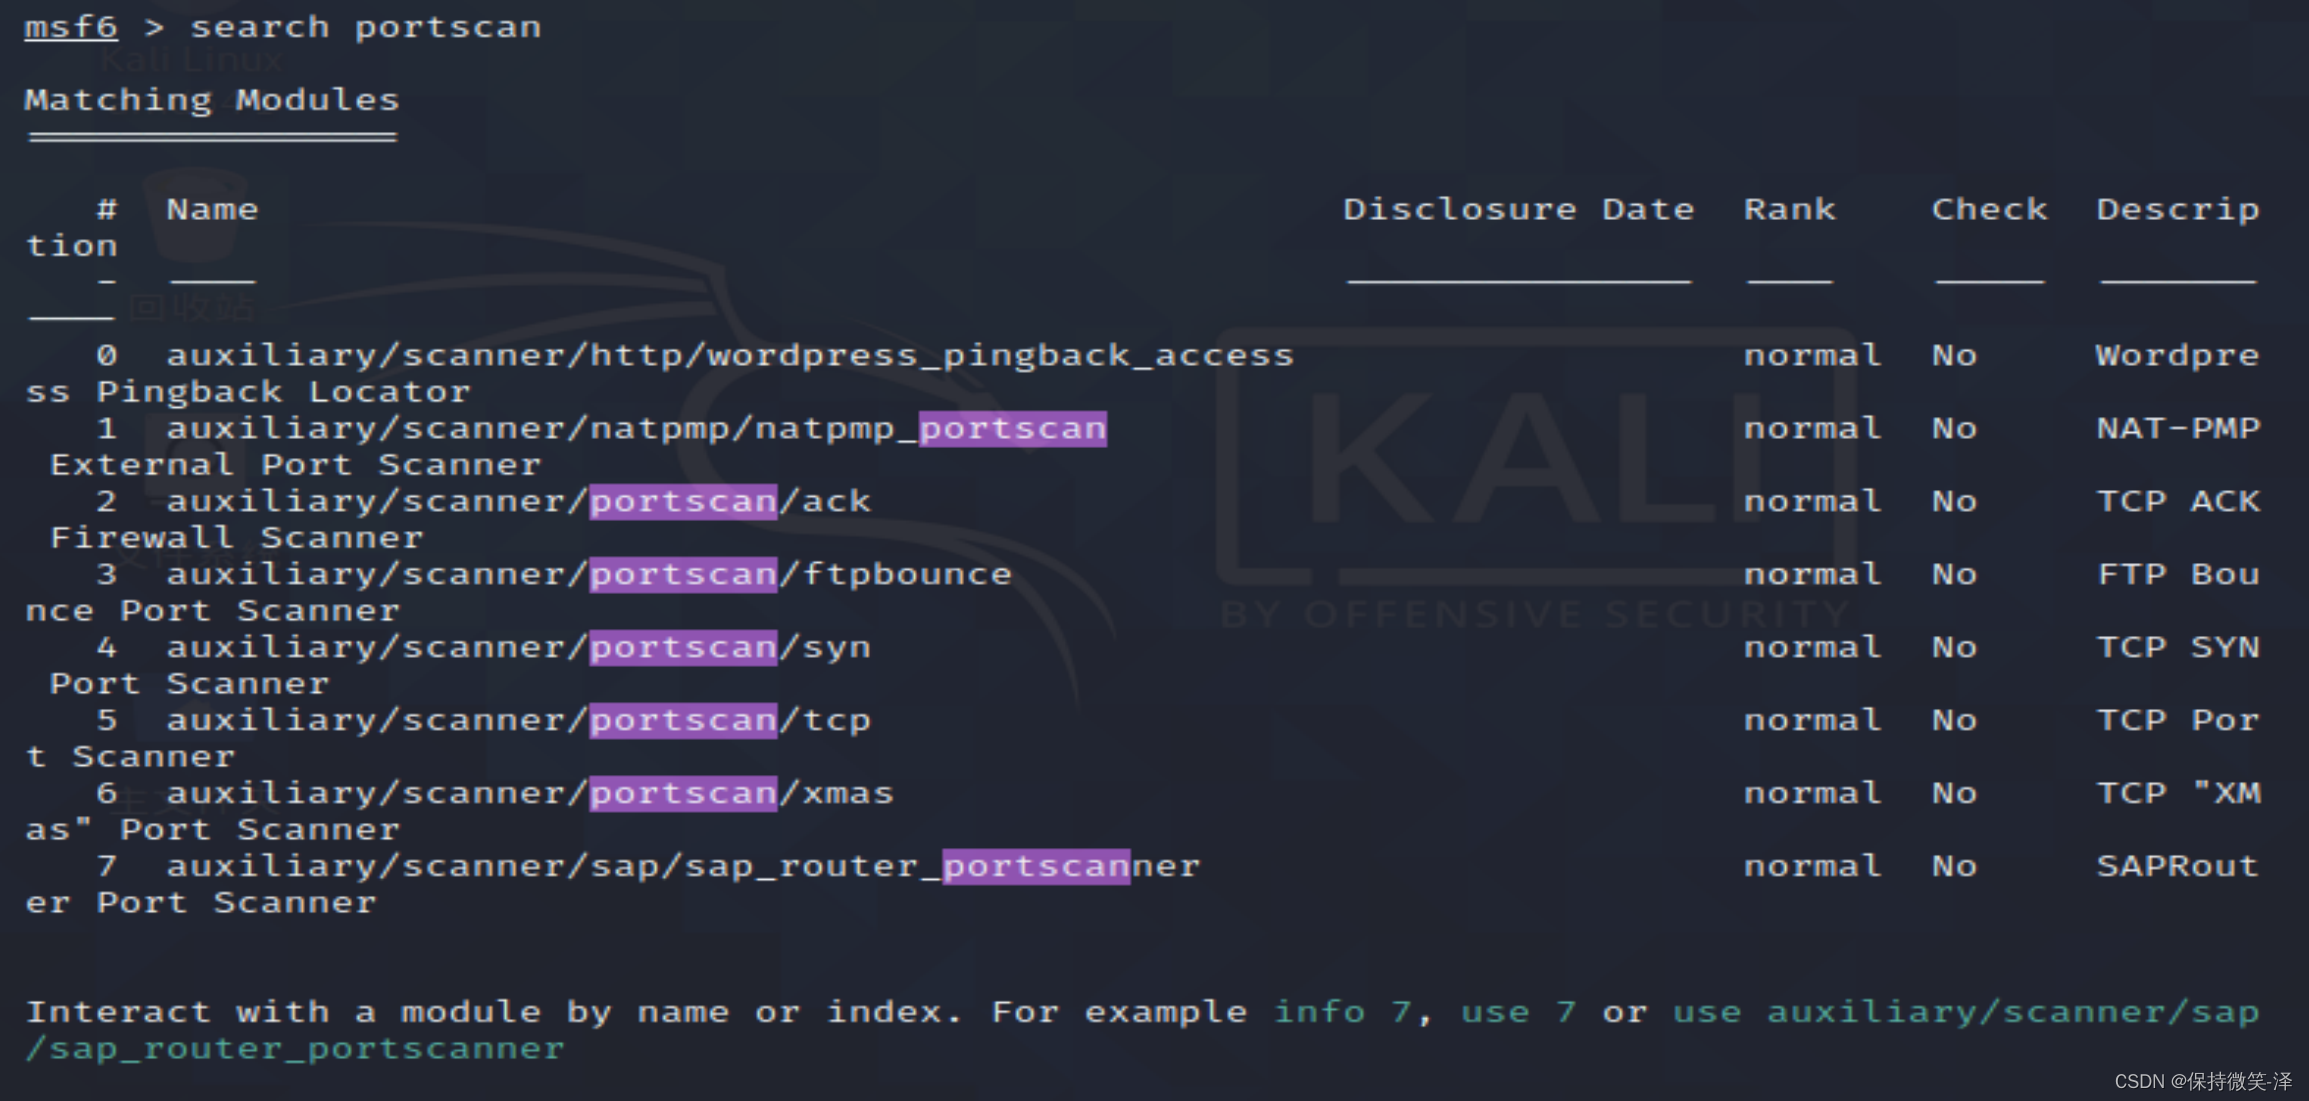
image.gif编辑

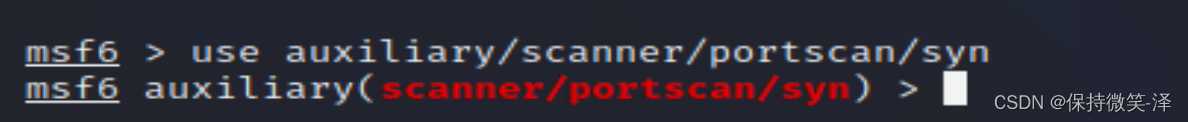
选中auxiliary/scanner/portscan/syn模块

image.gif编辑

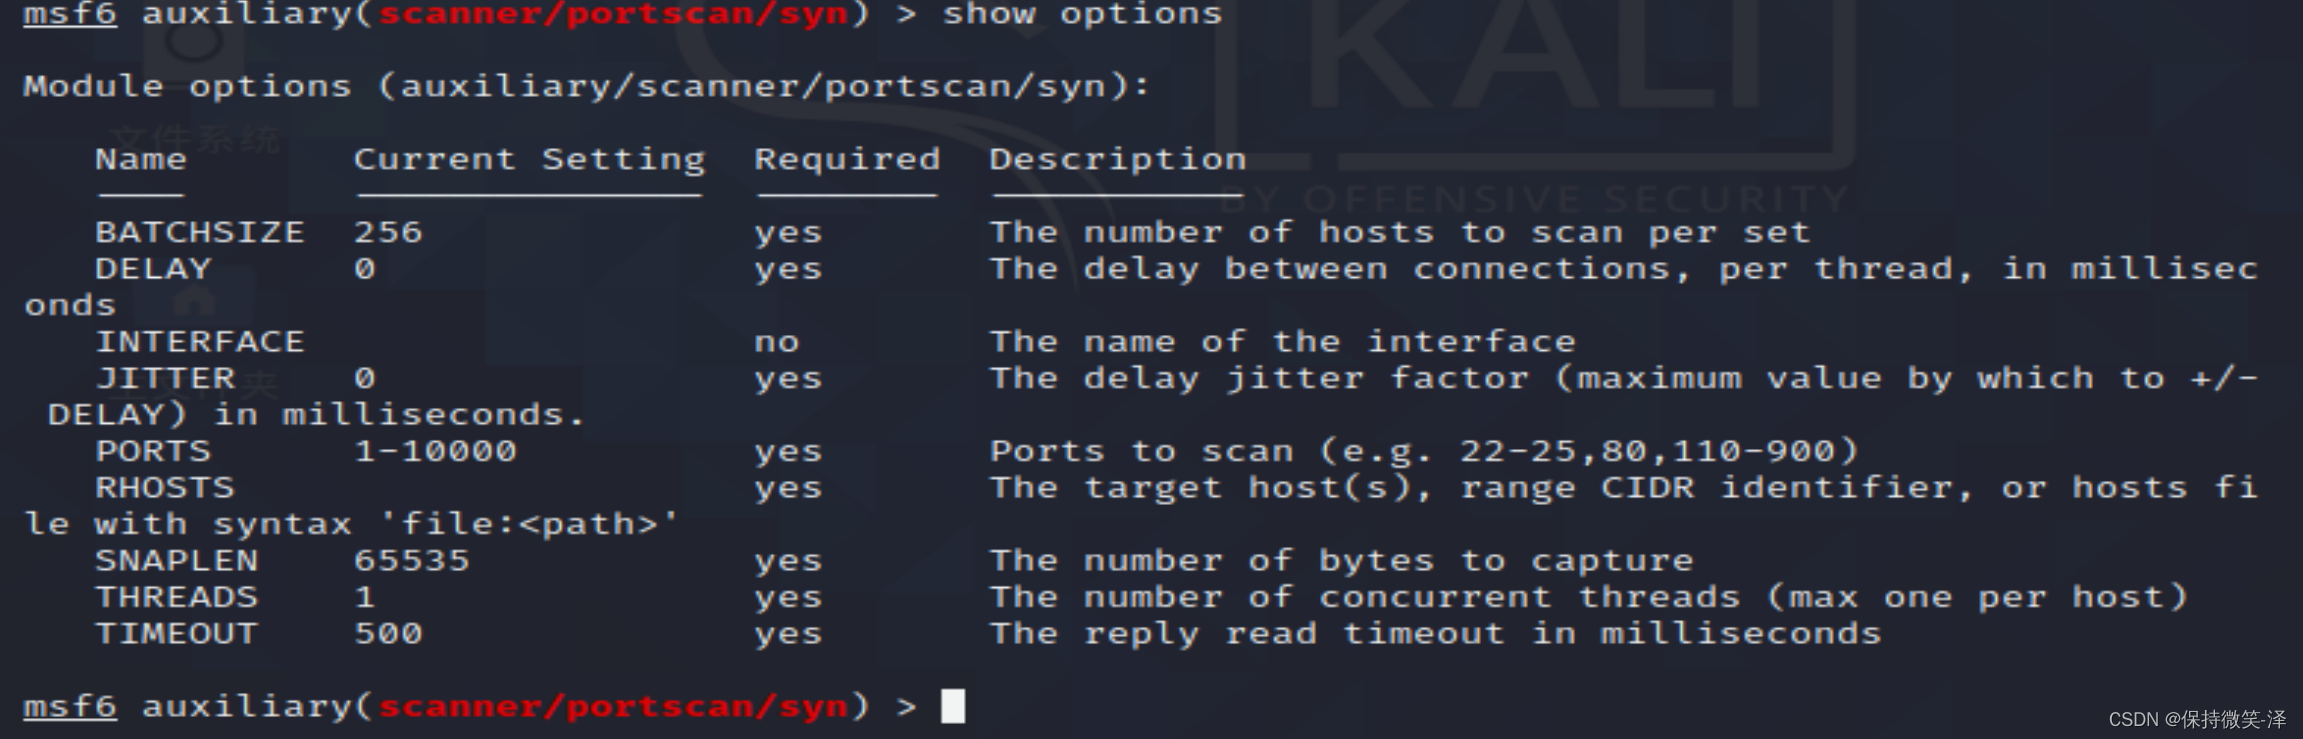
查看需要配置的参数show options

image.gif编辑

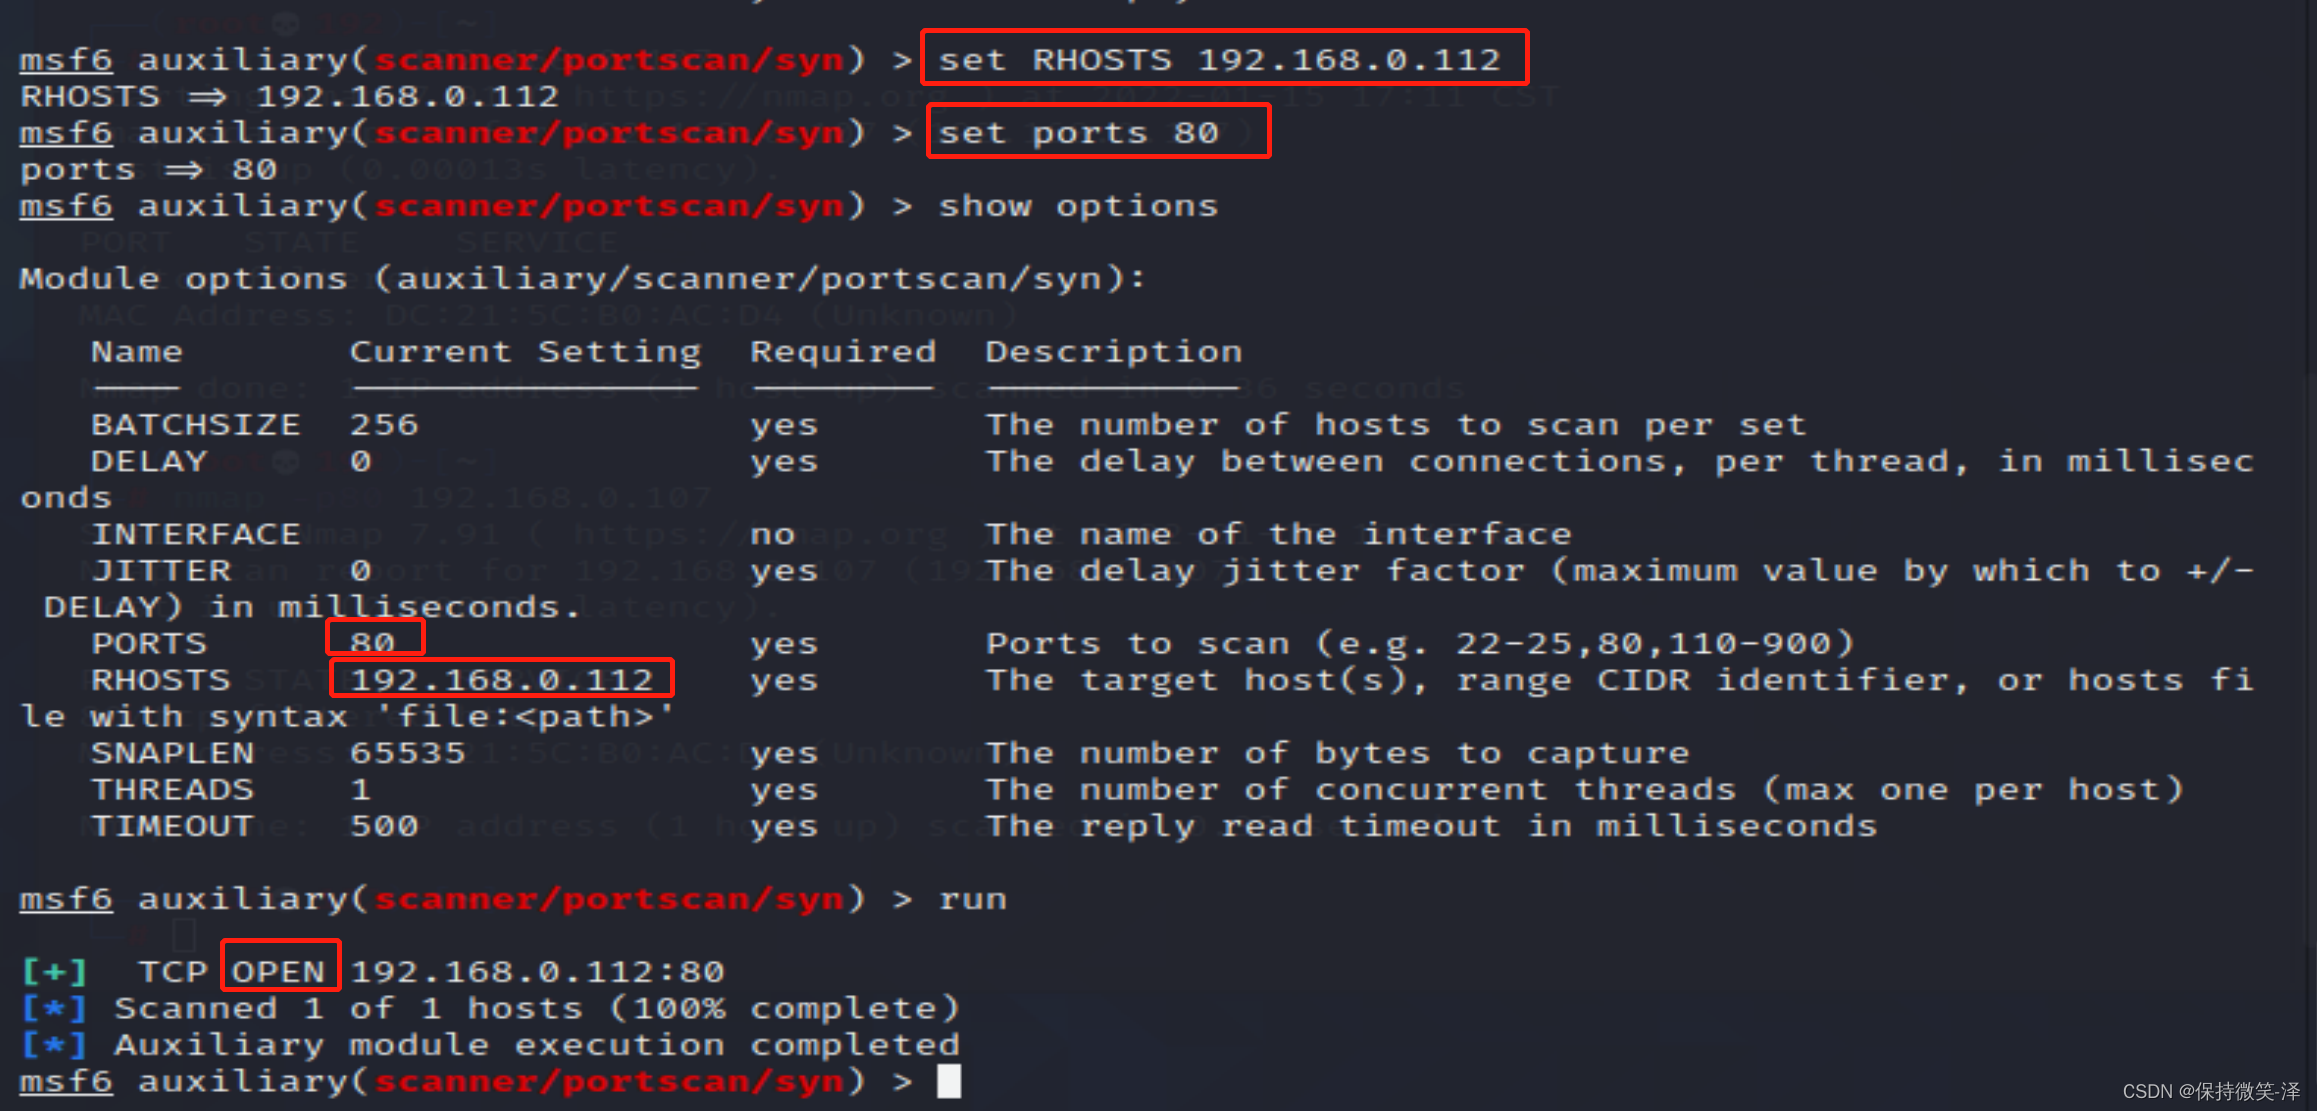
设置目标主机和需要扫描的端口号

image.gif编辑

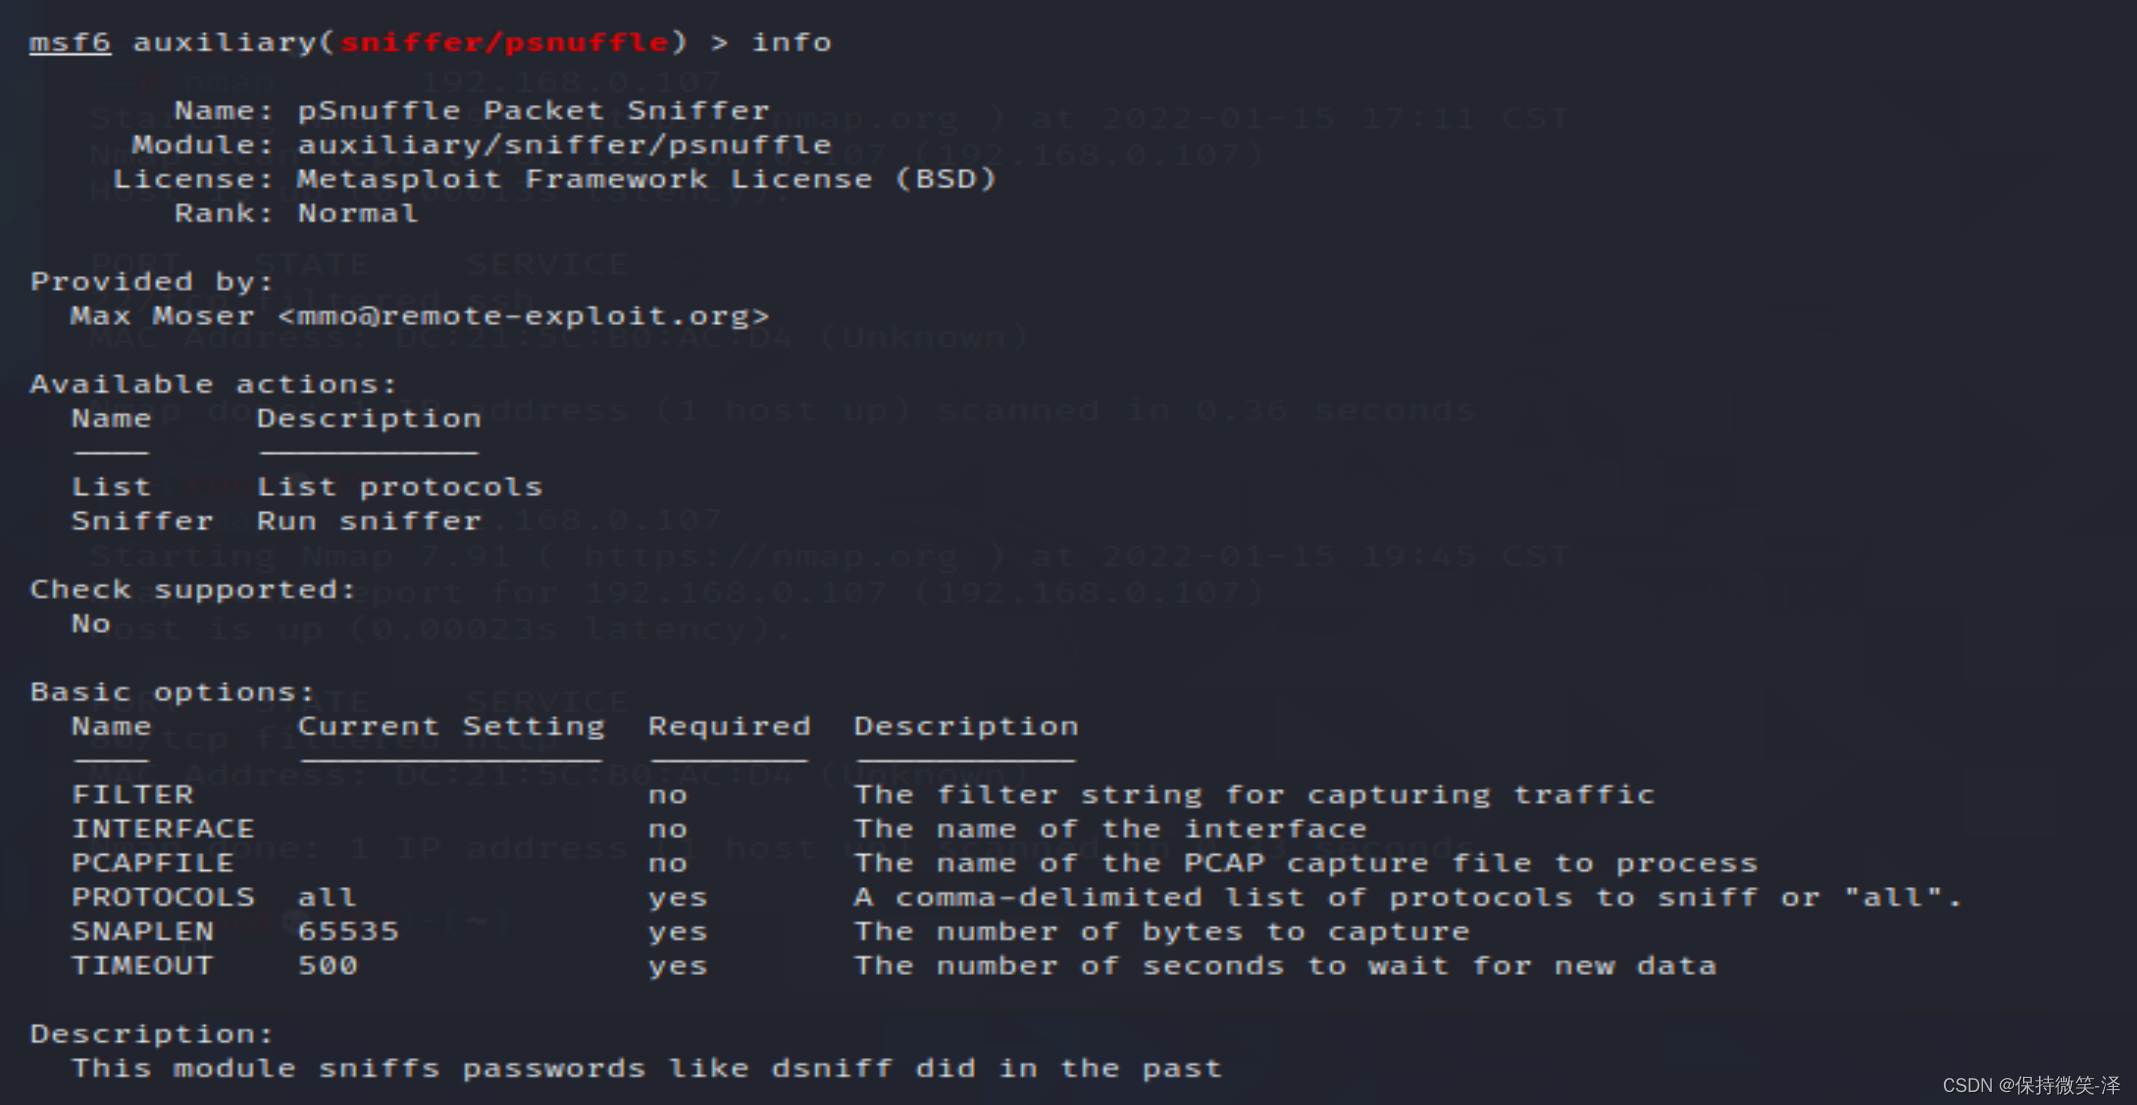
4.使用auxiliary / sniffer下的psnuffle模块进行密码嗅探

此时嗅探道德密码是明文的,加密后就嗅探不到了。
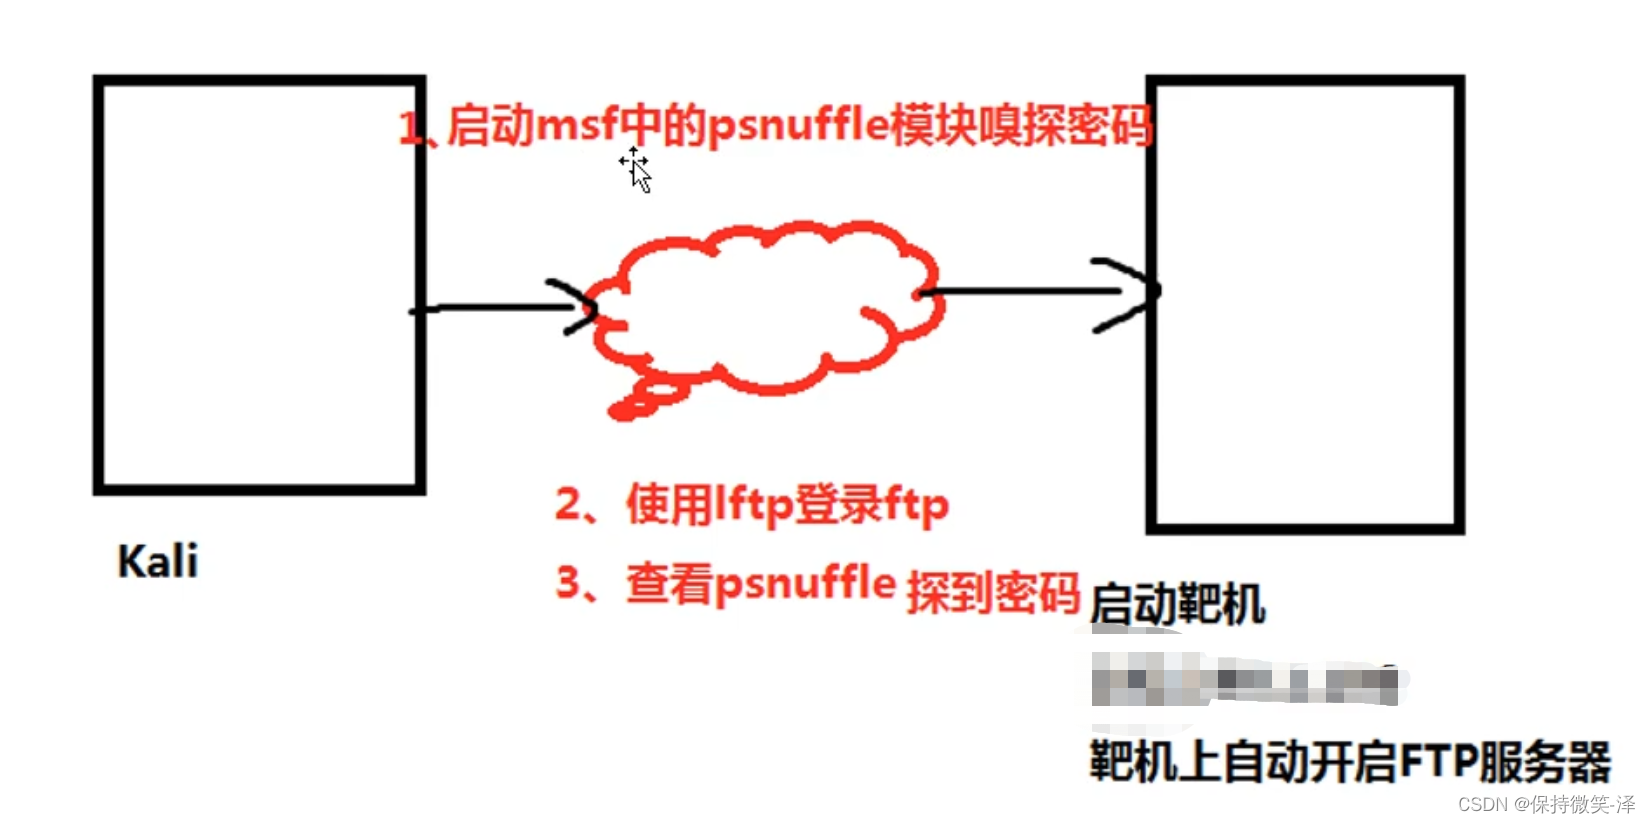
image.gif编辑

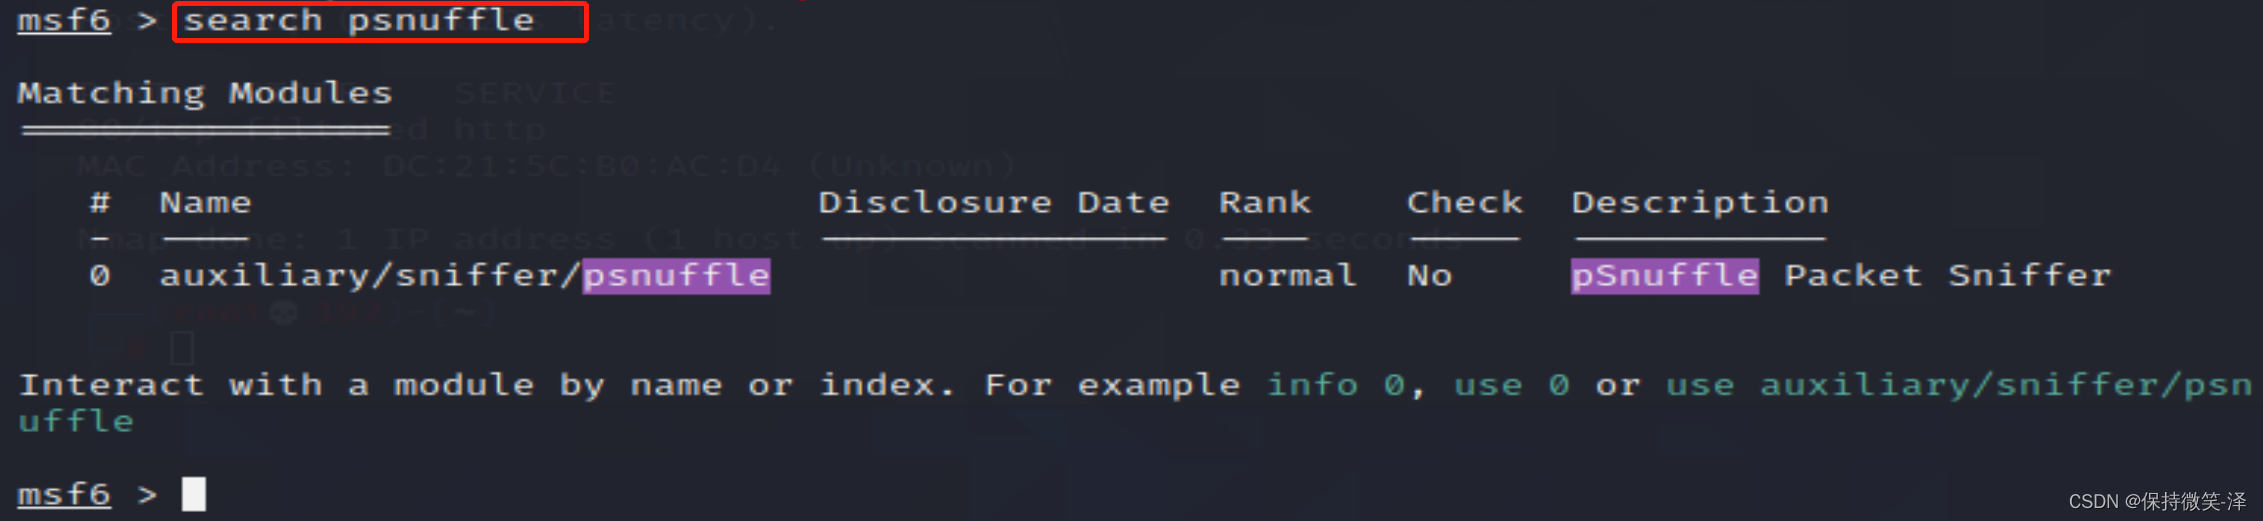
查找模块

image.gif编辑

使用模块

image.gif编辑

查看模块的相关参数

image.gif编辑

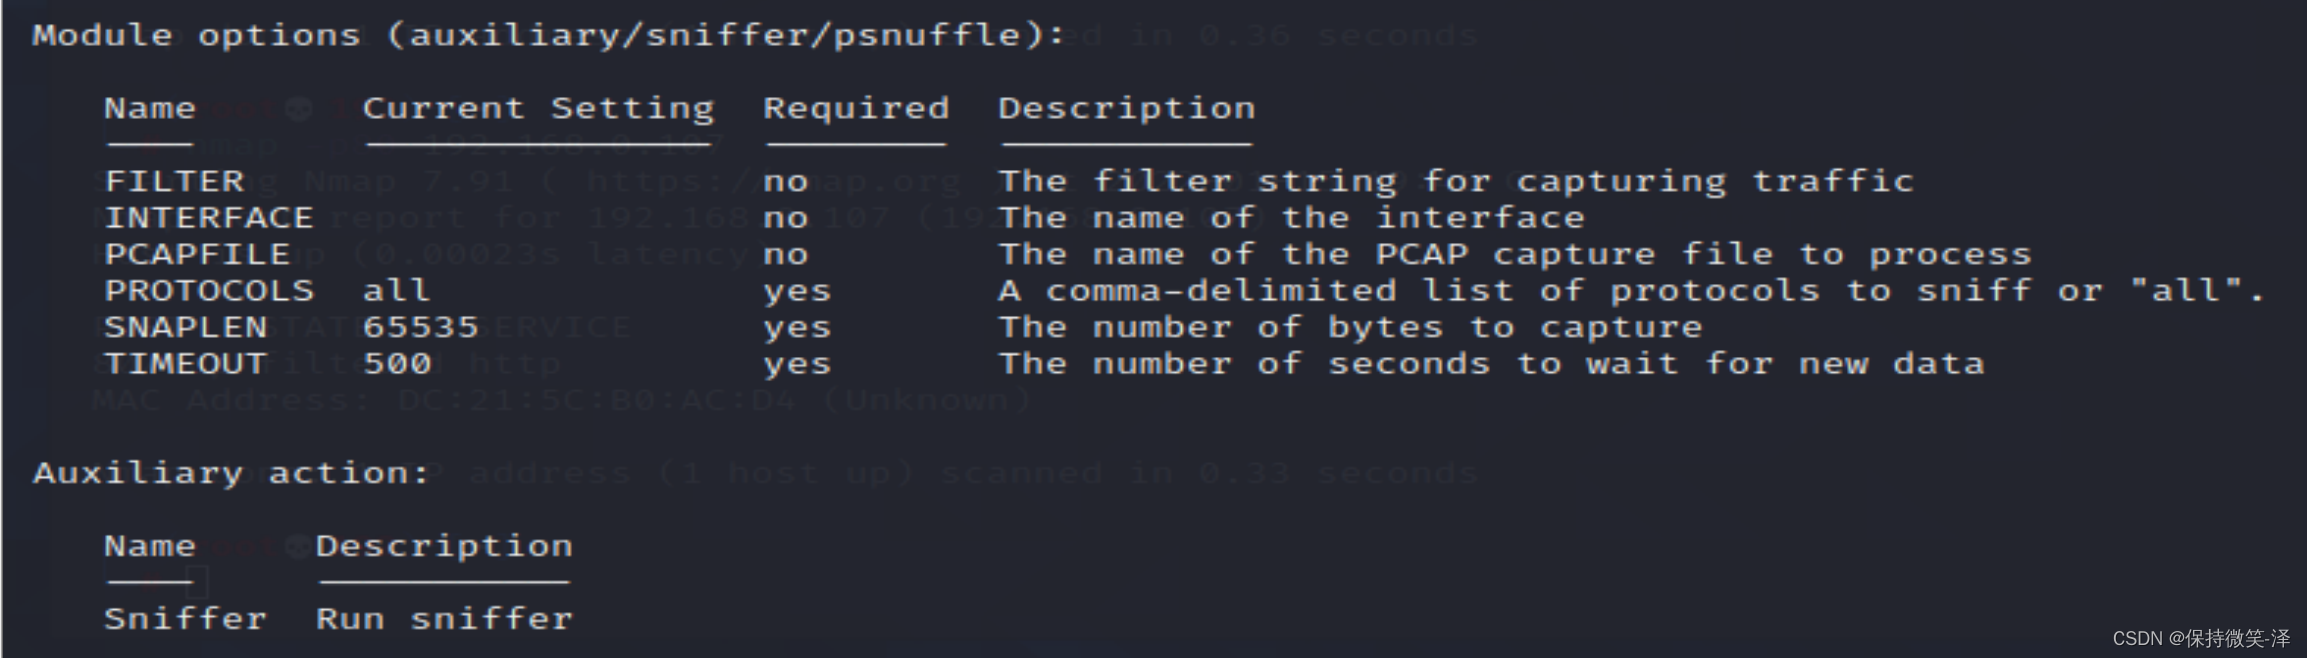
查kan需要配置的参数

image.gif编辑

run

image.gif编辑

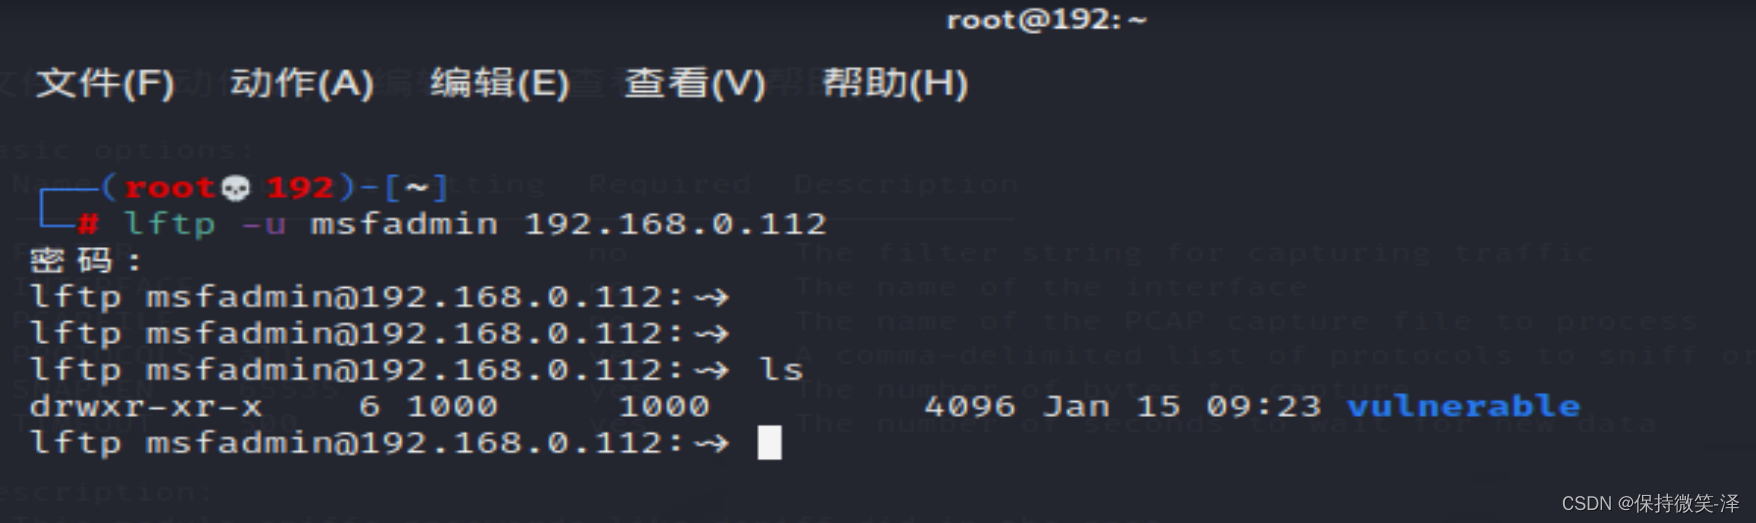
再开启一个终端,登录ftp(lftp命令是Linux下的一个ftp客户端)
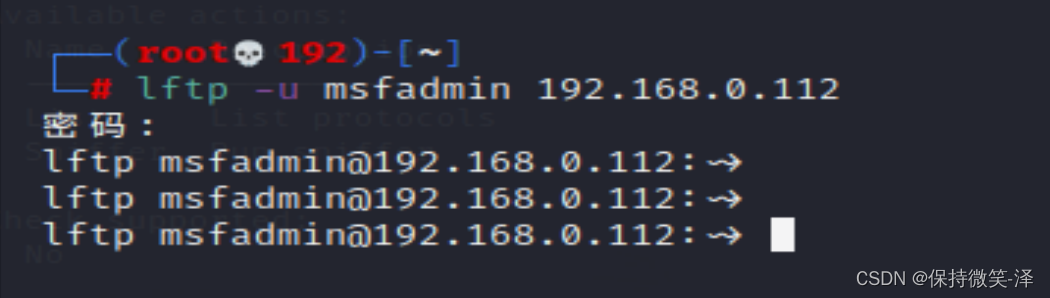
image.gif编辑

image.gif编辑

然后返回Metasploit界面去查看。

image.gif编辑

我们可以发现,我们已经嗅探到了账号密码。

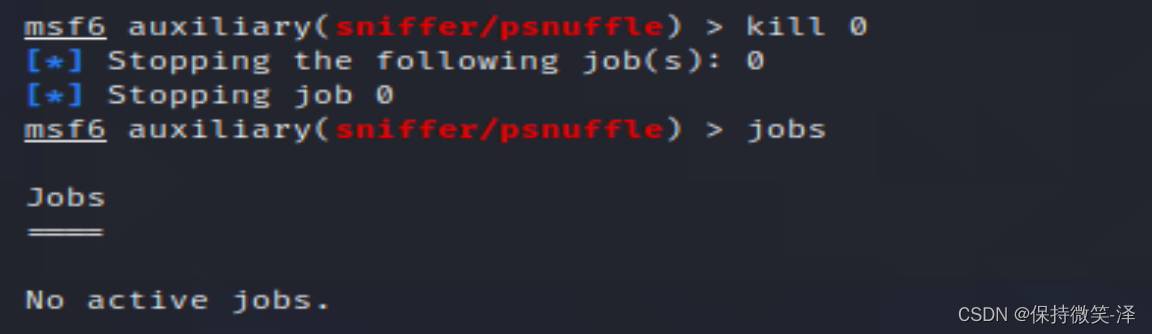
记得嗅探结束后,关闭这个任务。
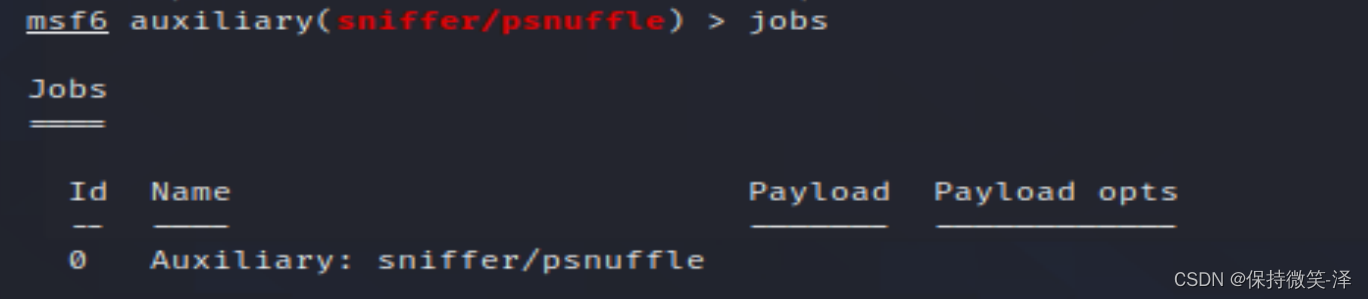
image.gif编辑

image.gif编辑

相关文章
|
11月前
|
SQL 安全 Linux
Metasploit Pro 4.22.8-20251014 (Linux, Windows) - 专业渗透测试框架
547 1
Metasploit Pro 4.22.8-20251014 (Linux, Windows) - 专业渗透测试框架
|
11月前
|
Linux 网络安全 iOS开发
Metasploit Framework 6.4.95 (macOS, Linux, Windows) - 开源渗透测试框架
1166 1
Metasploit Framework 6.4.95 (macOS, Linux, Windows) - 开源渗透测试框架
|
12月前
|
安全 Linux 网络安全
Metasploit Pro 4.22.8-2025091701 (Linux, Windows) - 专业渗透测试框架
597 2
Metasploit Pro 4.22.8-2025091701 (Linux, Windows) - 专业渗透测试框架
|
12月前
|
Linux 网络安全 iOS开发
Metasploit Framework 6.4.90 (macOS, Linux, Windows) - 开源渗透测试框架
664 1
Metasploit Framework 6.4.90 (macOS, Linux, Windows) - 开源渗透测试框架
|
消息中间件 运维 应用服务中间件
“企业微信iPad协议”凌晨断链:当最后一台测试机决定集体沉默
凌晨1:12,三连报警突响:“实例心跳超时”“消息队列堆积”“老板提刀赶来”。问题源于企业微信iPad协议迁移私有化后,因新旧CA根证书不兼容,触发TLS握手失败,导致全量会话中断。苹果严苛的证书校验机制将请求判定为中间人攻击,直接断连。排查抓包定位:客户端内置证书Pin仅认旧根。解决方案简单却关键:F5重导旧根证书,Nginx配置`ssl_trusted_certificate`指向旧链并reload。2:58,系统恢复,演练数据零丢失。教训深刻:文档未提CA白名单,真实逻辑藏于客户端二进制。部署前务必比对证书指纹,否则警报先于用户消息抵达。
637 1
|
安全 Linux 网络安全
Metasploit Framework 6.4.88 (macOS, Linux, Windows) - 开源渗透测试框架
745 0
|
缓存 安全 Linux
Metasploit Pro 4.22.8-2025082101 (Linux, Windows) - 专业渗透测试框架
398 0
|
数据可视化 前端开发 测试技术
接口测试新选择:Postman替代方案全解析
在软件开发中,接口测试工具至关重要。Postman长期占据主导地位,但随着国产工具的崛起,越来越多开发者转向更适合中国市场的替代方案——Apifox。它不仅支持中英文切换、完全免费不限人数,还具备强大的可视化操作、自动生成文档和API调试功能,极大简化了开发流程。
|
Java 测试技术 容器
Jmeter工具使用:HTTP接口性能测试实战
希望这篇文章能够帮助你初步理解如何使用JMeter进行HTTP接口性能测试,有兴趣的话,你可以研究更多关于JMeter的内容。记住,只有理解并掌握了这些工具,你才能充分利用它们发挥其应有的价值。+
1733 23
|
SQL 安全 测试技术
2025接口测试全攻略:高并发、安全防护与六大工具实战指南
本文探讨高并发稳定性验证、安全防护实战及六大工具(Postman、RunnerGo、Apipost、JMeter、SoapUI、Fiddler)选型指南,助力构建未来接口测试体系。接口测试旨在验证数据传输、参数合法性、错误处理能力及性能安全性,其重要性体现在早期发现问题、保障系统稳定和支撑持续集成。常用方法包括功能、性能、安全性及兼容性测试,典型场景涵盖前后端分离开发、第三方服务集成与数据一致性检查。选择合适的工具需综合考虑需求与团队协作等因素。
2408 24