openstack 之 KVM虚拟机加入物理机网络的方法(可用于应急)

简介:

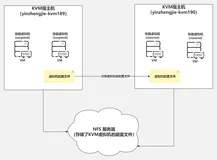
 这个文档是在刚刚在生产环境部署完成的时候,由于管理节点和网络节点在同一台物理机上,并且是单节点,另外,没有使用共享存储,存在单点故障,因此,需要考虑管理节点物理机宕机的情况下,如何迅速保障计算节点上虚拟机正常运行的问题。

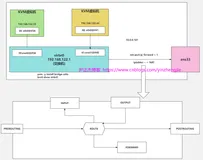
    主要思路是利用计算节点上kvm自带的虚拟机管理工具virsh,直接在虚拟机上增加一块虚拟网卡,并且将这块虚拟网卡桥接到计算节点的br-ex网桥上,注意,br-ex网桥必须是直接连接到业务网络的,如果名称不一样,请按照实际情况进行修改,必须是接入能够连接到业务网络的虚拟网桥上。接入到业务网络的网桥后,再通过vnc接入到虚拟机,修改新增网卡的IP地址为业务网络的IP地址。好了,接下来就让我们开始动手,以下的命令都是在root账号下执行的:


    首先,需要具备接入虚拟机的条件,即需要能够远程桌面,安装vnc和xauth:

1
     yum  install  -y tigervnc xauth

    使用virsh工具软件增加一块网卡,直接连接到br-ex 执行下面的命令:

1
     virsh edit instance-00000002

    其中instance-00000002 是需要处理的虚拟机名称。

    virsh的命令使用可以直接使用virsh -h查看帮助。


    增加一块网卡。为了便于查看,在现有<interface>... </interface>的位置下面增加下面的配置:

1
2
3
4
5
     < interface  type = 'bridge' >
       < source  bridge = 'br-ex' />
       < virtualport  type = 'openvswitch' >
       </ virtualport >
     </ interface >


    (具体xml格式可以参考:http://libvirt.org/formatdomain.html#elementsNICSVirtual)


    关闭虚拟机电源:

    virsh destroy instance-00000002

    启动虚拟机:

    virsh start instance-00000002

    使用virsh和vnc连接虚拟机:

    virsh vncdisplay instance-00000002

    :0

    vncviewer :0


    进入虚拟机,将第二块网卡的地址改为业务地址


    至此,应急处理操作就这样完成了。如果控制节点恢复了,后面需要还原配置,按照下面的方法进行恢复:

    虚拟机恢复:

    将虚拟机内部网络设置复原,具体参考上面vnc接入虚拟机的方法进行操作。


    执行下面的命令修改配置:

1
     virsh edit instance-00000002

    将上面文档中临时增加的interface部分去掉。


    最后,通过管理界面启动虚拟机,或者通过上面的virsh工具重启。


本文转自yuweibing51CTO博客,原文链接: http://blog.51cto.com/yuweibing/1656459,如需转载请自行联系原作者



相关文章
|
监控 测试技术 数据库
详解Hyper-V虚拟机CPU分配方法
在Hyper-V环境中,合理分配虚拟机的CPU资源至关重要。vCPU是物理CPU的虚拟化表示,管理员可通过指定处理器数量、核心数、设置兼容性和亲和性、启用动态分配等方法优化性能。使用性能监视工具监控并调整CPU资源,避免过度分配,确保虚拟机稳定运行。定期评估和优化资源分配策略,以适应业务变化,保持最佳性能。
|
KVM 虚拟化
KVM虚拟机的桥接网络
文章主要介绍了KVM虚拟机的NAT和桥接网络类型的工作原理、配置方法以及如何进行网络模式的切换。
1277 3
KVM虚拟机的桥接网络
|
KVM 虚拟化
KVM虚拟机的热迁移
这篇文章详细介绍了KVM虚拟机的热迁移过程,包括临时迁移和永久迁移的步骤,以及可能遇到的故障和解决方案。
993 1
KVM虚拟机的热迁移
|
网络安全 虚拟化 Docker
SSH后判断当前服务器是云主机、物理机、虚拟机、docker环境
结合上述方法,您可以对当前环境进行较为准确的判断。重要的是理解每种环境的特征,并通过系统的响应进行综合分析。如果在Docker容器内,通常会有明显的环境标志和受限的资源视图;而在云主机或虚拟机上,虽然它们也可能是虚拟化的,但通常提供更接近物理机的体验,且可通过硬件标识来识别虚拟化平台。物理机则直接反映硬件真实信息,较少有虚拟化痕迹。通过这些线索,您应该能够定位到您所处的环境类型。
1358 2
|
KVM 虚拟化 数据安全/隐私保护
KVM虚拟机安装实战
本文讲述了如何创建并使用VNC连接KVM虚拟机的详细教程,包括安装图解和命令行参数说明。
793 8
|
KVM 虚拟化
KVM虚拟机的冷迁移
这篇文章详细描述了KVM虚拟机的冷迁移过程,包括无依赖环境迁移、有链接克隆虚拟机迁移、多块磁盘迁移的案例,以及可能遇到的错误和解决方案。
836 4
|
SQL 监控 安全
网络安全与信息安全:漏洞、加密与安全意识
随着互联网的迅猛发展,网络安全和信息安全问题日益受到关注。本文深入探讨了网络安全漏洞、加密技术以及提高个人和组织的安全意识的重要性。通过分析常见的网络攻击手段如缓冲区溢出、SQL注入等,揭示了计算机系统中存在的缺陷及其潜在威胁。同时,详细介绍了对称加密和非对称加密算法的原理及应用场景,强调了数字签名和数字证书在验证信息完整性中的关键作用。此外,还讨论了培养良好上网习惯、定期备份数据等提升安全意识的方法,旨在帮助读者更好地理解和应对复杂的网络安全挑战。
|
SQL 安全 网络安全
网络安全与信息安全:知识分享####
【10月更文挑战第21天】 随着数字化时代的快速发展,网络安全和信息安全已成为个人和企业不可忽视的关键问题。本文将探讨网络安全漏洞、加密技术以及安全意识的重要性,并提供一些实用的建议,帮助读者提高自身的网络安全防护能力。 ####
610 17
|
SQL 安全 网络安全
网络安全与信息安全:关于网络安全漏洞、加密技术、安全意识等方面的知识分享
随着互联网的普及,网络安全问题日益突出。本文将从网络安全漏洞、加密技术和安全意识三个方面进行探讨,旨在提高读者对网络安全的认识和防范能力。通过分析常见的网络安全漏洞,介绍加密技术的基本原理和应用,以及强调安全意识的重要性,帮助读者更好地保护自己的网络信息安全。
442 10
|
存储 SQL 安全
网络安全与信息安全:关于网络安全漏洞、加密技术、安全意识等方面的知识分享
随着互联网的普及,网络安全问题日益突出。本文将介绍网络安全的重要性,分析常见的网络安全漏洞及其危害,探讨加密技术在保障网络安全中的作用,并强调提高安全意识的必要性。通过本文的学习,读者将了解网络安全的基本概念和应对策略,提升个人和组织的网络安全防护能力。